Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
log4j2burpscanner — CVE-2021-44228 Log4j2 BurpSuite Scanner,Personalizar ceye.io api u otras apis,incluyendo redes internas | Kitploit
Herramientas/GitHubGitHub/f0ng/log4j2burpscanner
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAnálisis de DNS
GitHubf0ng/log4j2burpscanner

log4j2burpscanner

CVE-2021-44228 Log4j2 BurpSuite Scanner,Personalizar ceye.io api u otras apis,incluyendo redes internas

Ver Repositorio
84010734hace 3 añosRevisado por Kitploit
Sitio web
Compartir

SOLO PARA PRUEBAS, NO ATAQUES A NADIE

SOLO PARA PRUEBAS, NO ATAQUES A NADIE

SOLO PARA PRUEBAS, NO ATAQUES A NADIE

Grupo de discusión

image

Si el código QR no funciona, agrega WeChat f-f0ng, comentario log4j2burpscanner para intercambio

Sigue la cuenta oficial de WeChat (only security), responde log4j2burpscanner para obtener la dirección de descarga】

FAQ Preguntas Frecuentes

¿cómo usar? releases descargar el plugin más reciente

简体中文|English

dnslog por defecto https://dns.xn--9tr.com/ github: DNSLog-Platform-Golang

Actualización 0.25.0

2023-4-26

  1. corrección de errores

Actualización 0.24.0

2023-3-20

  1. Adaptación de la herramienta selistener para detección de vulnerabilidades en redes internas

Actualización 0.23.0

2023-3-10

  1. establecer payload normal como preferido
  2. agregar visualización de vulnerabilidad de payload que contiene variables
  3. optimizar el problema de no mostrar puntos de vulnerabilidad

Actualización 0.22.0

2023-2-14

  • corrección de problema

Actualización 0.21.0

2022-12-9

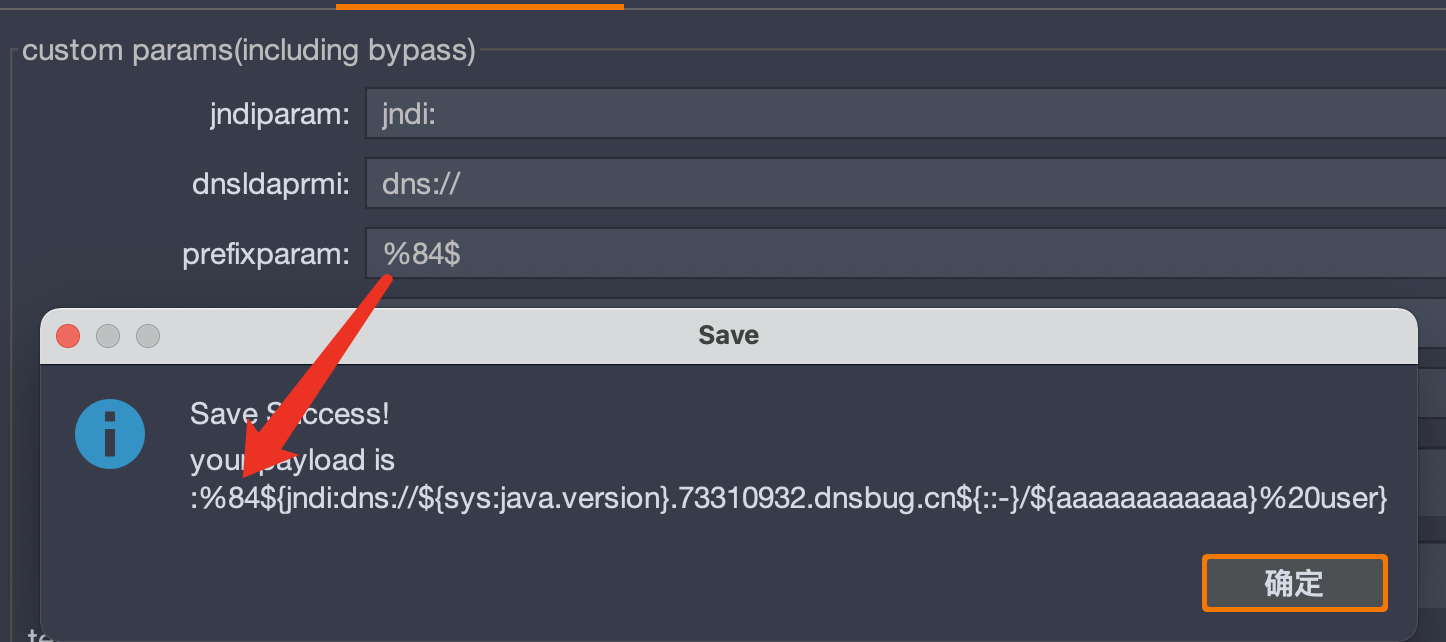
  1. agregar prefixparam image

Actualización 0.20.0

2022-11-22

  1. agregar suffixparam
  2. cambiar la ruta a escritura completa
  3. eliminar isusepointBypas, cambiar a parámetro personalizado
image

Actualización 0.19

2022-05-02

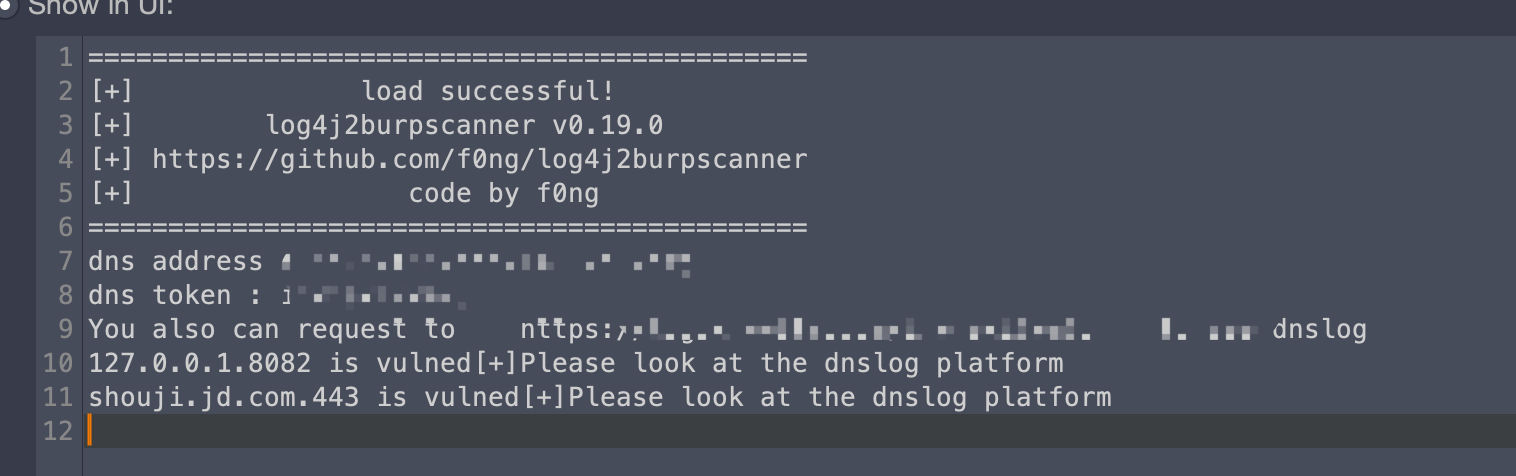
  1. agregar sondeo de consulta dnslog que incluye escaneo activo y pasivo image

Actualización 0.18

2021-12-25

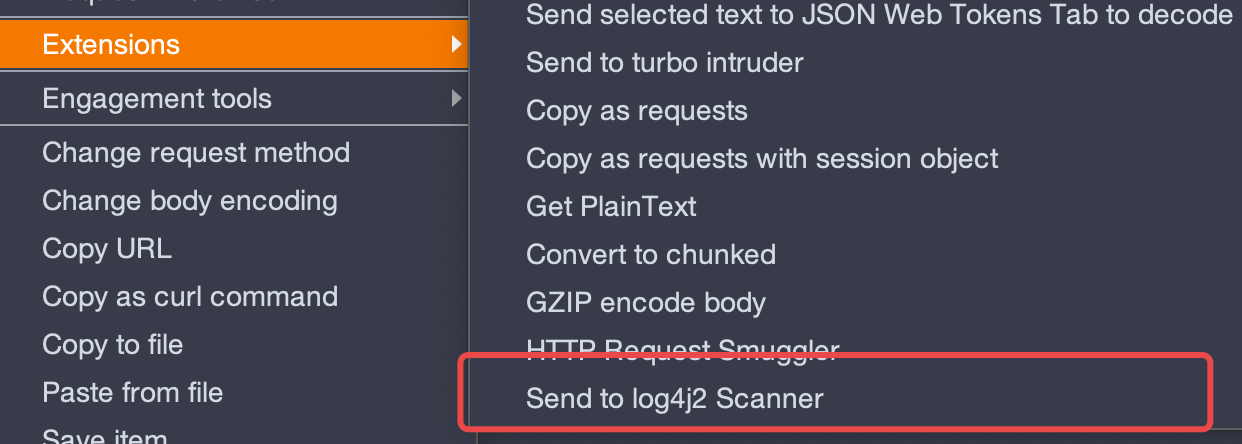
1.Send to log4j2 Scanner el payload de bypass de jndi: se usa para pruebas. actualmente incluye los siguientes tres tiposj${::-n}di:、 jn${env::-}di:、j${sys:k5:-nD}${lower:i${web:k5:-:}}

Actualización 0.17

2021-12-19

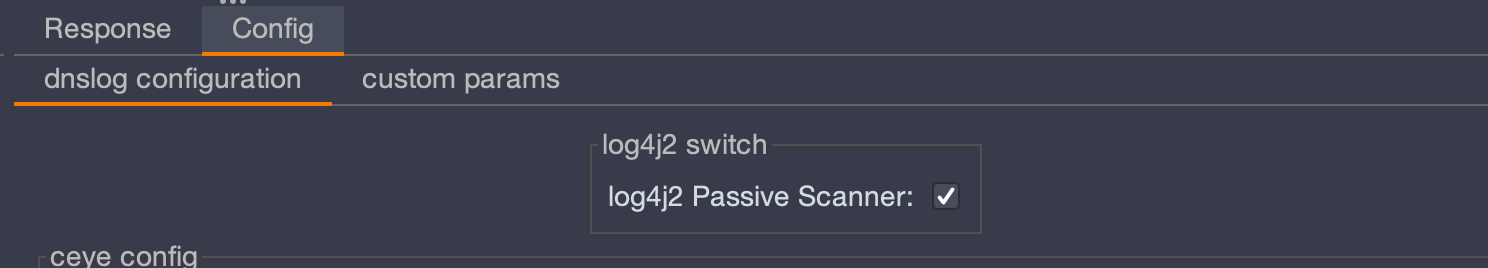
  1. agregar interruptor pasivo log4j2 Passive Scanner, agregar botón de menú log4j2 Scanner Send to log4j2 Scanner
  1. actualizar parámetro de payload, agregar cadena de caracteres aleatoria, distinguir entre el mismo sitio y la misma ruta, optimizar problema %20

  2. reconocer tipo multipart/form-data、tipo xml

corregir problema de parámetro al crear archivo inicial properties

Actualización 0.16

2021-12-15

  1. cambiar la página de UI
  1. agregar parámetro isip (para el caso de que no haya nombre de dominio y solo se detecte IP en la red interna) pero este tipo de prueba no tiene punto de parámetro ID digital ni host

Si no hay otras herramientas de dnslog de red interna buenas para reemplazar, puedes enlazar las herramientas de KpLi0rn https://github.com/KpLi0rn/Log4j2Scan

Actualización 0.15

2021-12-14

  1. agregar parámetro dnsldaprmi (dns、ldap、rmi) por defecto dns

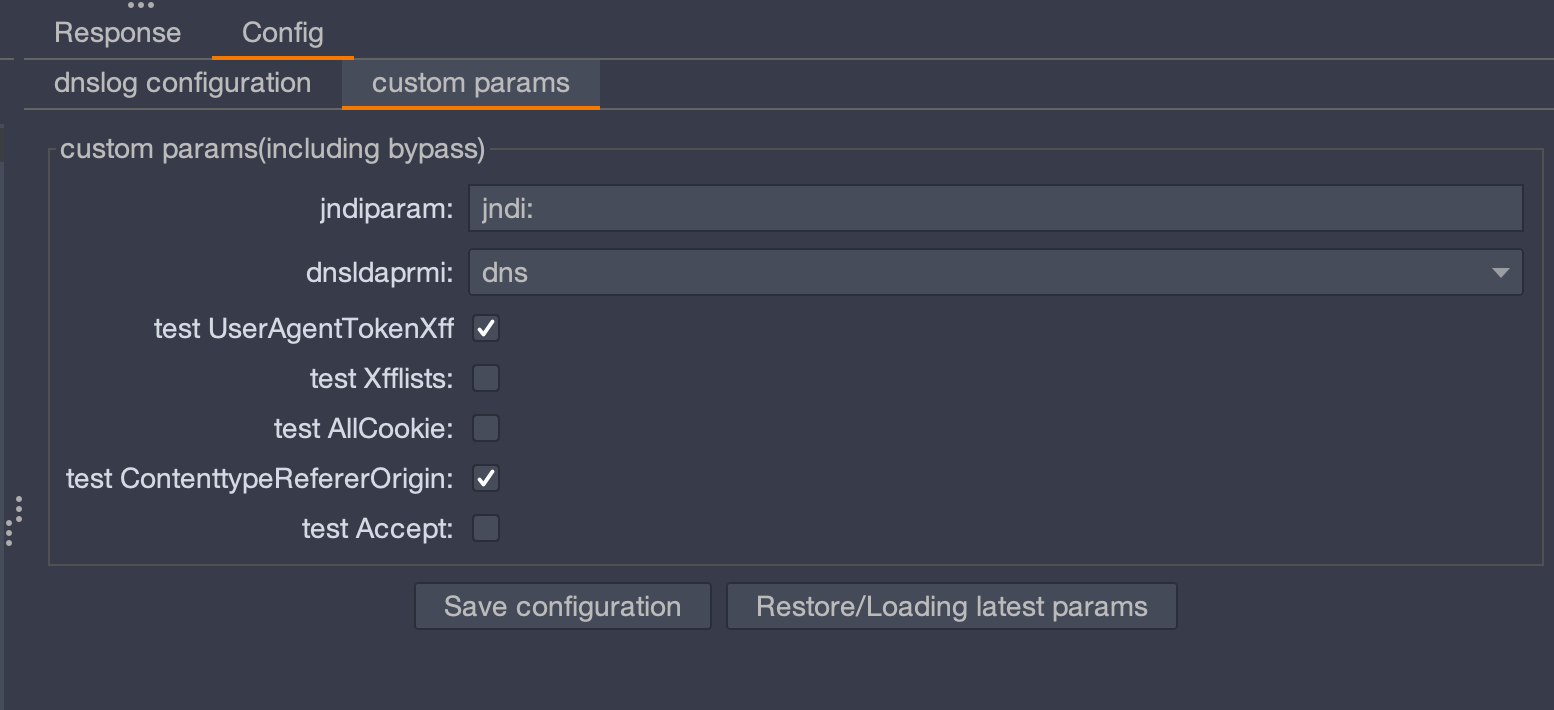
  2. agregar parámetros isContenttypeRefererOrigin、isAccept

isContenttypeRefererOrigin (si probar Content-Type、Referer、Origin) por defecto desactivado

isAccept (si probar Accept-Language、Accept、Accept-Encoding) por defecto desactivado

  1. agregar bypass jndi:, pero el efecto no es bueno, usar con precaución

Métodos de bypass jndi: https://twitter.com/ymzkei5/status/1469765165348704256

  • jn${env::-}di:
  • jn${date:}di${date:':'}
  • j${k8s:k5:-ND}i${sd:k5:-:}
  • j${main:\k5:-Nd}i${spring:k5:-:}
  • j${sys:k5:-nD}${lower:i${web:k5:-:}}
  • j${::-nD}i${::-:}
  • j${EnV:K5:-nD}i:
  • j${loWer:Nd}i${uPper::}
  1. agregar log.xn--9tr.com a la lista blanca

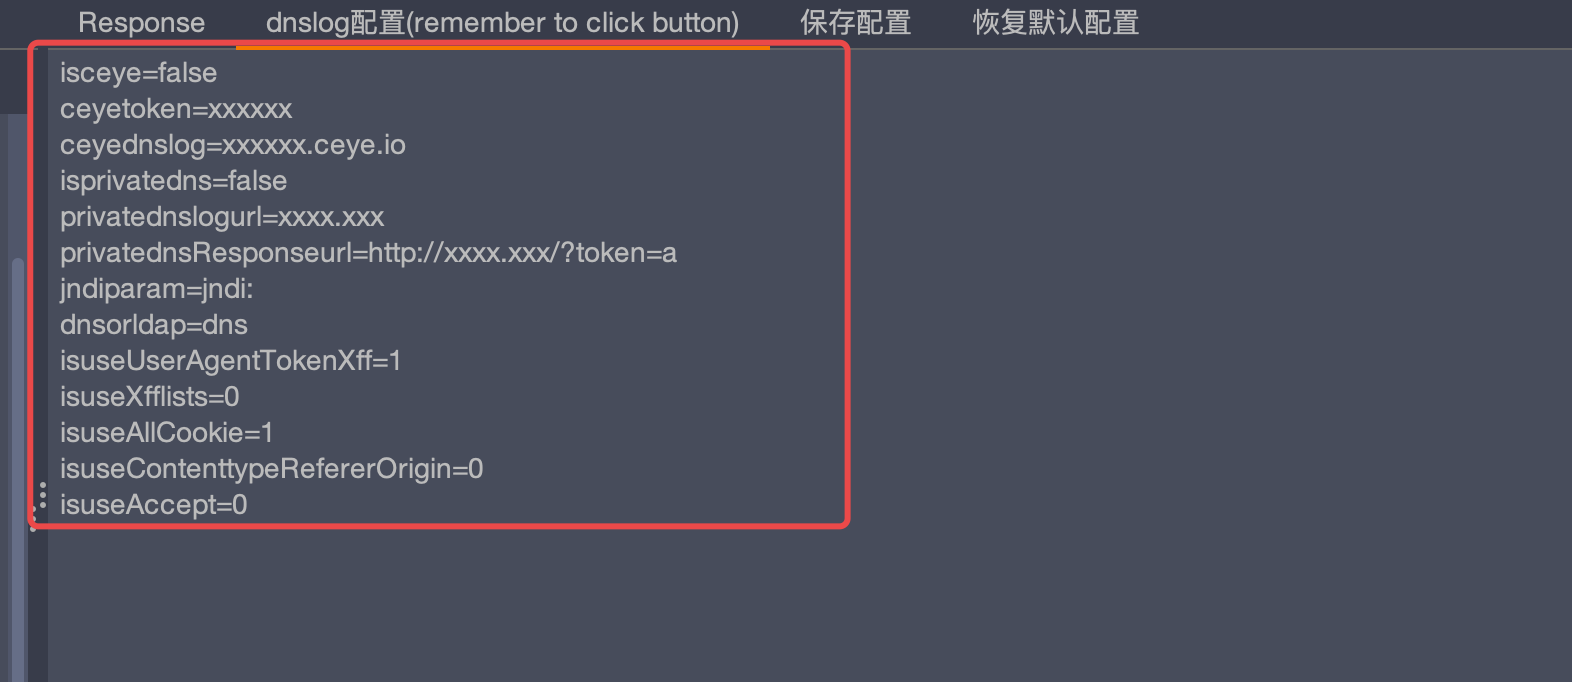
Además, necesitas hacer clic en este botón para obtener los parámetros de configuración más recientes

Actualización 0.14

2021-12-13

  1. agregar bypass rc1, agregar espacio al payload

  2. más preciso

  3. agregar API dnslog de red interna, se puede personalizar la API ceye.io u otras APIs, incluyendo redes internas

Parámetro 1: isprivatedns (si usar API dns privada)

Parámetro 2: privatednslogurl (dirección dnslog interna)

Parámetro 3: privatednslogurl (dirección de respuesta dnslog interna)

  1. agregar parámetros controlables para controlar el payload

Parámetro 4: isuseUserAgenttokenXff (si probar User-agent、token、X-Forward-for、X-Client-IP) por defecto activado

Parámetro 5: isuseXfflists (si probar listas xff, incluyendo otros xff) por defecto desactivado

Parámetro 6: isuseAllCookie (si probar todas las cookies) por defecto activado

Recuerda hacer clic en el botón restaurar valores por defecto para obtener los parámetros dnslog más recientes

0x01 Más preciso

0x02 Agregar API dnslog de red interna, se puede personalizar la API ceye.io u otras APIs, incluyendo redes internas

Como no tengo una dirección dnslog de red interna, aquí uso ceye.io para probar

Solo asegura la conectividad entre la red interna y la dirección dnslog de red interna, y entre la red interna y la dirección de respuesta dnslog
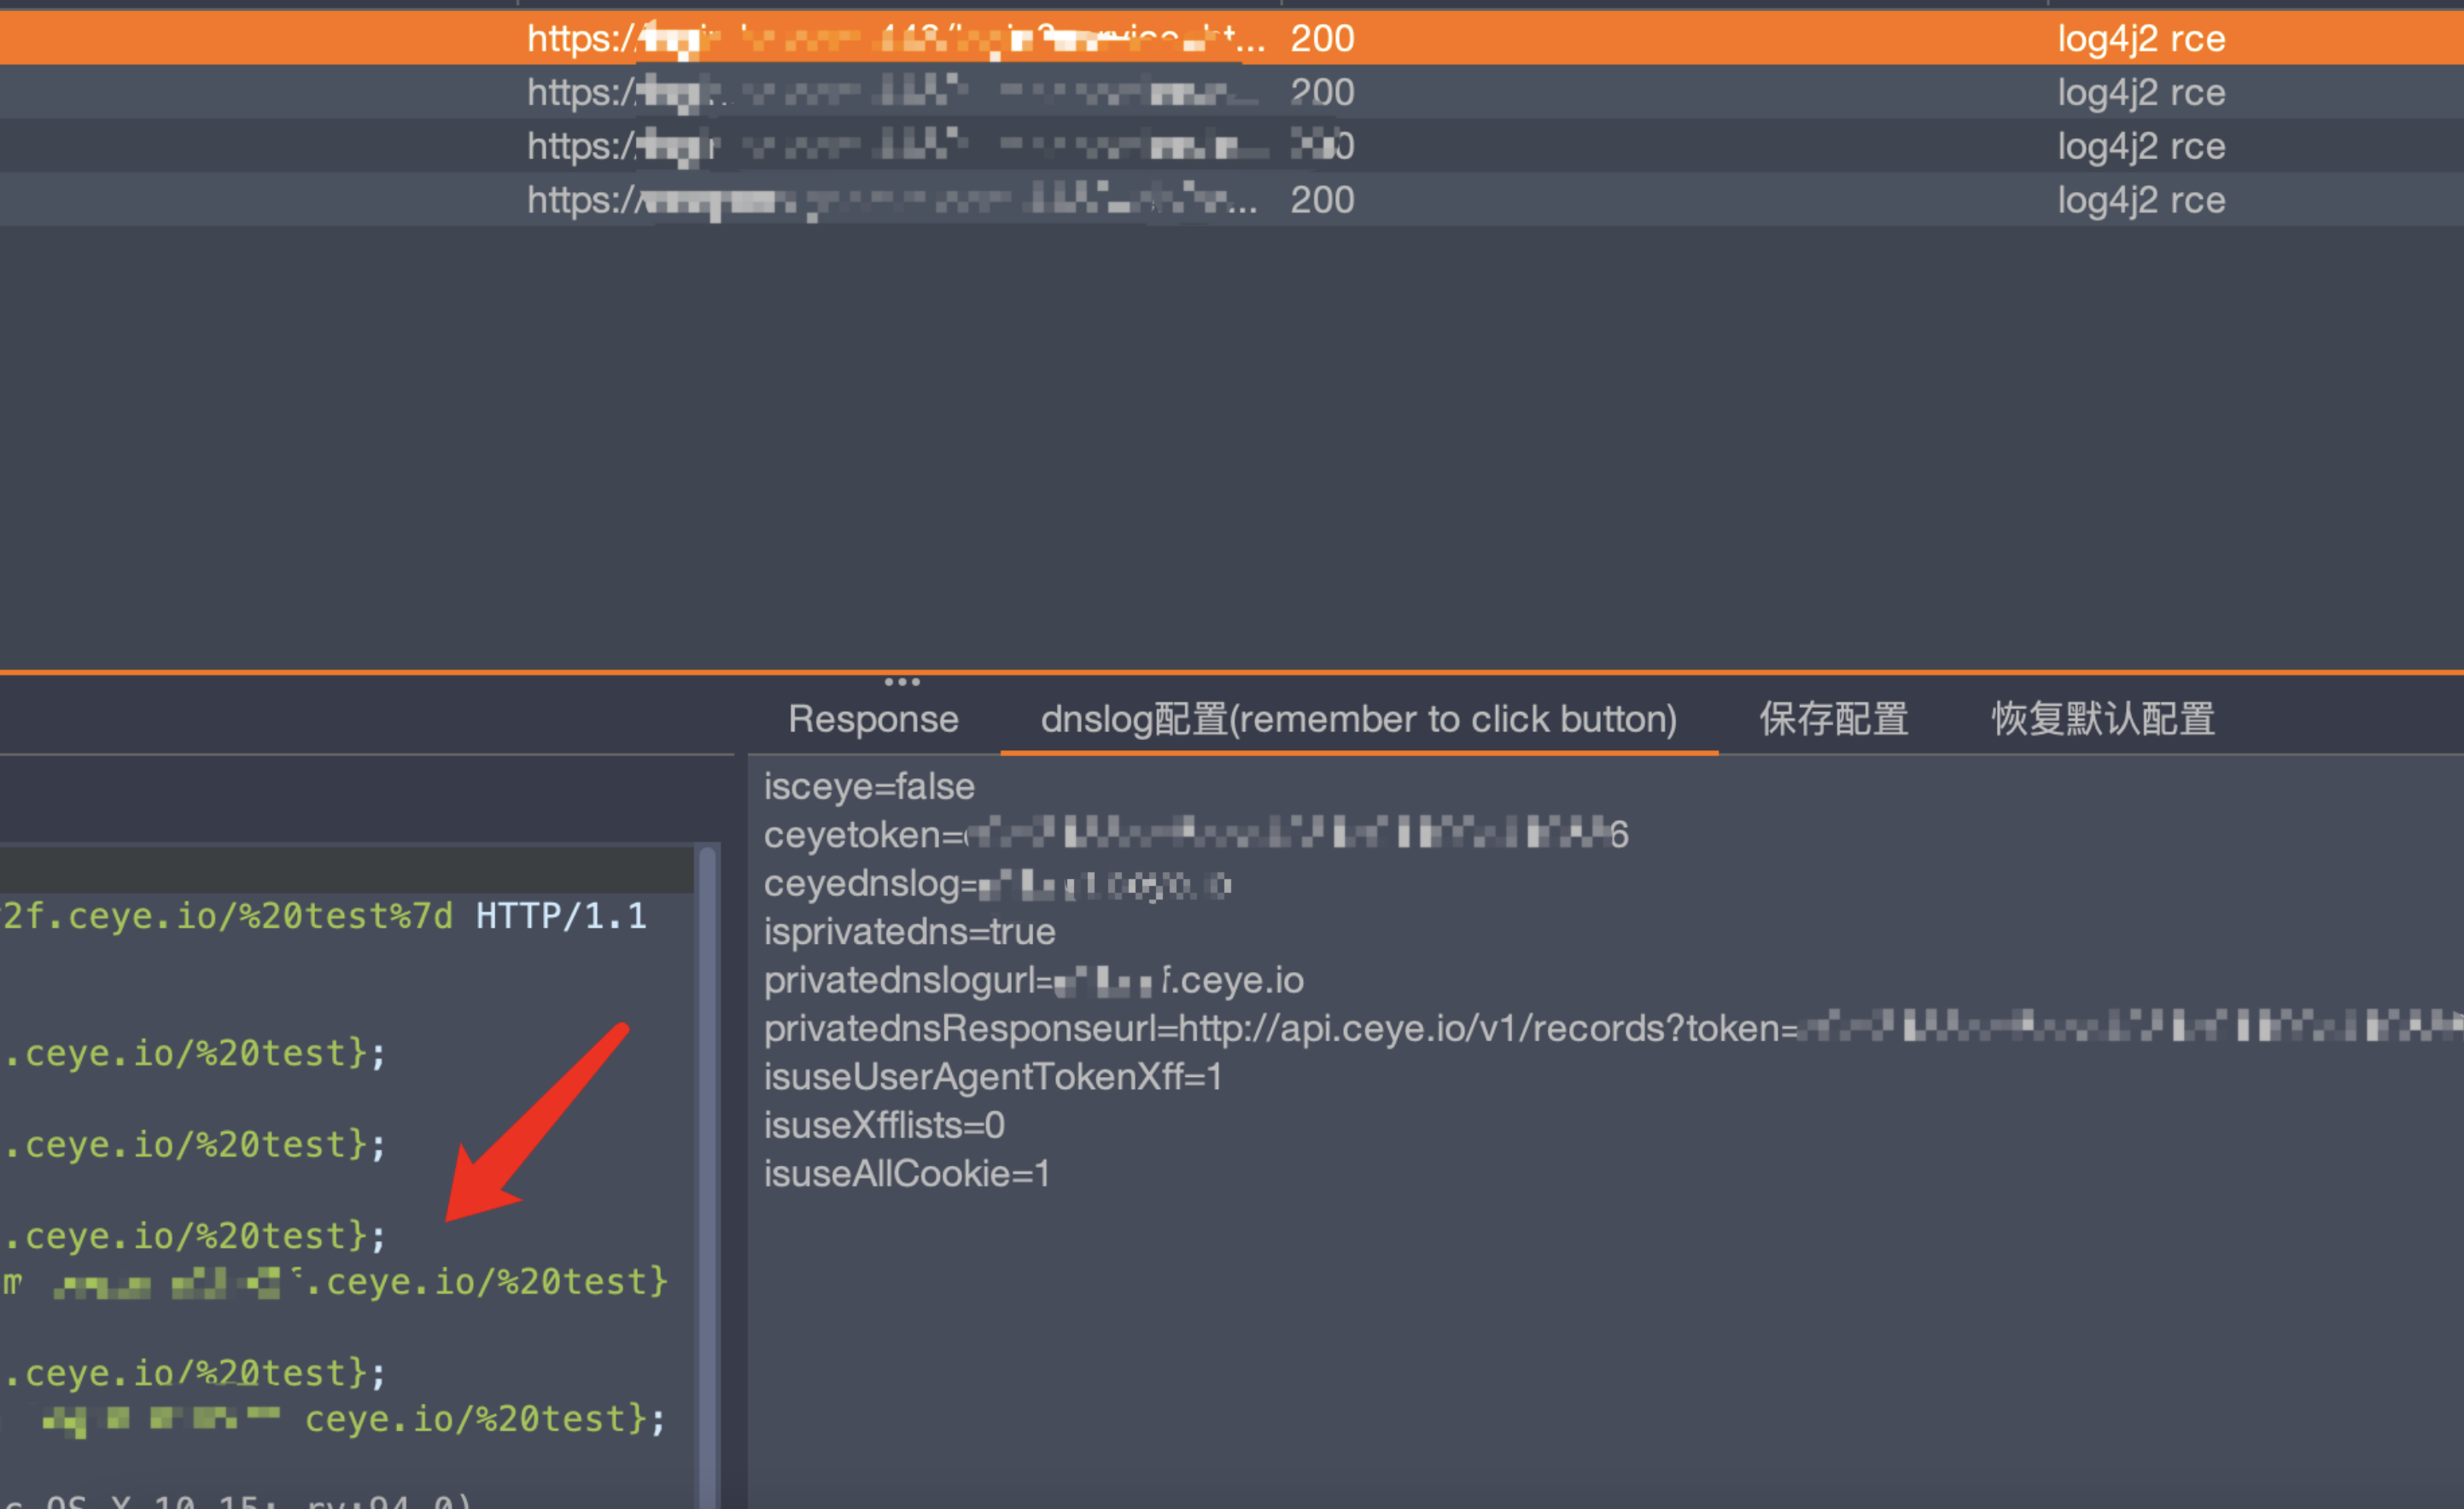
0x03 Agregar parámetros controlables para controlar el payload


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →