

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/lokinpendawa/aethel_core
Análisis de VulnerabilidadesEvasión de WAFSeguridad WebInteligencia de AmenazasSeguridad de IADetección de Anomalías
GitHublokinpendawa/aethel_core

aethel_core

Motor de WAF lógico de nueva generación construido en SWI-Prolog. Cuenta con un cerebro de aprendizaje inductivo que opera a más de 2M+ LIPS con un decodificador recursivo integrado para neutralizar ofuscaciones anidadas de URL/Hex/HTML en tiempo real.

Ver Repositorio
896hace 2 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Aethel-Core: WAF de Defensa Cognitiva Automatizada y Simulación de Amenazas Cibernéticas

Un framework híbrido de ciberseguridad construido en SWI-Prolog, diseñado para la mitigación de amenazas en tiempo real y la generación de conjuntos de datos de lógica estructurada para el Ajuste de Instrucciones de LLM y el Entrenamiento de IA Neuro-Simbólica.


Innovaciones Clave y Módulos de Arquitectura

1. Motor WAF Central de Alto Rendimiento (activator.pl)

  • Verificación de Backtracking Dinámico: Consulta firmas de amenazas en RAM mediante búsquedas relacionales limpias.
  • Protección contra DDoS Volumétrico: Seguimiento de ventana de tiempo deslizante (htg/2) para IPs agresivas.
  • Tokenización N-Gram y Anclaje de Prefijos: Divide firmas largas en primitivas granulares de 3-4 caracteres para filtrar patrones de ofuscación anidados.

2. Decodificador de Ofuscación Multicapa (decoder.pl)

Ejecuta una canalización de normalización recursiva en línea: Decodificación Profunda de URL (%XX), desempaquetado Hexadecimal (\xXX / 0xXX) y normalización de entidades HTML (< / >) con total insensibilidad a mayúsculas y minúsculas.
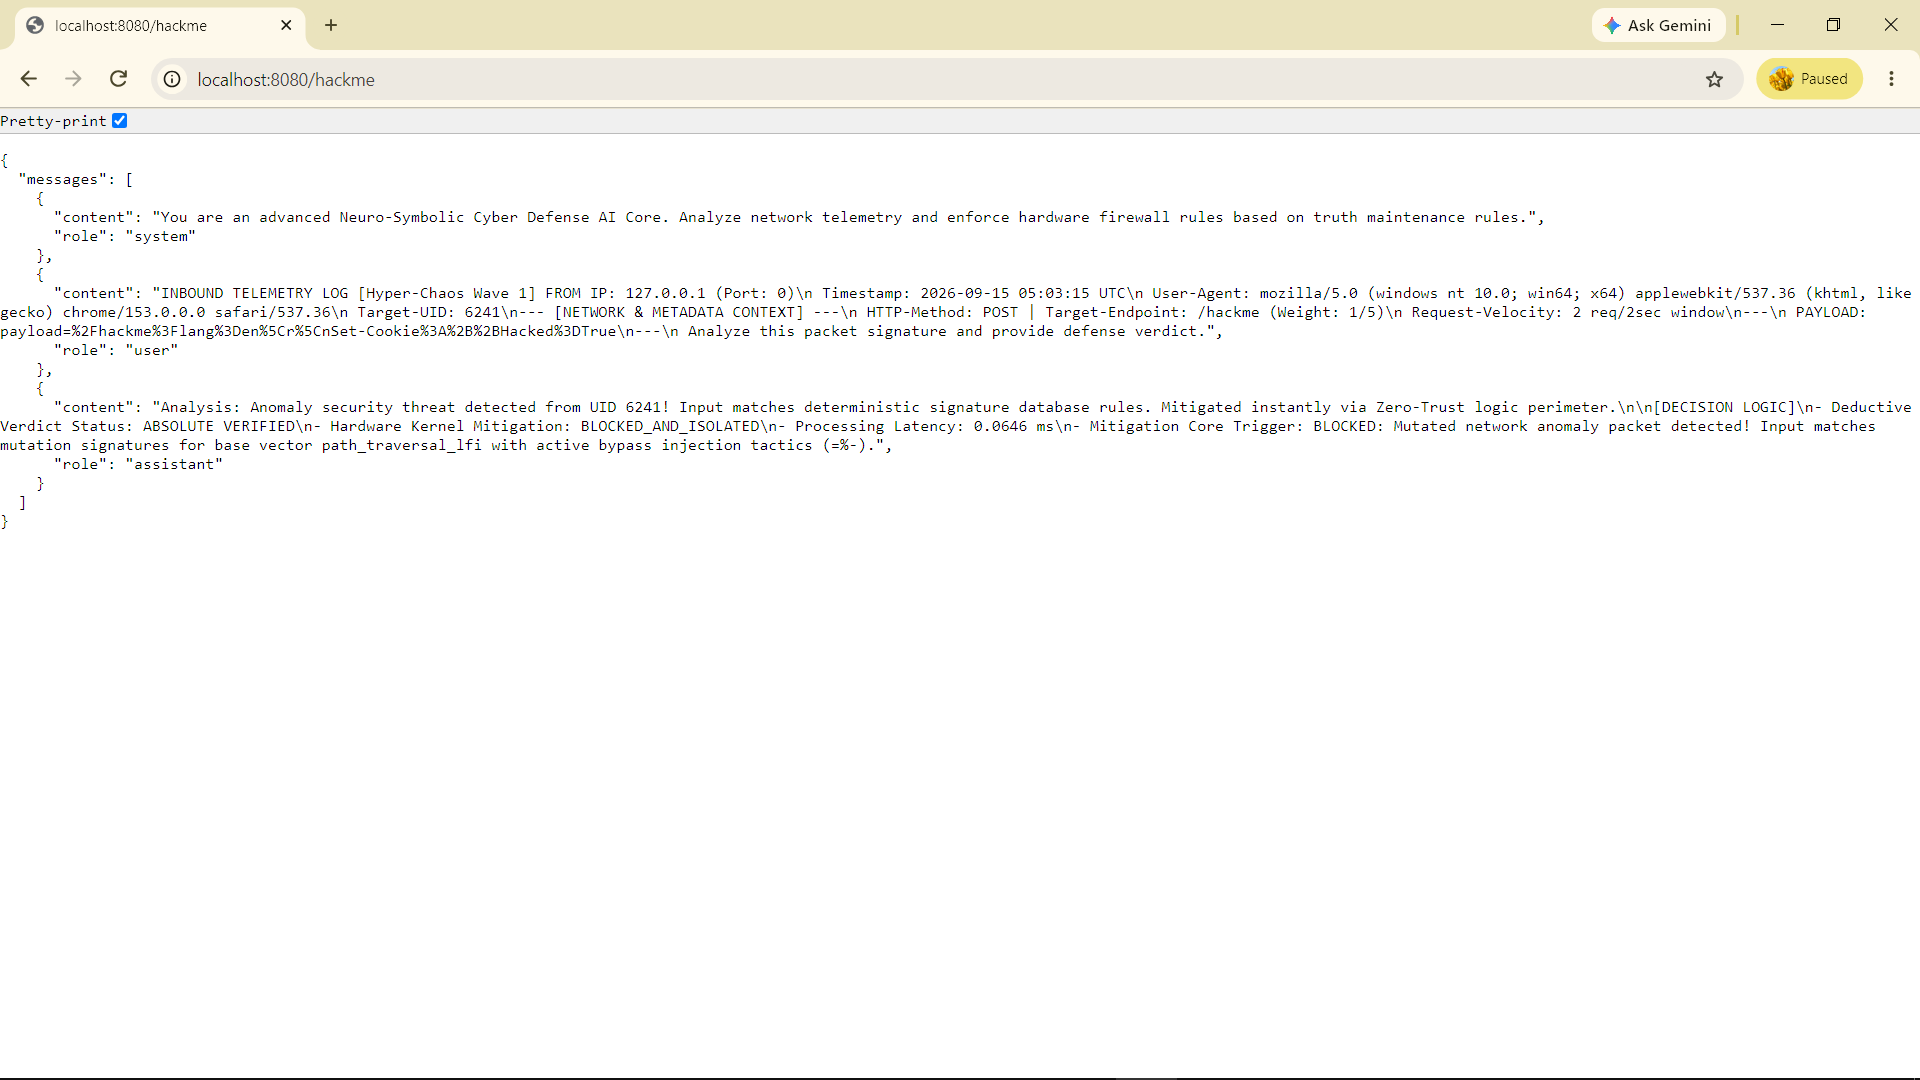
hacked

3. Aprendizaje Inductivo y Benchmark del Motor (Métricas Reales de Producción)

El sistema fue evaluado contra un script de simulación automatizado que genera una simulación de ataque de 40.000 oleadas. Los resultados demuestran el siguiente perfil de procesamiento:
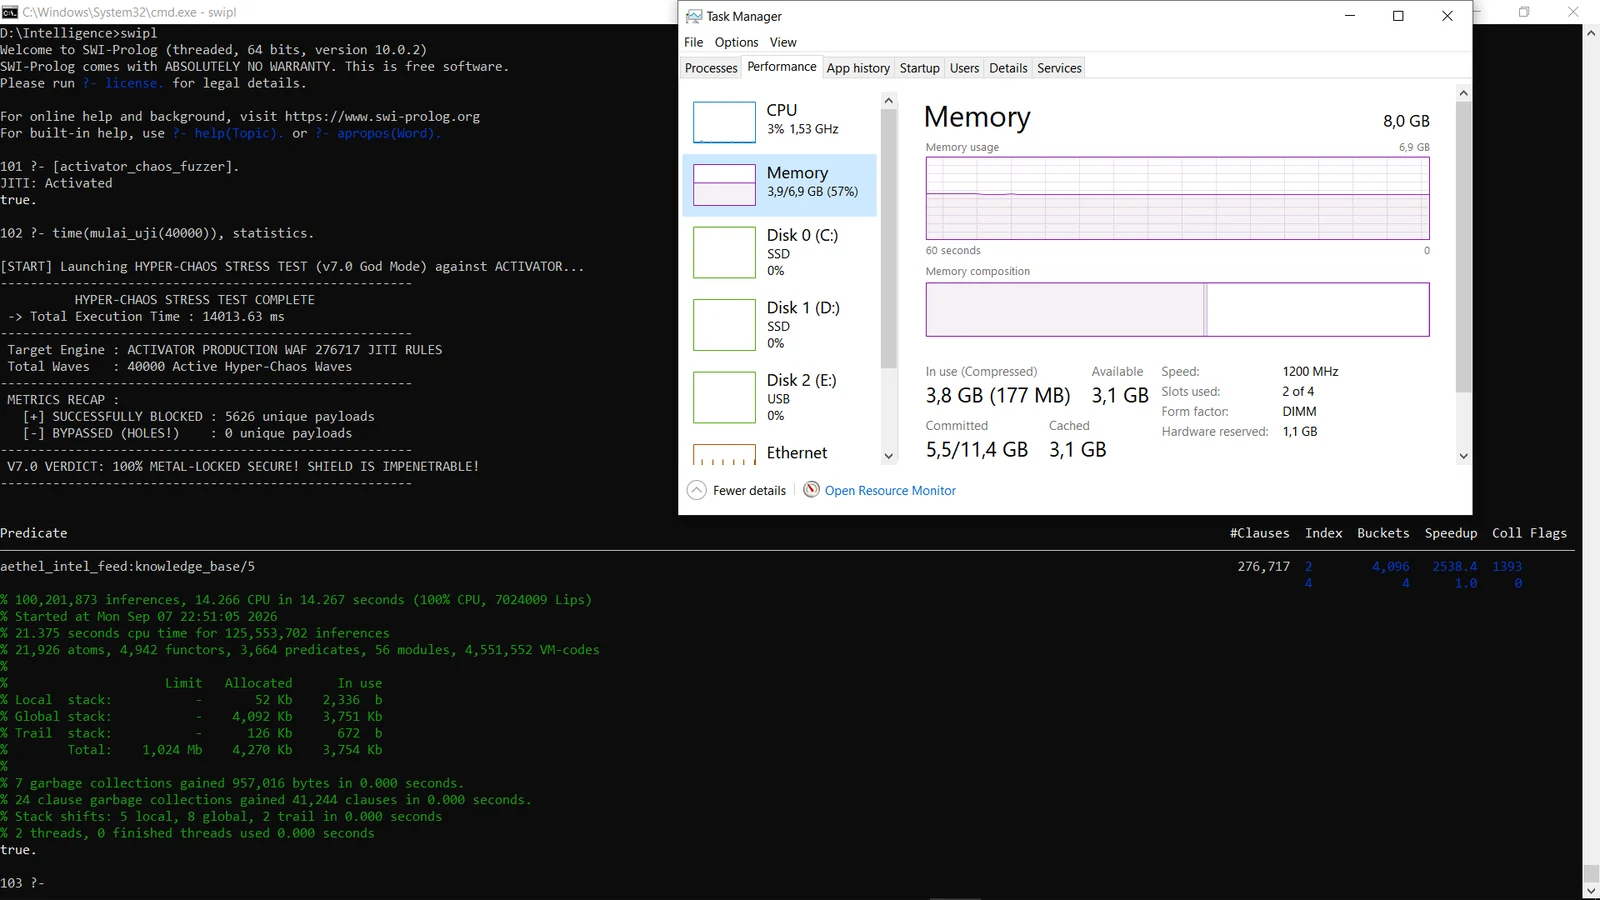
  • Reglas Dinámicas Activas en RAM: 276.717 Reglas Tokenizadas N-Gram (Compiladas a partir de 15.000 vectores de amenaza base).
  • Integridad de Seguridad: Tasa de Bloqueo del 100% (0 ELUDIDAS / FALLOS).
  • Total de Inferencias Ejecutadas: 100.201.875 pasos de razonamiento lógico dentro de la memoria principal.
  • Velocidad Máxima de Inducción: 7.024.009 LIPS (Inferencias Lógicas Por Segundo).
  • Huella de RAM Volátil: ~4,2 MB (4.270 KB asignados, 3.754 KB en uso), funcionando con alta estabilidad en una plataforma de 8,0 GB de RAM.
  • Sobrecarga de Recolección de Basura: 7 recolecciones de basura centrales y 24 recolecciones de basura de cláusulas completadas en 0,000 segundos de tiempo de ejecución.
  • Rendimiento de Hashing JIT: Totalmente indexado mediante 276.717 reglas JITI en 4.096 buckets de memoria, ofreciendo un factor de aceleración de 2.538,4x.

Aethel-Core Hyper-Chaos Stress Test Proof


Arquitectura de Despliegue en Producción

Dispositivo de Red Proxy Inverso Híbrido (En Desarrollo Activo)

Para cerrar la brecha entre la ejecución de lógica declarativa y los entornos cloud modernos, Aethel-Core está evolucionando actualmente su modelo de despliegue en producción:

  • Concepto de Arquitectura: Operar como una Puerta de Enlace Proxy Inversa Asíncrona autónoma y ultraligera.
  • Integración Zero-Touch: Diseñado para situarse directamente frente a la infraestructura upstream existente (Node.js, Python, Rust, Go) para filtrar anomalías de Capa-7 sin tocar las bases de código de las aplicaciones centrales.
  • En Desarrollo Activo: La capa de sockets de red empresarial interna y los módulos de enrutamiento backend dinámico multihilo están siendo refinados en beta cerrada y se desplegarán en fases de lanzamiento posteriores.

Matriz de Mutación de Amenazas Cibernéticas y Formatos

Cubre inundación de tráfico de Capa-7, anomalías Web3 (sandwich_economic_attack), configuraciones erróneas de infraestructura Cloud (kubelet_cri_hijack) y simulaciones de amenazas de IA Adversaria (llm_rag_poisoning, deepseek_weight_poison).

El framework convierte las coincidencias de telemetría en registros de ajuste fino estructurados, exportándolos como secuencias de formato Chat-ML normalizadas (dataset_cyber.jsonl).


Esquema del Conjunto de Datos y Base de Conocimiento

  • dataset_cyber.jsonl(dataset_cyber_refactor.jsonl): Datos de muestra de código abierto que contienen bloques Chat-ML (persona del sistema, telemetría de carga útil de red del usuario y veredictos automatizados del asistente).
  • dataset_cyber_security.pl: Interfaz declarativa pública que mapea hechos en vivo (knowledge_base/4) a vectores primarios de seguridad de red.

Propiedad Intelectual y Licencia de Copyright

Los archivos de código fuente públicos de este repositorio (como activator.pl, decoder.pl, dataset_cyber_security.pl y los datos de muestra de código abierto) están licenciados bajo la Licencia MIT (Copyright (c) 2026 Tedy Viryawan Ika Putra). Usted es libre de inspeccionar, evaluar comparativamente, modificar e integrar estas interfaces públicas principales.

Sin embargo, tenga en cuenta que la implementación completa de nivel empresarial y las extensiones de la base de datos principal son estrictamente Propietarias y están protegidas bajo los derechos de Propiedad Intelectual estándar. La Licencia MIT no se aplica a:


  1. La Base de Conocimiento completa de producción que contiene ~200,000 cláusulas avanzadas de amenazas.
  2. La versión empresarial completa del conjunto de datos JSONL.
  3. Los motores backend de tokenización automatizada y generación de mutaciones.
Descargar herramienta




