
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit

 whitespots/fast-security-scanners
Controles de seguridad para tus investigaciones
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin de Burp para log4j2 versión Java, dnslog seleccionó un dominio que no es dnslog.cn
 sinkmanu/cookiescanner
Herramienta para verificar la bandera de cookie en múltiples sitios
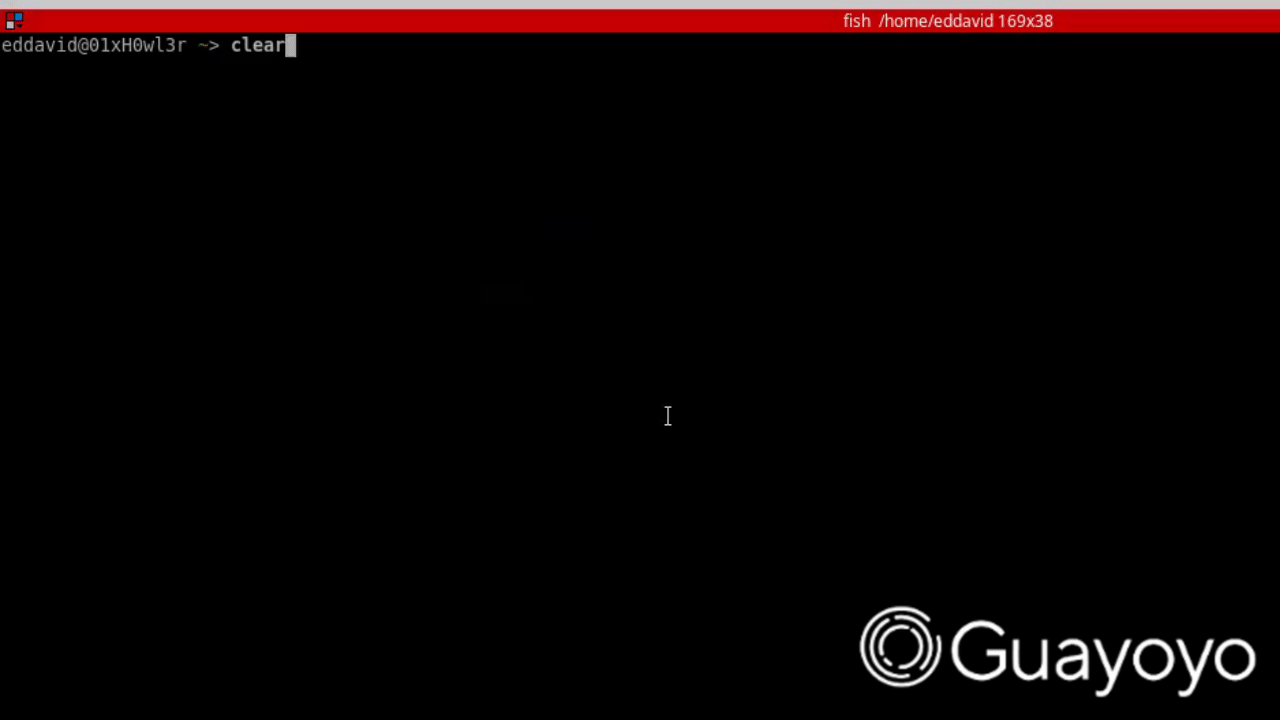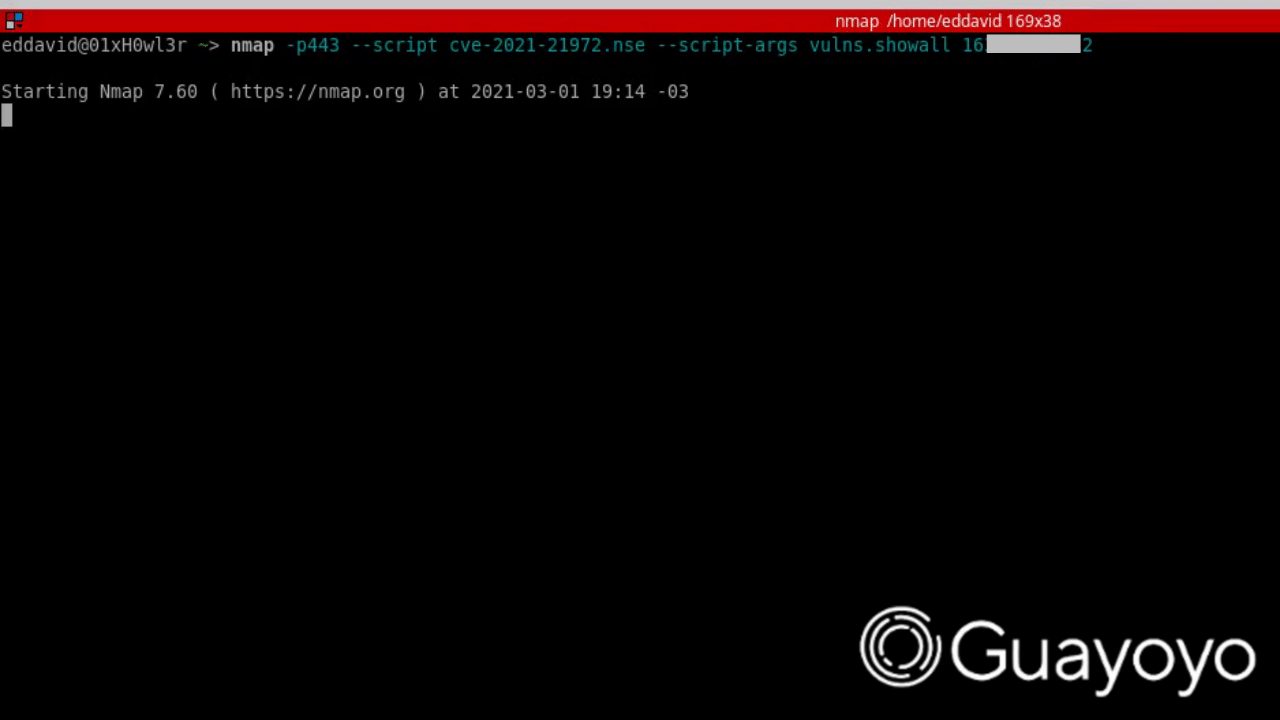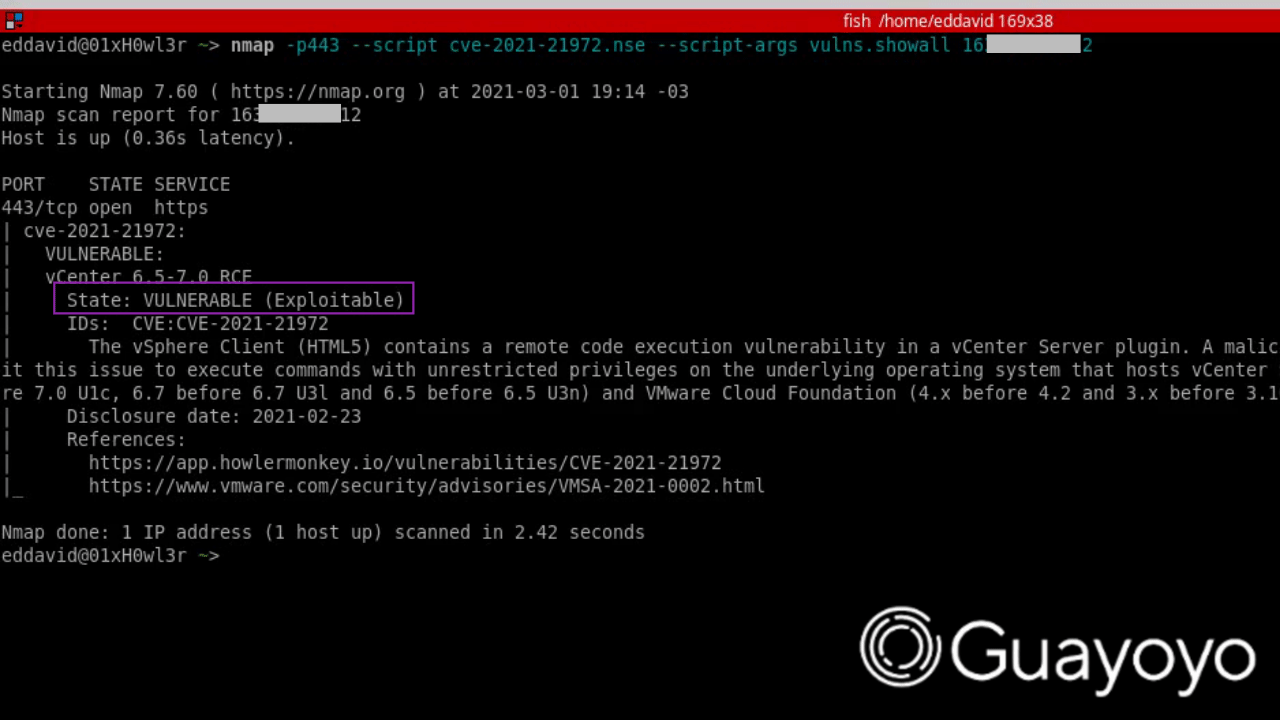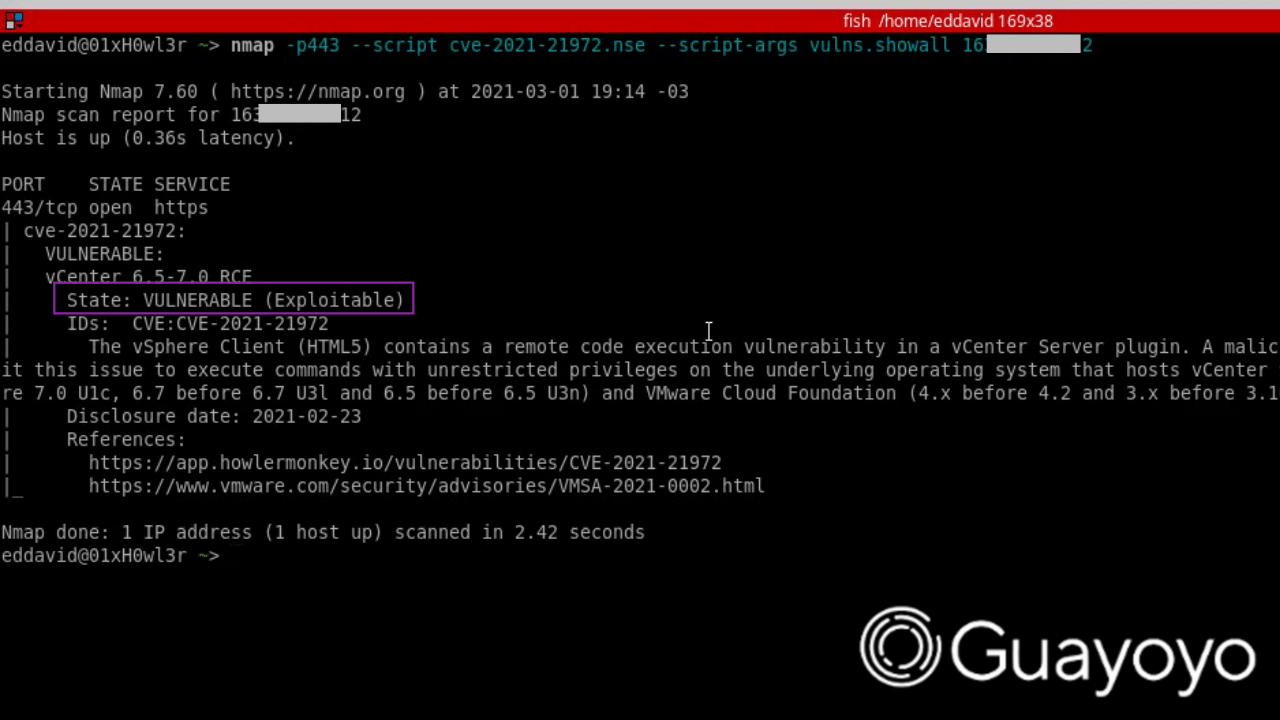 guayoyocyber/cve-2021-21972
Nmap script para verificar la vulnerabilidad CVE-2021-21972
 iriscouch/audit_couchdb
Detecta problemas de seguridad, grandes o pequeños, en un servidor CouchDB
 yslxotwod/wifisting
Kit de herramientas de seguridad inalámbrica GTK4 con 57 módulos shell independientes para Wi-Fi, Bluetooth, RF, Zigbee, NFC y ataques del lado del…
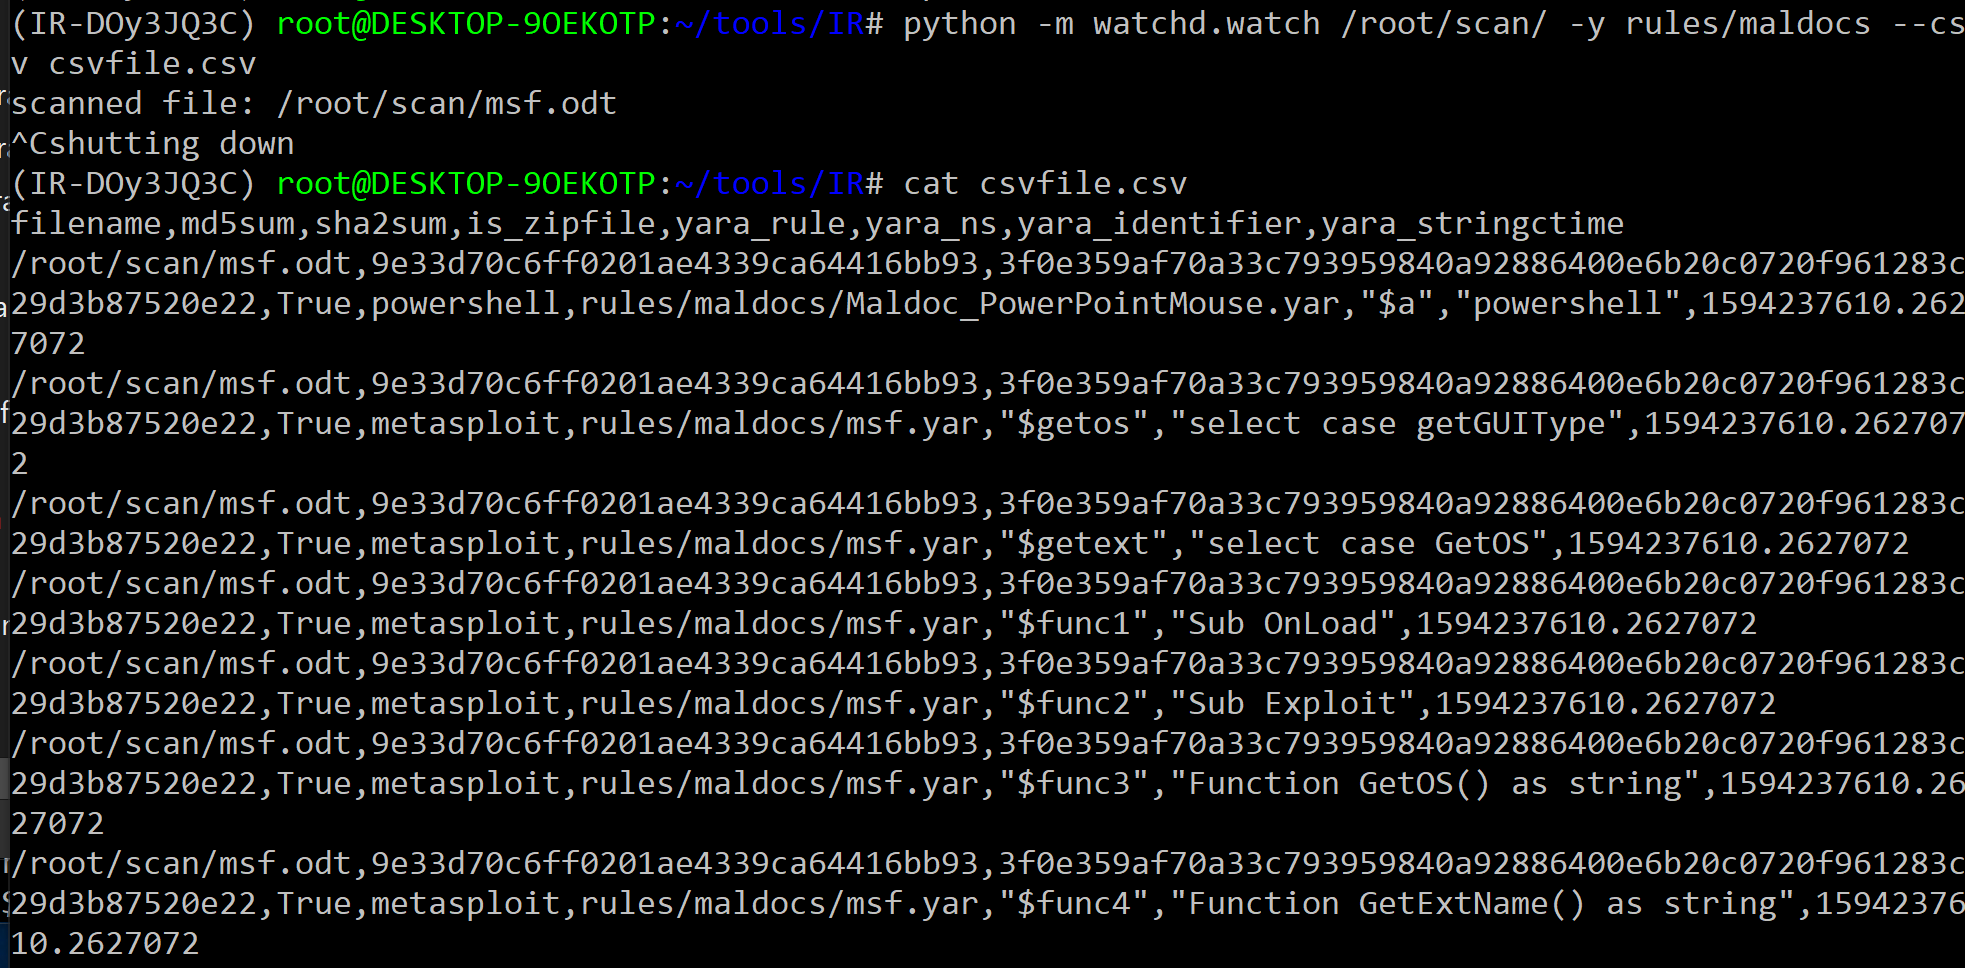 oxiqa/irfuzz
Escáner de archivos basado en YARA que monitorea directorios, detecta malware en archivos de documentos y genera resultados CSV para integración con…
 off-by-1-labs/flawed
Artefactos tipo Fix con defectos incrustados
 rxerium/cve-2025-61882-cve-2025-61884
Detección para CVE-2025-61882 y CVE-2025-61884
 ayushpriya10/imdshift
Automatiza la migración de cargas de trabajo de AWS de IMDSv1 a IMDSv2 para mitigar ataques SSRF. Detecta el uso de IMDSv1 en EC2, ECS, EKS,…
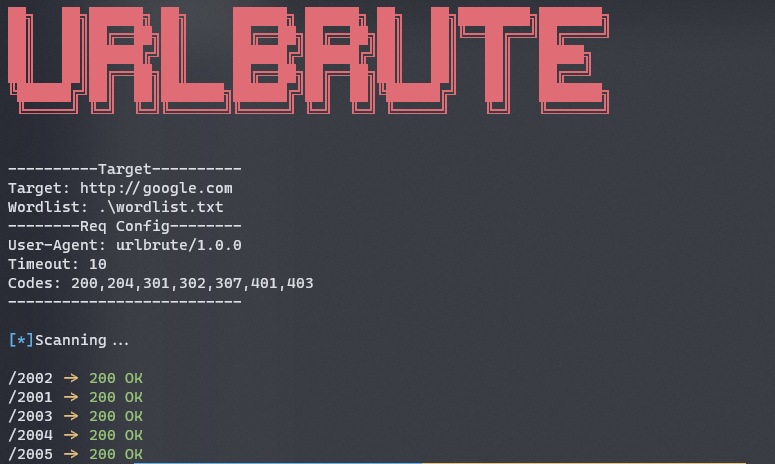 reddyyz/urlbrute
Escáner de directorios/subdominios desarrollado en GoLang.
 owasp/vulnreach
SCA consciente del runtime — demuestra qué CVEs son realmente alcanzables, no solo instalados.
 noptrix/nullscan
Un marco modular diseñado para encadenar y automatizar pruebas de seguridad.
 manhnho/shellsum
Una herramienta de defensa - detectar webshells en directorios locales mediante md5sum
 nccgroup/amfdser-ngng
Un plugin de Burp Extender, que tomará objetos AMF deserializados y los codificará en XML usando la librería Xtream.
 incogbyte/laravel-phpunit-rce-masscaner
Escáner masivo para el RCE de Laravel phpunit (CVE-2017-9841) con escaneo de rangos de IP y listas de hostnames, con soporte para la detección…
 owasp/sapkiln
OWASP SAPKiln es una herramienta de interfaz gráfica de usuario (GUI) diseñada para facilitar el aseguramiento y la auditoría de sistemas SAP de…
 tangxiaofeng7/cve-2022-22965-spring-core-rce
Detección no destructiva por lotes de CVE-2022-22965








