Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/owasp/vulnreach
Análisis EstáticoEscáneres de VulnerabilidadesAnálisis Dinámico (Sandboxing)Análisis de VulnerabilidadesAnálisis de CódigoSeguridad WebDevSecOpsSeguridad de Cadena de Suministro
GitHubowasp/vulnreach

VulnReach

SCA consciente del runtime — demuestra qué CVEs son realmente alcanzables, no solo instalados.

81104hace 15 díasRevisado por Kitploit
Ver Repositorio
Sitio web
Compartir

VulnReach

SCA consciente del entorno de ejecución — demuestra qué CVE son realmente alcanzables, no solo cuáles están instalados.

OWASP Project License Python Slack OpenSSF Best Practices

VulnReach es ahora un Proyecto OWASP oficial. 🎉
Demostración

VulnReach Demo

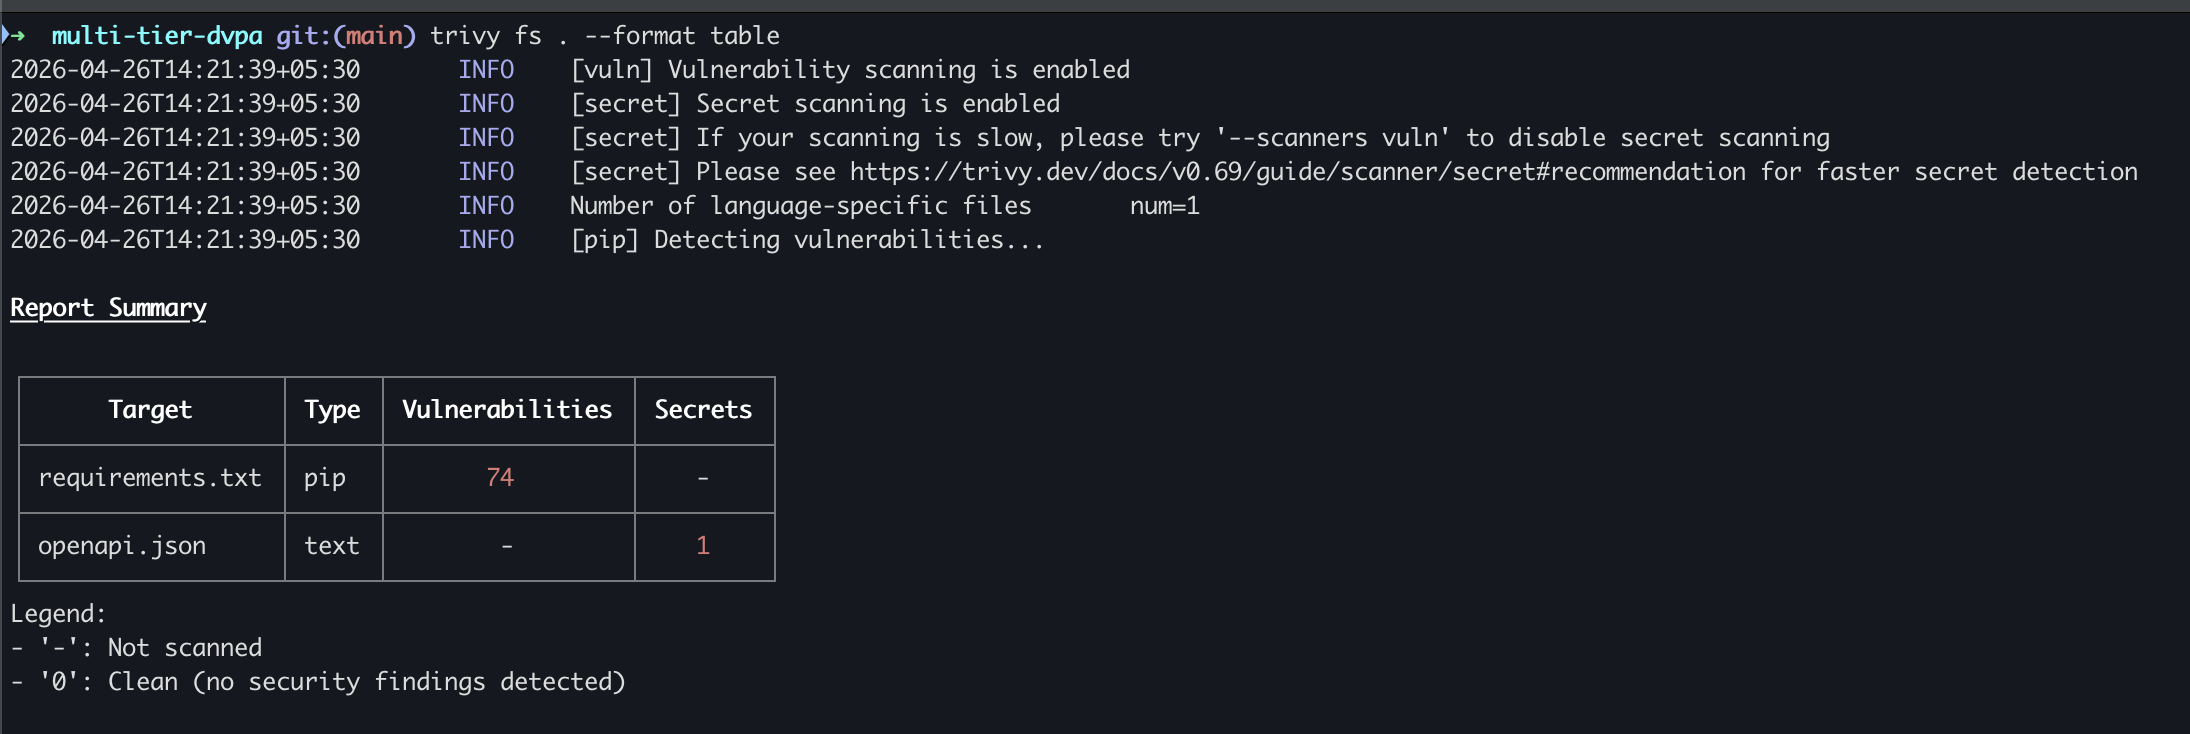
Paso 1 — El SCA revela 74 CVE en las dependencias

Trivy SCA output — 74 vulnerabilities detected

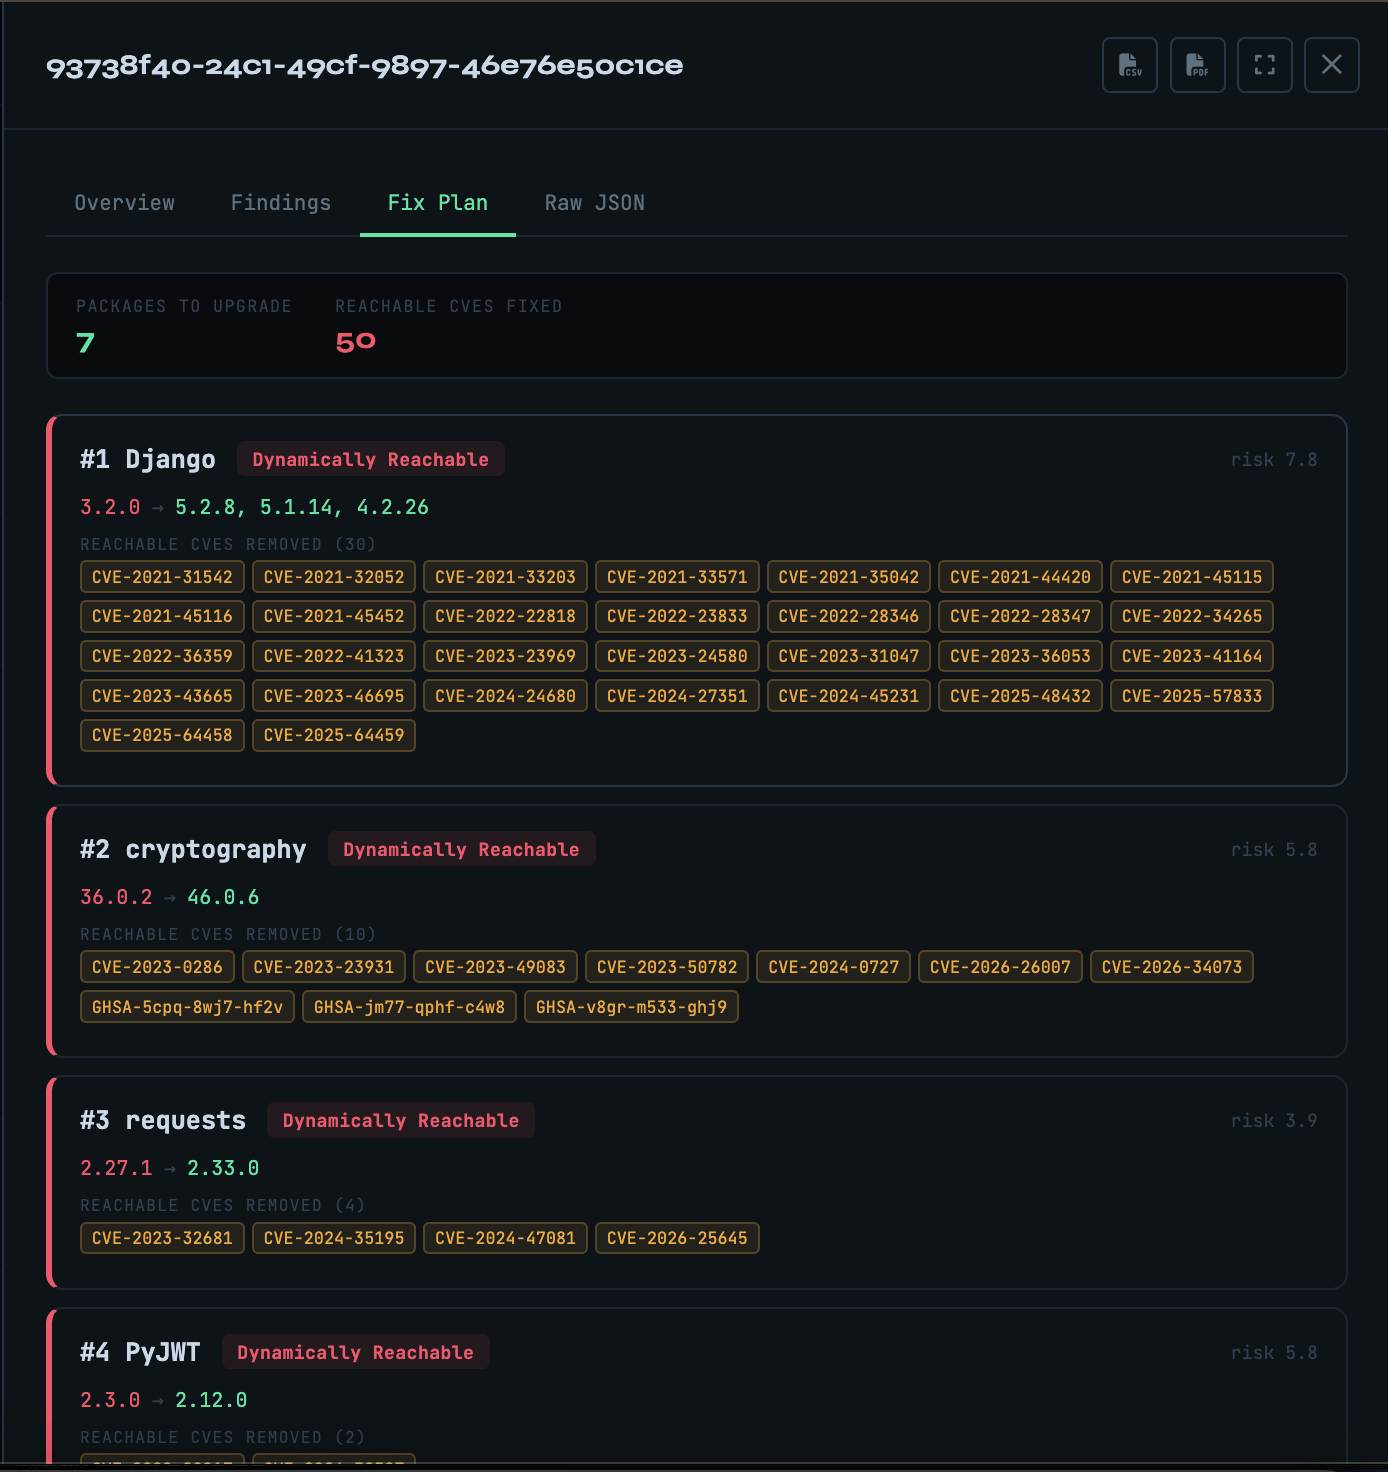
Paso 2 — VulnReach demuestra cuáles son realmente alcanzables

Fix Plan — 7 packages, 50 confirmed reachable CVEs with upgrade targets


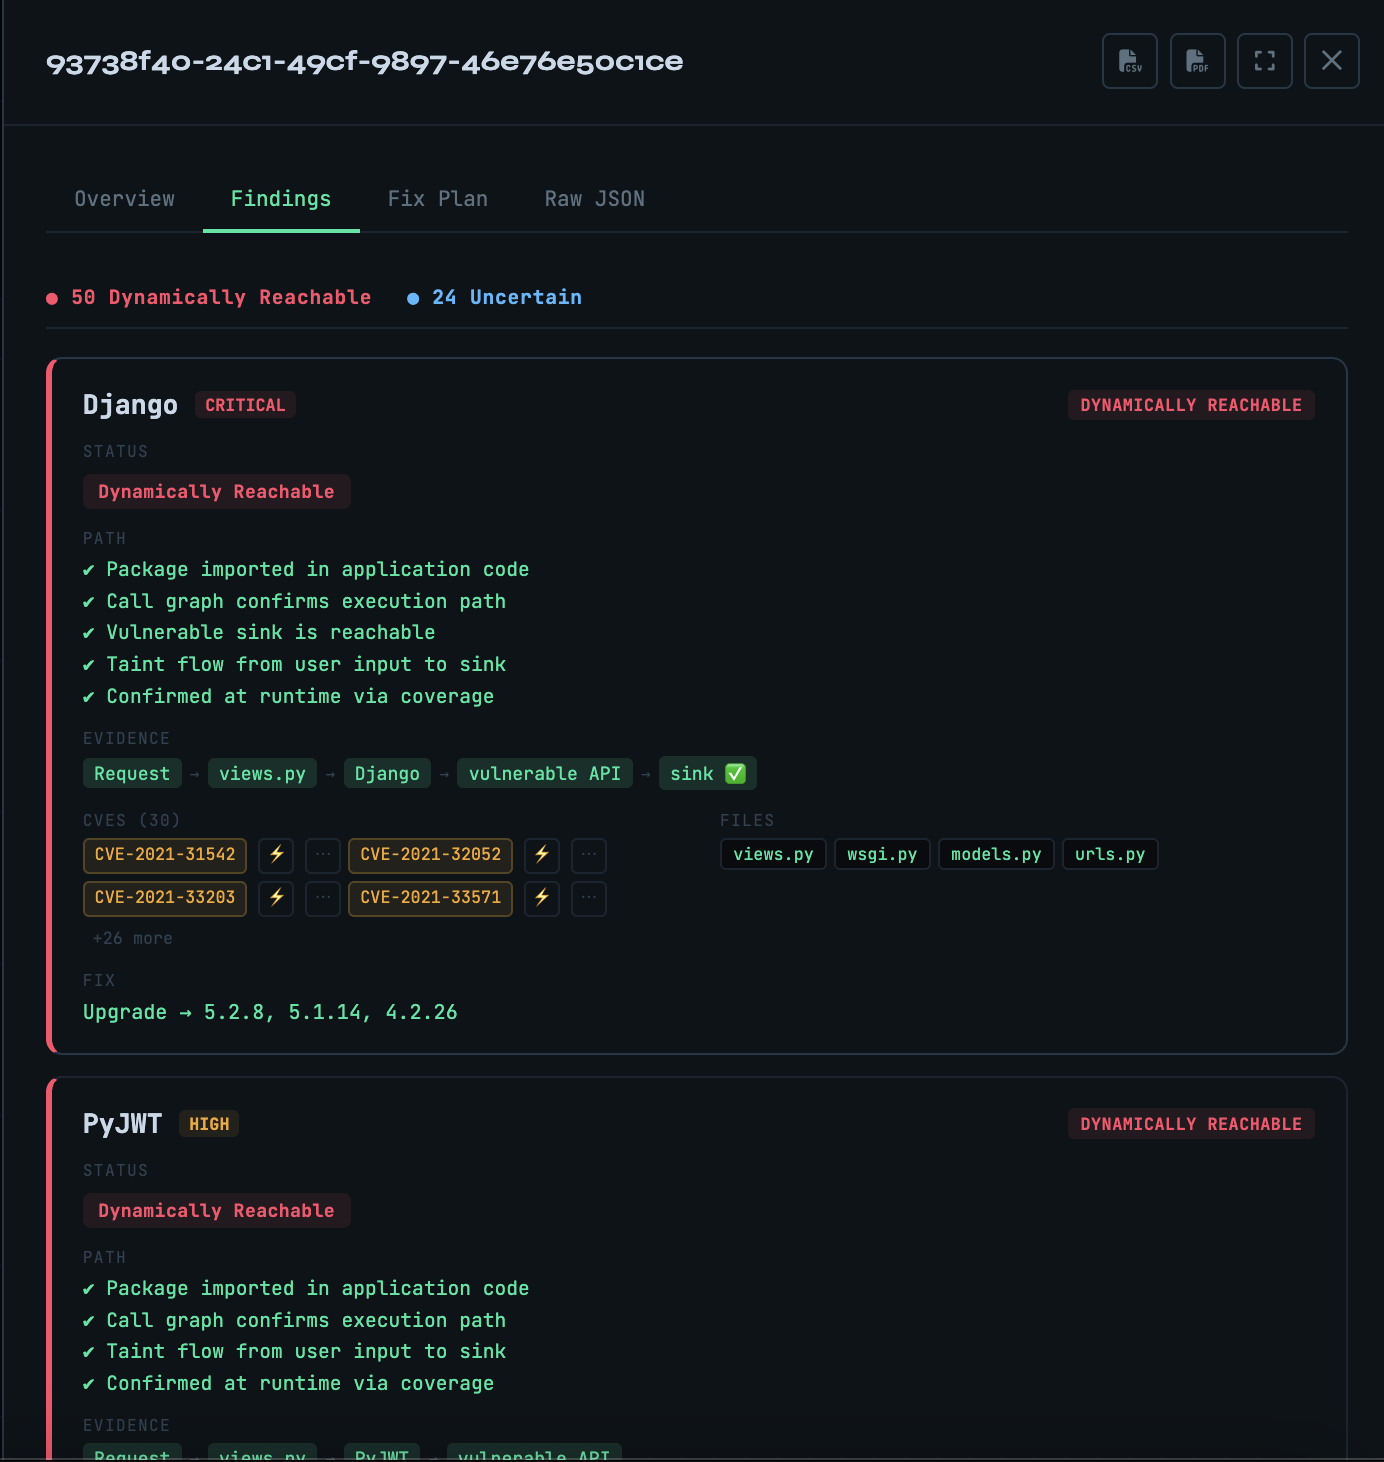
Hallazgos — cadena de evidencia por CVE

Dynamically reachable findings with full evidence chain

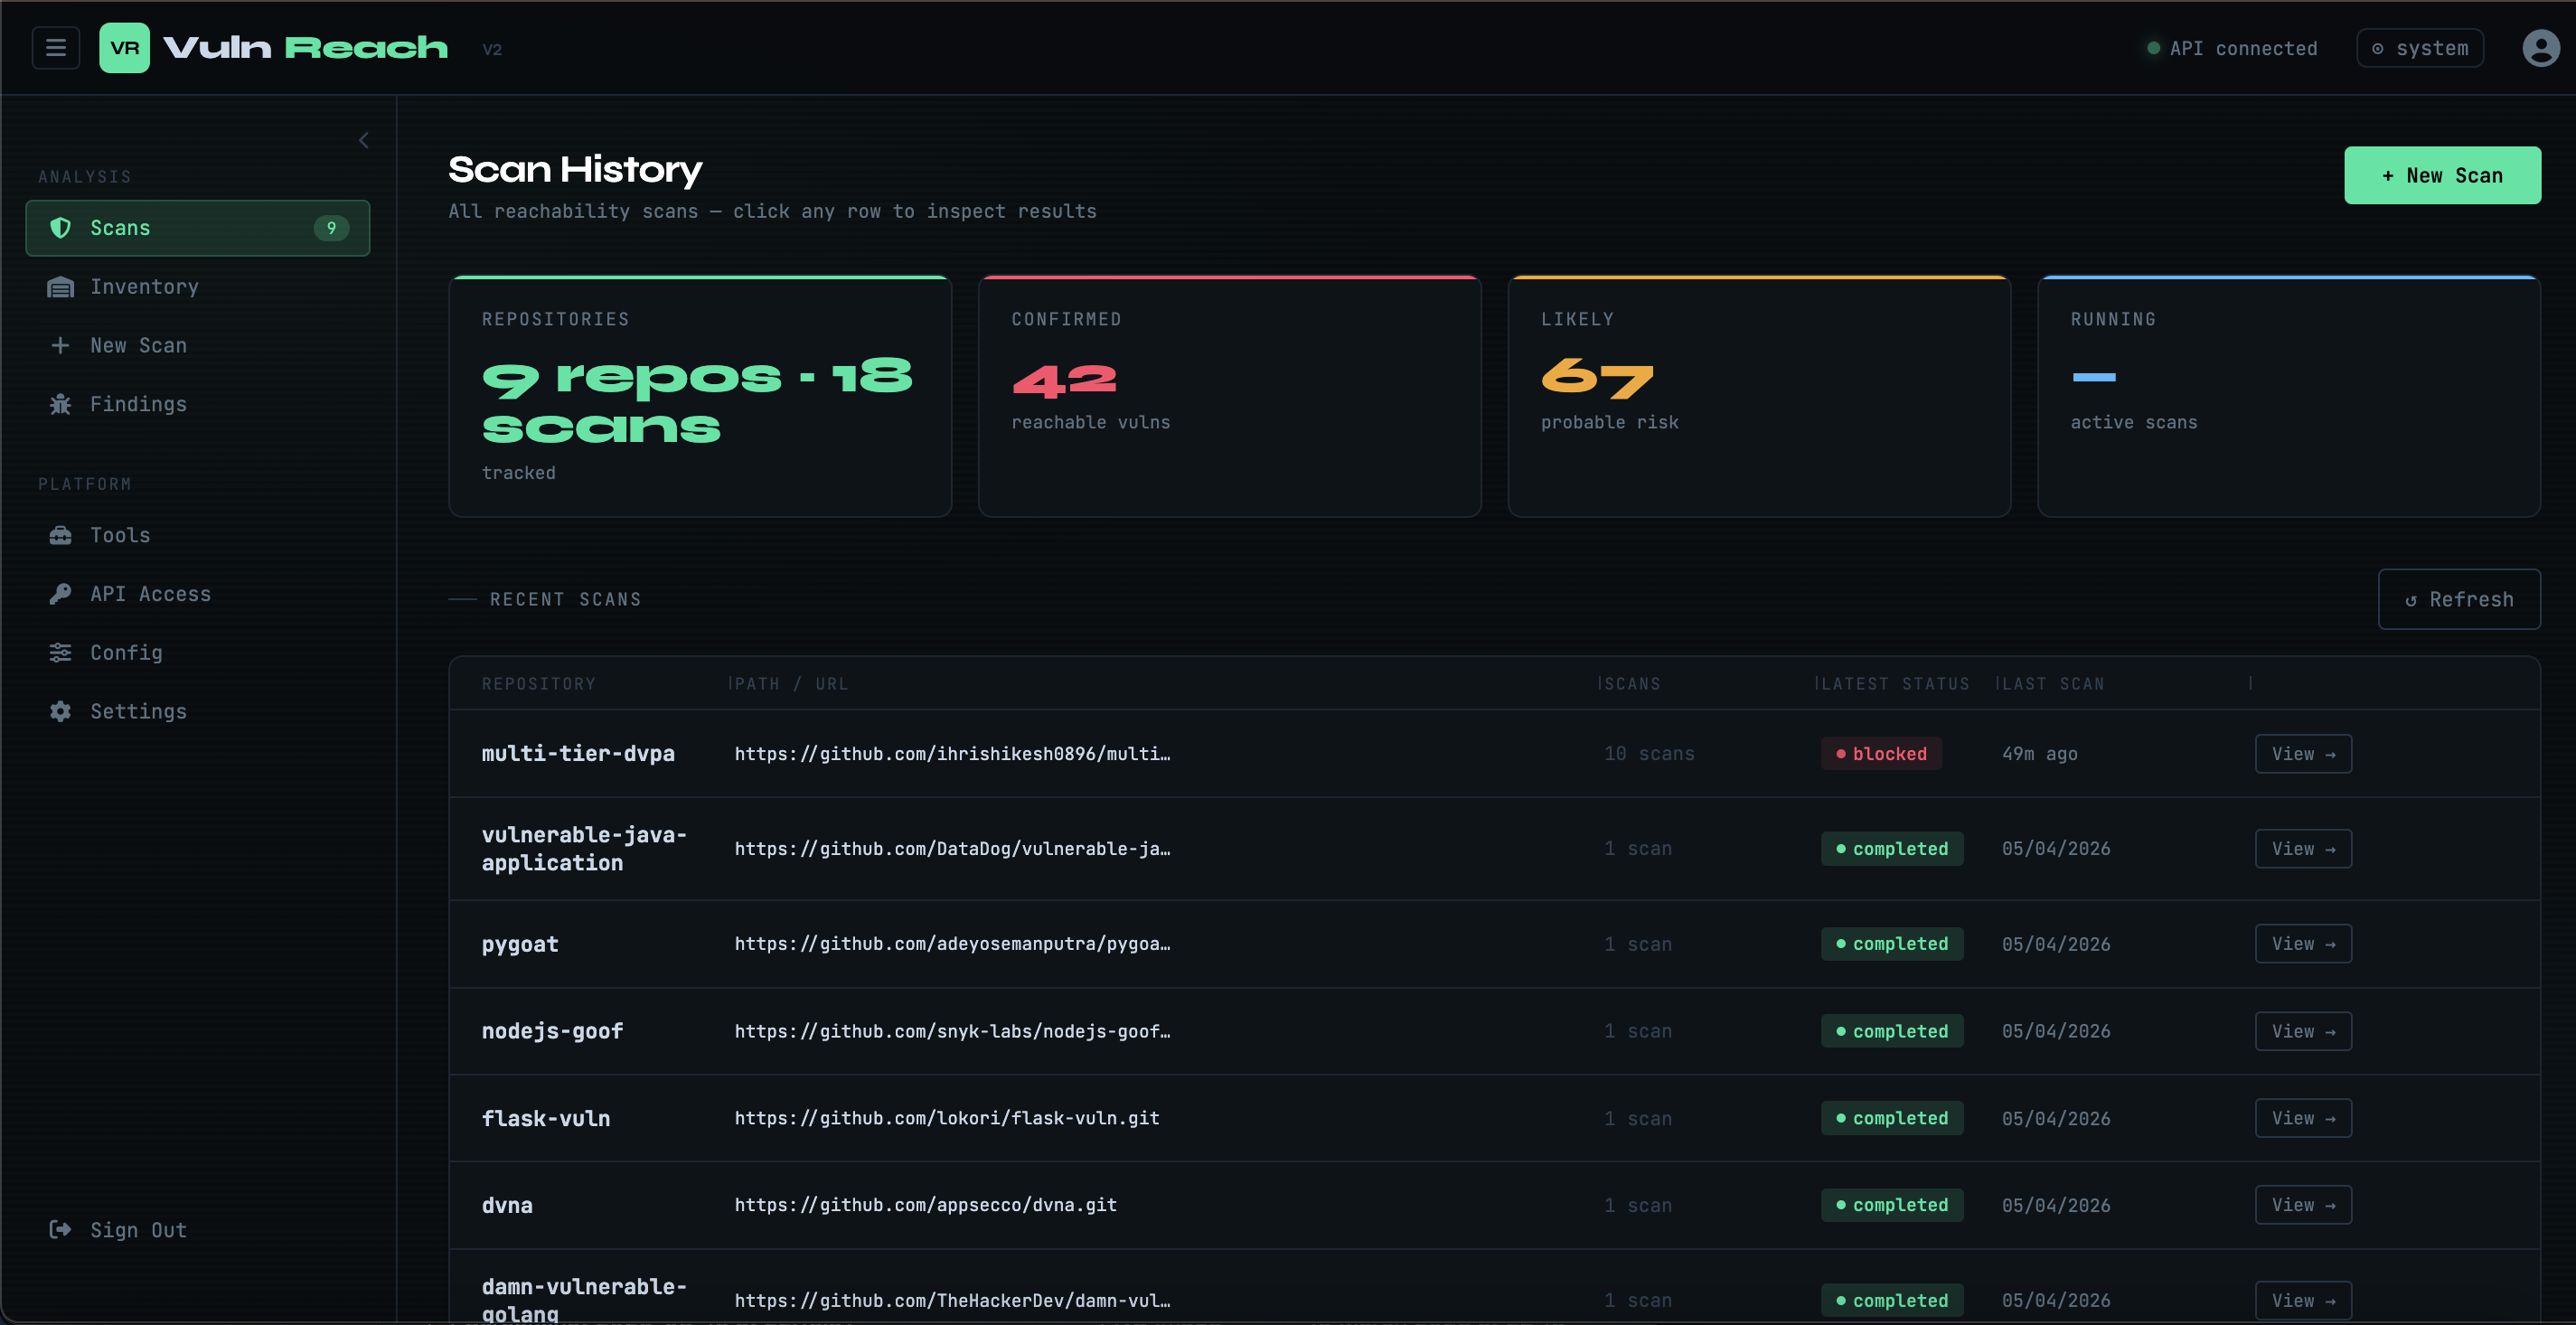
Panel — 42 confirmados como alcanzables en 9 repositorios

VulnReach Dashboard

Compatibilidad de lenguajes: Python está completamente listo para producción (taint, AST, rutas, entorno de ejecución). Java y JavaScript cuentan con análisis funcional de grafo de llamadas y son experimentales. Go, C# y PHP están en la hoja de ruta. Consulte ROADMAP.md para más detalles.

VulnReach se basa en la salida estándar del SCA añadiendo contexto de alcanzabilidad — demostrando mediante análisis estático, seguimiento de taint y cobertura en vivo del entorno de ejecución cuáles de los CVE detectados pueden alcanzarse realmente en su aplicación.


Estado del proyecto

Últimos desarrollos (publicados)

  • Pipeline de ejecución paralela con reconocimiento de dependencias para escaneos más rápidos
  • Alcanzabilidad en Python — lista para producción (capas de taint, AST, rutas y entorno de ejecución totalmente funcionales)
  • Alcanzabilidad en Java — grafo de llamadas funcional con análisis de dependencias Maven/Gradle (experimental)
  • Alcanzabilidad en JavaScript — grafo de llamadas funcional con detección de puntos de entrada de rutas (experimental)
  • Cancelación de escaneos — POST /scan/{id}/cancel detiene los escaneos en curso
  • Contrato estable de respuesta de escaneo: summary + categorías clasificadas en GET /scan/{id}
  • Normalización compartida de la respuesta de escaneo entre la API y el modo local del paquete (paridad)
  • Límite del entorno de ejecución seguro por defecto:
    • el compose base se ejecuta sin montar el socket de Docker
    • los escaneos dinámicos requieren habilitación explícita mediante VULNREACH_ALLOW_DOCKER_DAEMON=true
    • el perfil de entorno de ejecución utiliza un docker-socket-proxy restringido
  • Puertas de calidad deterministas para fixtures de Java/JavaScript/Go en CI
  • Aceptado como Proyecto OWASP oficial — owasp.community/projects/vulnreach
  • Endpoint de próximos pasos con IA — POST /findings/{id}/next-steps genera orientación de remediación para analistas (acciones inmediatas, sondas de validación, rutas de actualización, monitorización) para un hallazgo determinista. Perezoso / bajo demanda: los escaneos nunca llaman al LLM, y los fallos del LLM se degradan de forma controlada. El veredicto determinista es de solo lectura. Consulte docs/api.md.

Experimental

  • Modo de trazado scan.runtime.ebpf (centrado en Linux, habilitación explícita)
  • Generación de OpenAPI asistida por IA y flujos de DAST inteligente

Consulte:

  • docs/incubator-readiness.md
  • docs/threat-model.md

Cómo funciona

Cada CVE se clasifica mediante una cadena de evidencia de cinco capas:

1. SCA (Trivy)              → is the package installed and vulnerable?
2. Taint analysis (tainter) → does user input flow to the vulnerable sink?
3. AST analysis             → is the vulnerable function in your call graph?
4. Route exposure           → is the call path reachable from an HTTP endpoint?
5. Runtime coverage         → was the vulnerable code actually executed?

El resultado es una lista de hallazgos priorizada con cuatro niveles:

NivelSignificado
DYNAMICALLY_REACHABLELa cobertura en tiempo de ejecución confirmó la ejecución — corregir de inmediato
STATICALLY_REACHABLERuta de código demostrada mediante AST/taint — alta prioridad
UNCERTAINSolo señal débil — investigar
NOT_REACHABLESin evidencia — suprimir de la cola de alertas

Inicio rápido

Con Docker Compose (recomendado)

Aviso de seguridad — antes de comenzar, copie .env.example a .env.local y reemplace cada valor CHANGE_ME con un secreto aleatorio fuerte.
No exponga VulnReach en una red pública sin establecer credenciales reales y configurar CORS_ORIGINS.

git clone https://github.com/ihrishikesh0896/vulnreach.git
cd vulnreach

# 1. Create your local config
cp .env.example .env.local

# 2. Fill in every CHANGE_ME — generate secrets with: openssl rand -hex 32
$EDITOR .env.local

# 3. Start the stack
docker compose up --build

# Optional: enable dynamic runtime scans (Docker daemon access via restricted socket proxy)
# docker compose -f docker-compose.yml -f docker-compose.runtime.yml up --build

Ejecutar un escaneo

Opciones de autenticación:

  • JWT de corta duración: POST /login
  • Token de API de larga duración (clave de API): créalo en la interfaz Settings -> API Keys, luego úsalo como Authorization: Bearer <API_KEY>
# Get a token (replace with the credentials you set in .env.local)
TOKEN=$(curl -s -X POST http://localhost:8000/login \
  -H "Content-Type: application/json" \
  -d '{"username":"<your-admin-user>","password":"<your-admin-password>"}' | jq -r .access_token)

# Start scan from a GitHub repo
curl -X POST http://localhost:8000/scan \
  -H "Authorization: Bearer $TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"repo_url":"https://github.com/yourorg/yourapp"}'

# Poll for results
curl http://localhost:8000/scan/<scan_id> \
  -H "Authorization: Bearer $TOKEN" | jq .summary

Características

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →