
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit
 1n3/cloudhunter
Encuentra buckets de AWS S3 sin referencias que tengan registros CNAME de CloudFront apuntando a ellos
 halencarjunior/sss3
Escáner de seguridad automatizado de buckets S3 que prueba listas de dominios en busca de buckets accesibles públicamente con permisos de listado,…
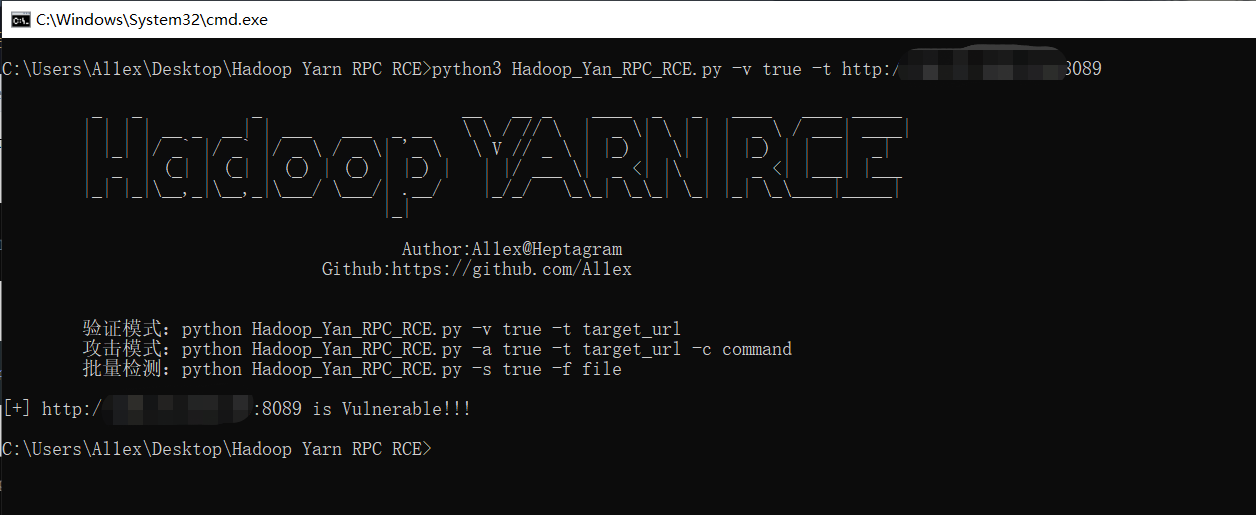 al1ex/hadoop-yarn-resourcemanager-rce
RCE no autorizado en Hadoop Yarn ResourceManager
 jay123anta/laravel-threat-detection
Middleware pasivo de Laravel que detecta y registra inyección SQL, XSS, RCE, escáneres de bots y más de 175 patrones de ataque. Incluye un panel…
 lucab85/log4j-cve-2021-44228
Un playbook de Ansible que automatiza el script detector de Log4j de Red Hat para escanear hosts Linux en busca de la vulnerabilidad CVE-2021-44228…
 malwaretech/spookyssltools
Herramientas de ejemplo para detectar software que utiliza OpenSSL 3.0.0 - 3.0.6 (vulnerable a la última vulnerabilidad sin nombre)
 sevenstones/auditpolcis
Pruebas del benchmark CIS de la configuración de SIEM de Windows
 thomaspoppelgaard/netscaler-ctx697096-checker
Comprobador de solo lectura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica la compilación, las precondiciones de CVE y los riesgos…
 cymmetria/weblogic_honeypot
WebLogic Honeypot es un honeypot de baja interacción para detectar CVE-2017-10271 en el componente Oracle WebLogic Server de Oracle Fusion…
 nccgroup/cowcloud
Solución serverless de AWS para distribuir cargas de trabajo de reconocimiento y escaneo de vulnerabilidades. Envía tareas a través de la interfaz…
 al1ex/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST RCE
 xen0bit/netprobe-cve-2026-98432
Sonda remota de caja negra que detecta CVE-2026-98432, un use-after-free de ireq_opt en TCP IPv4 de Linux, mediante eco diferencial de opciones en…
 juanschallibaum/cve-2024-38473-nuclei-template
Plantilla de Nuclei para detectar servidores Apache vulnerables a CVE-2024-38473
 dmonst3r/wordpressmassexploiter
[descontinuado] Explotador masivo de CVE-2015-1579 para WordPress CMS
 brennhill/sloppy-joe
Protege contra ataques de cadena de suministro, slopsquatting y typosquatting provenientes de dependencias y código.
 rxerium/freepbx-vulns-december-25
Detección para CVE-2025-61675, CVE-2025-61678 & CVE-2025-66039
 ruppde/rdg_scanner_cve-2020-0609
Escaneo de Puertas de Enlace de Escritorio Remoto (Potencialmente sin parchear CVE-2020-0609 y CVE-2020-0610)
 codeshield-security/log4jshell-bytecode-detector
Escáner local de bytecode para la vulnerabilidad Log4JShell (CVE-2021-44228)








