
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit

 six2dez/onelistforall
Generador de listas de palabras curadas y categorizadas para fuzzing web, enumeración de directorios y descubrimiento de subdominios. Sincroniza…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 El primer entorno de pruebas de penetración de Windows en chips M de Mac
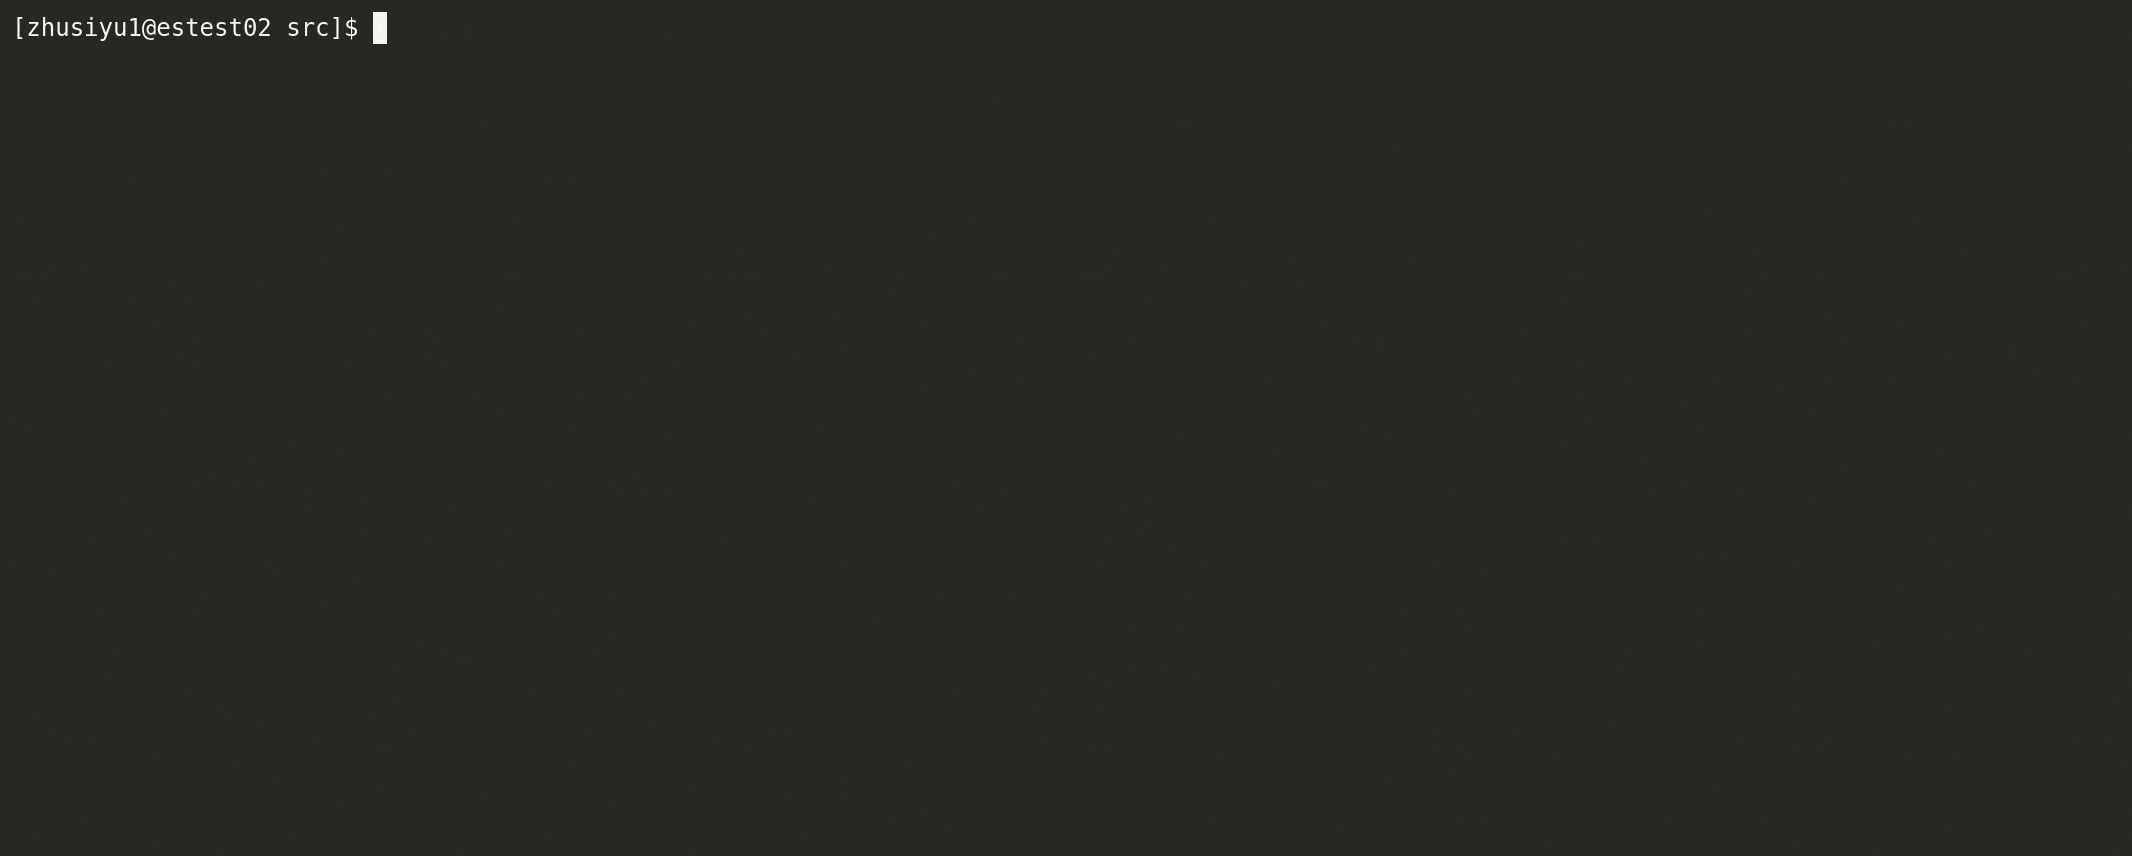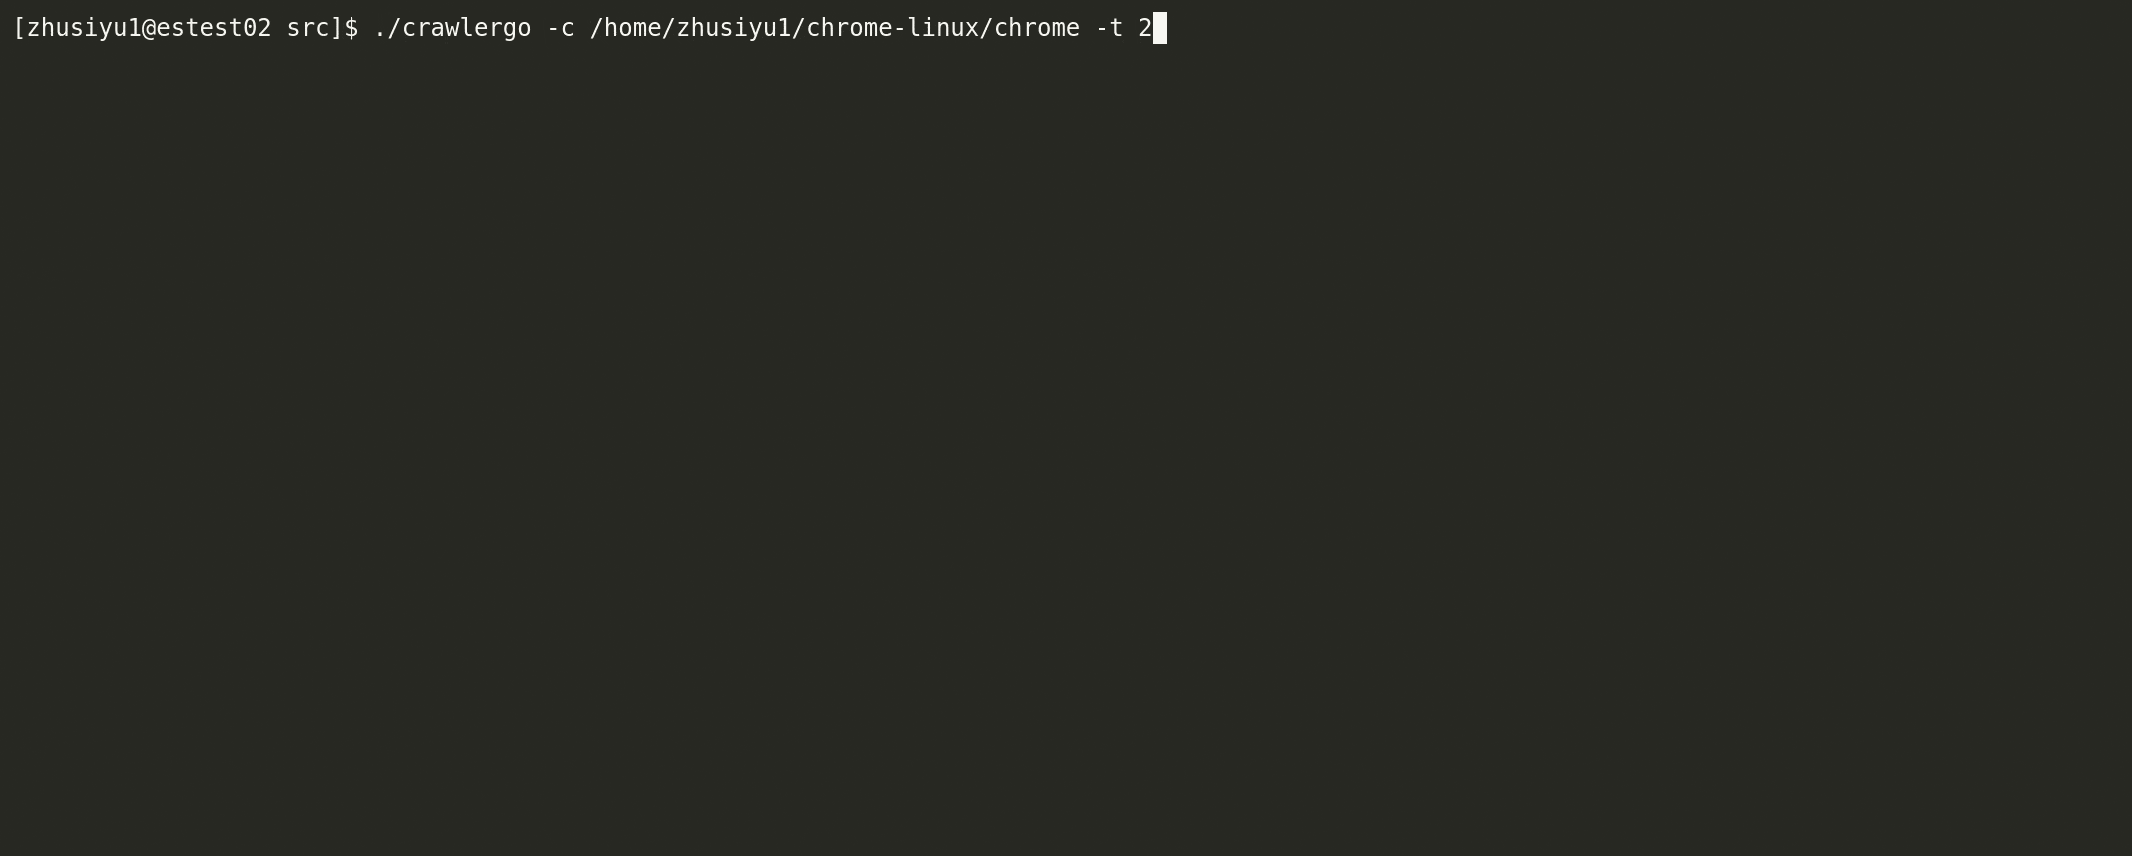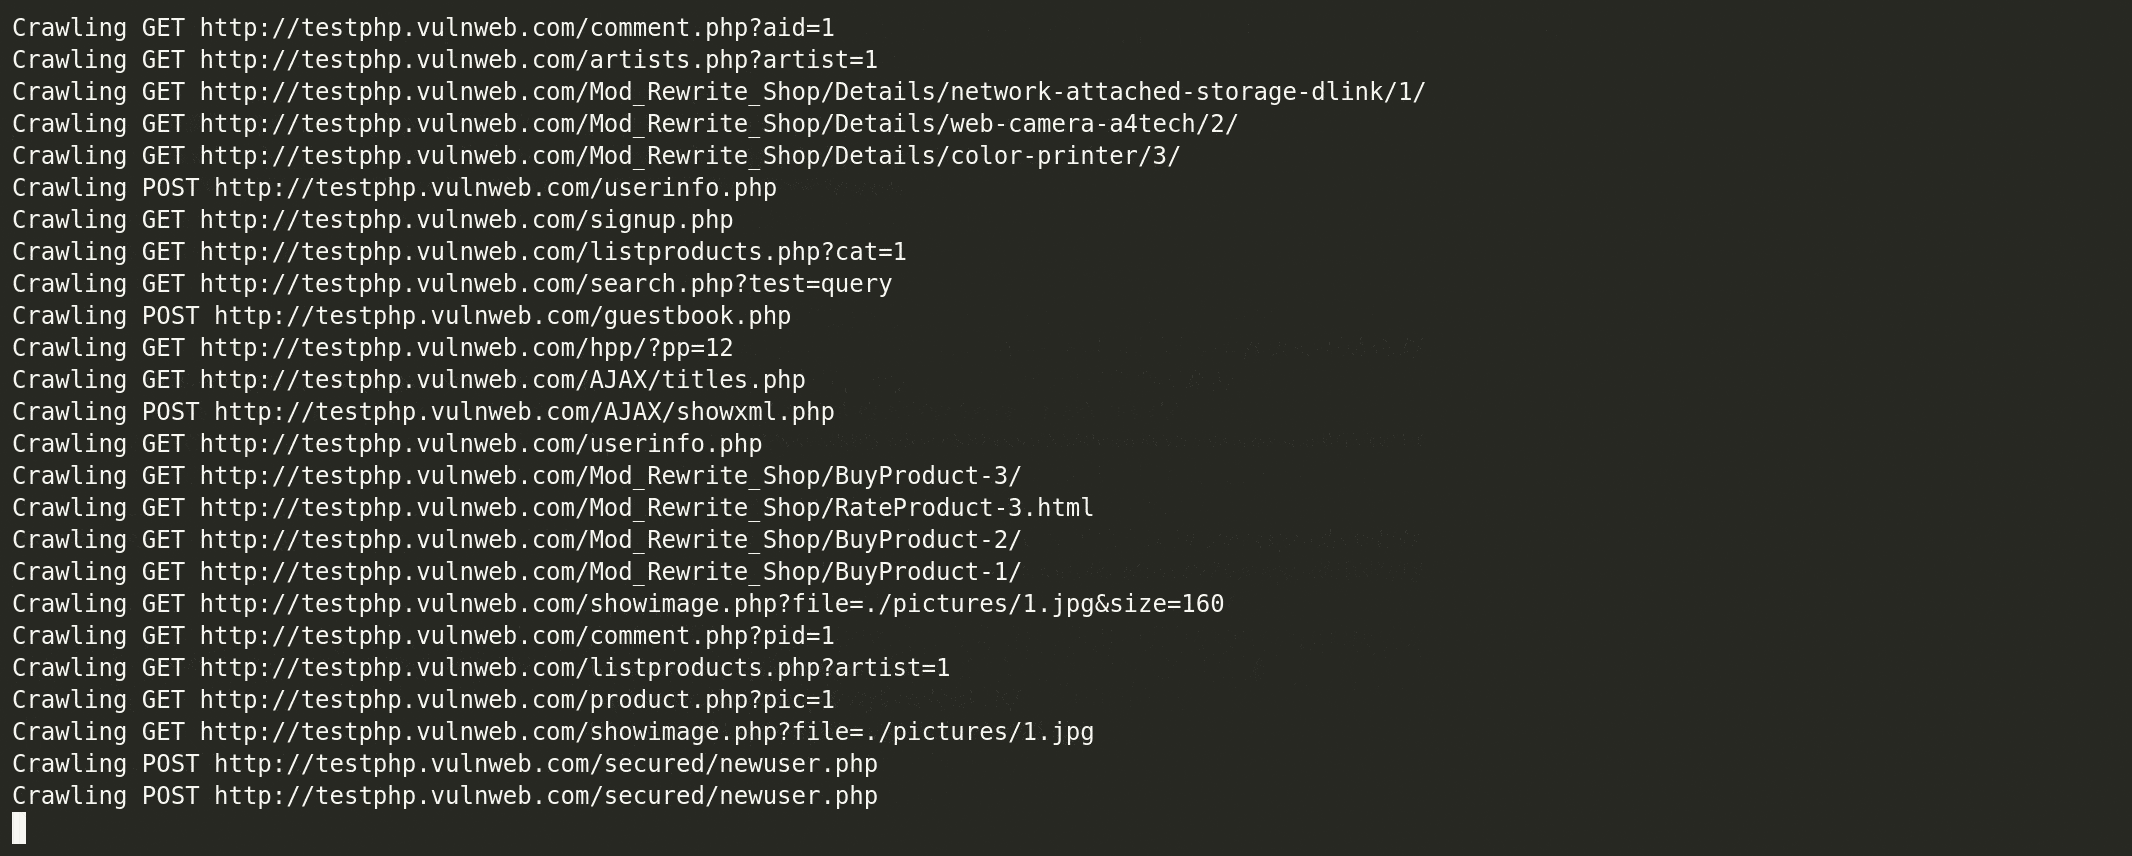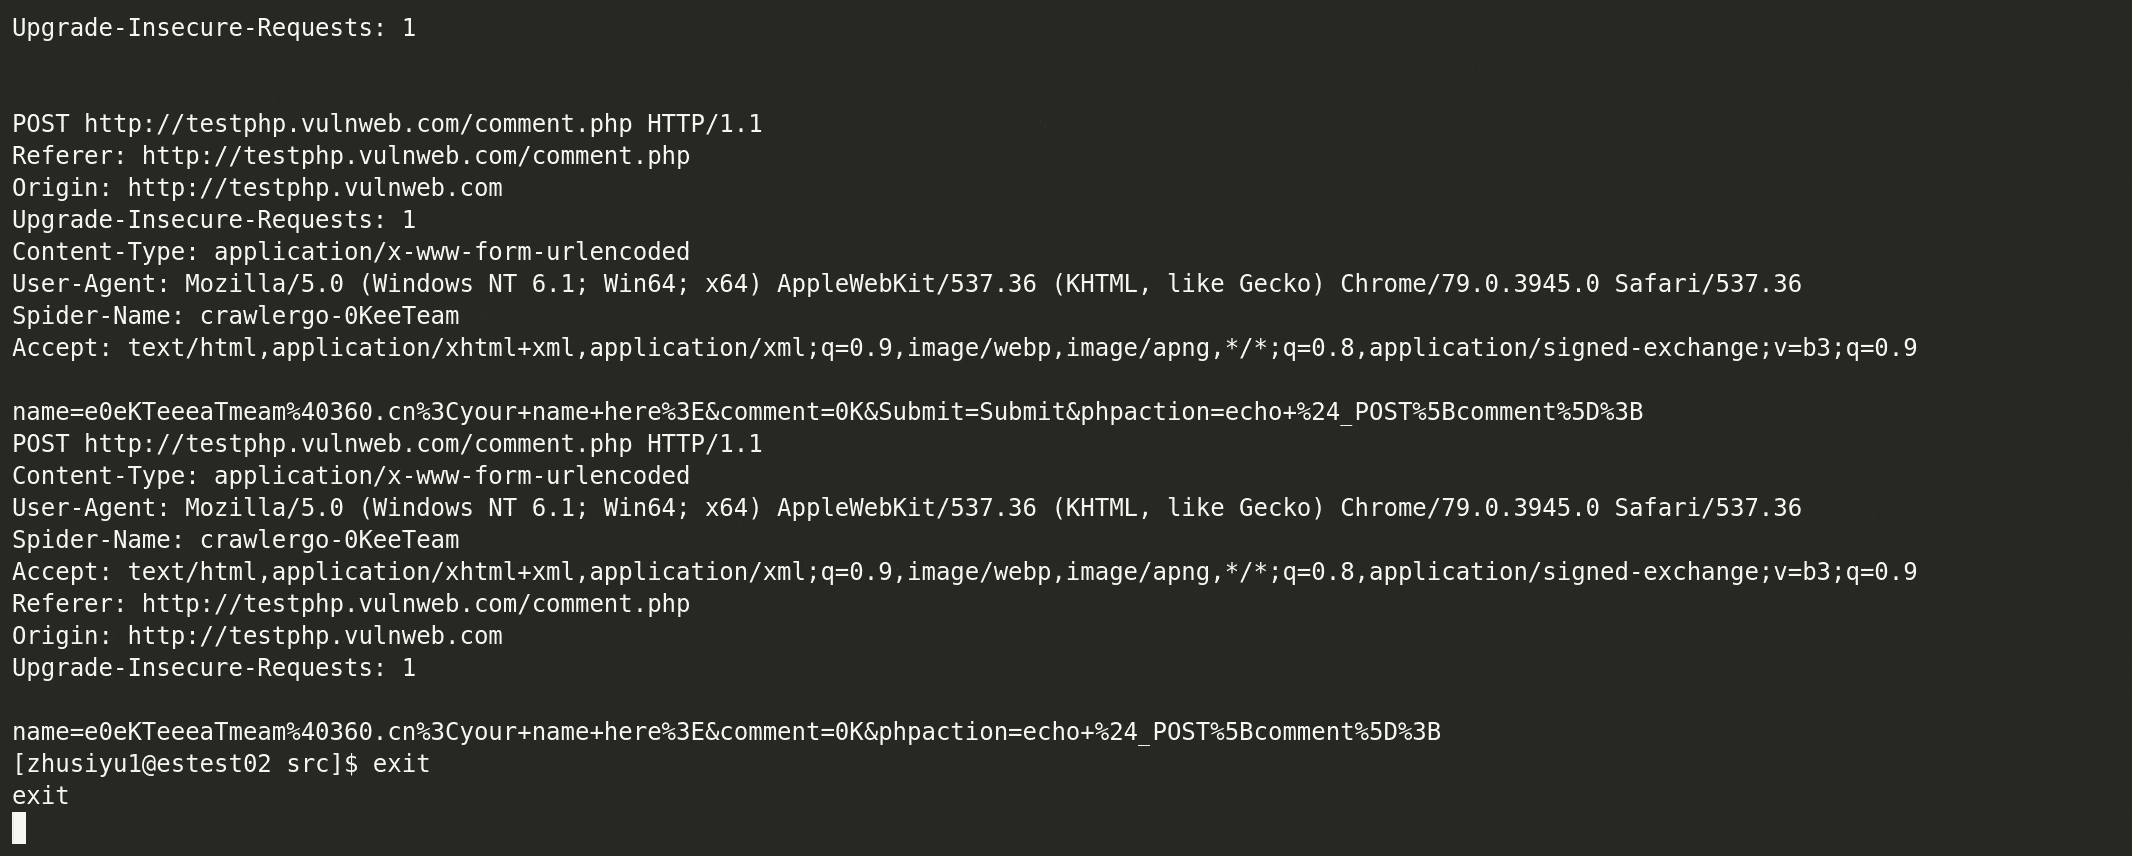 qianlitp/crawlergo
Un potente rastreador de navegador para escáneres de vulnerabilidades web
 enjoiz/xxeinjector
Herramienta para la explotación automática de la vulnerabilidad XXE utilizando métodos directos y diferentes fuera de banda.
 altramayor/gatekeeper
El primer sistema de protección DDoS de código abierto
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Herramienta de automatización de despliegue para entornos de equipo rojo/azul
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Gestión de Vulnerabilidades usando ArcherySec.
 webpwnized/mutillidae
OWASP Mutillidae II es una aplicación web gratuita, de código abierto, deliberadamente vulnerable, que proporciona un objetivo para la formación en…
 freelabz/secator
secator - la navaja suiza del pentester
 trimstray/htrace.sh
Mi simple navaja suiza para la resolución de problemas y perfilado http/https.
 ron190/jsql-injection
Herramienta automatizada de detección y explotación de inyección SQL para extraer información de bases de datos de aplicaciones web, que soporta…
 0xsteph/pentest-ai-agents
Convierte Claude Code en tu asistente de investigación de seguridad ofensiva. Subagentes de IA especializados para planificar proyectos de pruebas de…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
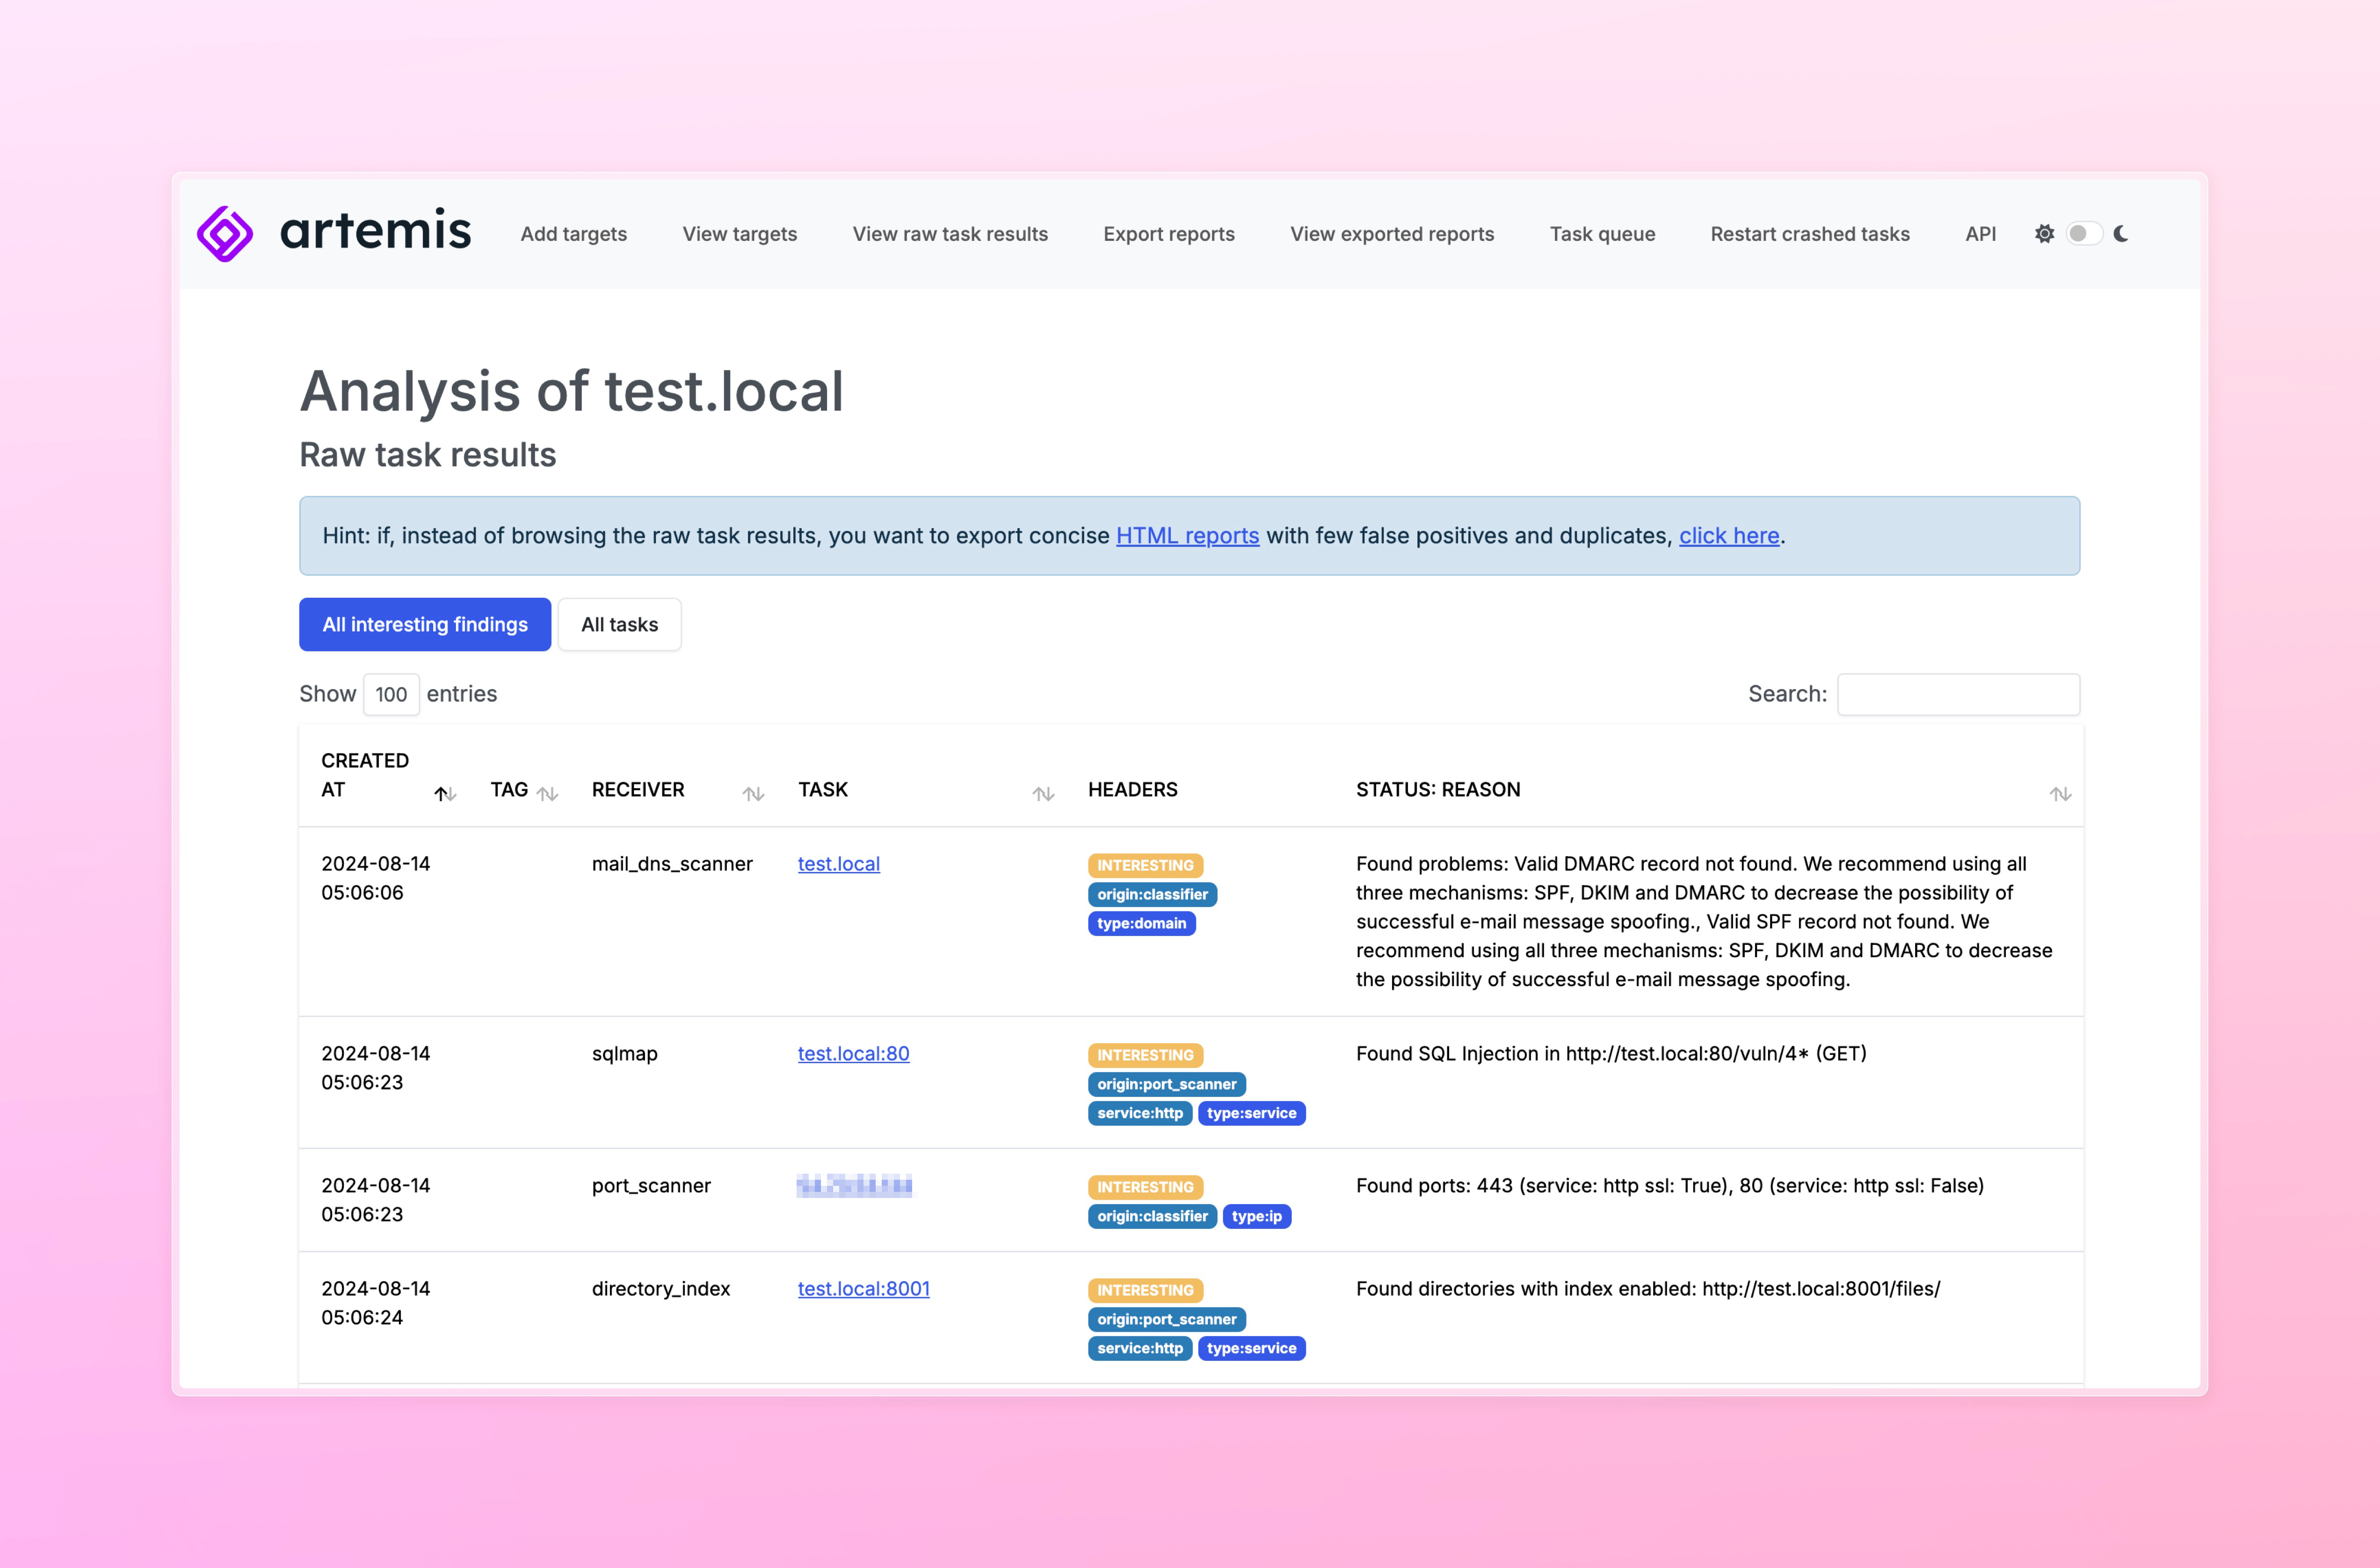 cert-polska/artemis
Un escáner de vulnerabilidades modular con capacidades de generación automática de informes.
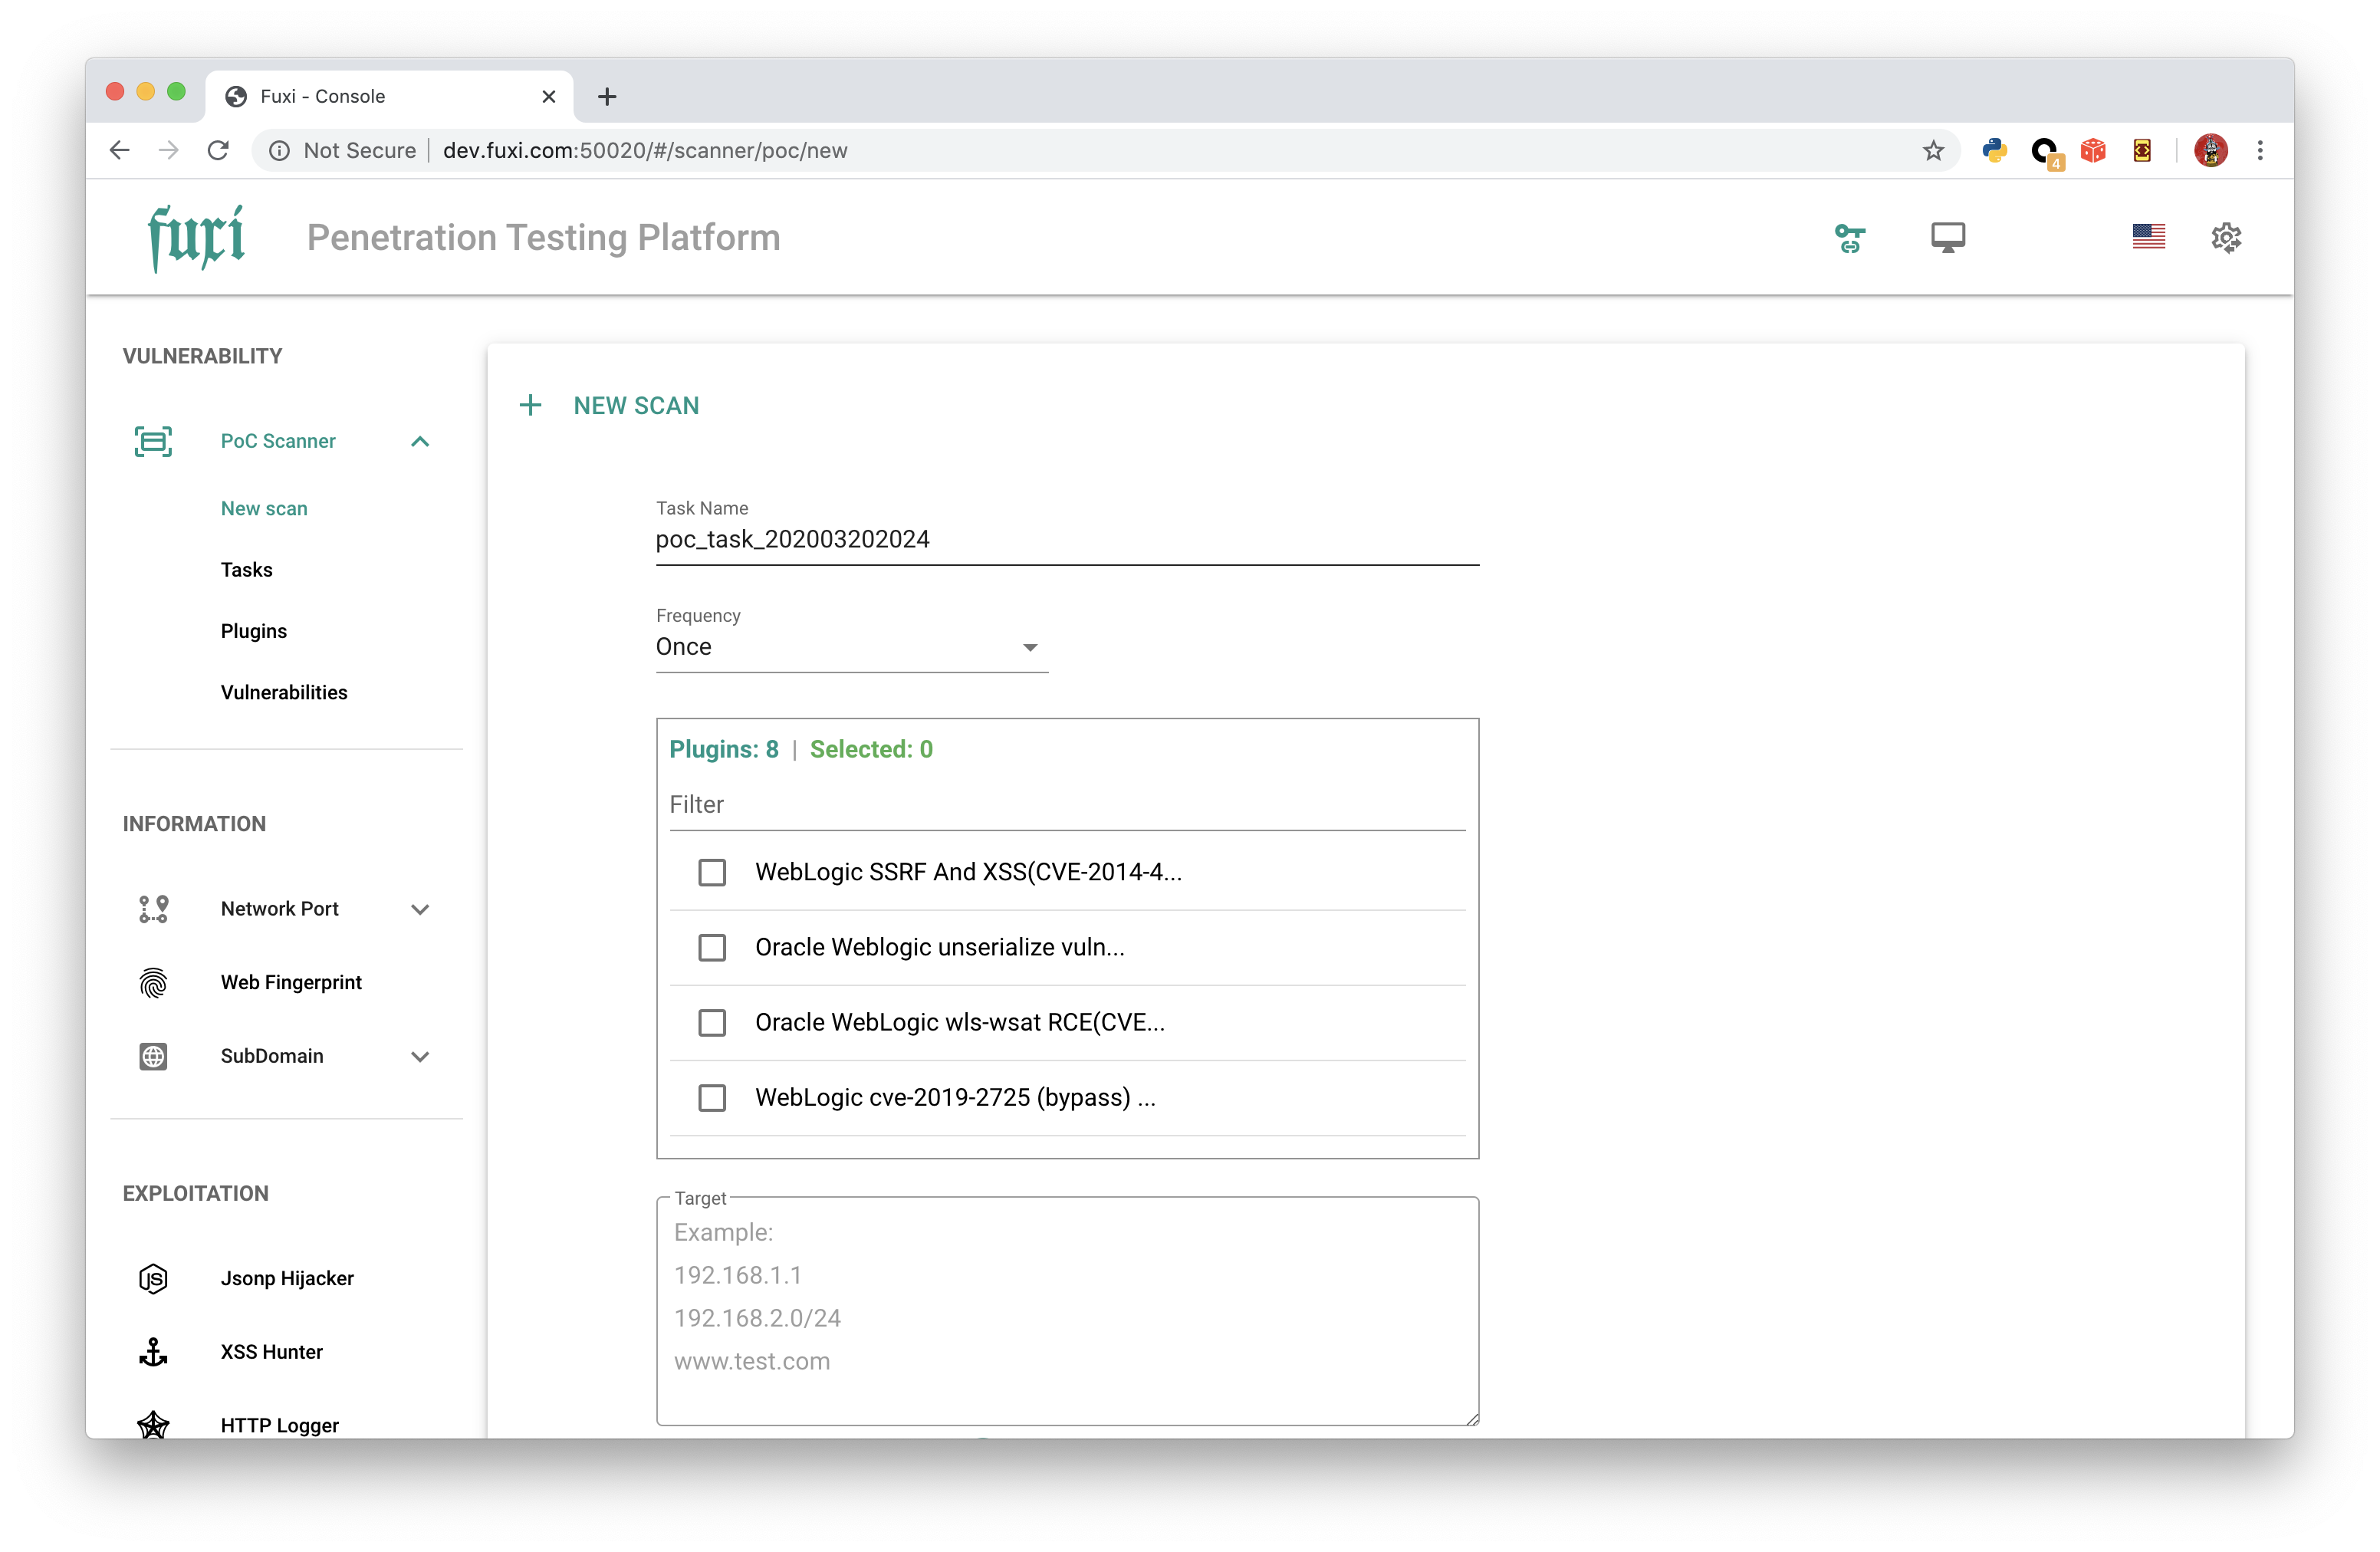 jeffzh3ng/fuxi
Plataforma de pruebas de penetración multiplataforma con soporte para Docker, interfaz web y API para escaneo automatizado de vulnerabilidades y…
 arthepsy/ssh-audit
Auditoría de servidores SSH (banner, key exchange, encryption, mac, compression, compatibility, security, etc)
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 irsdl/iis-shortname-scanner
última versión de escáneres para la vulnerabilidad de divulgación de nombres cortos de archivo (8.3) de IIS








