
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit
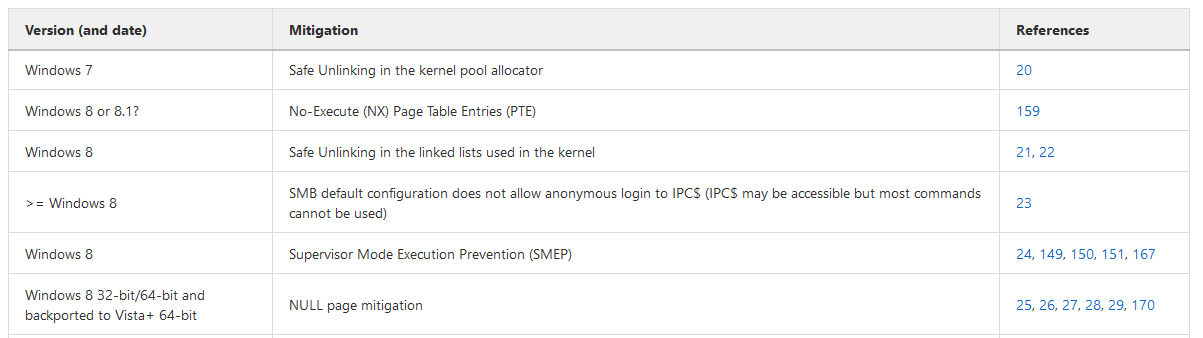
 nccgroup/exploit_mitigations
Base de conocimiento de mitigaciones de exploits disponibles en numerosos sistemas operativos, arquitecturas, aplicaciones y versiones.
 sighupio/permission-manager
Permission Manager es un proyecto que aporta cordura a la gestión de RBAC y Usuarios de Kubernetes, Web UI FTW
 ejpir/cve-2025-55182-research
Prueba de concepto técnica y análisis profundo de CVE-2025-55182, una vulnerabilidad crítica de RCE en el Protocolo Flight de React mediante path…
 ly4k/spoolfool
Exploit para CVE-2022-21999 - Windows Print Spooler Elevation of Privilege Vulnerability (LPE)
 nickvourd/windows-local-privilege-escalation-cookbook
Libro de recetas de escalada de privilegios local de Windows
 grimm-co/notquite0dayfriday
Este es un repositorio que documenta bugs reales en software real para ilustrar tendencias, aprender cómo prevenirlos o encontrarlos más rápidamente.
 factionsecurity/faction
Generación de informes de Pentest y colaboración en evaluaciones
 netflix/repokid
Mínimo privilegio en AWS para despliegue distribuido y de alta velocidad
 lithnet/ad-password-protection
Filtro de contraseñas de Active Directory que incluye verificación de contraseñas filtradas y reglas de complejidad personalizadas.
 tugcantopaloglu/openclaw-dashboard
🔐 Panel de monitoreo seguro y en tiempo real para agentes de OpenClaw AI. Autenticación, TOTP MFA, seguimiento de costos, feed en vivo, explorador…
 bishopfox/h2csmuggler
Contrabando de peticiones HTTP sobre HTTP/2 Cleartext (h2c)
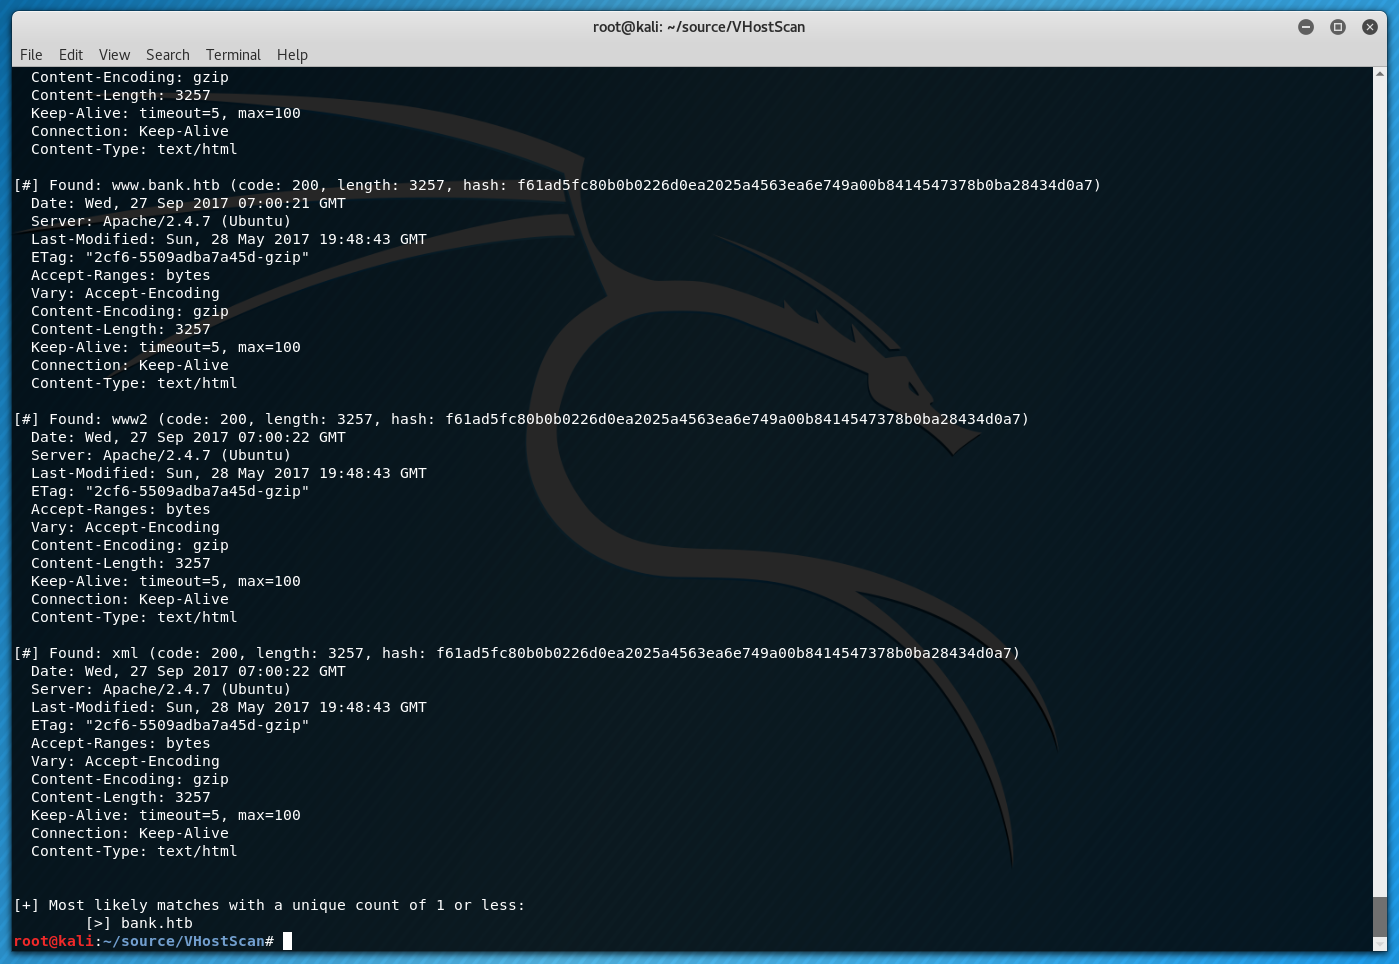 codingo/vhostscan
Un escáner de hosts virtuales que realiza búsquedas inversas, puede usarse con herramientas de pivote, detecta escenarios de captura total, sortea…
 darylldoyle/svg-sanitizer
Biblioteca PHP que sanitiza SVG/XML no confiable filtrando etiquetas, atributos y referencias remotas para prevenir XSS e inyección de scripts en…
 meliht/mr.sip
Marco de evaluación de seguridad SIP para pentesters VoIP. Presentado en DEFCON, BlackHat y Offzone.
 weaveworks/weave-gitops
¡Weave GitOps está haciendo la transición a un proyecto impulsado por la comunidad! Proporciona información sobre las implementaciones de tus…
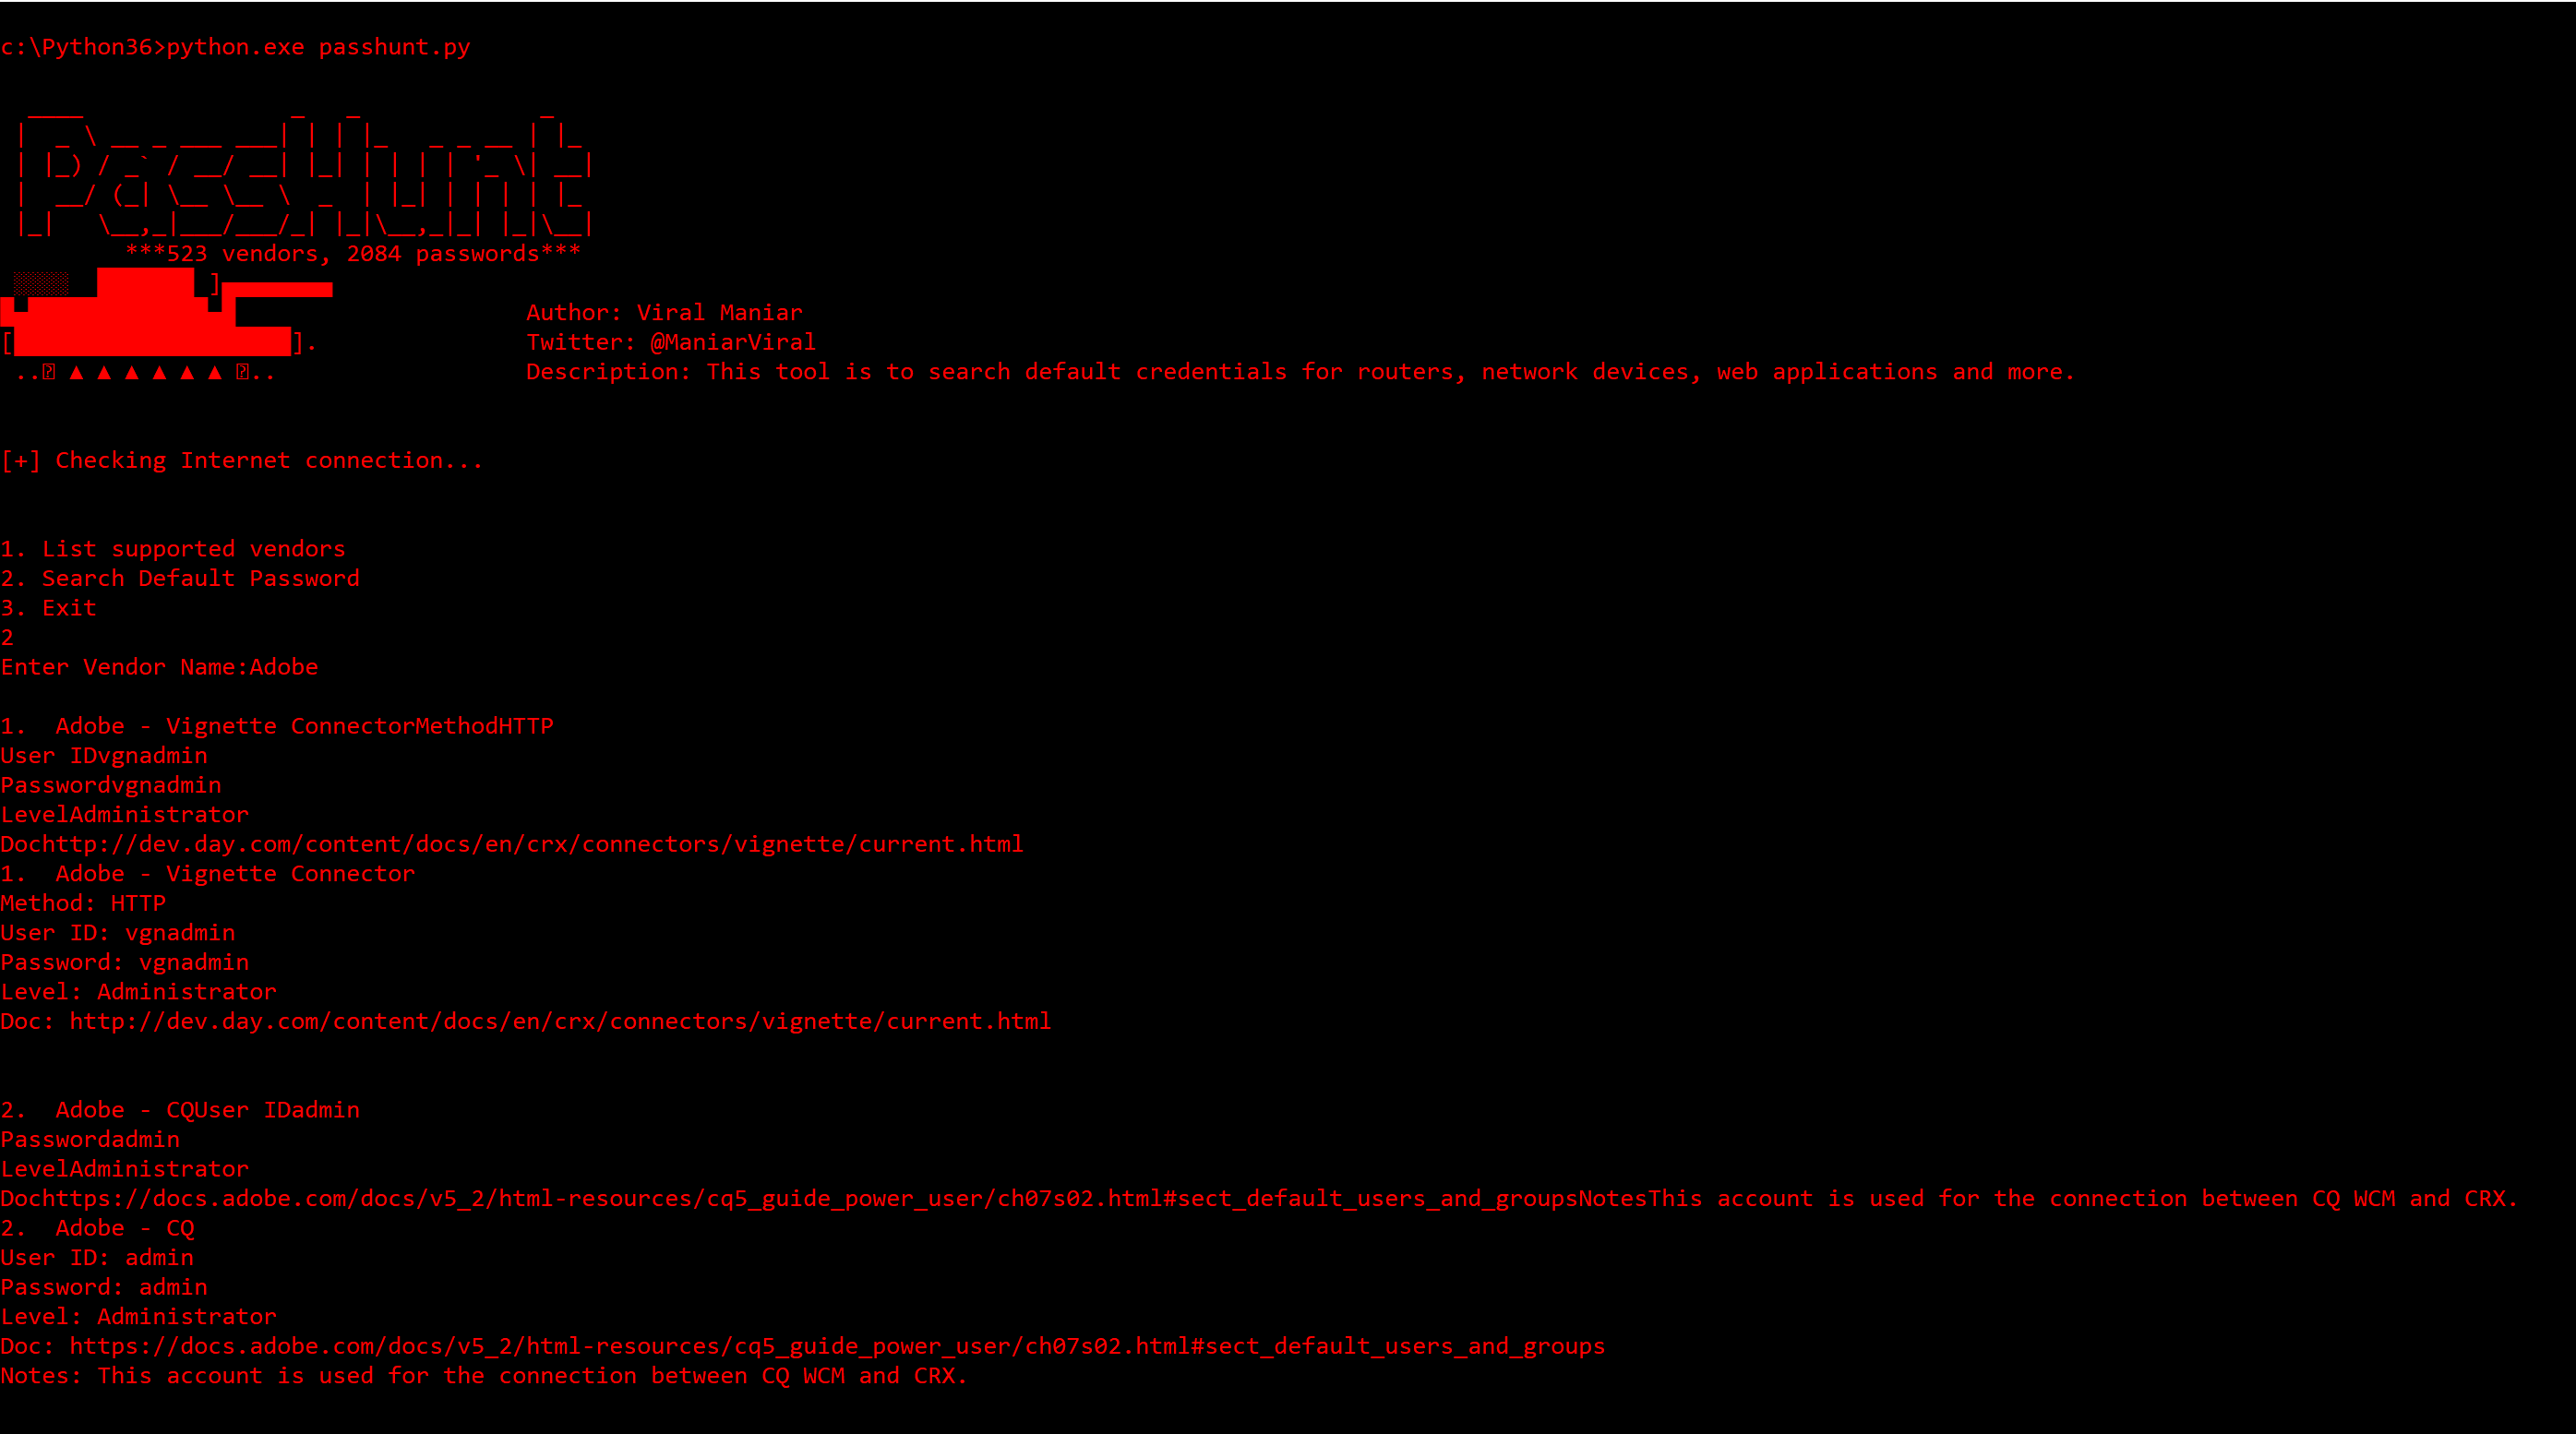 viralmaniar/passhunt
Passhunt es una herramienta simple para buscar credenciales predeterminadas de dispositivos de red, aplicaciones web y más. Busca entre 523…
 nfc-tools/mfcuk
Recupera claves criptográficas de tarjetas RFID MiFare Classic utilizando ataques DarkSide y de autenticación anidada (nested-auth) para pruebas de…
 mbrg/power-pwn
Un conjunto de herramientas de seguridad ofensiva/defensiva para el descubrimiento, reconocimiento y evaluación ética de Agentes de IA








