
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/nccgroup/exploit_mitigations
Análisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónRecursos CuradosExplotación de Binarios
GitHubnccgroup/exploit_mitigations

exploit_mitigations

Base de conocimiento de mitigaciones de exploits disponibles en numerosos sistemas operativos, arquitecturas, aplicaciones y versiones.

Ver Repositorio
Sitio web
9279935hace 2 añosRevisado por Kitploit
Compartir

Mitigaciones de explotación

El objetivo es listar las mitigaciones de explotación añadidas a lo largo del tiempo en varios sistemas operativos, software, librerías o hardware. Resulta útil saber si una vulnerabilidad determinada es fácilmente explotable o no según las mitigaciones de explotación existentes.

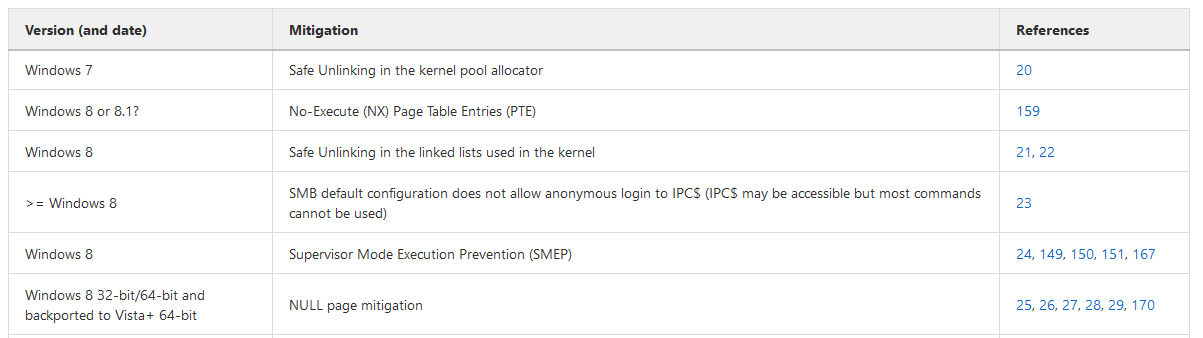
Un ejemplo es el siguiente:
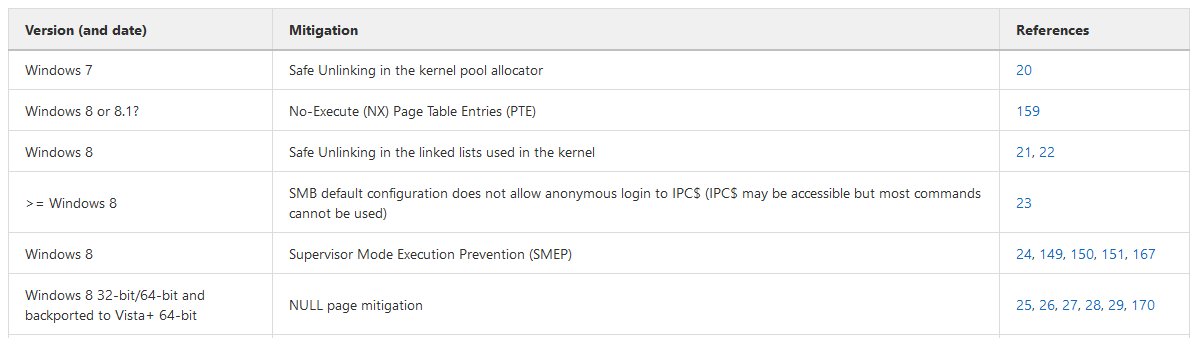

Tabla de contenidos

  • Objetivos compatibles
  • Motivaciones
  • ¿Mi entorno actual tiene la mitigación X?
  • Palabras finales

Objetivos compatibles

Actualmente soportamos los siguientes sistemas operativos:

  • Microsoft Windows
  • Linux
  • Google Android
  • Apple iPhone OS (iOS)
  • OpenBSD
  • FreeBSD
  • Oracle Solaris

y el siguiente software:

  • Mozilla Firefox
  • Microsoft Edge
  • Google Chrome
  • Microsoft Office

y las siguientes librerías:

  • glibc
  • Microsoft .NET Framework

y el siguiente hardware:

  • ARM

Motivaciones

Se ha vuelto un desafío seguir cuándo se añaden ciertas mitigaciones en una actualización y/o se retroportan a algunas versiones anteriores de varios software y hardware.

A veces, el contenido en línea queda obsoleto debido a cambios en las mitigaciones y puede ser difícil mantenerse al día. Además, es fácil olvidar después de un corto tiempo si no trabajas en un software/hardware específico.

Hemos estado llenando este vacío rastreando todas las mitigaciones en tablas resumen que contienen los nombres de las mitigaciones y enlazando a referencias en línea para obtener información técnica sobre ellas.

La información compartida ha demostrado ser útil durante varios años para los desarrolladores de exploits.

¿Mi entorno actual tiene la mitigación X?

Esta es una pregunta común que cualquier desarrollador de exploits puede tener al intentar desarrollar un exploit para un objetivo determinado.

Por ejemplo, supongamos que quieres explotar un controlador del kernel de Windows en Windows 7 x64 que contiene un error de desreferencia de puntero NULL del kernel. ¿Es explotable?

Revisando nuestra tabla, leemos que la "mitigación de página NULL" se introdujo en "Windows 8 de 32/64 bits y se retroportó a Vista+ de 64 bits". Ahora sabemos que depende de si nuestro objetivo Windows 7 x64 está actualizado o no, más precisamente, podemos centrarnos en averiguar qué KB introduce esta mitigación y verificar nuestro objetivo contra esa KB.

Palabras finales

Aceptamos pull requests, así que siéntete libre de hacerlo :)

También tenemos otros objetivos en nuestro pipeline privado, así que comunícate si estás interesado en otro en particular :)


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




