Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/factionsecurity/faction
Frameworks de Pruebas de PenetraciónAnálisis de VulnerabilidadesPruebas de Penetración
GitHubfactionsecurity/faction

faction

Generación de informes de Pentest y colaboración en evaluaciones

Ver RepositorioSitio web
6016442hace 14 díasRevisado por Kitploit
Compartir

OWASP - FACTION Marco de generación de informes de pruebas de penetración y colaboración

GitHub last commit GitHub Release Date - Published_At OpenSSF Best Practices

Bluesky

¡Faction ahora es un proyecto OWASP! Puedes encontrar más información aquí

imagen

Patrocinadores

Patrocinadores Premium


otto-js - Seguridad PCI y del lado del cliente
SecNinjaz Technologies LLP
Secninjaz Technologies LLP

Conviértete en patrocinador ❤️

Si te gusta el proyecto y te gustaría verlo avanzar, considera convertirte en patrocinador. Todos los patrocinadores obtienen acceso al servidor de Discord de Faction y los informes de errores serán priorizados. Simplemente haz clic en los enlaces de patrocinio en la parte superior de este repositorio o contáctanos en info[at]factionsecurity.com

Comunidad, cómo participar y actualizaciones

Únete a la comunidad de Slack de OWASP y sigue #project-faction. Asegúrate de seguirnos en BlueSky y nuestro Blog para obtener las últimas actualizaciones.

Contribuciones

Consulta nuestras pautas de contribución para obtener detalles y estándares sobre cómo contribuir antes de considerar o enviar un pull request.

Introducción

FACTION es todo tu flujo de trabajo de evaluación en una caja. Con FACTION puedes:

  1. Automatizar informes de pruebas de penetración y evaluaciones de seguridad
  2. Revisión por pares y seguimiento de cambios en informes
  3. Crear plantillas DOCX personalizadas para diferentes tipos de evaluación y repruebas
  4. Colaboración en tiempo real con evaluadores a través de la aplicación web y Extensiones de Burp Suite
  5. Plantillas de vulnerabilidad personalizables con más de 75 precargadas
  6. Gestionar fácilmente equipos de evaluación y realizar un seguimiento del progreso en toda tu organización
  7. Realizar un seguimiento de los esfuerzos de remediación de vulnerabilidades con alertas y advertencias de SLA personalizadas
  8. API REST completa para integrar con otras herramientas

Otras características:

  1. Integración LDAP
  2. Integración OAUTH2.0
  3. Integración SMTP
  4. Extensible con complementos personalizados similares a Burp Extender
  5. Variables de informe personalizadas

¿Quieres verlo en acción? -> Canal de YouTube de Faction

Configuración rápida

Requisitos

  • Java JDK11
  • Maven (para compilar el proyecto)
  • (Opcional para VM). Mongo DB requiere una CPU con soporte AVX. Puedes encontrarte con este problema si usas Oracle Virtual Box o Kubernetes

Ejecuta los siguientes comandos para compilar el archivo war e implementarlo en el contenedor Docker.

git clone [email protected]:factionsecurity/faction.git
cd faction
docker-compose up --build

Una vez que los contenedores estén en funcionamiento, puedes navegar a http://127.0.0.1:8080 para acceder a tu instancia de FACTION. En el primer arranque, te pedirá que crees una cuenta de administrador.

Importar las plantillas de vulnerabilidad

  1. Navega a Plantillas -> Vulnerabilidades predeterminadas
  2. Haz clic en Actualizar desde Faction.

Personalizar informes

Puedes encontrar más información sobre cómo crear tus propias plantillas de informes personalizadas aquí: Plantillas de informes de seguridad personalizadas - Faction Security

Extensión de Burp Suite

Extensiones de Burp Suite

Manuales y tutoriales

Manual

¿No quieres alojarlo tú mismo?

Podemos proporcionar alojamiento para tu instancia. Todas las instancias son de inquilino único, por lo que no tienes que preocuparte por compartir infraestructura con partes no confiables. Navega a https://www.factionsecurity.com para obtener más información.

Capturas de pantalla

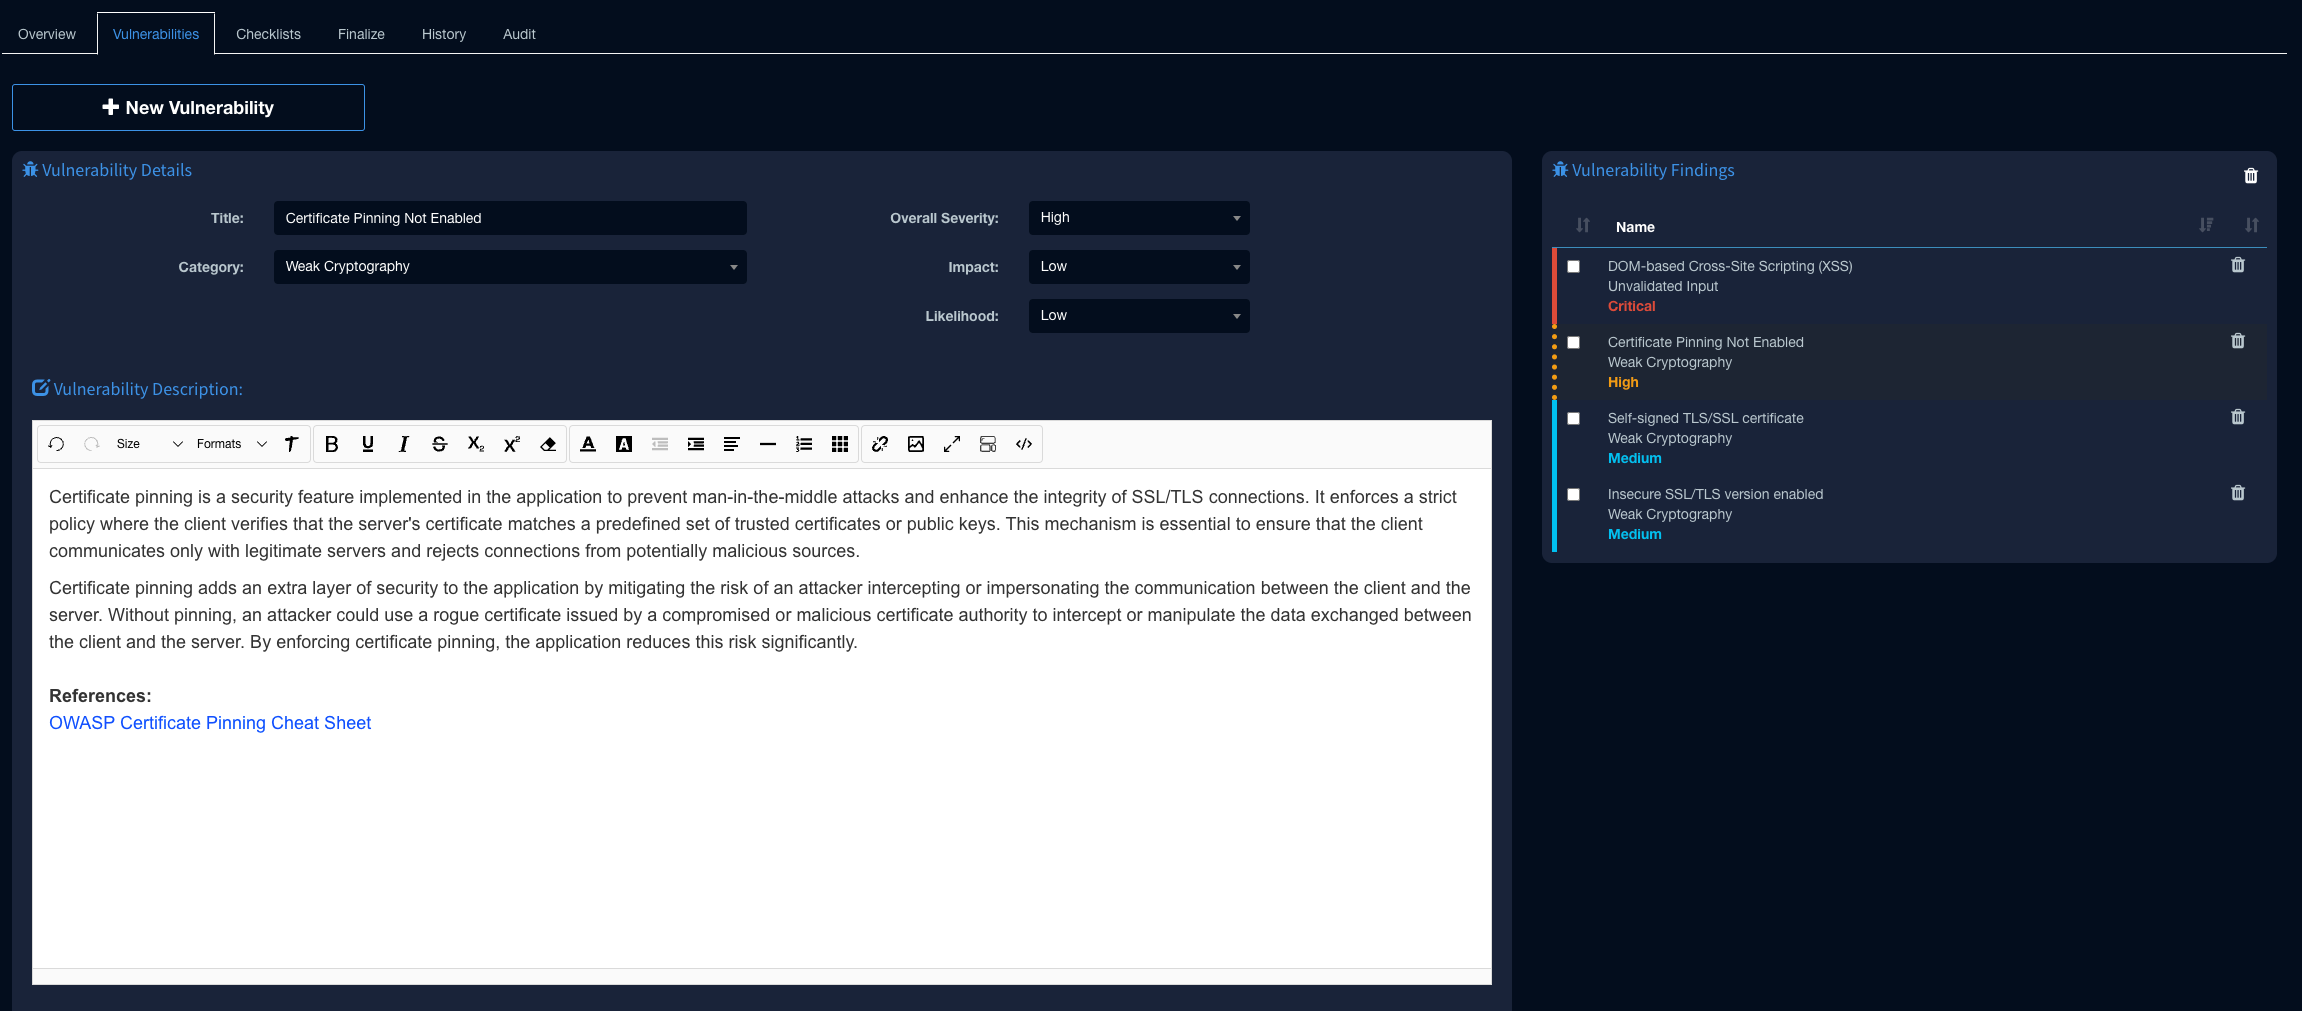
Plantillas de vulnerabilidad imagen

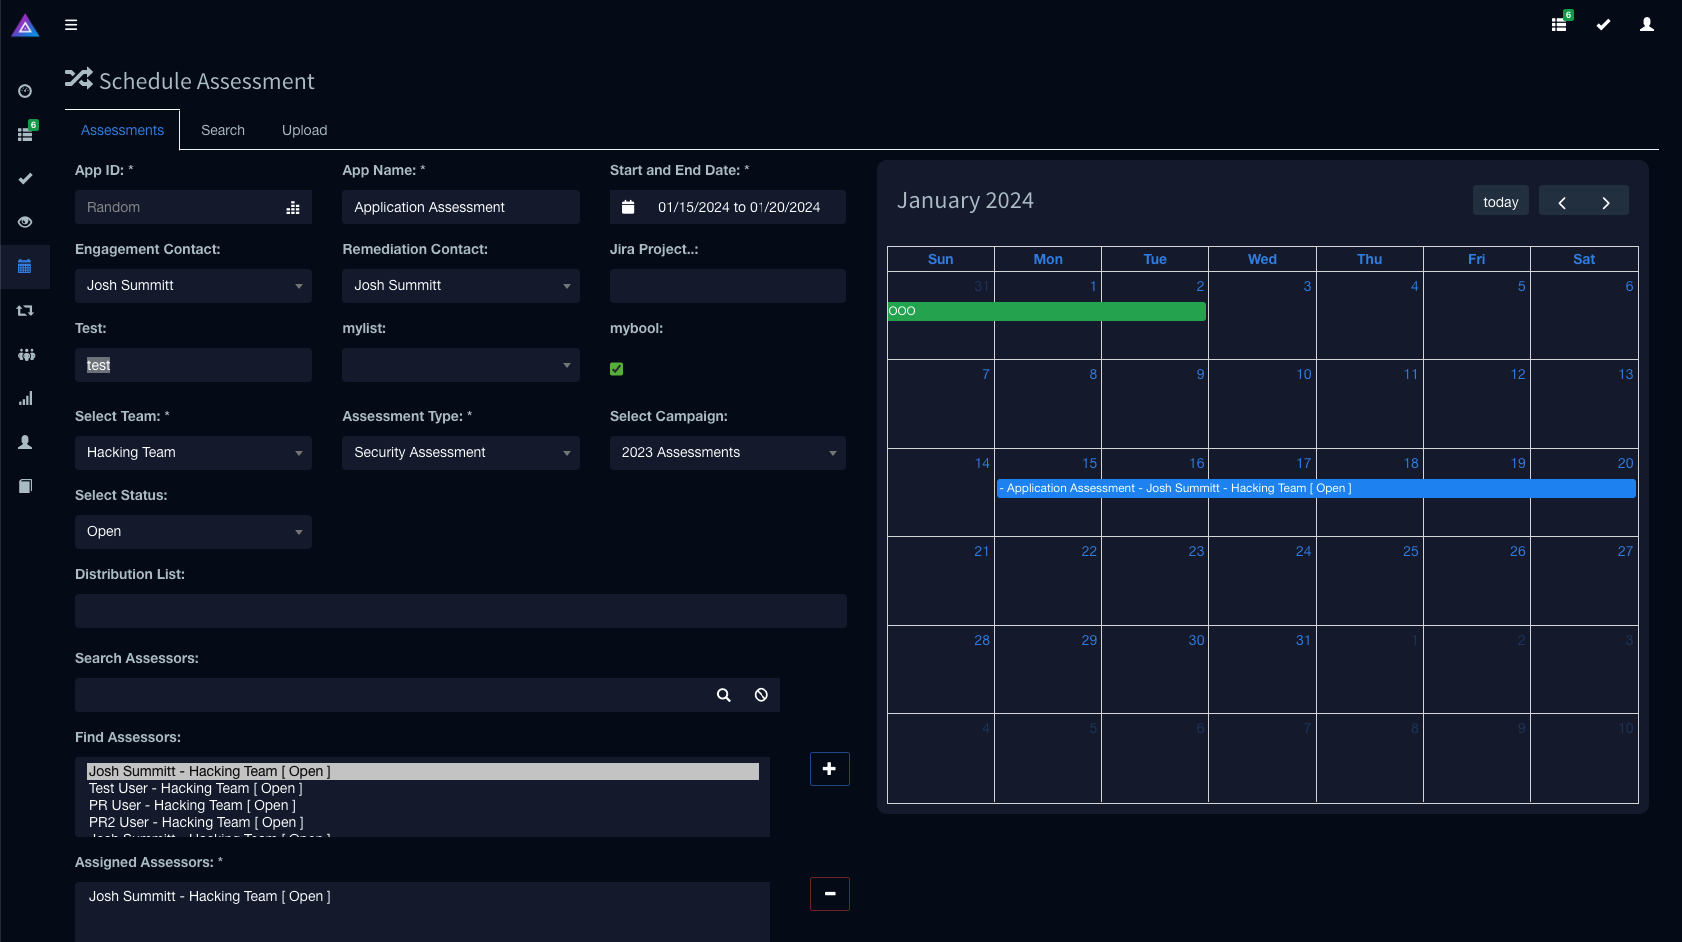
Programación de evaluaciones imagen

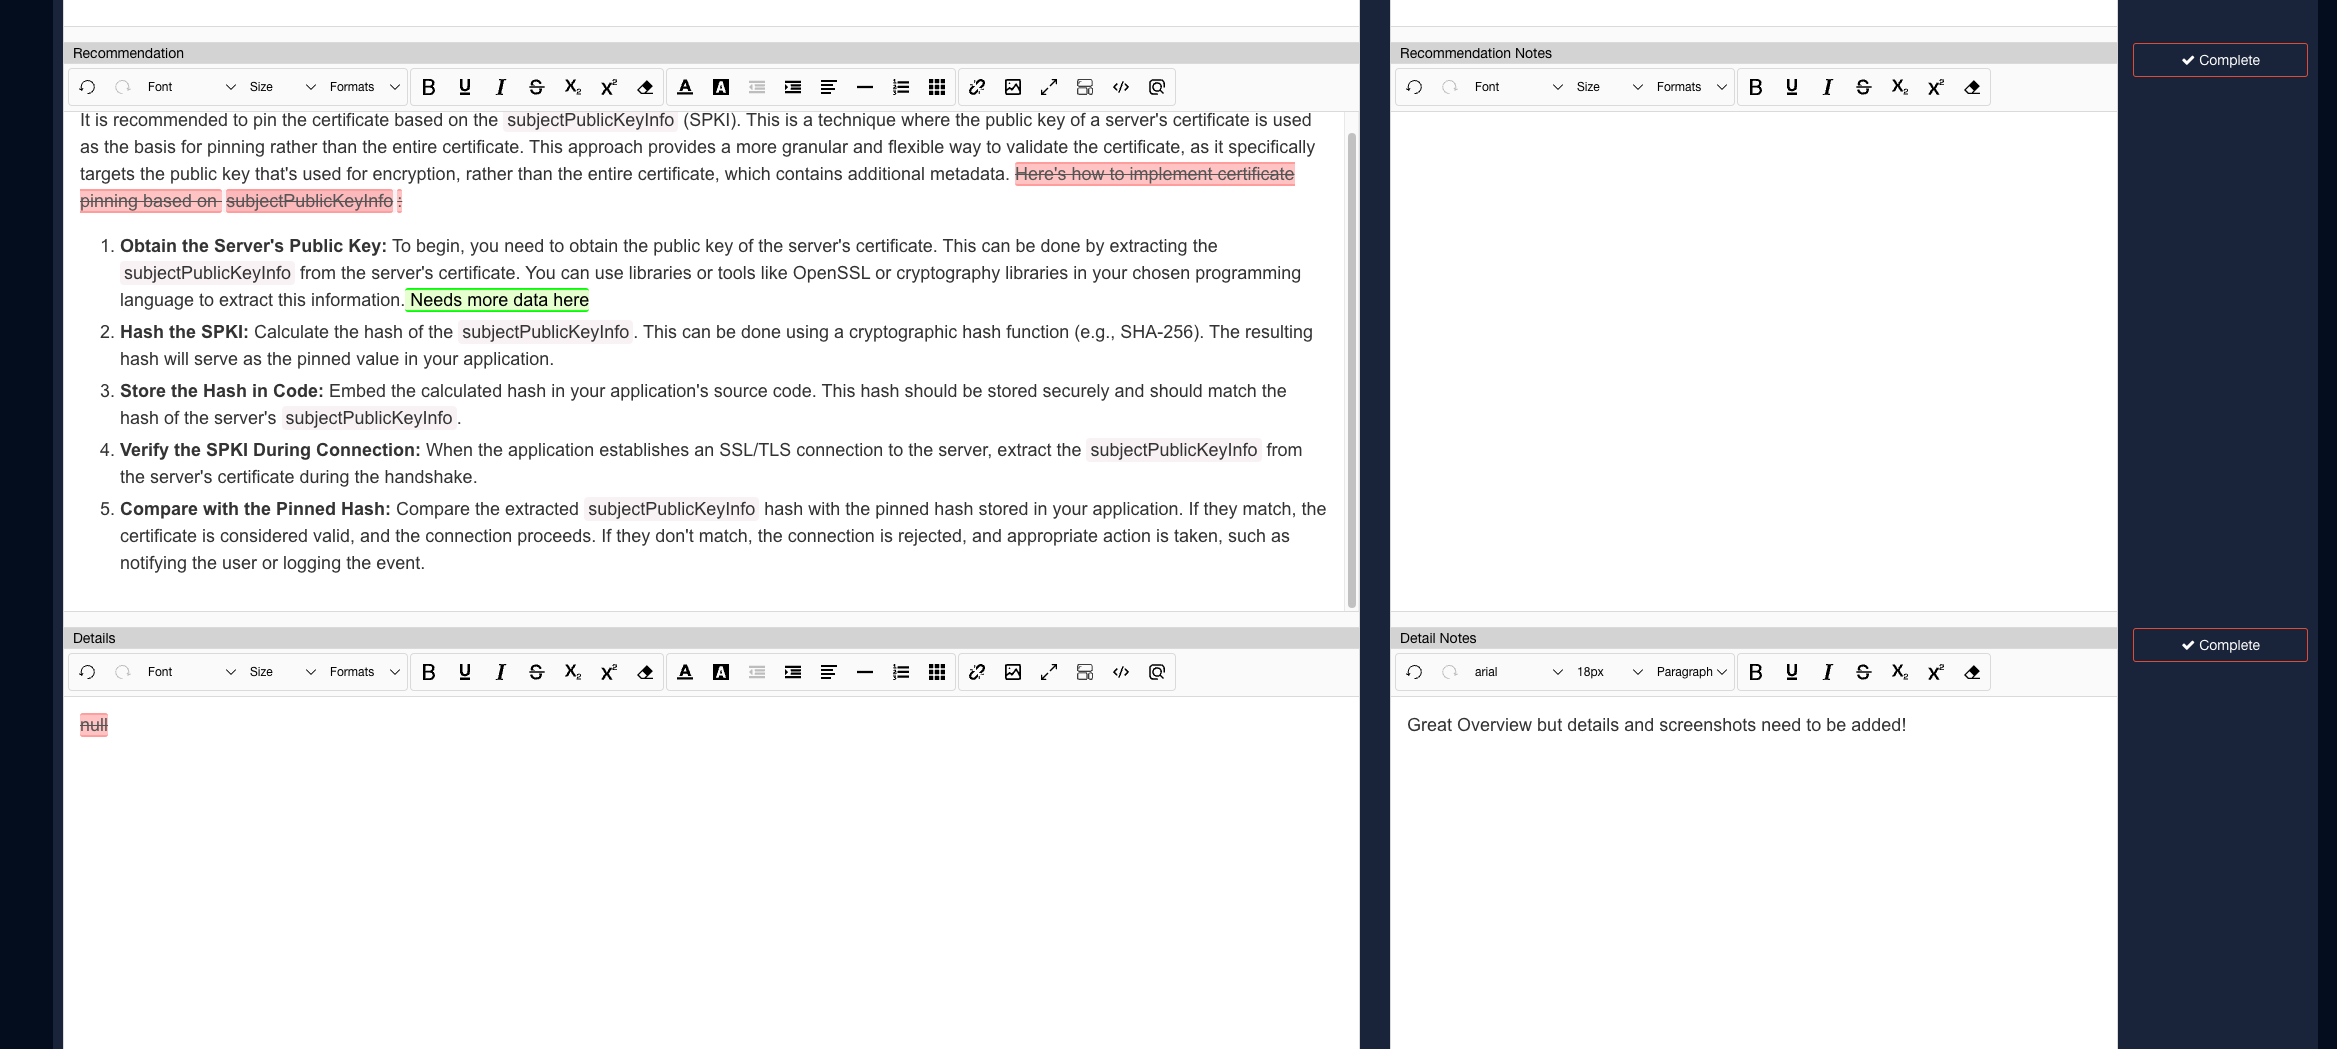
Revisión por pares y seguimiento de cambios imagen

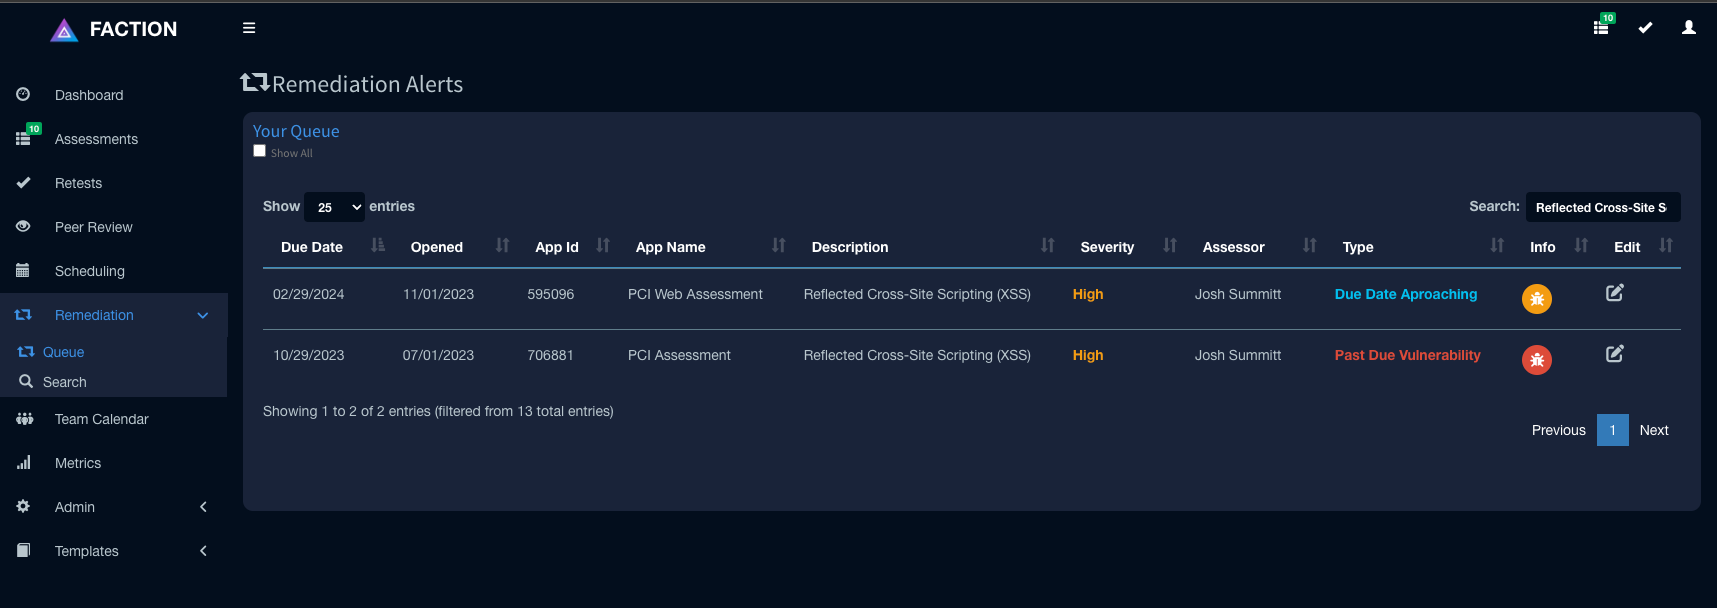
Cola de remediación/repruebas imagen

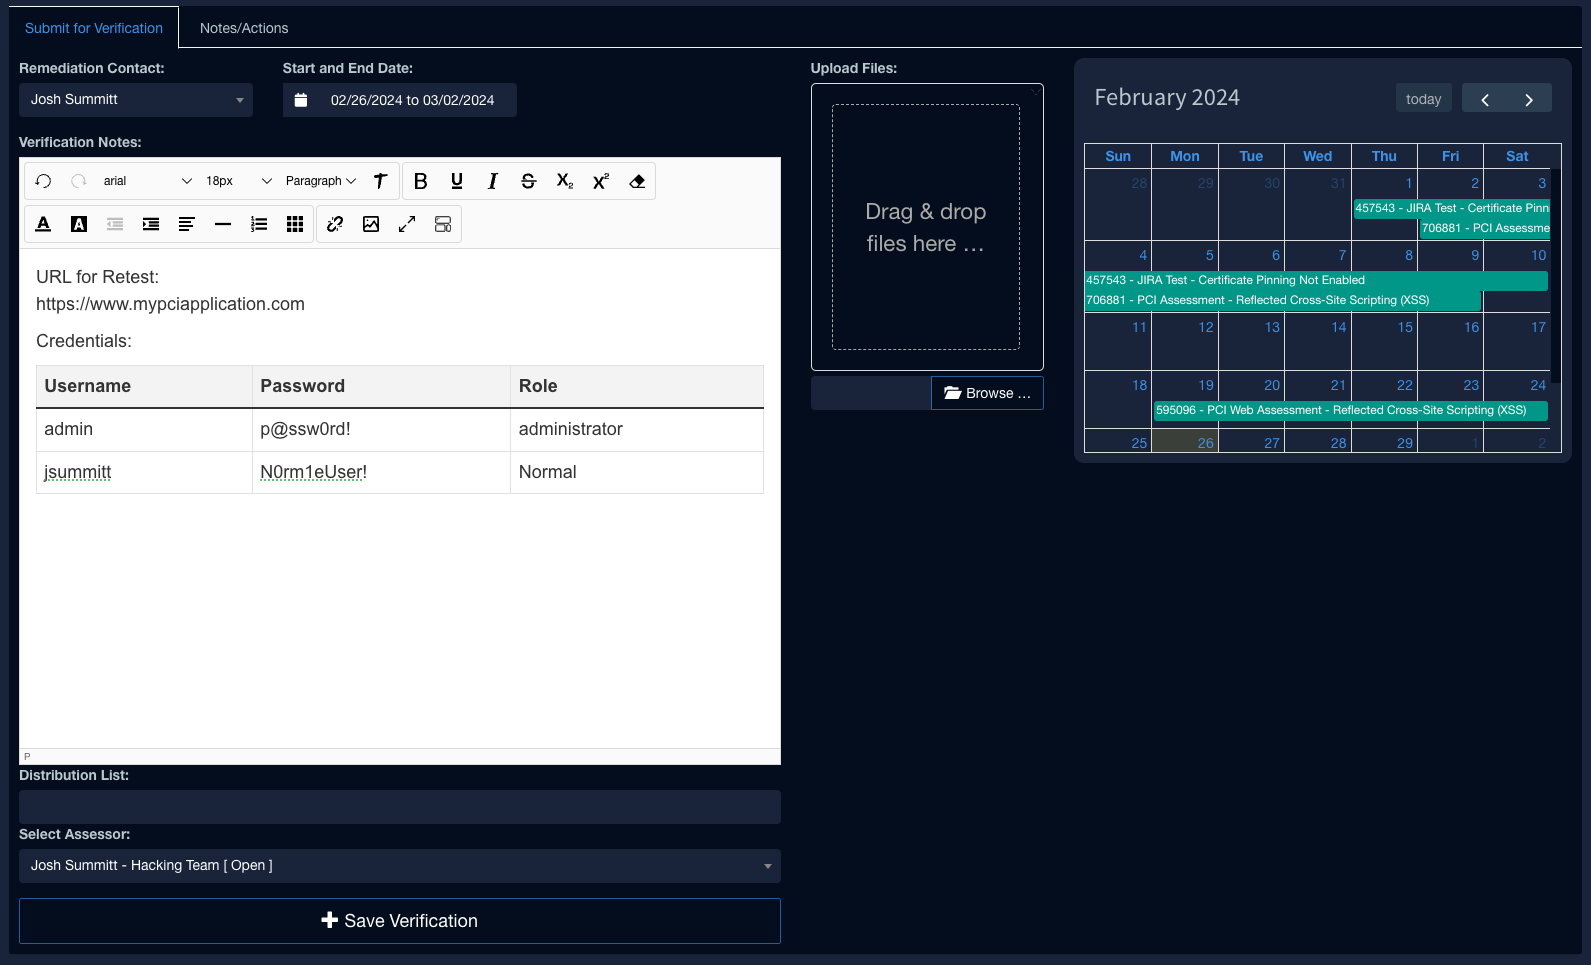
Programar repruebas imagen

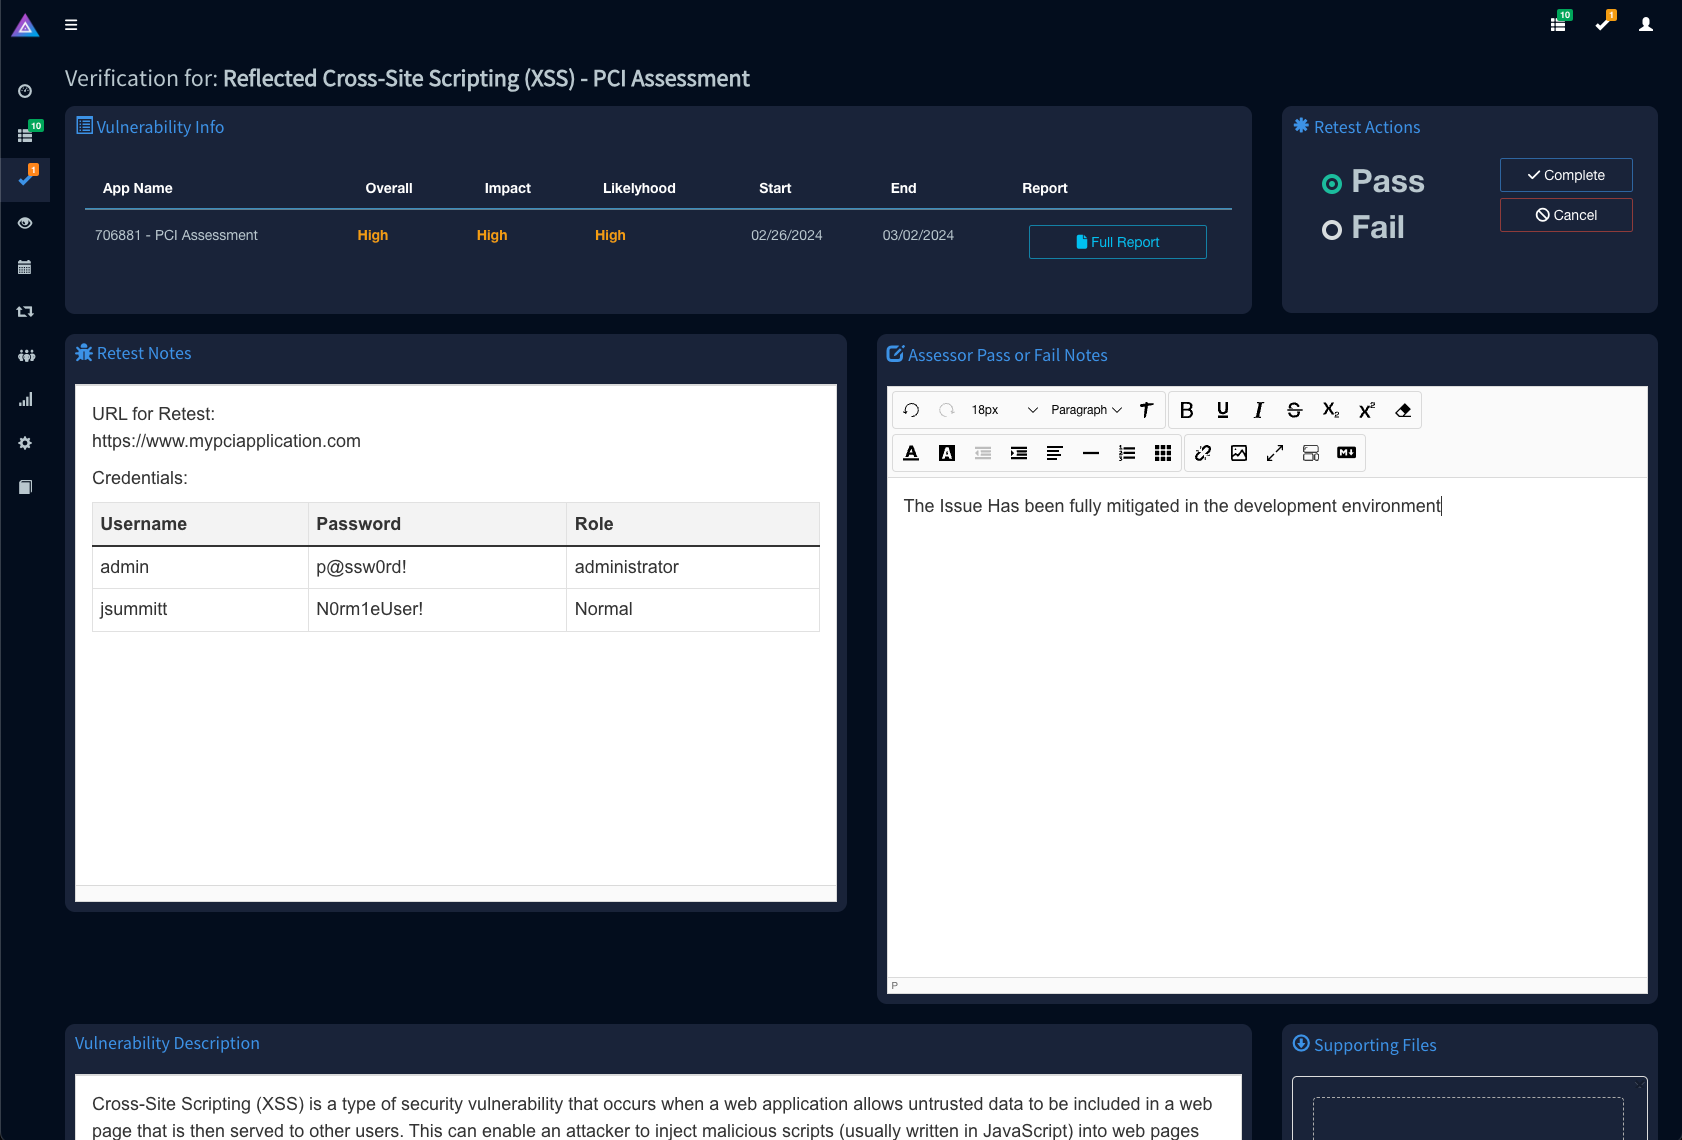
Interfaz de repruebas para evaluadores imagen
Seguimiento del estado de vulnerabilidades imagen

Actualizaciones de la versión 1.2

¡Faction 1.2 introduce la App Store! La App Store de Faction facilitará a los desarrolladores extender Faction. Las Extensiones de Faction se pueden usar para ejecutar código personalizado cuando ocurren ciertos eventos en tu flujo de trabajo, como enviar todas las vulnerabilidades a Jira cuando se completa la evaluación o actualizar un sistema de seguimiento cuando las repruebas pasan o fallan. Puedes encontrar más información en el sitio de documentación.


⭐️ Integración con Jira y Panel de control de AppStore

imagen

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →