
 lcvvvv/kscan
Escáner de puertos multiprotocolo con reconocimiento de huellas digitales, detección de servicios y pruebas de autenticación por fuerza bruta. Soporta más de 1200 protocolos, más de 10000 huellas digitales y reconocimiento automatizado de redes.



[[Readme en Chino]][url-doczh] | [[Readme en Inglés]][url-docen]
Esta herramienta está destinada únicamente a actividades legítimas de seguridad empresarial y al aprendizaje personal. Si necesita probar la funcionalidad de esta herramienta, por favor configure su propio entorno de laboratorio.
Al usar esta herramienta para realizar pruebas, debe asegurarse de que la acción cumpla con las leyes y regulaciones locales y de haber obtenido la autorización suficiente. No escanee objetivos no autorizados.
Si se descubre alguna de las conductas prohibidas mencionadas anteriormente, nos reservamos el derecho de exigirle responsabilidades legales.
Si realiza algún acto ilegal durante el uso de esta herramienta, usted asumirá las consecuencias correspondientes. No asumiremos ninguna responsabilidad legal ni solidaria.
Antes de instalar y usar esta herramienta, lea atentamente y comprenda completamente todos los términos.
A menos que haya leído, comprendido y aceptado completamente todos los términos de este acuerdo, no instale ni utilice esta herramienta. Su uso o cualquier otra forma de aceptación expresa o implícita de este acuerdo se considerará como que ha leído y acepta estar sujeto a este acuerdo.
     _   __
    /#| /#/    Herramienta de escaneo integral ligera by:kv2
    |#|/#/  _____  _____     *     _   _
    |#.#/  /Edge/ /Forum\   /#\   /#\ /#\
    |##|  |#|____ |#|      /Kv2\  |##\|#|
    |#.#\  \r0cky\|#|     /#/_\#\ |#.#.#|
    |#|\#\/\___|#||#|____/#/Rui\#\|#|\##|
    \#| \#\lcvvvv/ \aels/#/ v1.87#\#/ \#/
Kscan es un escáner integral desarrollado puramente en Go, que cuenta con detección de puertos, identificación de protocolos, reconocimiento de huellas digitales y descifrado de contraseñas. Soporta más de 1200 protocolos, más de 10000 huellas digitales de protocolo, más de 20000 huellas digitales de aplicación y más de 10 protocolos de descifrado por fuerza bruta.
Actualmente ya existen muchas herramientas similares de escaneo de activos, reconocimiento de huellas digitales y detección de vulnerabilidades, e incluso algunas excelentes. Sin embargo, Kscan tiene muchas ideas diferentes.
Kscan espera poder aceptar múltiples formatos de entrada sin necesidad de clasificar los objetos de escaneo antes de usarlos, como distinguir entre IP o URL, etc. Esto sin duda aumenta la carga de trabajo para el usuario. Todos los elementos pueden ingresarse y reconocerse normalmente. Si es una URL, se conservará la ruta para la detección; si es solo IP:PUERTO, se realizará primero la identificación del protocolo en ese puerto. Actualmente, Kscan admite tres métodos de entrada (-t,--target|-f,--fofa|--spy).
Kscan no sacrifica la eficiencia comparando números de puerto con protocolos comunes para confirmar el protocolo del puerto, ni solo detecta activos web. En este sentido, Kscan valora más la precisión y la exhaustividad. Solo una identificación de protocolo de alta precisión puede proporcionar buenas condiciones de detección para el posterior reconocimiento de la capa de aplicación.
Kscan no utiliza un enfoque modular para una simple acumulación de funciones, como un módulo que obtiene títulos por separado, otro que obtiene información de SMB, etc., ejecutándose y generando resultados de forma independiente. En cambio, genera información de activos por puerto. Por ejemplo, si el protocolo del puerto es HTTP, se realizarán automáticamente el reconocimiento de huellas digitales y la obtención del título; si el protocolo del puerto es RPC, se intentará obtener el nombre del host, etc.
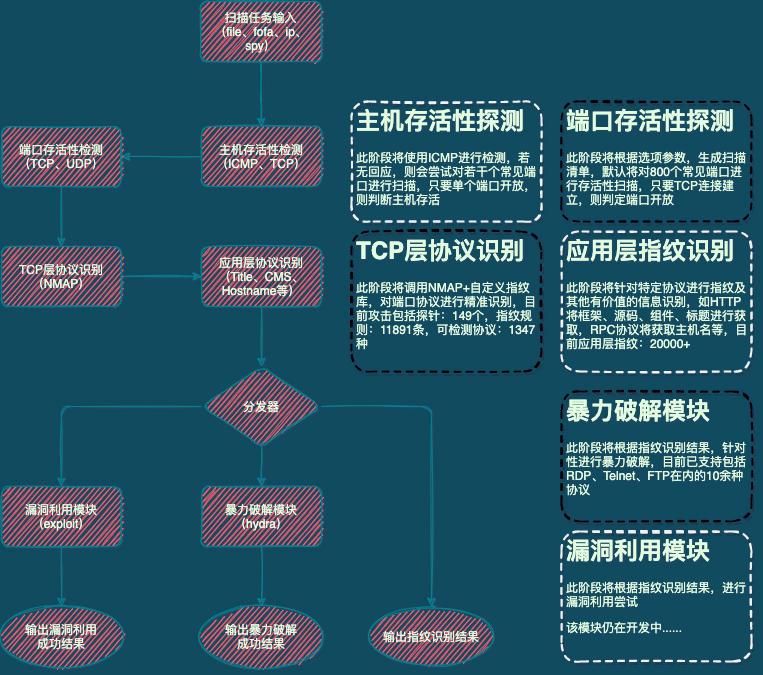
Kscan actualmente dispone de 3 formas de ingresar objetivos
Dirección IP:114.114.114.114
Rango de direcciones IP:114.114.114.114-115.115.115.115
Dirección URL:https://www.baidu.com
Dirección de archivo:/tmp/target.txt
[Vacío]: detectará la dirección IP local y explorará el segmento B donde se encuentra la IP local.
[all]: explorará todas las direcciones de red privada (192.168/172.32/10, etc.)
Dirección IP: explorará el segmento B donde se encuentra la dirección IP especificada.
Palabra clave de búsqueda de fofa: devolverá directamente los resultados de la búsqueda de Fofa.
usage: kscan [-h,--help,--fofa-syntax] (-t,--target,-f,--fofa,--spy) [-p,--port|--top] [-o,--output] [-oJ] [--proxy] [--threads] [--path] [--host] [--timeout] [-Pn] [-Cn] [-sV] [--check] [--encoding] [--hydra] [hydra options] [fofa options]







