Extensiones de Proxy de HUNT Suite

¿Qué es HUNT Suite?
- HUNT Suite es una colección de extensiones para Burp Suite Pro/Free y OWASP ZAP.
- Identifica parámetros comunes vulnerables a ciertas clases de vulnerabilidad (Burp Suite Pro y OWASP ZAP).
- Organiza metodologías de prueba (Burp Suite Pro y Free).
Escáner de Parámetros HUNT - Clases de Vulnerabilidad
- Inyección SQL
- Inclusión de Archivos Local/Remota y Path Traversal
- Server Side Request Forgery y Open Redirect
- Inyección de Comandos del Sistema Operativo
- Referencia Directa Insegura a Objetos
- Inyección de Plantillas del Lado del Servidor
- Parámetros de Lógica y Depuración
Cross Site ScriptingInyección de Entidades ExternasCarga de Archivos Maliciosa
PENDIENTES
Cambiar la expresión regular de los nombres de parámetros para incluir user_id en lugar de solo idBuscar en la ventana del escánerResaltar el parámetro en la ventana del escáner- Implementar comprobación de nombres de script, soporte de URLs REST y parámetros de cuerpo (post-body) JSON y XML.
- Soporte de la convención normal de la pestaña Request: sub-pestañas Raw, Params, Headers, Hex dentro del escáner.
- Añadir más archivos JSON de metodología:
Web Application Hacker's Handbook- PCI
- HIPAA
- CREST
- OWASP Top Ten
- OWASP Application Security Verification Standard
- Penetration Testing Execution Standard
- Burp Suite Methodology
- Añadir más texto para el aviso en la ventana del escáner.
- Añadir más descripciones y recursos en la ventana de metodología.
- Añadir funcionalidad para enviar solicitud/respuesta a otras pestañas de Burp como Repeater.
Autores
- JP Villanueva
- Jason Haddix
Colaboradores
- Ryan Black
- Fatih Egbatan
- Vishal Shah
HUNT Suite para Burp Suite Pro/Free
Escáner de Parámetros HUNT (hunt_scanner.py)
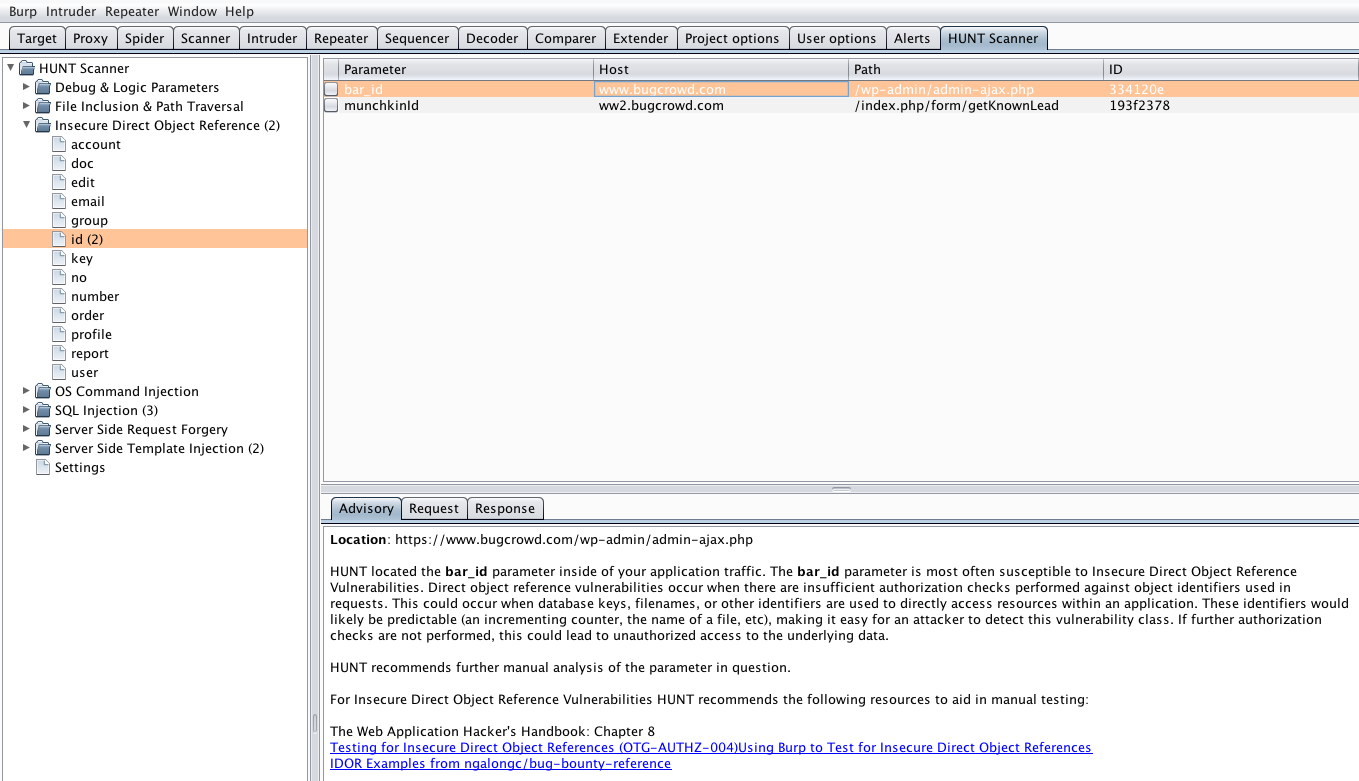
Esta extensión no prueba estos parámetros, sino que alerta sobre ellos para que un cazador de bugs pueda probarlos manualmente. Para cada clase de vulnerabilidad, Bugcrowd ha identificado parámetros o funciones comunes asociados con esa clase de vulnerabilidad. También proporcionamos recursos seleccionados en la descripción del problema para realizar pruebas manuales exhaustivas de estas clases de vulnerabilidad.
Metodología de Pruebas HUNT (hunt_methodology.py)
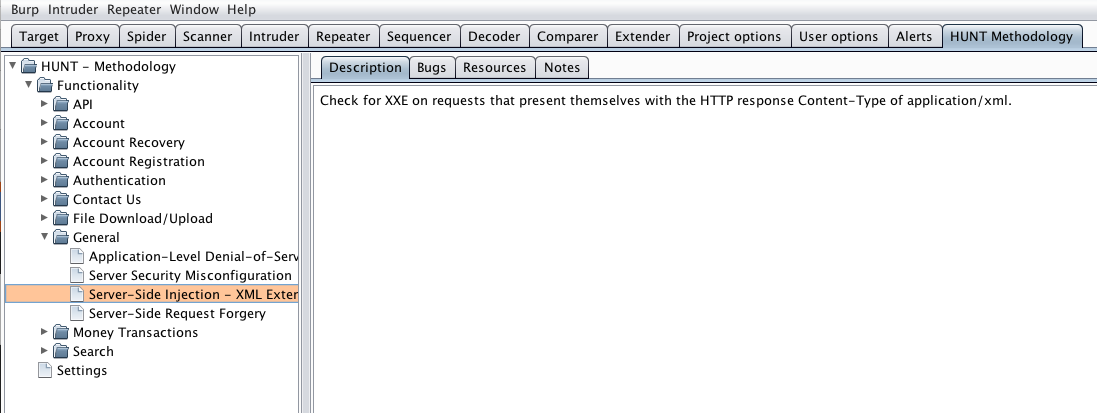
Esta extensión permite a los testers enviar solicitudes y respuestas a una pestaña de Burp Suite llamada "HUNT Methodology". Esta pestaña contiene un árbol en el lado izquierdo que es una representación visual de tu metodología de pruebas. Al enviar solicitudes/respuestas aquí, los testers pueden organizar o dar constancia de haber realizado pruebas manuales en esa sección de la aplicación o de haber completado un cierto paso de la metodología.
Instalación de HUNT Suite para Burp Suite Pro/Free
Primeros pasos
- Descarga la última versión independiente del
jar de Jython.
- Navega a Extender -> Options.

- Localiza la sección llamada Python Environment.
- Añade la ubicación del
jar de Jython haciendo clic en Select file....
- Navega a Extender -> Extensions.

- Haz clic en Add.
- Localiza Extension Details.
- Selecciona "Python" como Extension Type.
- Haz clic en "Select file..." para seleccionar la ubicación donde se encuentra la extensión en tu sistema de archivos.
- Haz esto tanto para el Escáner de Parámetros HUNT como para la Metodología de Pruebas HUNT.
- El Escáner de Parámetros HUNT comenzará a ejecutarse sobre el tráfico que fluye a través del proxy.
Configuración del alcance
Este es un paso importante para configurar tu alcance de pruebas, ya que el escáner pasivo es increíblemente ruidoso. En lugar de contaminar la ventana del Scanner, el Escáner de Parámetros HUNT crea su propia ventana con sus propios hallazgos.
- Navega a Target -> Scope.

- Marca la casilla "Use advanced scope control".
- Haz clic en Add para incluir en tu alcance.
- Navega a Scanner -> Live scanning.
- En la sección "Live Passive Scanning", haz clic en "Use suite scope [defined in the target tab]".

Notas importantes
El Escáner de Parámetros HUNT aprovecha la API de escaneo pasivo dentro de Burp. Estas son las condiciones bajo las cuales se ejecutan las comprobaciones de escaneo pasivo:
- Primera solicitud de un escaneo activo
- Solicitudes del proxy
- Cada vez que se selecciona "Do a passive scan" en el menú contextual
Los escaneos pasivos no se ejecutan en lo siguiente:
- En cada respuesta de escaneo activo
- En respuestas de Repeater
- En respuestas de Intruder
- En respuestas de Sequencer
- En respuestas de Spider
Escáner HUNT para OWASP ZAP (Alpha - Contribución de Ricardo Lobo @_sbzo)
El escáner HUNT está incluido en los scripts de la comunidad para ZAP Proxy.
- Busca el icono "Manage Addons" y asegúrate de tener instalados
Python Scripting y Community Scripts.
- Asegúrate de hacer clic en el icono "show All Tabs".
- Haz clic en el menú
Tools, navega a la sección Options. Selecciona Passive Scanner y marca la casilla Scan messages only in scope y luego OK.
- Haz clic en la pestaña
Scripts (junto a la pestaña Sites).
- Busca
Hunt.py; debería aparecer en passive rules.
- Haz clic derecho en el script bajo
passive rules, habilítalo y guárdalo.
- Navega por los sitios y recibe alertas de los sitios incluidos en los contextos.
Licencia
Licenciado bajo la Licencia Apache 2.0 aquí

 bugcrowd/hunt







