
 #1
Herramientas para consumir, agregar y analizar feeds de inteligencia de amenazas externos de diversas fuentes.
Recomendado por Kitploit

 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
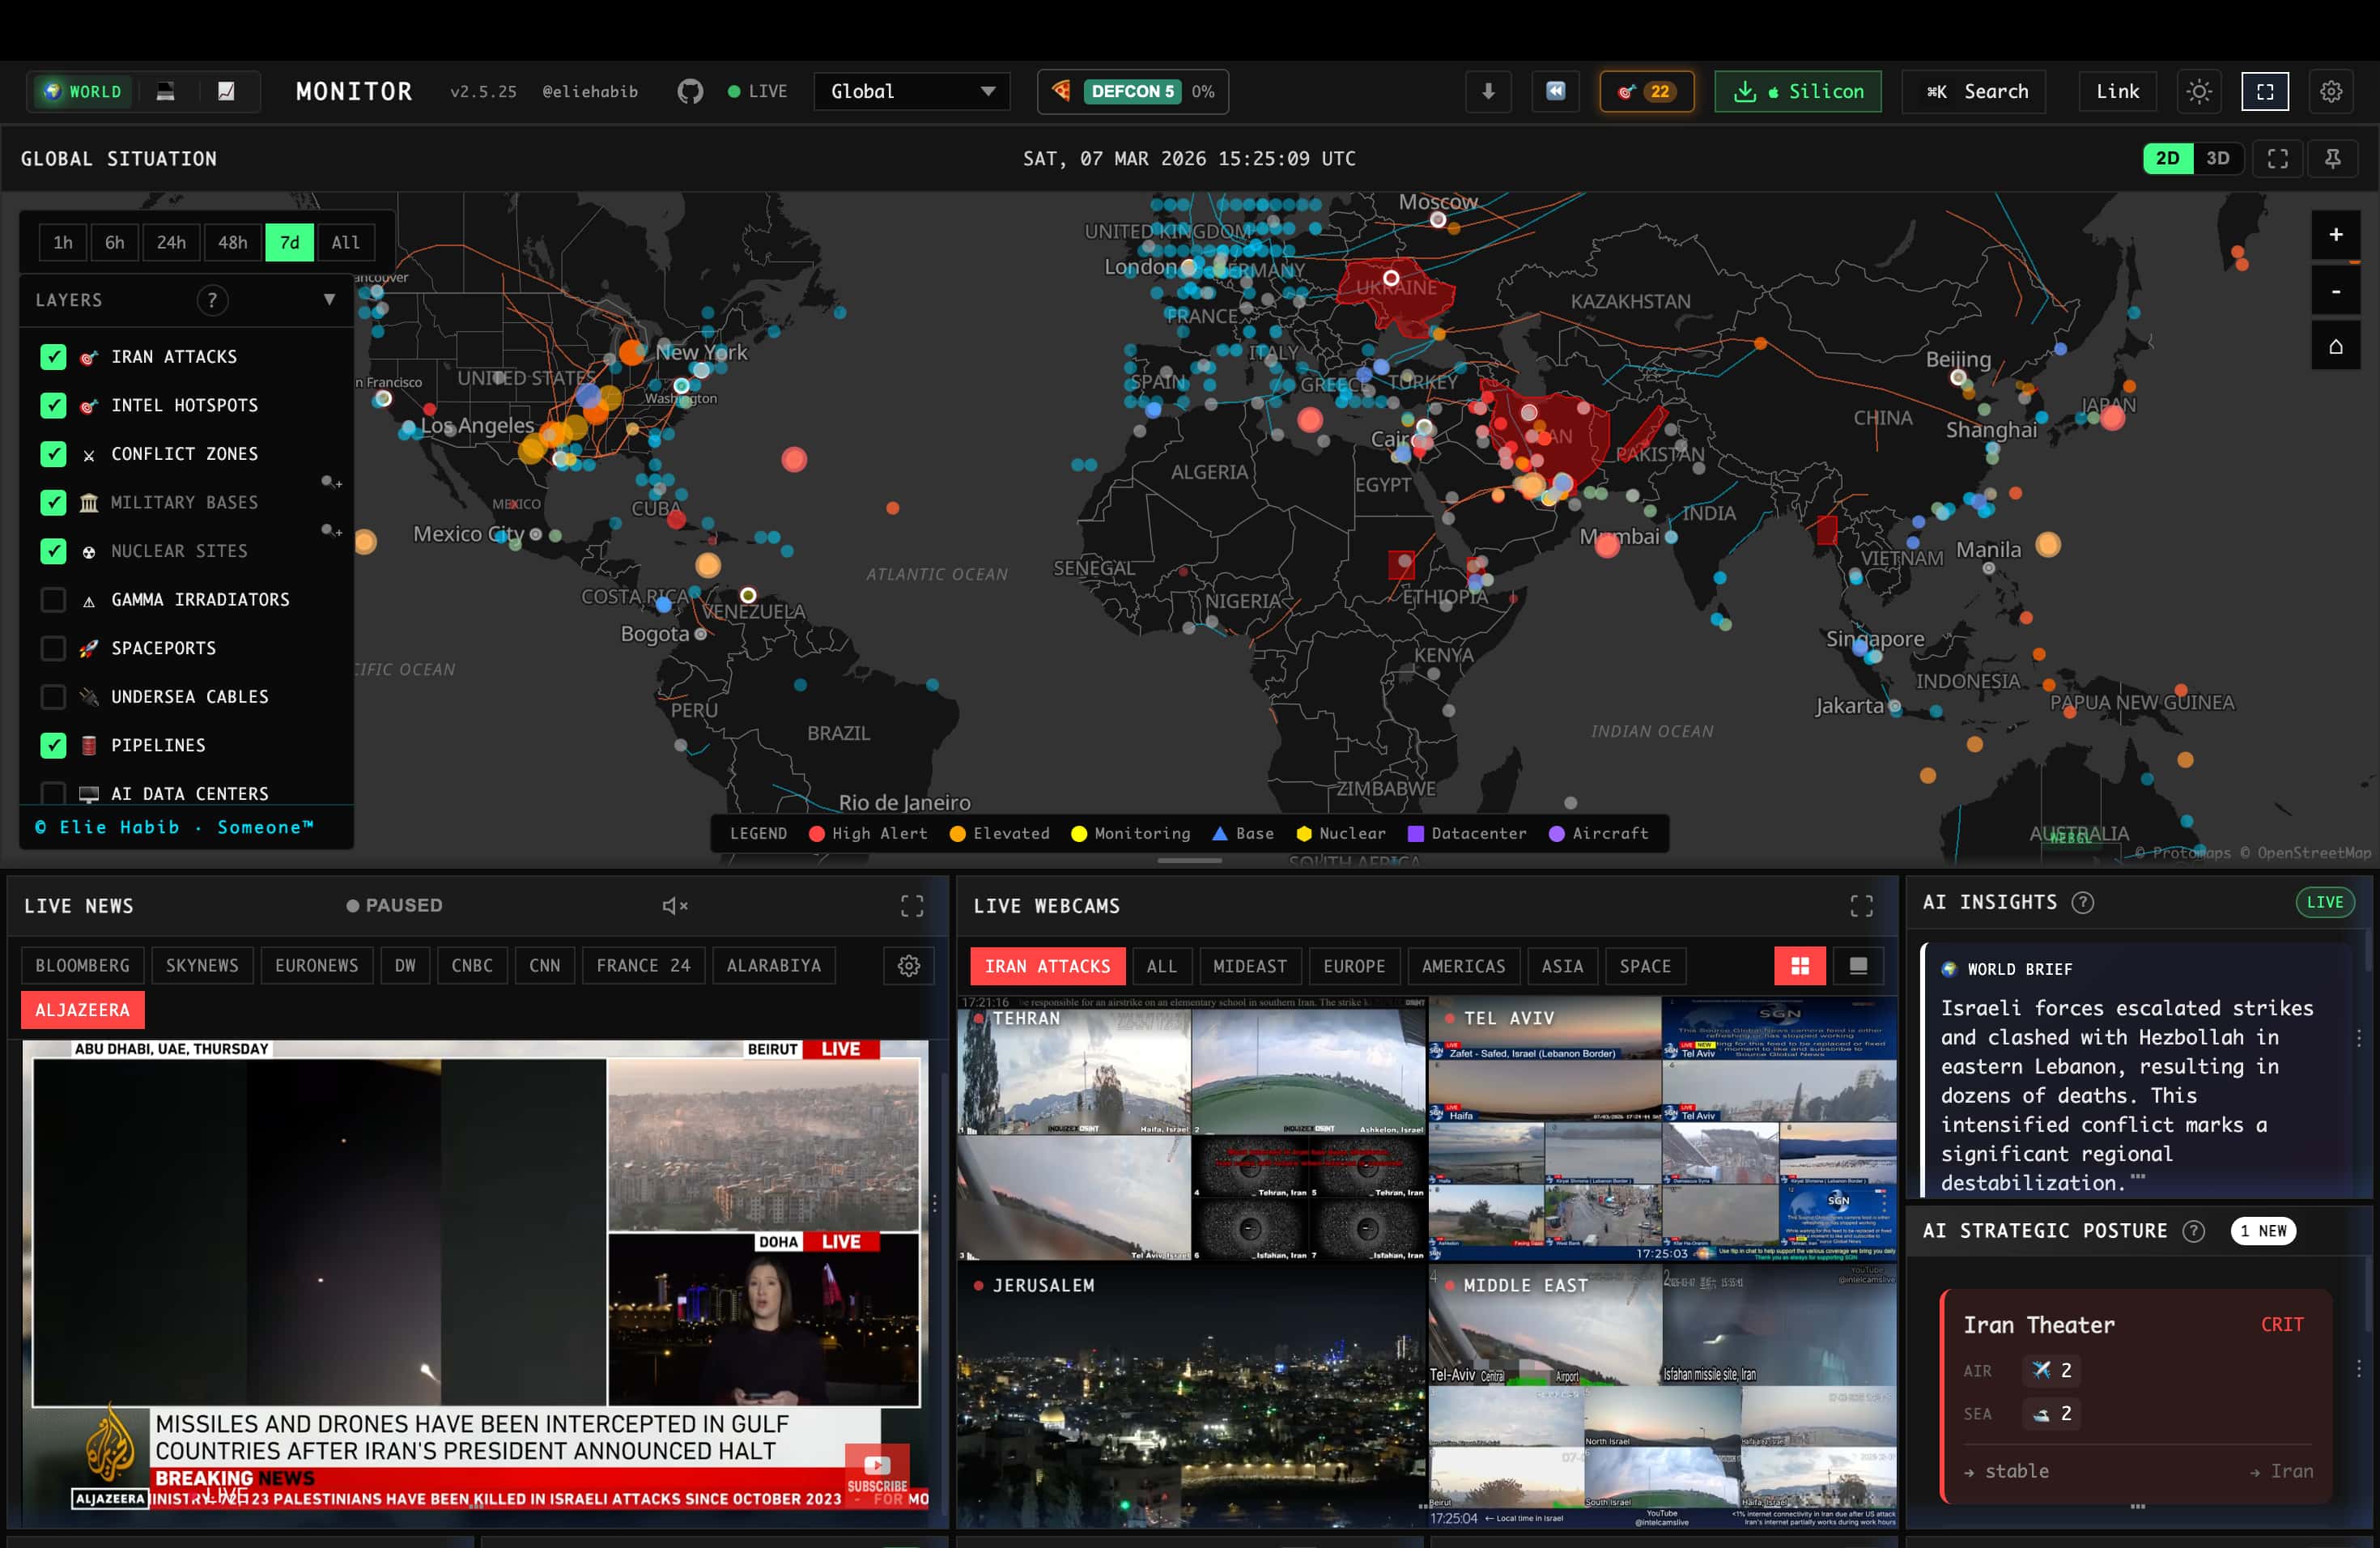 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 bert-janp/open-source-threat-intel-feeds
Este repositorio contiene fuentes de Threat Intel de código abierto y de uso libre que pueden utilizarse sin requisitos adicionales. Incluye…
 facebook/threatexchange
Herramientas de Confianza y Seguridad para trabajar juntos contra los daños digitales.
 cisagov/vulnrichment
Un repositorio para realizar enriquecimiento de vulnerabilidades.
 mthcht/awesome-lists
Repositorio curado de feeds de inteligencia de amenazas, listas de IoC, reglas YARA y referencias de herramientas DFIR para detección y respuesta a…
 opencti-platform/opencti
Plataforma abierta de inteligencia de amenazas cibernéticas
 simplifaisoul/osiris
Plataforma de Inteligencia Global de Código Abierto - Panel OSINT en Tiempo Real - Una Alternativa a Palantir - …
 paloaltonetworks/unit42-timely-threat-intel
Una colección de archivos con indicadores que respaldan las publicaciones en redes sociales del equipo Unit 42 de Palo Alto Networks para difundir…
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 opencti-platform/connectors
Colección de conectores OpenCTI que ingieren y sincronizan inteligencia de amenazas, IOCs y datos CTI desde fuentes externas como MISP y MITRE ATT&CK…
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 crowdsecurity/crowdsec
Motor IDS/IPS y WAF de código abierto que analiza registros y solicitudes HTTP para detectar y bloquear IPs maliciosas, aprovechando una lista de…
 virustotal/yara-x
Una reescritura de YARA en Rust.
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 mandiant/capa
Herramienta de análisis estático y dinámico basada en reglas que identifica capacidades en archivos PE, ELF, .NET y shellcode, mapeándolos a técnicas…
 katrielmoses/voidaccess
Plataforma de OSINT de la dark web autogestionada. Inteligencia automatizada de amenazas, desde la consulta hasta el gráfico en 13 pasos. Alternativa…
 fastfire/deepdarkcti
Colección de fuentes de Inteligencia de Amenazas Cibernéticas de la deep web y la dark web






