
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit
 paultendo/confusable-vision
El primer conjunto de datos de confundibles glifo por glifo del mundo: qué caracteres Unicode se parecen entre sí, medido a partir de los contornos…
 rocketchat/layne
Un doggo que ayuda a buscar problemas de seguridad en tus repositorios.
 owasp/donkai
DonkAI es un laboratorio práctico para el OWASP Top 10 para Aplicaciones LLM (2025): no se requiere un LLM real.
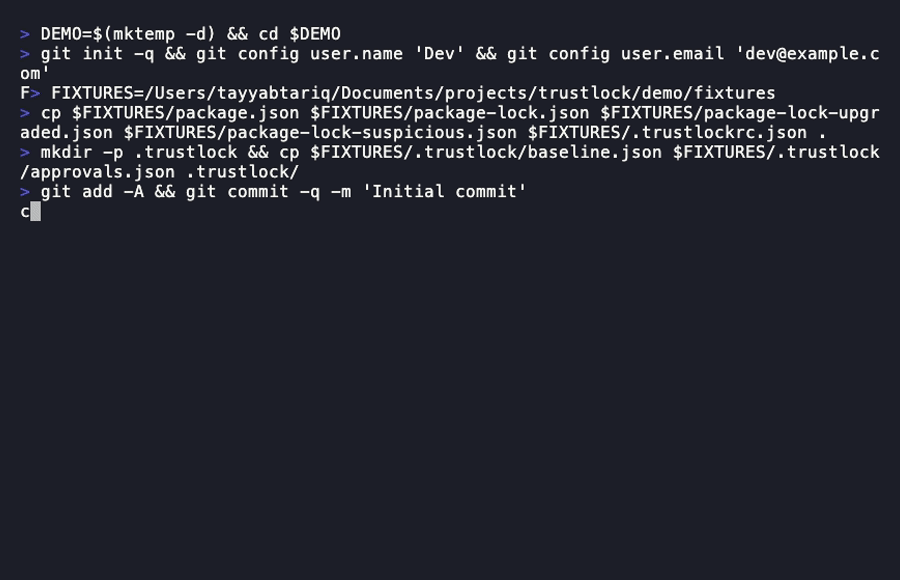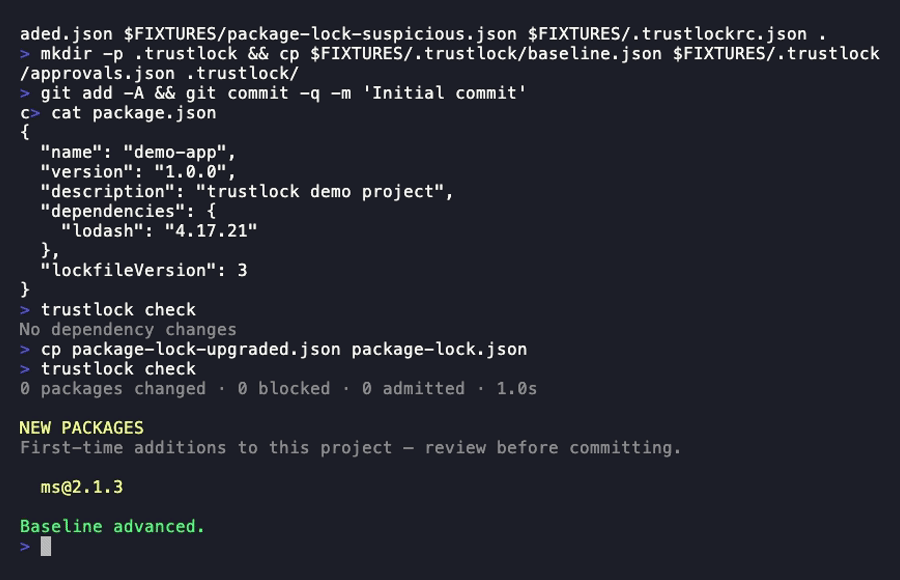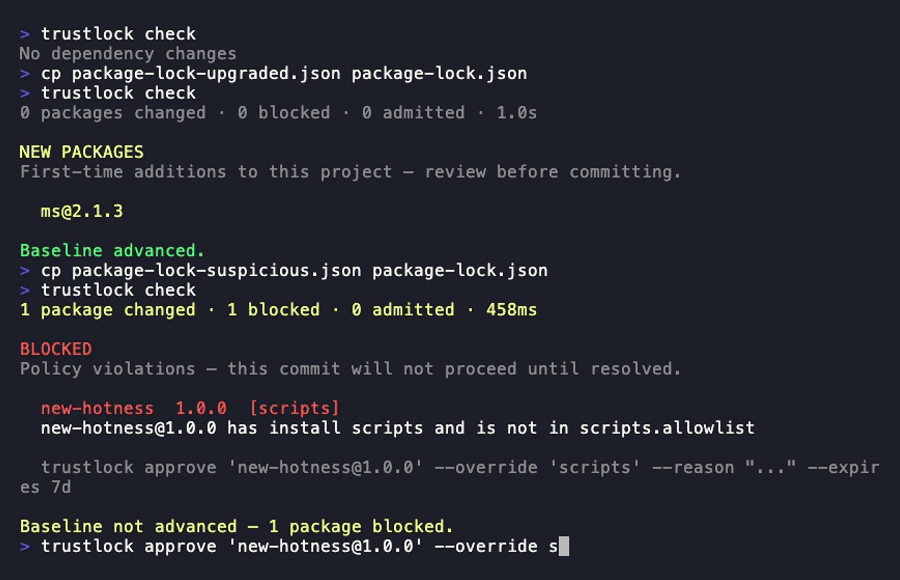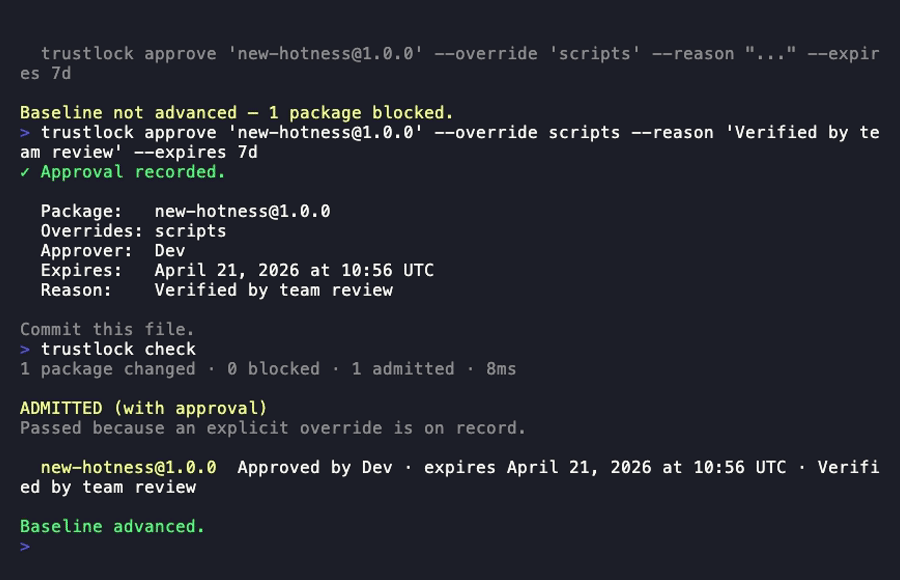 tayyabt/trustlock
Un controlador de admisión de dependencias nativo de Git. Evalúa señales de confianza en cada cambio de dependencia y bloquea commits o builds cuando…
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Prueba en Ubuntu 23.10)
 martyx00/vulnfanatic-ng
Plugin de BianryNinja para identificar vulnerabilidades en binarios descompilados con escaneos programáticos y soporte de LLM.
 ltmthink/cve-2023-51385_test
Una validación para CVE-2023-51385
 boxed-dev/vibe-coding-security
Lista de verificación de seguridad previa al lanzamiento para aplicaciones generadas por IA (Lovable, v0, Bolt, Cursor). 69 comprobaciones que cubren…
 eastarctica/cve-2026-43813
CVE-2026-43813: Bypass de enforceEnvironment en CloudAttestation
 codesecurityteam/harbor
CVE-2022-46463 script de descarga totalmente automática de imágenes públicas de harbor
 anee769/conduit
Puerta de enlace API local para agentes de codificación de IA con atribución de costos por ingeniero, presupuestos estrictos, gobernanza de salida…
 tomjwxf/scopeblind-gateway
Puerta de enlace de seguridad para servidores MCP con aplicación de políticas por herramienta, recibos de auditoría firmados con Ed25519 y registro…
 aquasecurity/vexhub-crawler
Recopila documentos VEX y actualiza VEX Hub
 emirkmo/xz-backdoor-github
Historial de commits relacionados con la puerta trasera de xz descubierta el 29 de marzo de 2024: CVE-2024-3094.
 simplylu/cve-2021-42574
Genera archivos maliciosos usando el ataque bidi publicado recientemente (CVE-2021-42574)
 aquasecurity/binfinder
Encuentra archivos binarios no instalados a través del gestor de paquetes
 timwr/cve-2017-1000117
Prueba de concepto de CVE-2017-1000117
 commonguy25/authproof-sdk
Recibos de delegación firmados criptográficamente para agentes de IA. Define exactamente lo que una IA puede y no puede hacer: firmado, verificable,…








