
 #1
Herramientas de escaneo de dependencias, generación de SBOM, integridad de paquetes y riesgo de cadena de suministro.
Recomendado por Kitploit

 dependencytrack/dependency-track
Plataforma de Análisis Inteligente de Componentes que aprovecha los SBOMs para identificar y reducir el riesgo en la cadena de suministro de software…
 owasp/devsecopsguideline
La Guía OWASP DevSecOps puede ayudarnos a integrar la seguridad como parte del pipeline de desarrollo.
 trailofbits/fickling
Un decompilador de pickling de Python y analizador estático
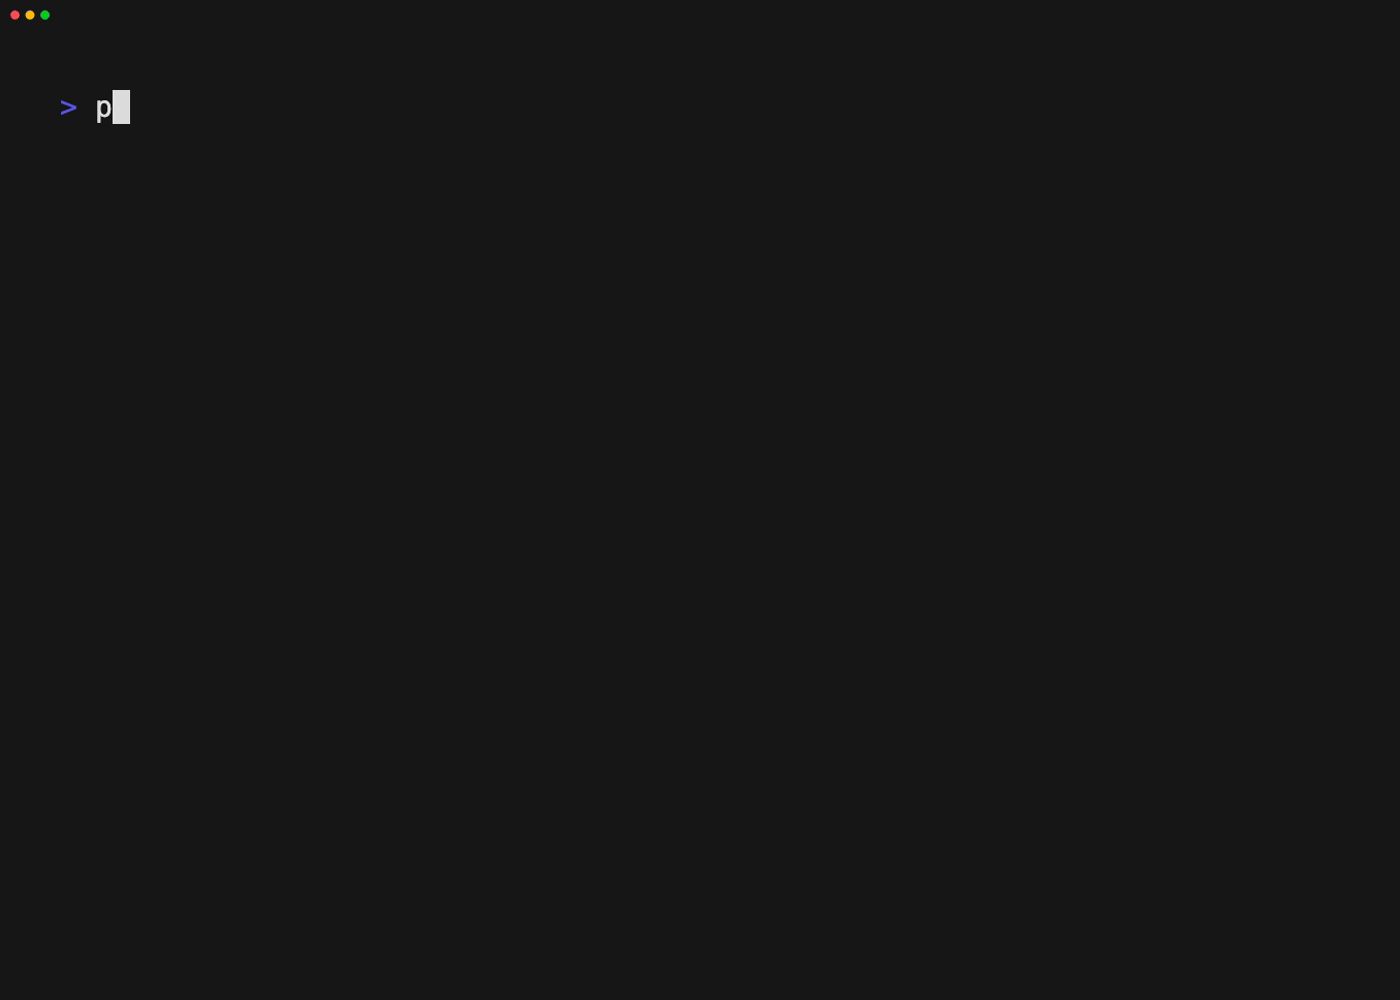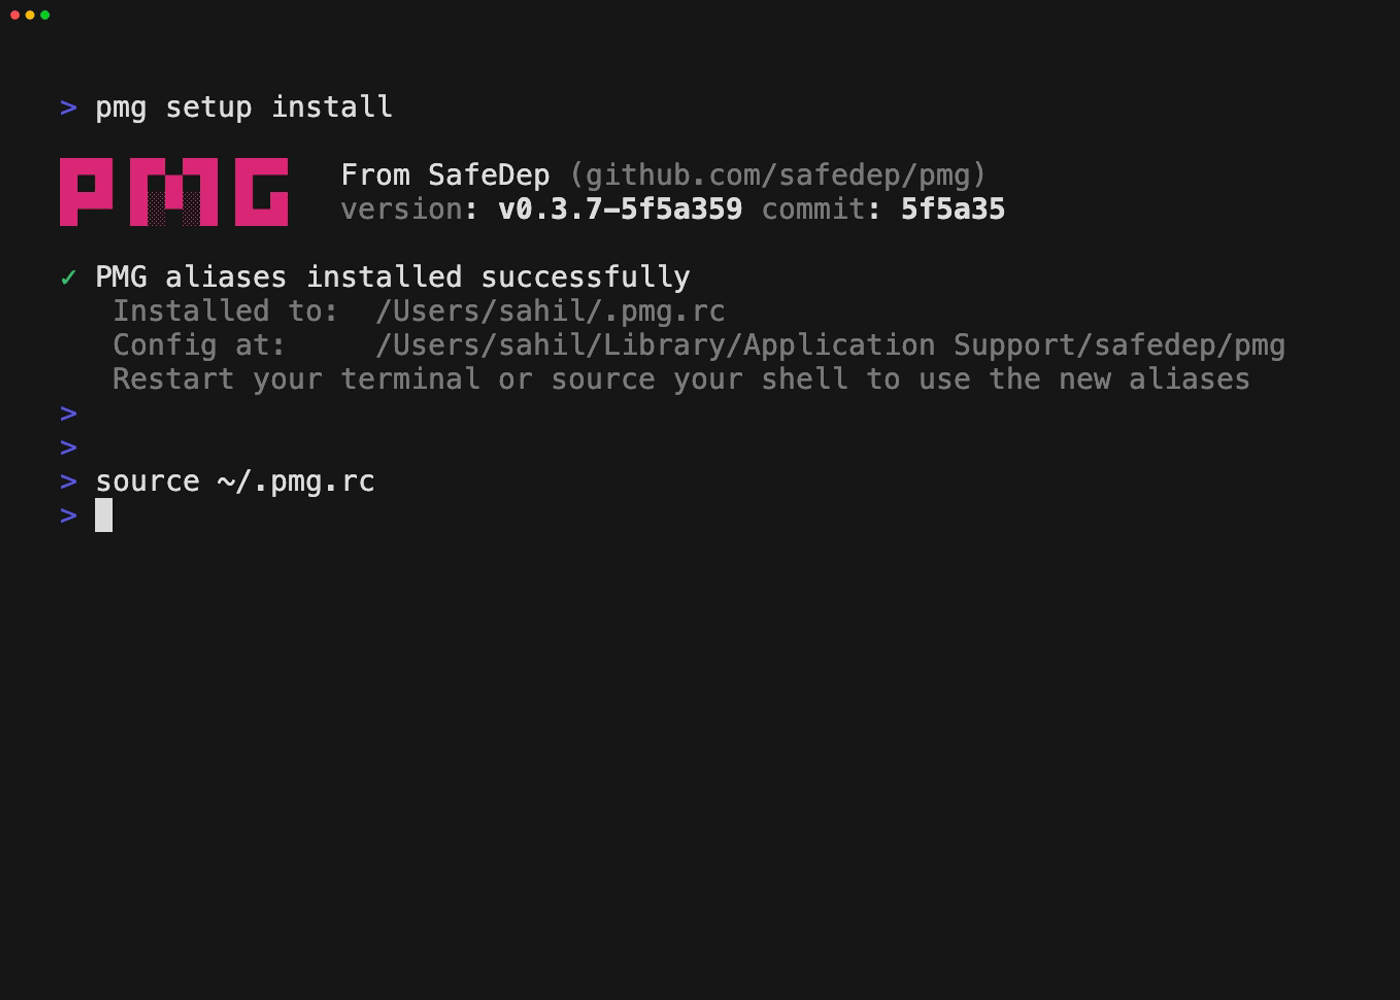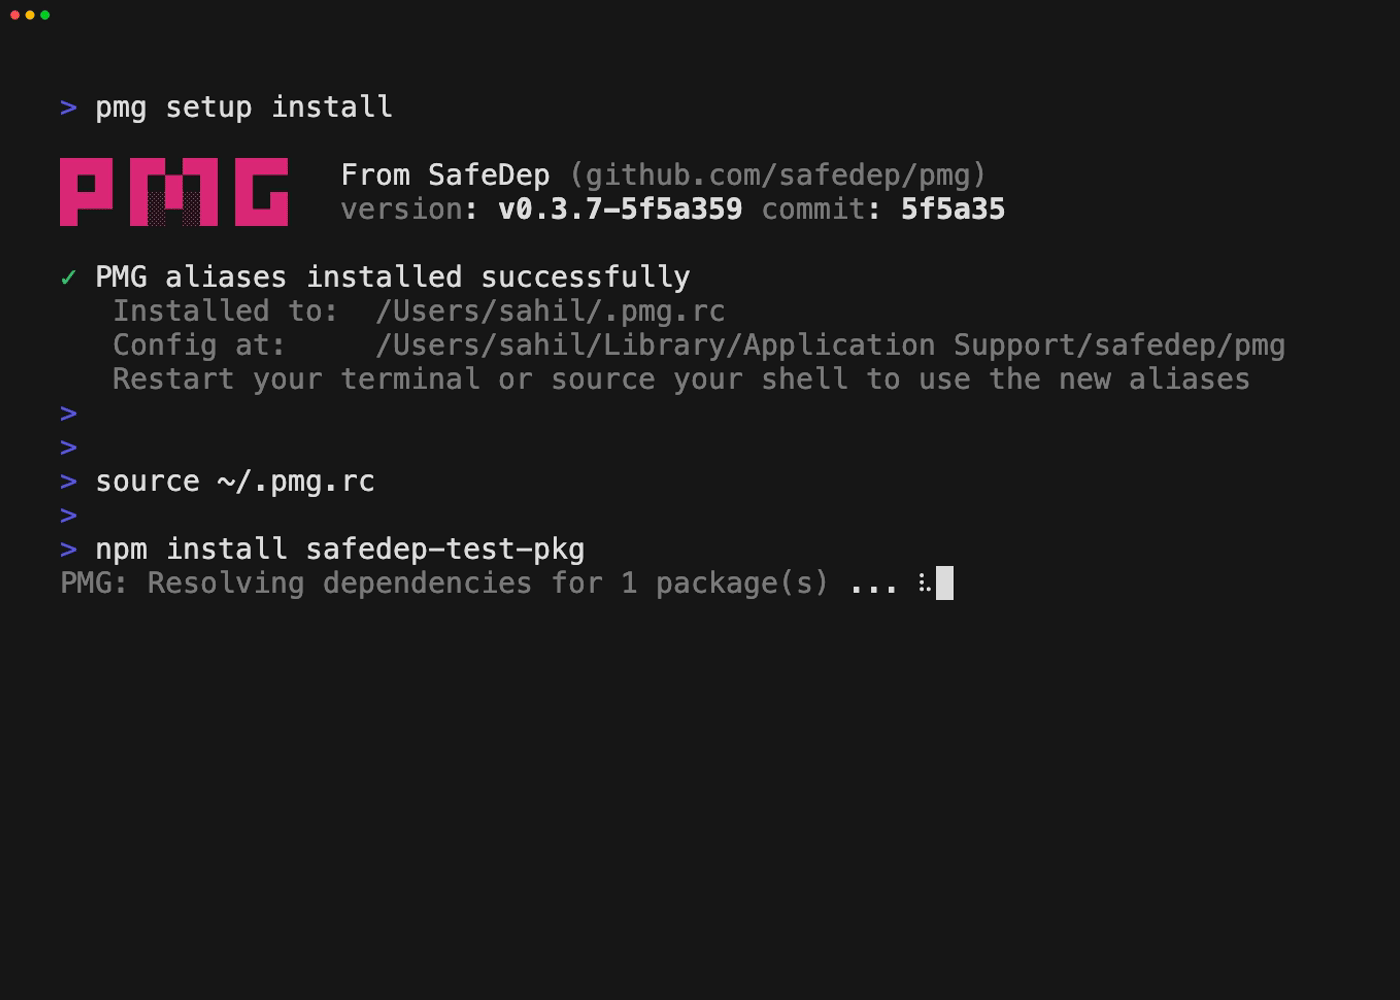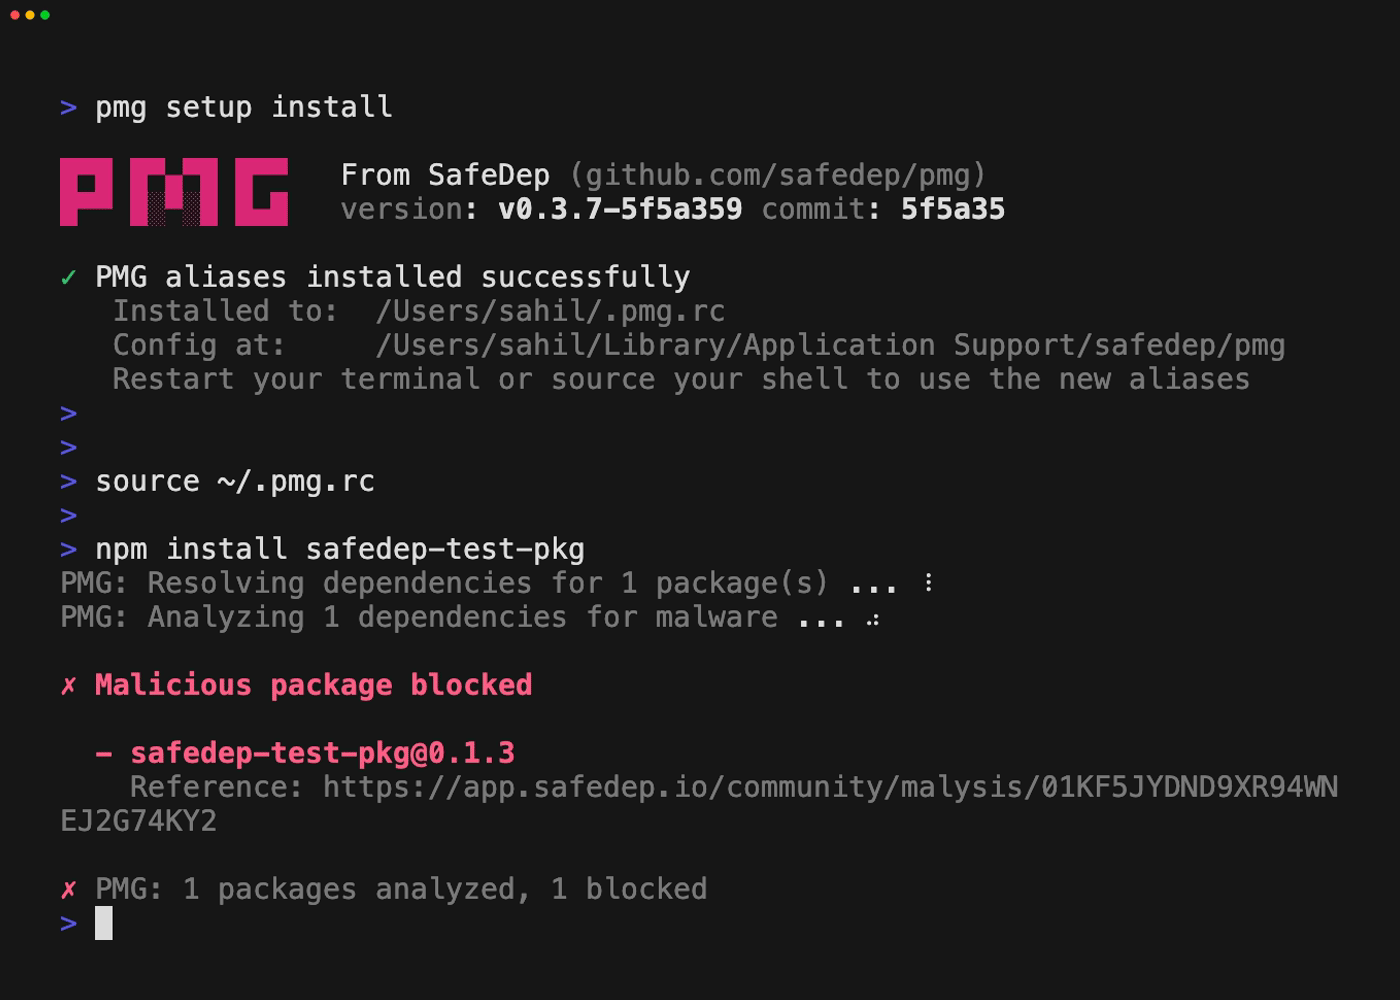 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 hotcakex/harden-windows-security
# Protege Windows de Forma Segura y Confiable usando Métodos Oficiales Compatibles de Microsoft con explicación adecuada | Siempre actualizado y…
 git-pkgs/proxy
Un proxy ligero de caché para registros de paquetes.
 trailofbits/skills
Trail of Bits Claude Code skills for security research, vulnerability detection, and audit workflows
 anchore/grype
Un escáner de vulnerabilidades para imágenes de contenedores y sistemas de archivos.
 trufflesecurity/trufflehog
Encontrar, verificar y analizar credenciales filtradas
 snyk/agent-scan
Escáner de seguridad para agentes de IA, servidores MCP y habilidades de agentes.
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 cr0hn/dockerscan
El escáner de seguridad Docker más completo.
 aquasecurity/trivy
Encuentra vulnerabilidades, configuraciones incorrectas, secretos, SBOM en contenedores, Kubernetes, repositorios de código, nubes y más
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 snyk/cli
Snyk CLI escanea y monitorea tus proyectos en busca de vulnerabilidades de seguridad.
 aikidosec/safe-chain
Protect against malicious code installed via npm, yarn, pnpm, npx, pnpx, pip, uv and poetry with Aikido Safe Chain. Free to use, no tokens required.
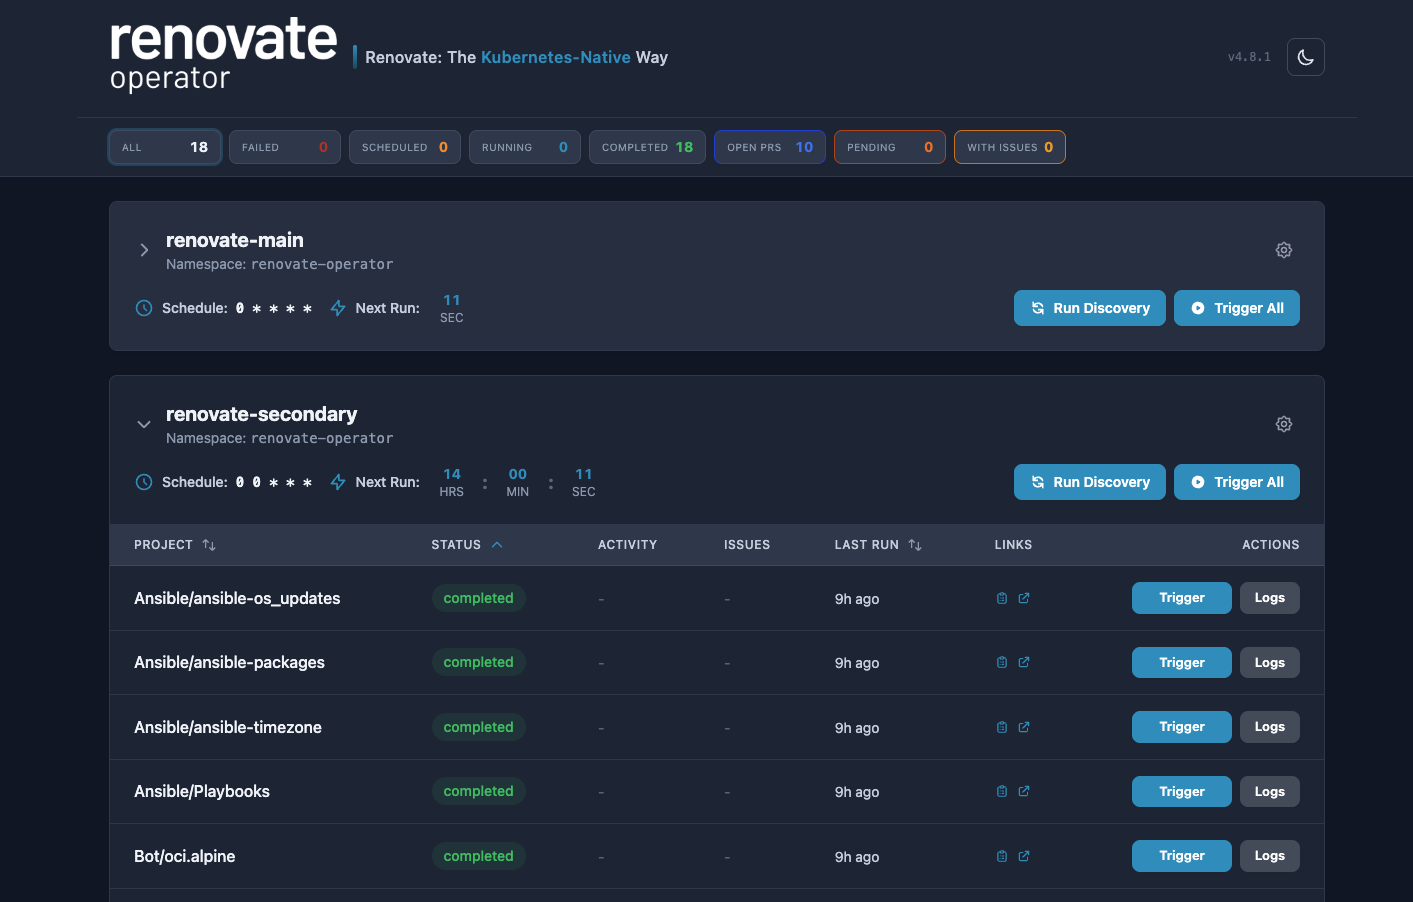 mogenius/renovate-operator
Operador para optimizar las ejecuciones de Renovate en Kubernetes
 safedep/vet
Protégete contra paquetes de código abierto maliciosos 🤖





