
 #1
Herramientas para examinar código fuente sin ejecución para encontrar fallos de seguridad.
Recomendado por Kitploit
 shubhamshubhankar/autosource
Marco automatizado de análisis estático de código integrado con SonarQube para la detección temprana de vulnerabilidades en el código fuente mediante…
 samsung/utopia
Generación automatizada de fuzz drivers basada en UT
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 clearbluejar/ghidrecomp
Descompilador de Ghidra de línea de comandos en Python
 agrawalsmart7/scodescanner
Escáner de análisis estático de línea de comandos que detecta vulnerabilidades críticas en código fuente PHP y YAML utilizando reglas semgrep…
 advanced-threat-research/creosote
Creosote es nuestra solución para buscar la vulnerabilidad de tarfile descrita por CVE-2007-4559.
 airbus-cert/vbsparkle
Desofuscador de código fuente a código fuente para VBScript y VBA con evaluación parcial
 chris-anley/cq
CQ, un escáner de seguridad de código

 gitlab-org/security-products/sast-rules
Repositorio curado de reglas Semgrep para GitLab SAST, que proporciona patrones de análisis estático para detectar vulnerabilidades de seguridad en…
 coffeeandsecurity/dakshscra
Herramienta de análisis estático de código sensible al framework para la revisión automatizada del código fuente con reglas específicas de…
 dmdhrumilmistry/security-harness
Arnés de revisión estática de seguridad de aplicaciones multiagente para agentes de codificación de IA: mapea bases de código, caza clases de…
 nccgroup/cq
Escáner de seguridad de código rápido diseñado para la revisión manual de seguridad del código por parte de expertos. Genera hallazgos con…
 vusec/ghostrace
Kit de herramientas de prueba de concepto y análisis estático para encontrar gadgets de condición de carrera especulativa (SCUAF) en el kernel de…
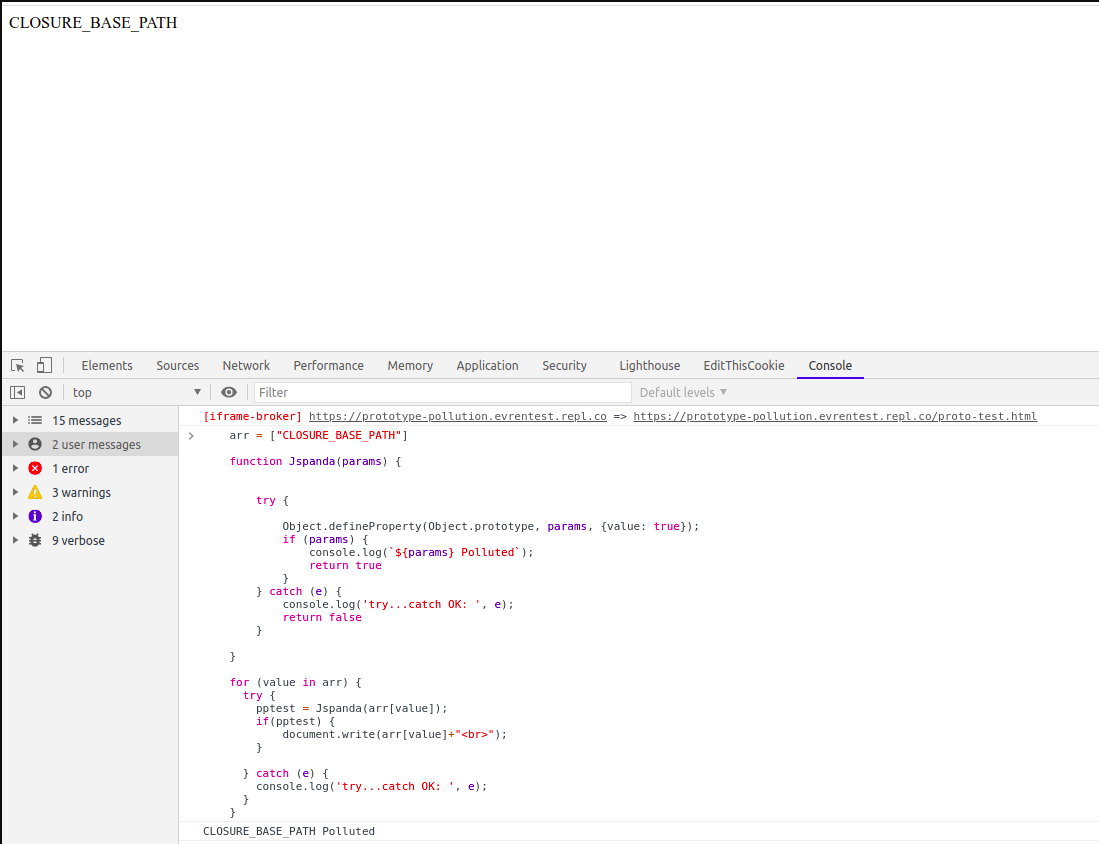 redsection/jspanda
Escáner de vulnerabilidad de contaminación de prototipos del lado del cliente

 whitesquirrell/c0devari4nt
Una herramienta de análisis de variantes y visualización que escanea bases de código en busca de vulnerabilidades similares.
 kc57/awesome-pentest
Una lista de asombrosas herramientas y recursos de pruebas de penetración.
 silverplate3/my-cves
CVE's que encontré. informes técnicos, ejemplos de explotación y recorridos de sesiones de fuzzing








