
 redsection/jspanda
Escáner de vulnerabilidad de contaminación de prototipos del lado del cliente

Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
JSPanda es un escáner de vulnerabilidades de contaminación de prototipos del lado del cliente. Tiene dos características clave: escanear vulnerabilidades en las URLs proporcionadas y analizar el código fuente de las bibliotecas JavaScript.
Sin embargo, JSPanda no puede detectar vulnerabilidades avanzadas de contaminación de prototipos.
Escaneo: python3.7 jspanda.py
Análisis básico del código fuente: python3.7 analyze.py

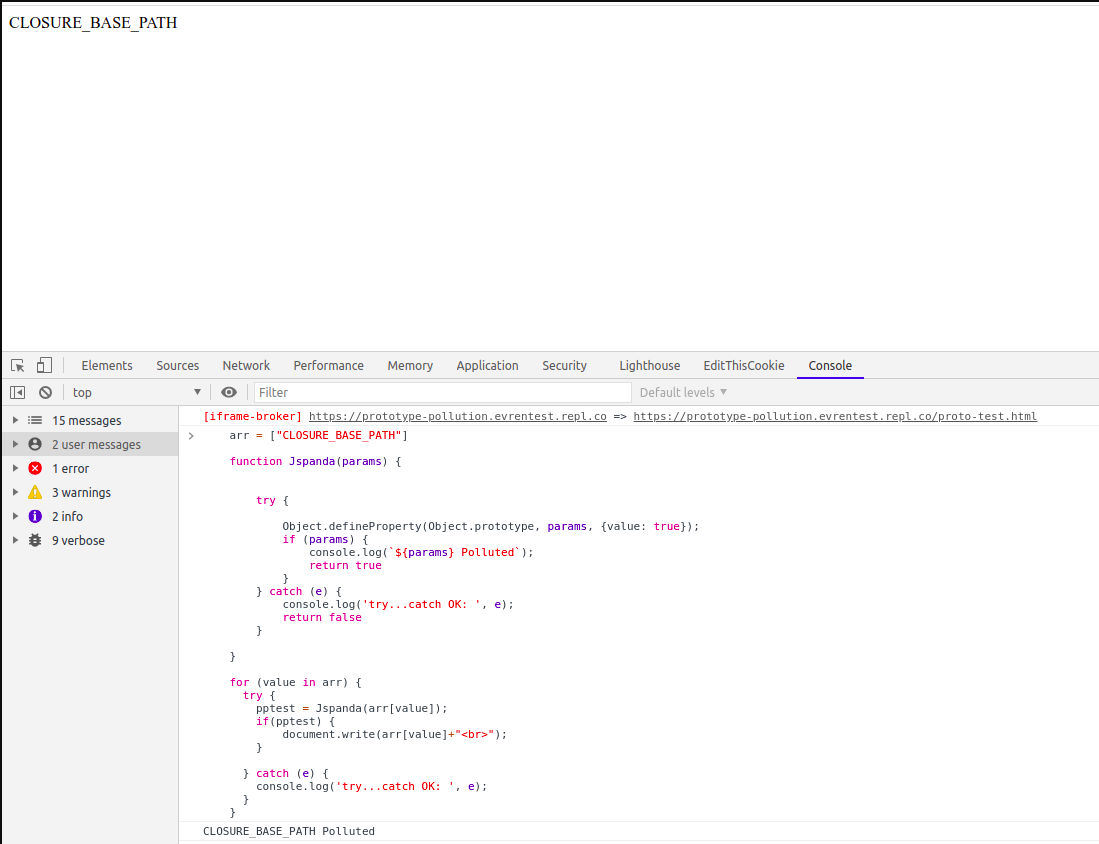
Materiales de apoyo:
https://twitter.com/har1sec/status/1314469278322655233
https://github.com/BlackFan/client-side-prototype-pollution
https://habr.com/ru/company/huawei/blog/547178/
https://github.com/securitum/research/tree/master/r2020_prototype-pollution
Aprende sobre Contaminación de Prototipos en Serie - Parte 2
GitHub - raverrr/plution: Escáner de contaminación de prototipos usando Chrome sin cabeza
Vulnerabilidades de Envenenamiento de Prototipos JavaScript en la Naturaleza
La Guía Completa de Vulnerabilidades de Contaminación de Prototipos
