
 #1
Herramientas para examinar código fuente sin ejecución para encontrar fallos de seguridad.
Recomendado por Kitploit
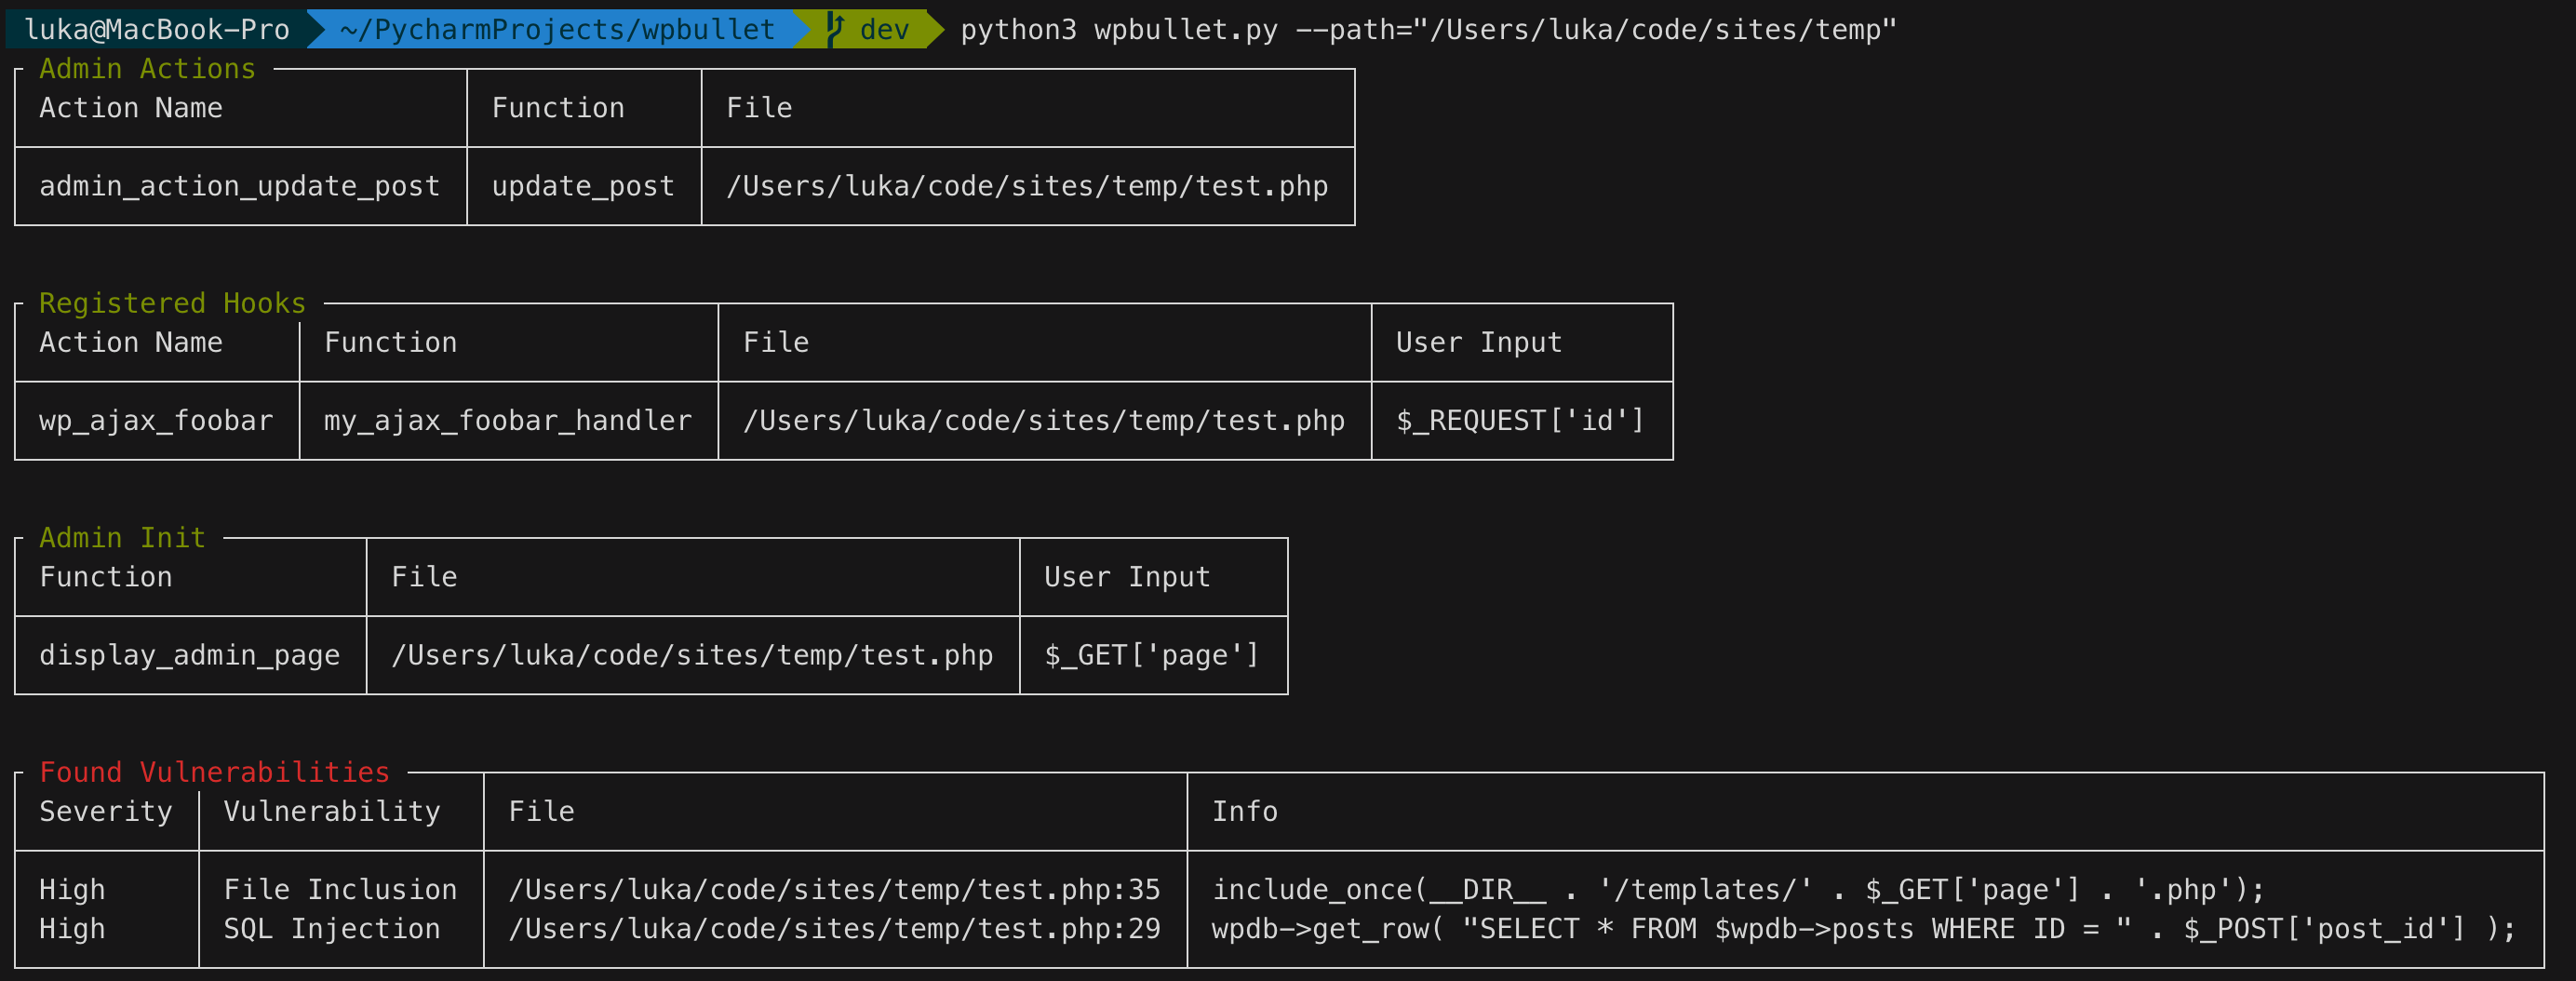
 owasp/wpbullet
Escáner de análisis estático de código para plugins y temas de WordPress. Detecta vulnerabilidades como XSS e inyección SQL mediante un motor de…
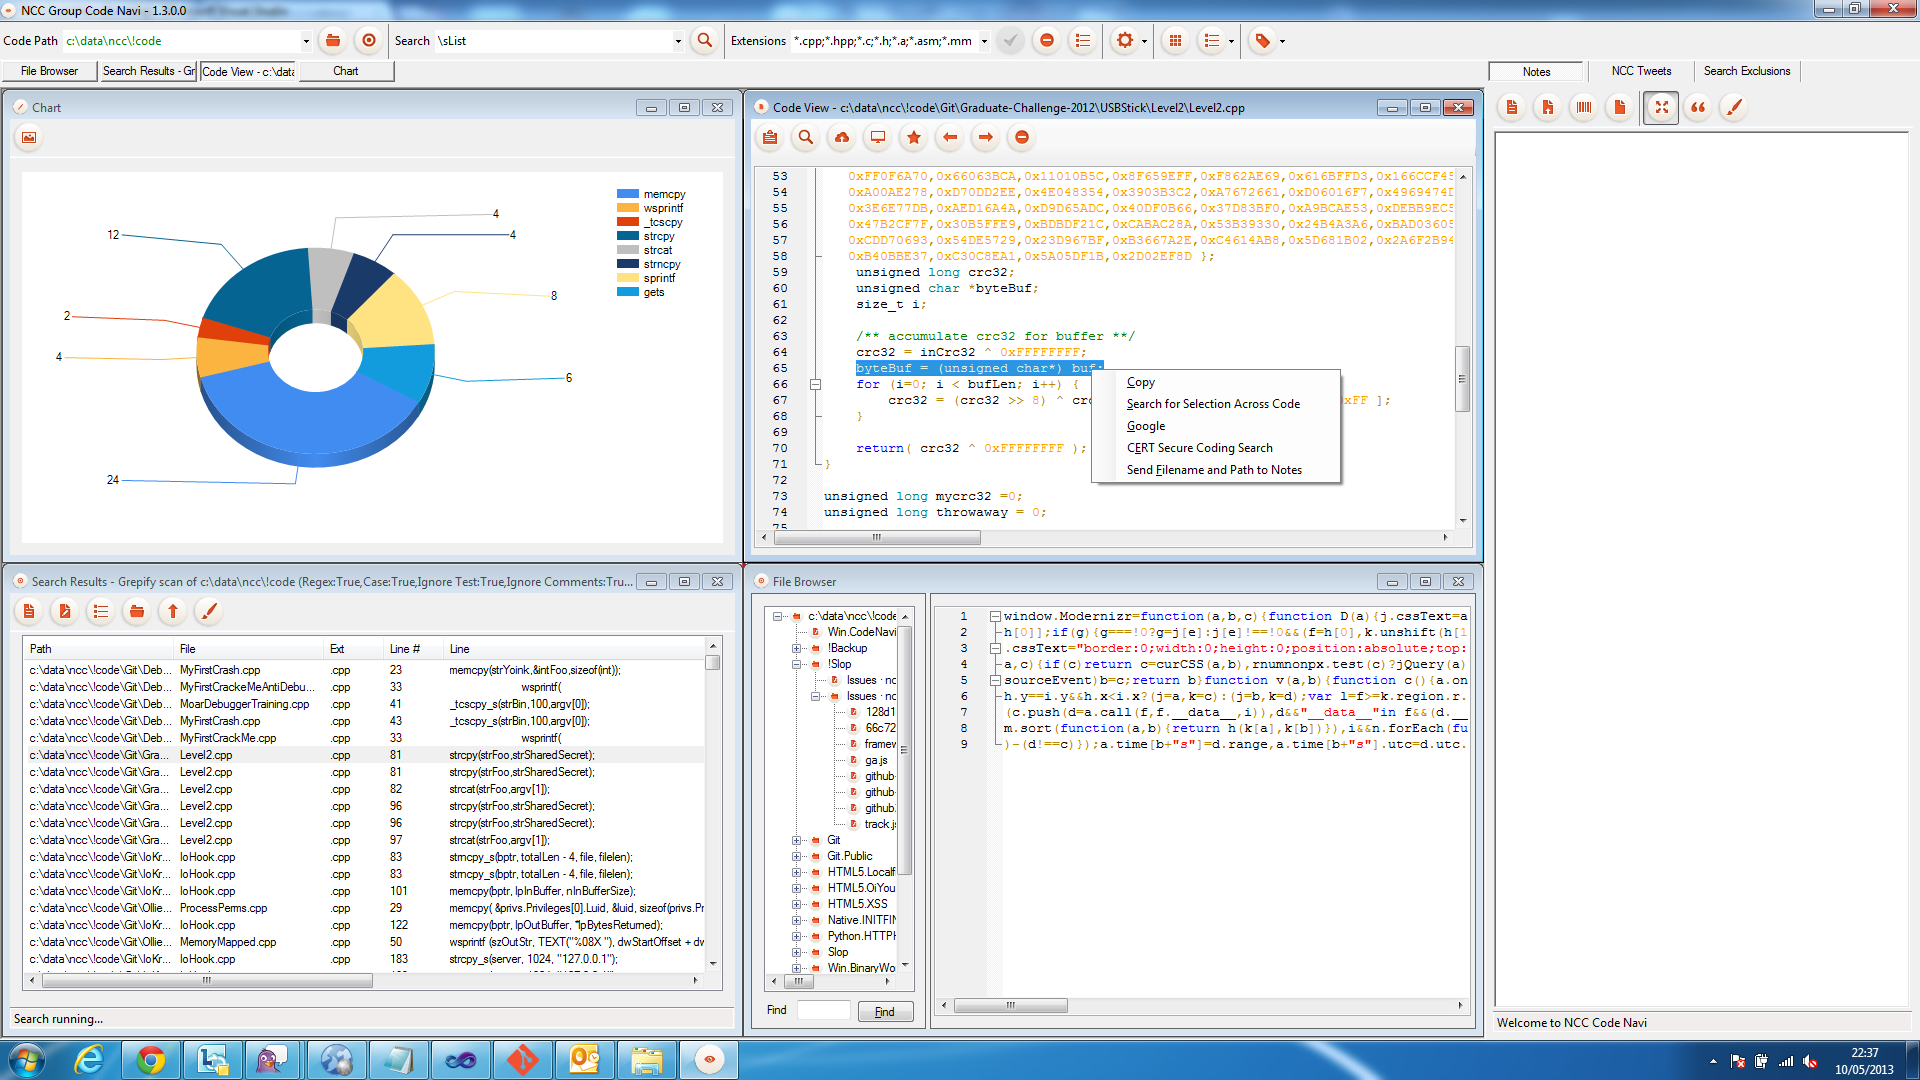 nccgroup/ncccodenavi
NCC Code Navigator
 blackvectorops/semantic_firewall
Genera huellas digitales semánticas deterministas para funciones de Go. Detecta backdoors al estilo xz y verifica la equivalencia semántica mediante…
 owasp/secure-coding-practices-quick-reference-guide
La Guía de referencia rápida de prácticas de codificación segura de OWASP
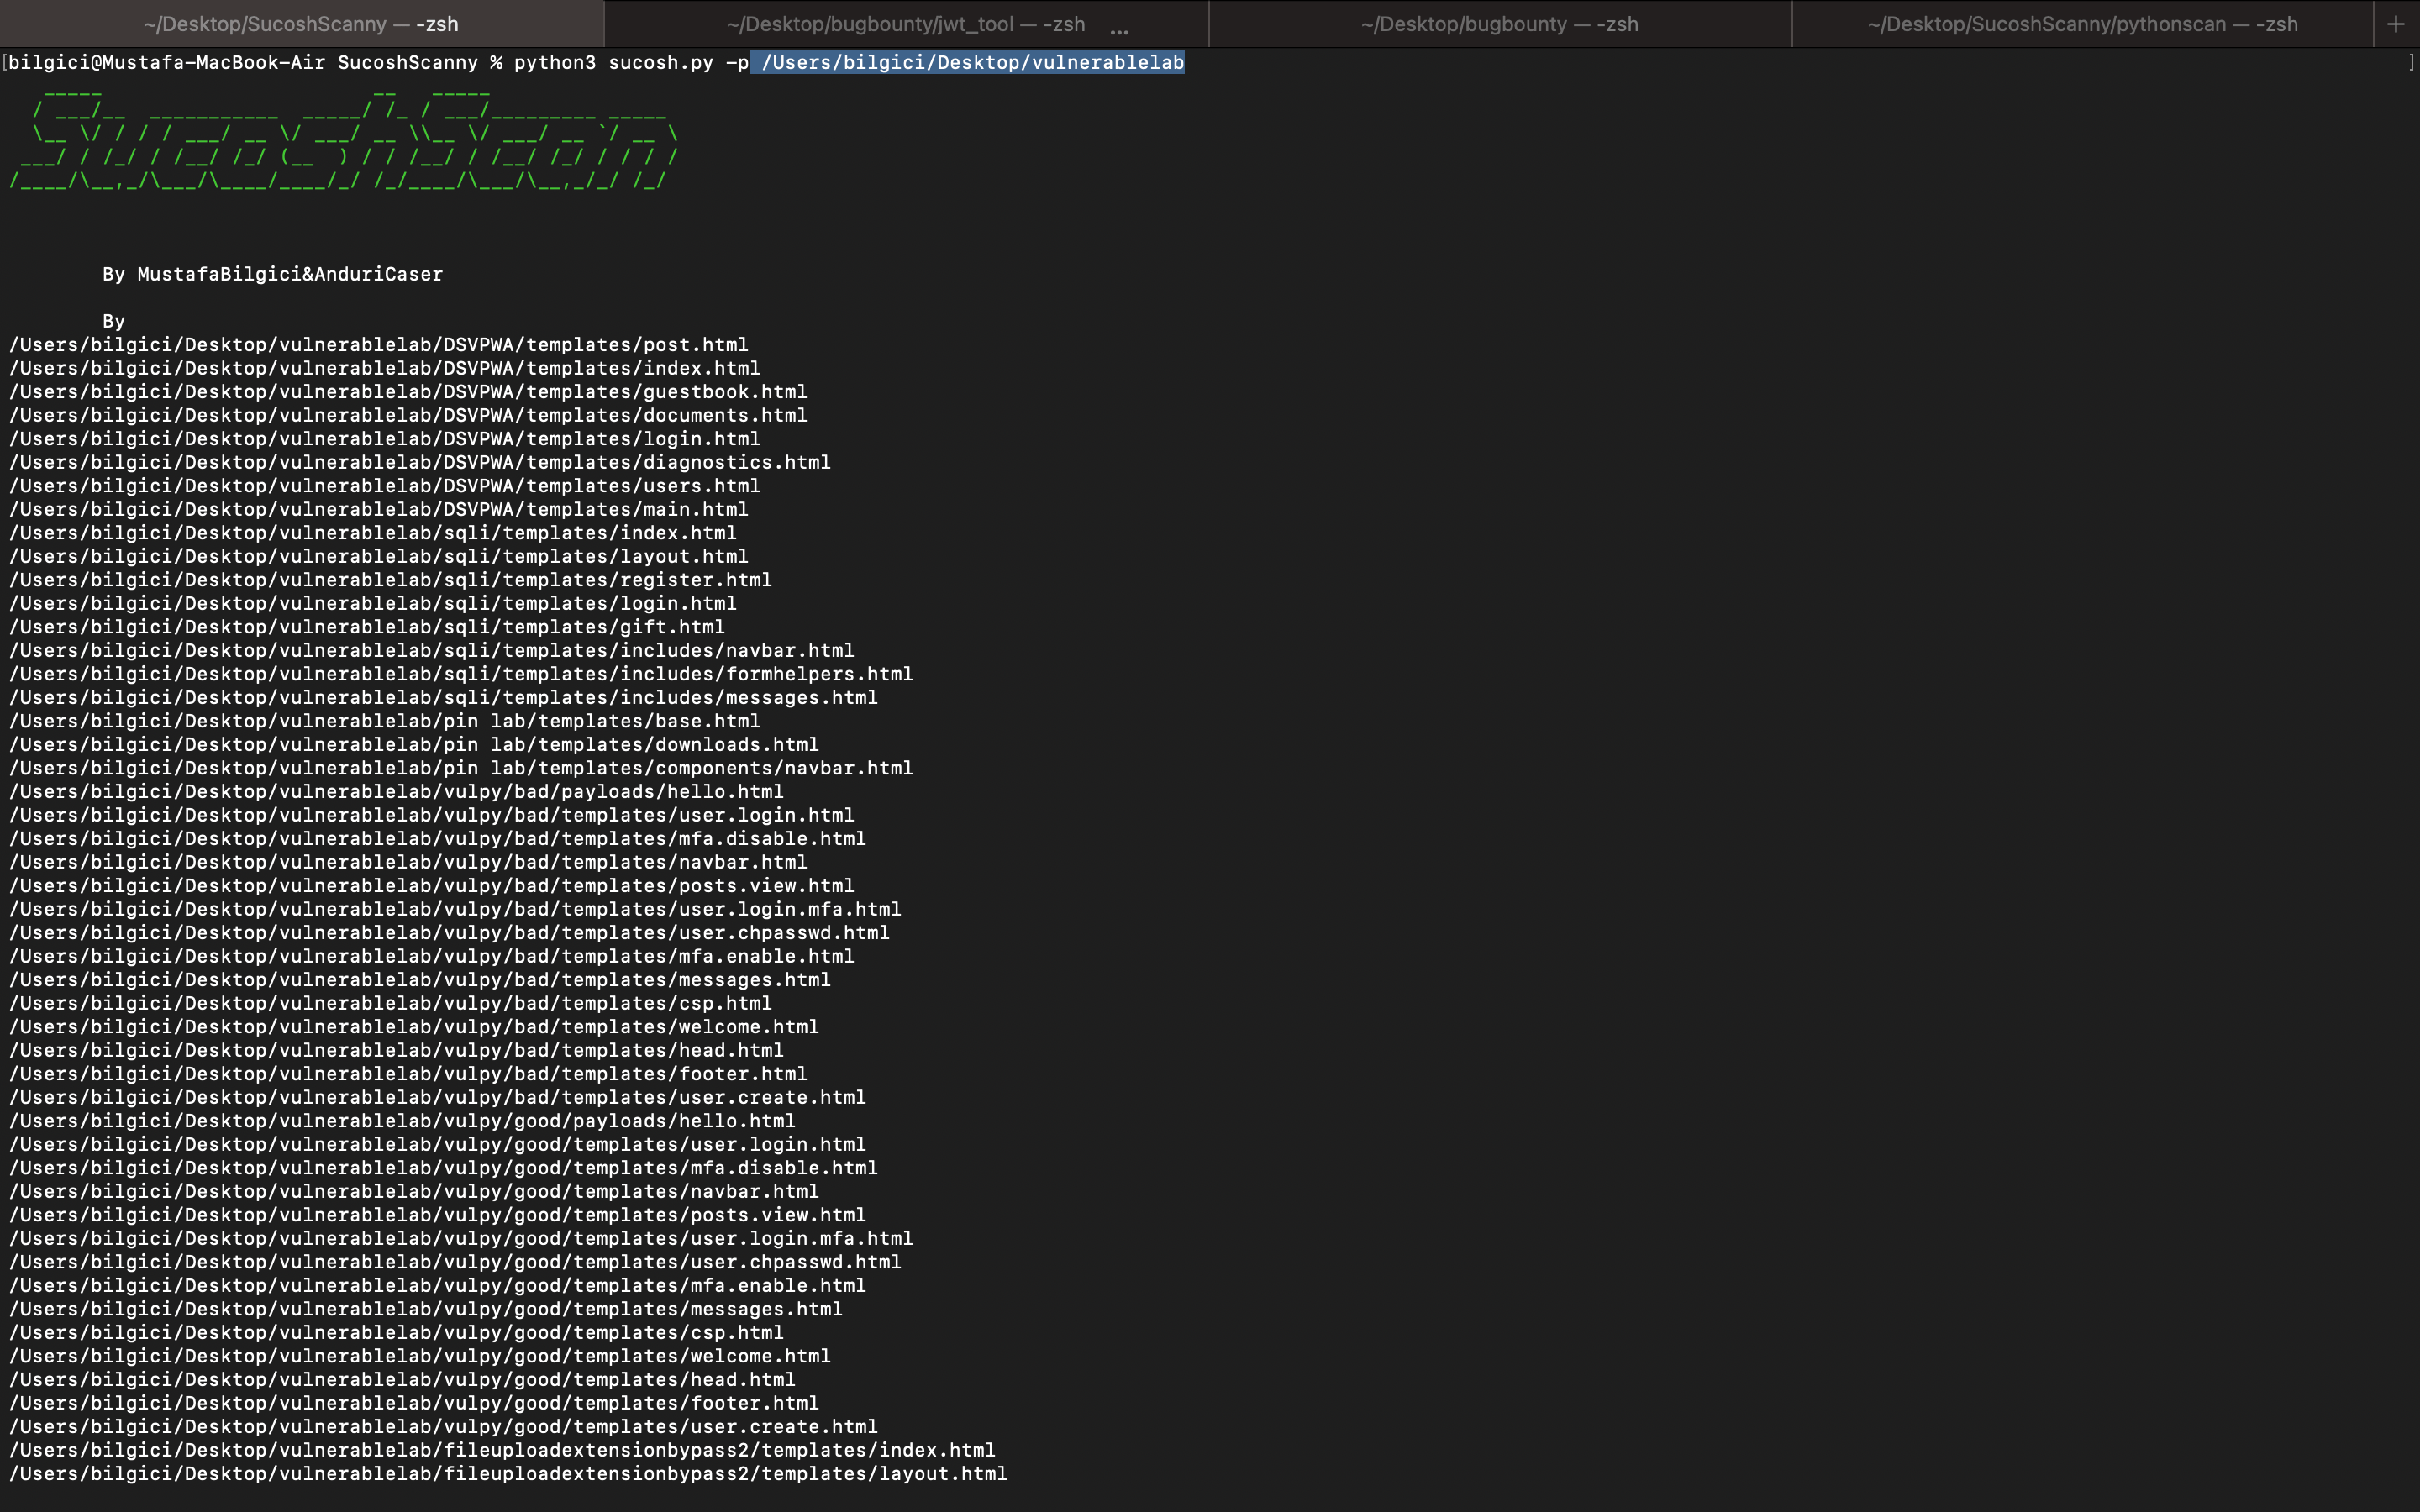 mustafabilgici/sucoshscanny
"Sucosh" es un escáner automatizado de vulnerabilidades de código fuente y un marco de evaluación para Python(Flask-Django) & NodeJs capaz de…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 0x3c3e/slides
CodeQL + DTrace = Vulnerabilidades de divulgación de memoria en XNU
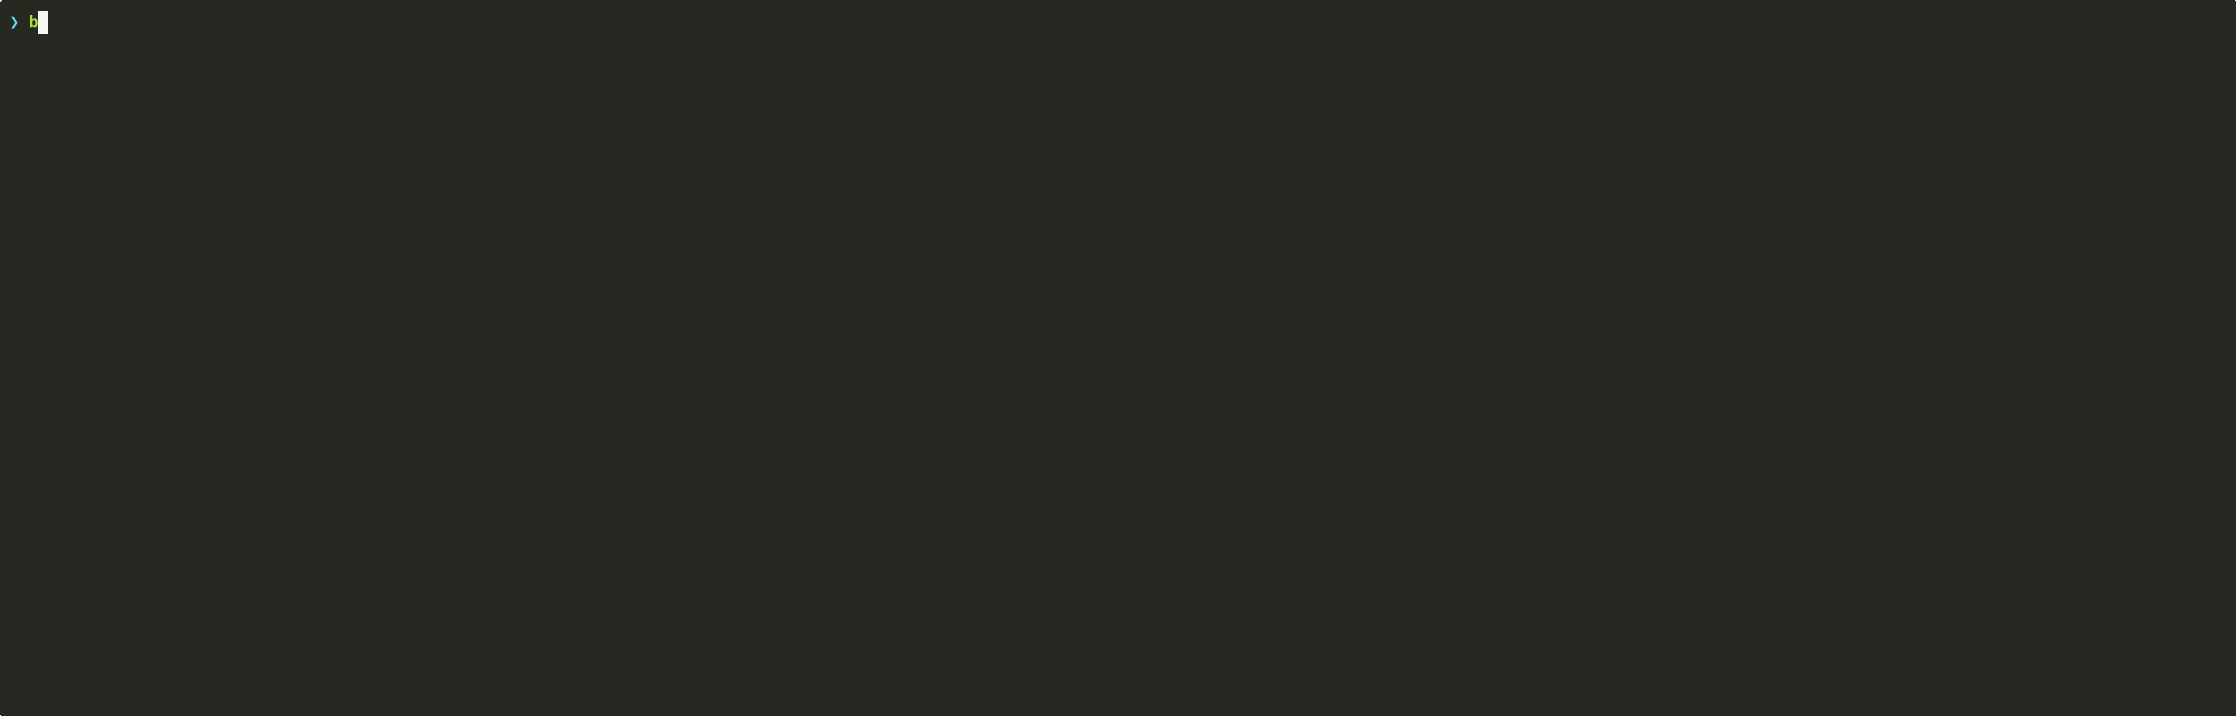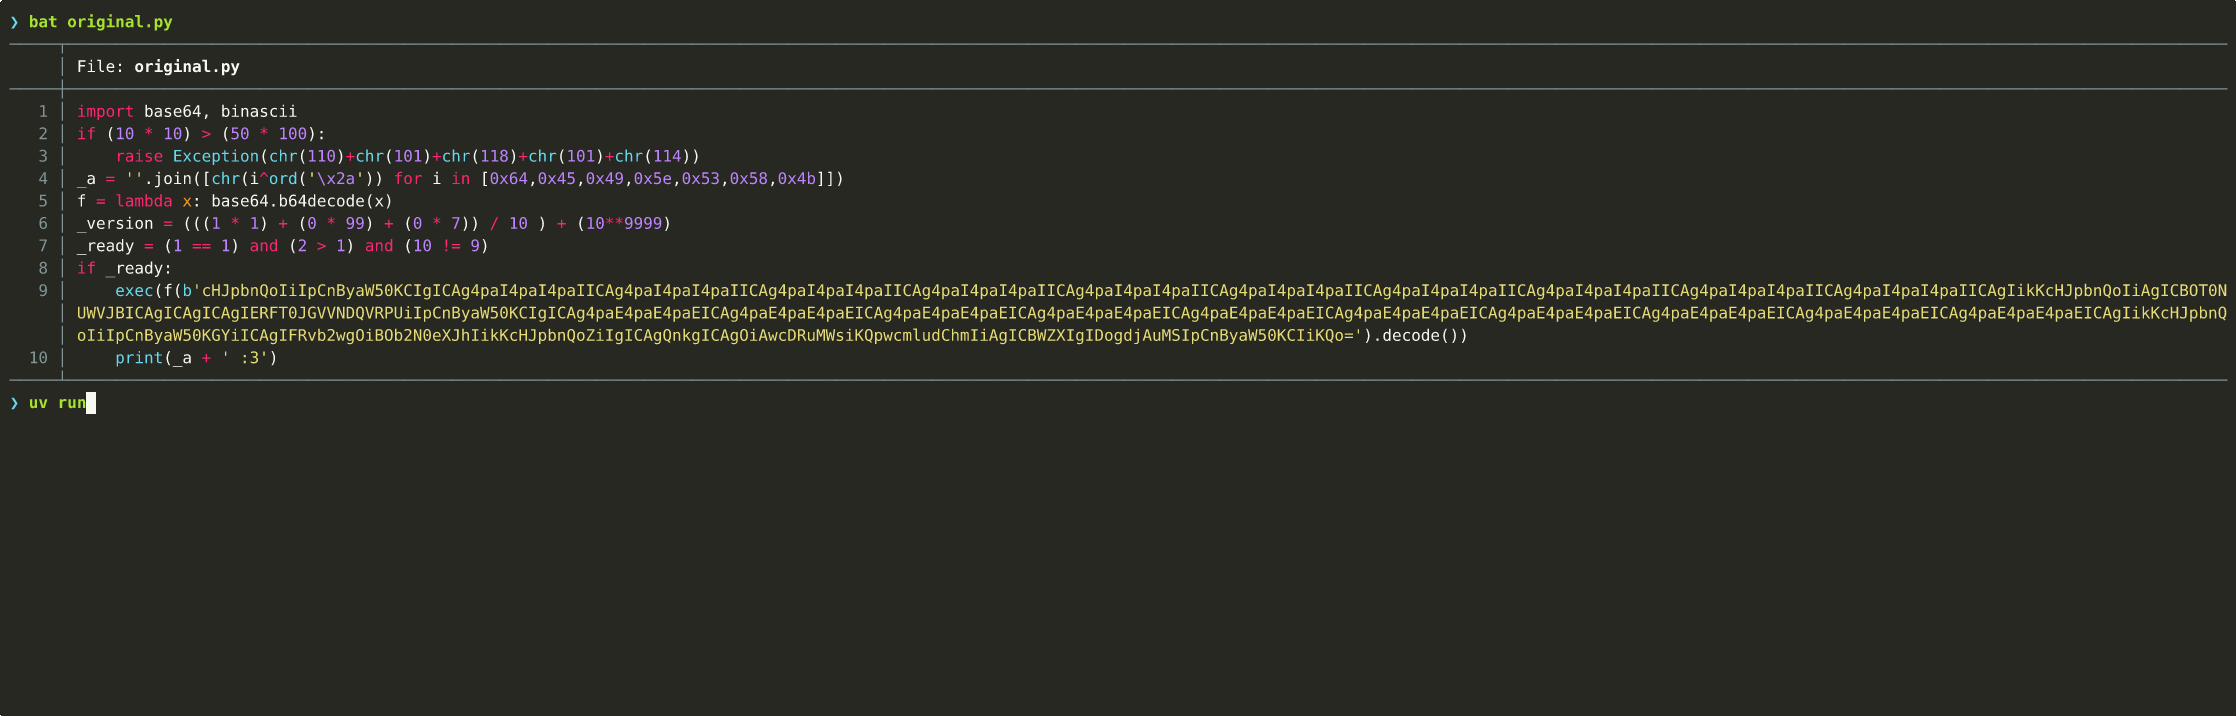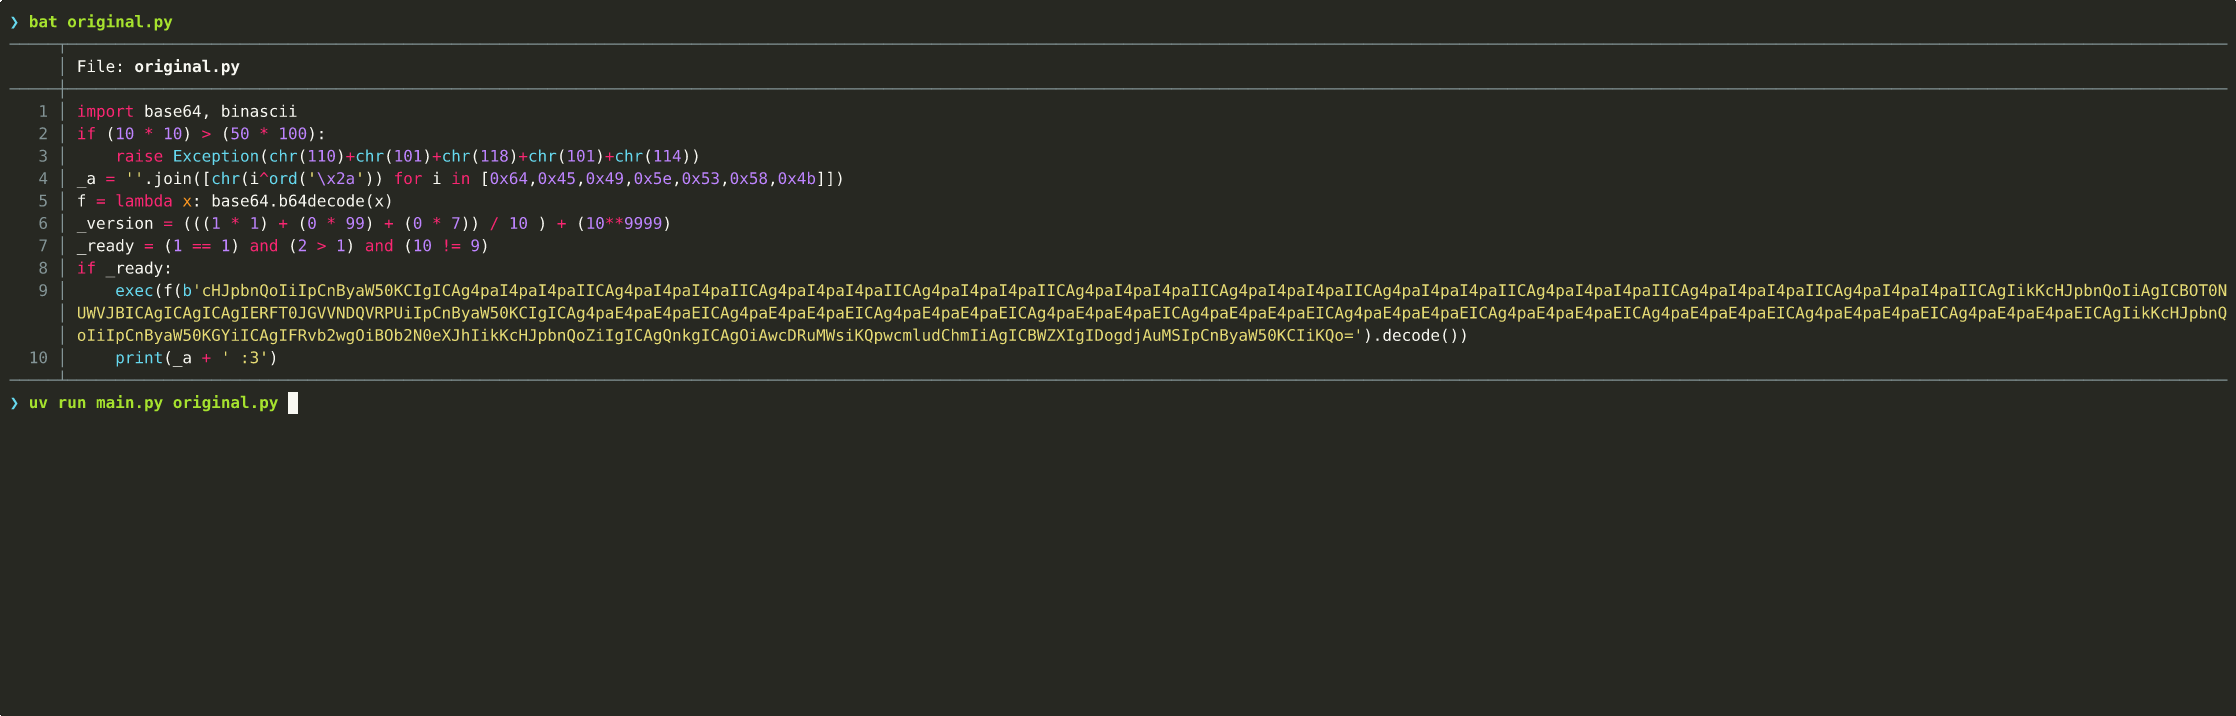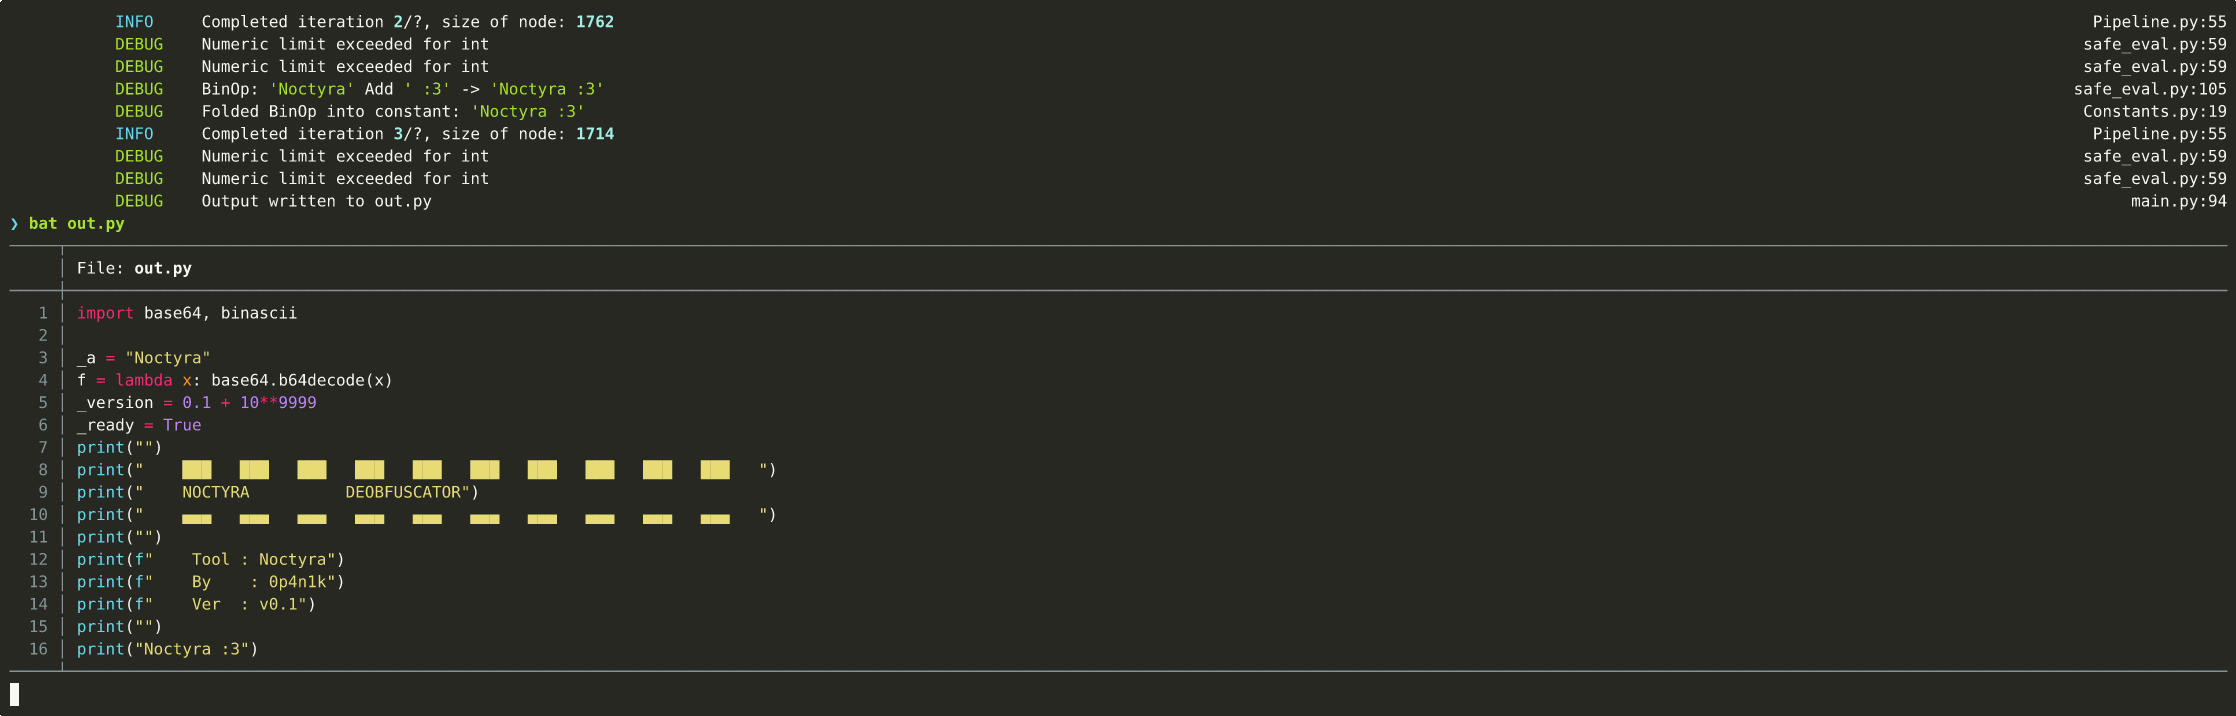 0p4n1k/noctyra
Framework de transformación y desofuscación de código Python basado en AST
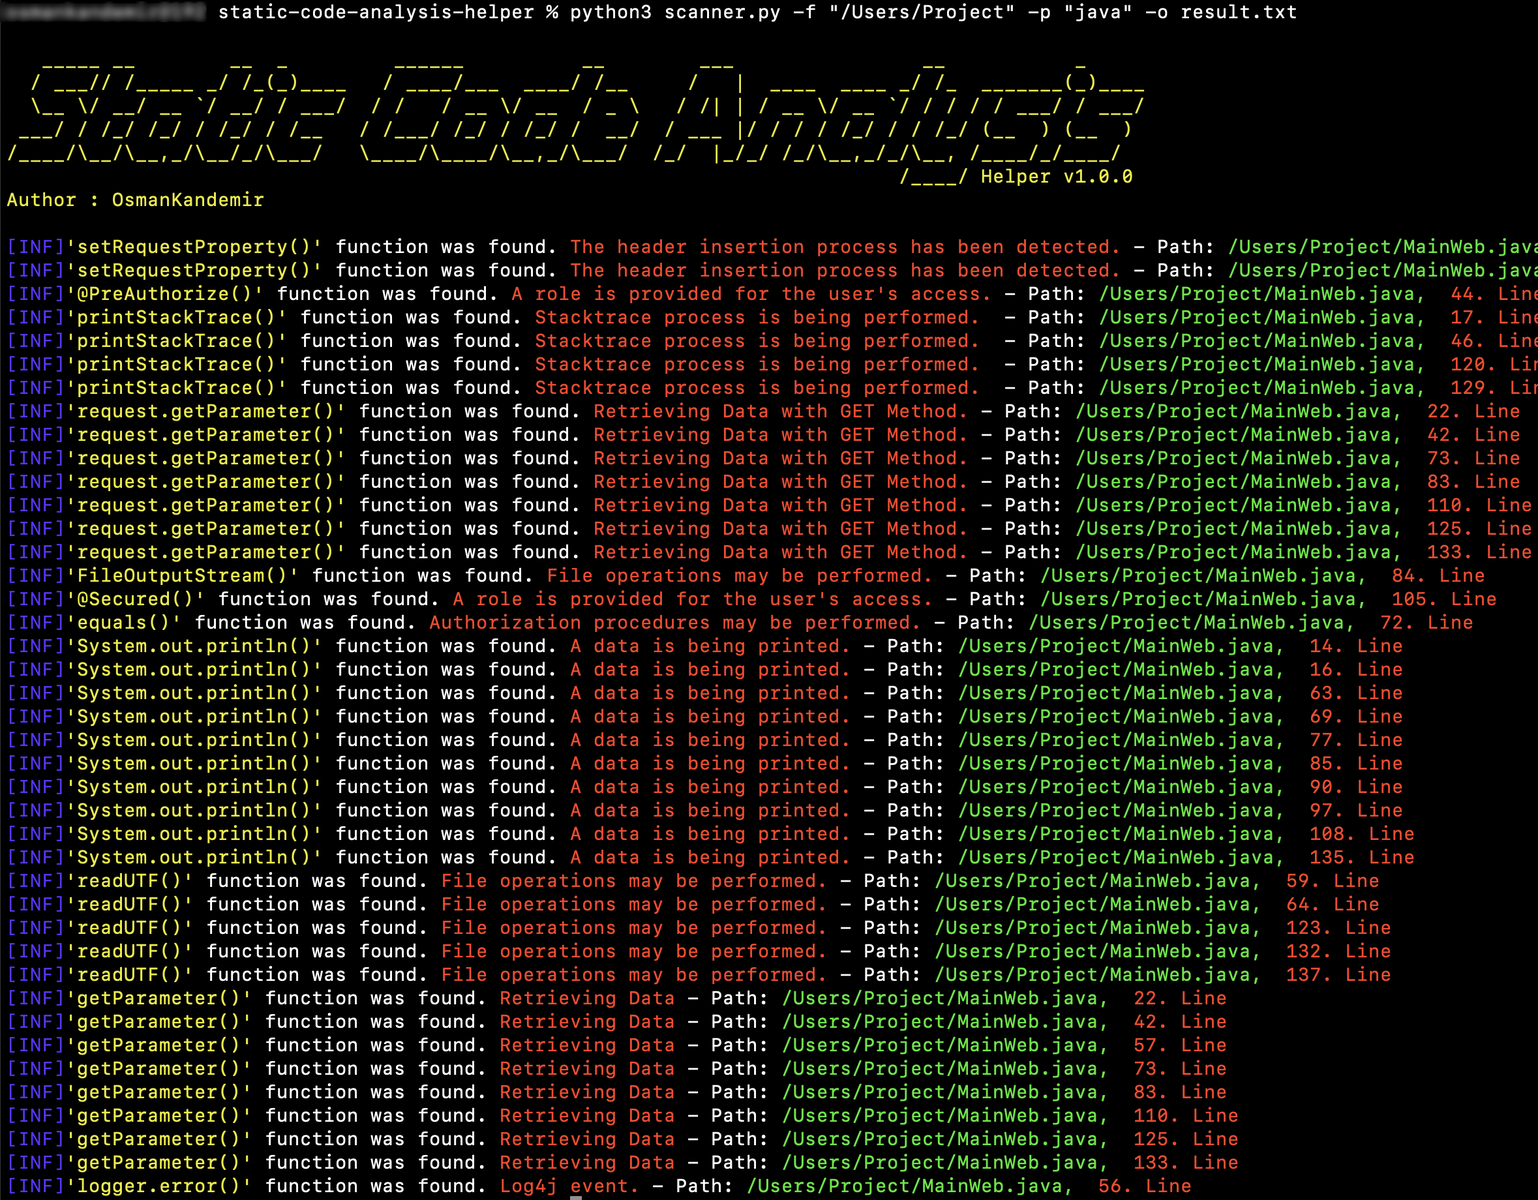 osmankandemir/static-code-analysis-helper
Examina el código fuente de proyectos en 16 lenguajes para señalar funciones peligrosas vinculadas a SQLi, XSS, SSRF, inyección de comandos,…
 nccgroup/call_map
El desarrollo actual de Call Map tiene lugar en https://github.com/ajylee/call_map. Call Map es una herramienta para navegar por grafos de llamadas…
 nccgroup/glasgo
Herramienta de análisis estático de Go que detecta problemas de seguridad mediante un AST.
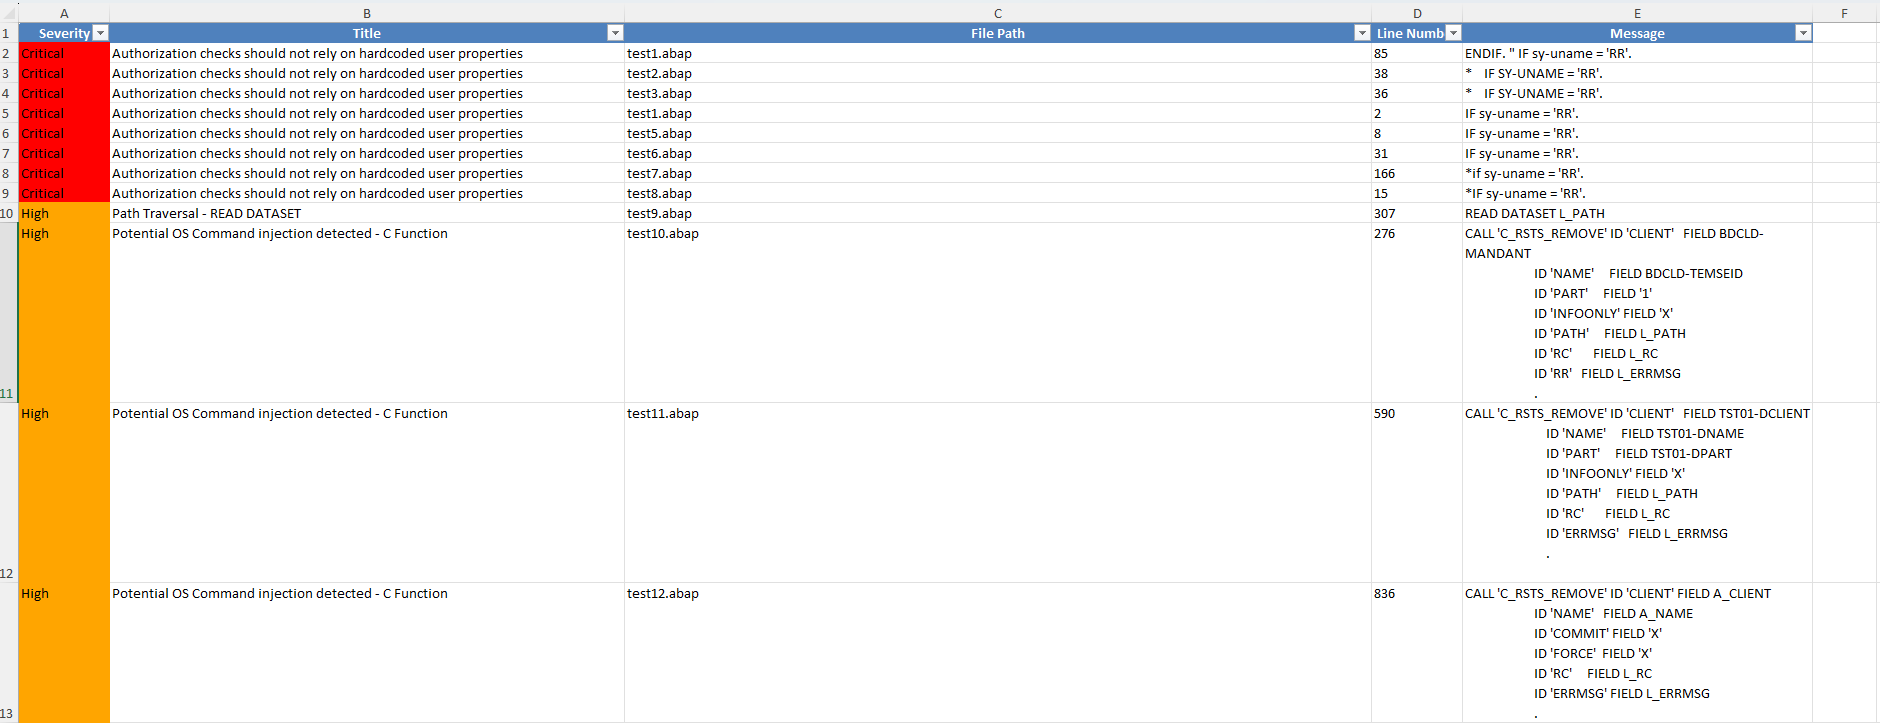 owasp/abap-code-scanner
Analizador de Código ABAP
 synacktiv/weggli_rules_sstic2023
Consultas weggli curadas para el análisis estático de código C/C++ para identificar funciones peligrosas, problemas de pila y vulnerabilidades de…
 nightwatchcybersecurity/airflowscan
Lista de verificación y herramientas para aumentar la seguridad de Apache Airflow
 nationwide-group-oss/cryptoptic
Escáner basado en CodeQL que inventaría las llamadas a funciones criptográficas en repositorios y organizaciones de GitHub, generando una Lista de…
 zappaboy/vuln-scanner
Escáner de Evaluación de Vulnerabilidades con Generación de Informes
 synacktiv/appledb_rs
Base de datos curada de artefactos internos de Apple (entitlements, frameworks, versiones de dispositivos) con API, CLI y WebUI para investigación de…
 bekk/retire.js
retire.js tiene un nuevo hogar








