
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit
 cea-sec/miasm
Marco de ingeniería inversa en Python
 bethington/ghidra-mcp
Servidor MCP que conecta la ingeniería inversa de Ghidra con herramientas de IA: 256 herramientas para descompilación, emulación P-code, depuración…
 rocky/python-uncompyle6
Un descompilador de bytecode de Python multiversión
 intelowlproject/intelowl
Plataforma de inteligencia de amenazas escalable que enriquece observables y archivos utilizando más de 200 analizadores, con GUI integrada, API REST…
 joernio/joern
Plataforma de análisis de código abierto para C/C++/Java/Binary/Javascript/Python/Kotlin basada en gráficos de propiedades de código. Discord…
 jetbrains/fernflower
Decompilador de bytecode de Java a Java, usado en IntelliJ IDEA.
 retirejs/retire.js
escaner que detecta el uso de librerías JavaScript con vulnerabilidades conocidas. También puede generar un SBOM de las librerías que encuentra.
 trailofbits/publications
Publicaciones de Trail of Bits
 semgrep/semgrep-rules
Paquete de reglas de análisis estático para detectar vulnerabilidades de seguridad, patrones de código peligrosos y problemas de configuración en…
 e-m-b-a/emba
EMBA - El analizador de seguridad de firmware
 ezyang/htmlpurifier
Filtro HTML compatible con los estándares escrito en PHP
 anthropics/oss-scanner
Servicio que compila repositorios de código abierto registrados en VM aisladas sin conexión y los escanea en busca de vulnerabilidades de seguridad,…
 hasherezade/pe-bear
Herramienta de ingeniería inversa para ejecutables portables con una interfaz gráfica amigable
 stackrox/kube-linter
KubeLinter es una herramienta de análisis estático que revisa archivos YAML de Kubernetes y Helm charts para garantizar que las aplicaciones…
 yandex/gixy
Analizador estático de configuraciones de Nginx
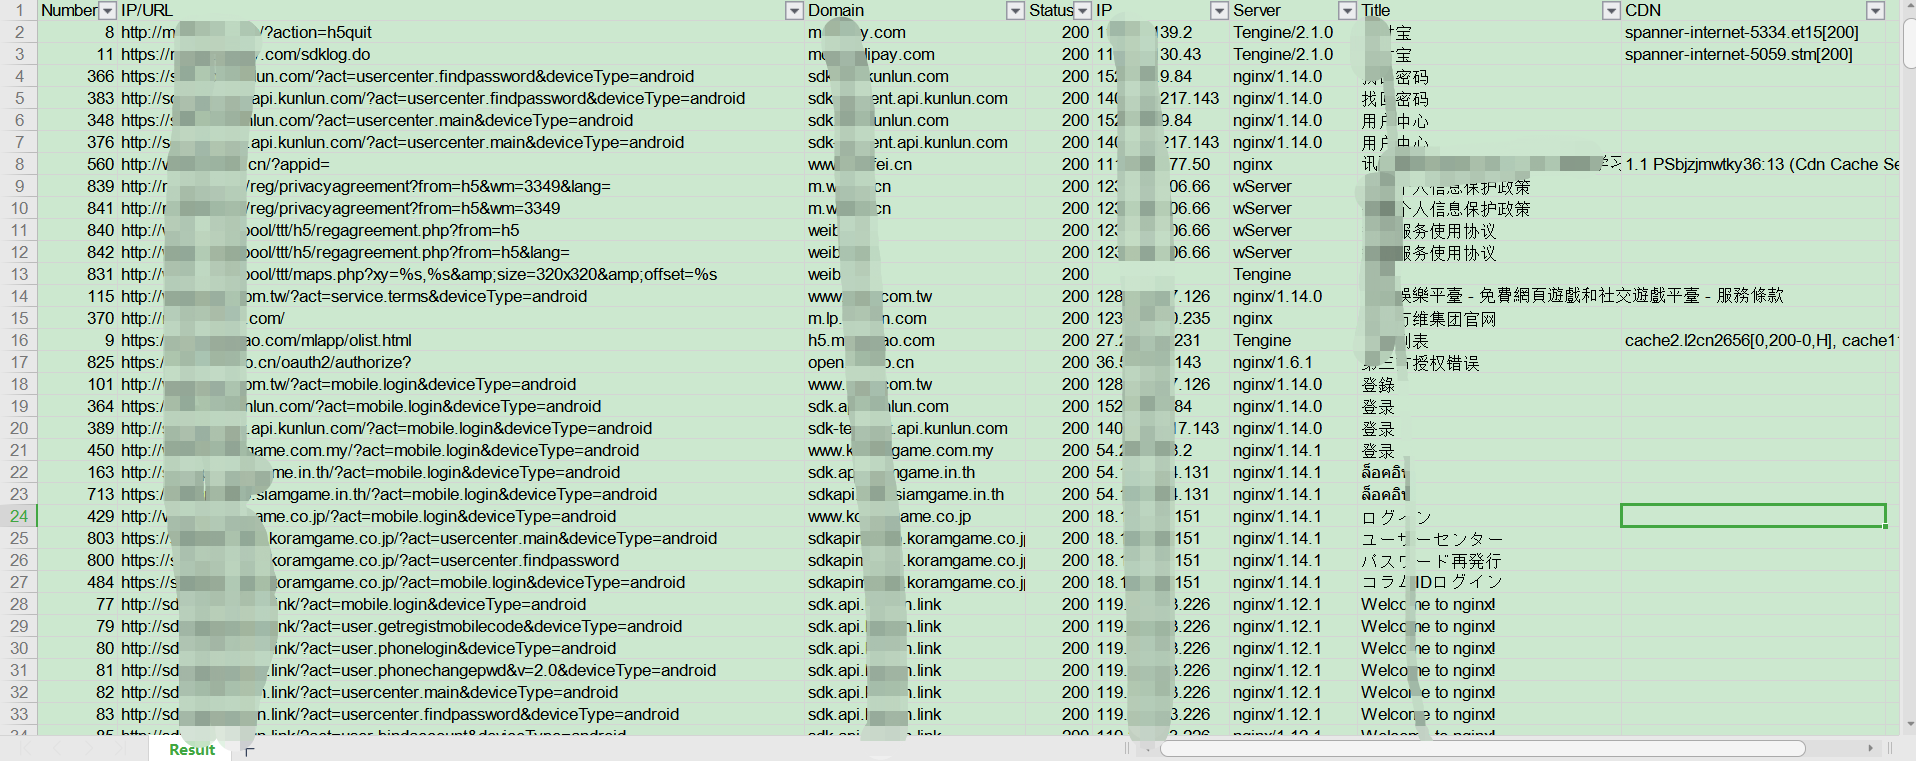 kelvinben/appinfoscanner
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
 c2sp/wycheproof
El Proyecto Wycheproof prueba bibliotecas criptográficas contra ataques conocidos.
 rednaga/apkid
Identificador de aplicaciones Android para Packers, Protectors, Obfuscators y Oddities - PEiD para Android








