
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit

 revng/revng
Framework de análisis binario y descompilador de código abierto construido sobre LLVM y QEMU, que eleva los binarios a una representación intermedia…
 microsoft/applicationinspector
Un analizador de código fuente diseñado para descubrir características de interés y otras propiedades, respondiendo rápidamente a la pregunta "¿Qué…
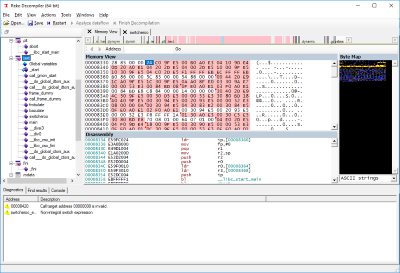 uxmal/reko
Reko es un descompilador de binarios.
 vaib25vicky/awesome-mobile-security
Un esfuerzo por construir un único lugar para todas las cosas útiles relacionadas con la seguridad de Android e iOS. Todas las referencias y…
 open-policy-agent/conftest
Escribe pruebas contra datos de configuración estructurados usando el lenguaje de consulta Rego de Open Policy Agent.
 erocarrera/pefile
pefile es un módulo de Python para leer y trabajar con archivos PE (Ejecutable Portátil)
 saeidshirazi/awesome-android-security
Una lista curada de materiales y recursos de seguridad de Android para pentesters y cazadores de bugs
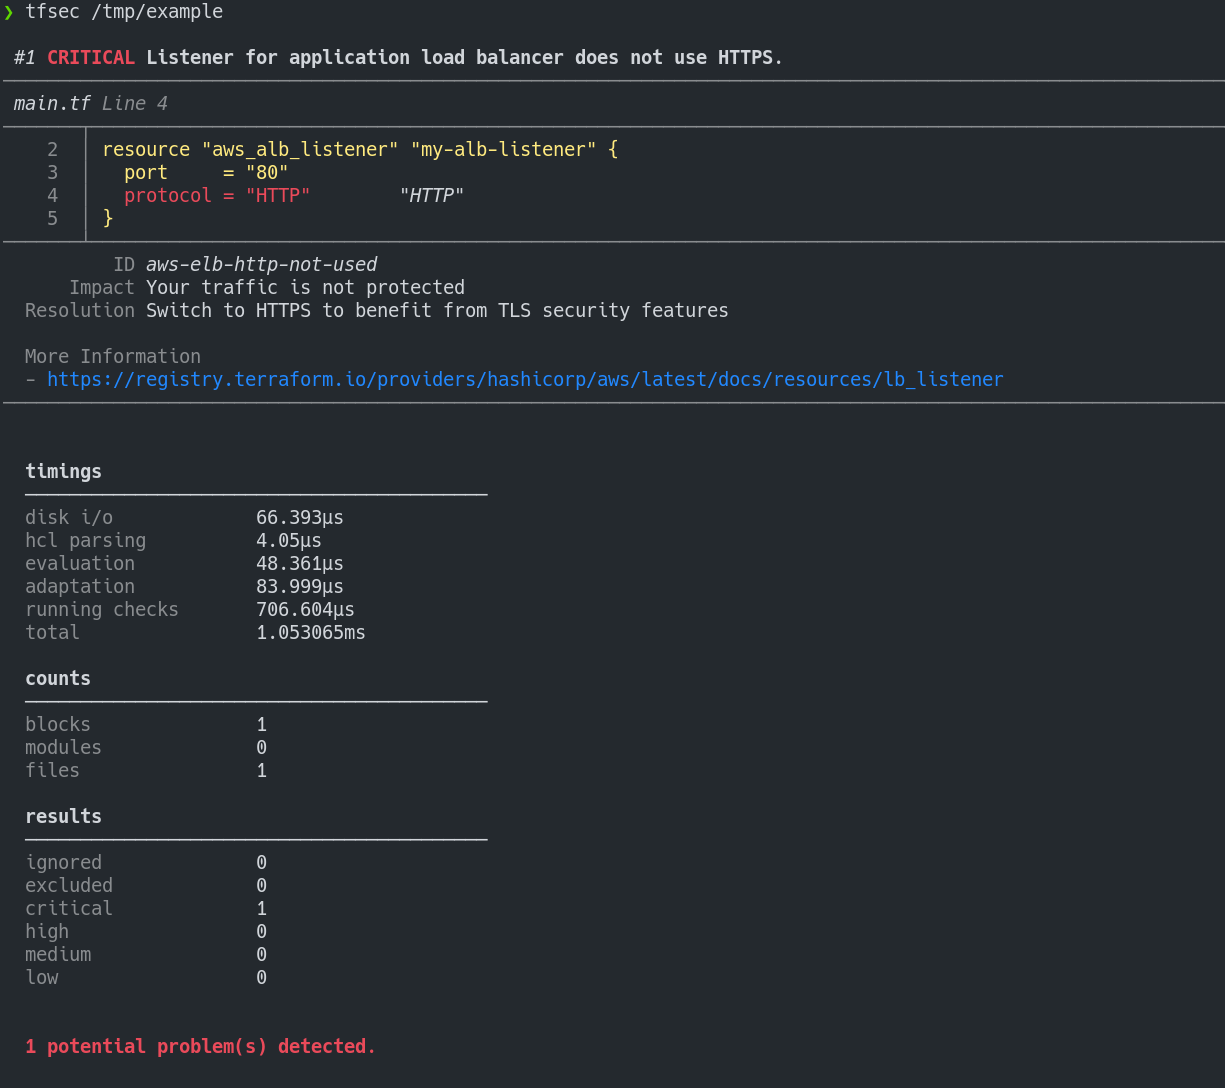 aquasecurity/tfsec
Tfsec ahora forma parte de Trivy
 dwisiswant0/apkleaks
Escaneando archivo APK en busca de URIs, endpoints y secretos.
 cyb3rmx/qu1cksc0pe
Herramienta de análisis de malware todo en uno.
 ajinabraham/nodejsscan
nodejsscan es un escáner de seguridad de código estático para aplicaciones Node.js.
 charles2gan/gda-android-reversing-tool
el descompilador de Android más rápido y potente (herramienta nativa que funciona sin máquina virtual Java) para archivos APK, DEX, ODEX, OAT, JAR,…
 cmu-sei/pharos
Herramientas automatizadas de análisis estático para programas binarios
 huhusmang/awesome-llms-for-vulnerability-detection
El índice más completo y actualizado continuamente de la comunidad sobre investigación de Modelos de Lenguaje de Gran Tamaño para la detección de…
 yelp/detect-secrets
Una forma amigable para empresas de detectar y prevenir secretos en el código.
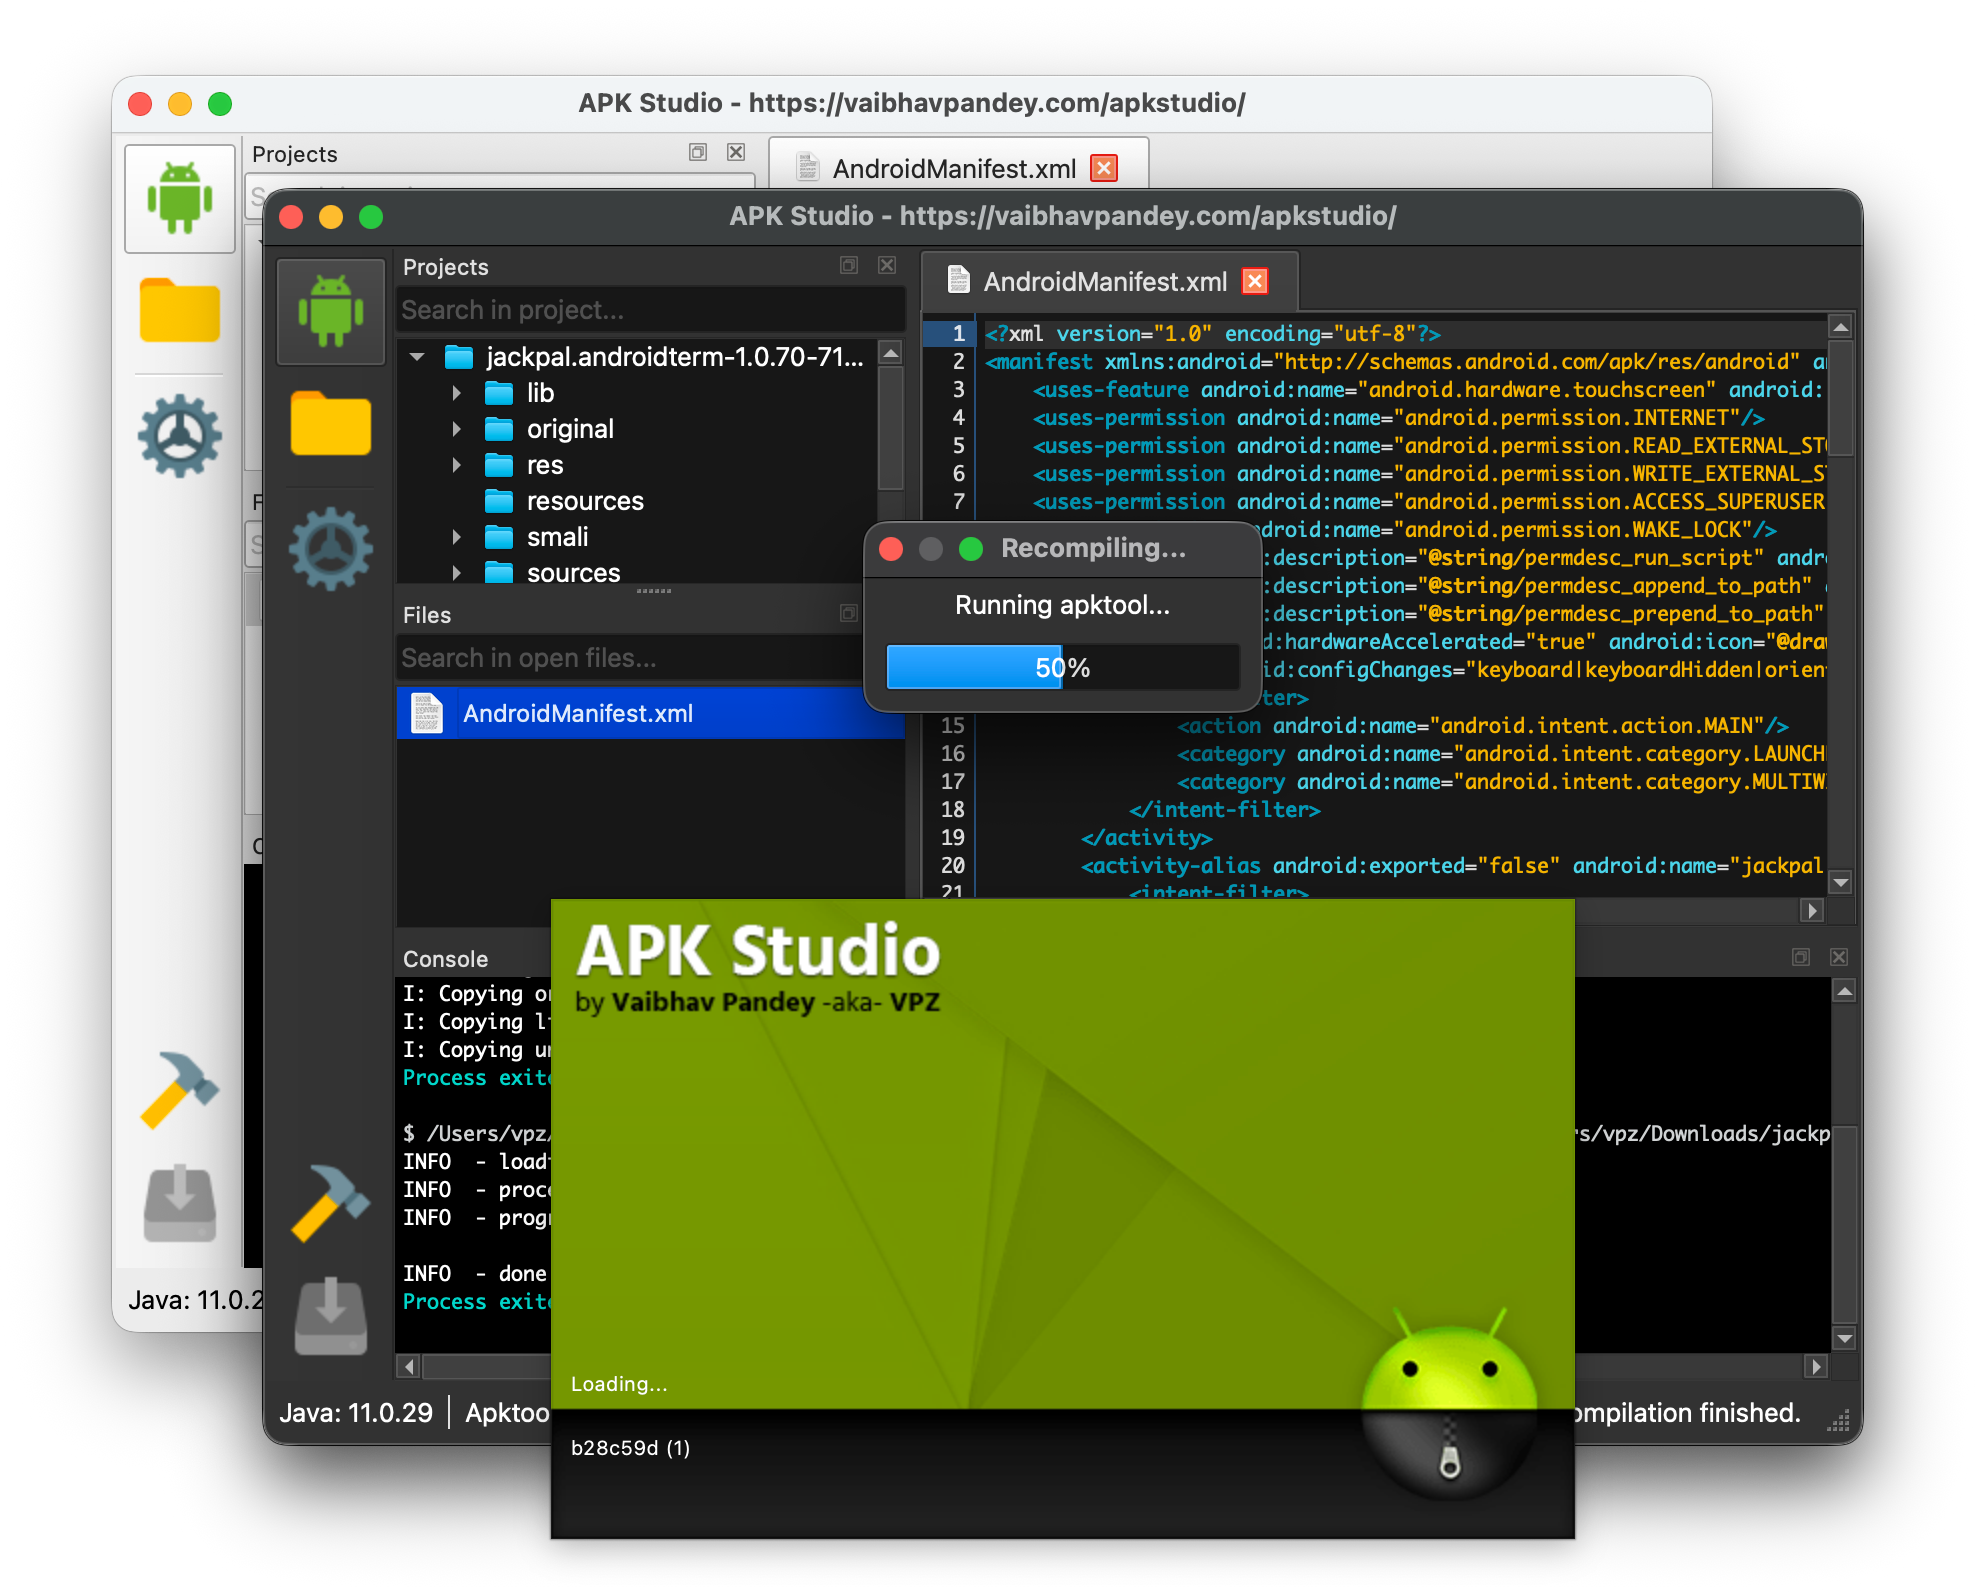 vaibhavpandeyvpz/apkstudio
Código abierto, IDE multiplataforma basado en Qt6 para ingeniería inversa de paquetes de aplicaciones Android. Cuenta con un diseño amigable tipo IDE…
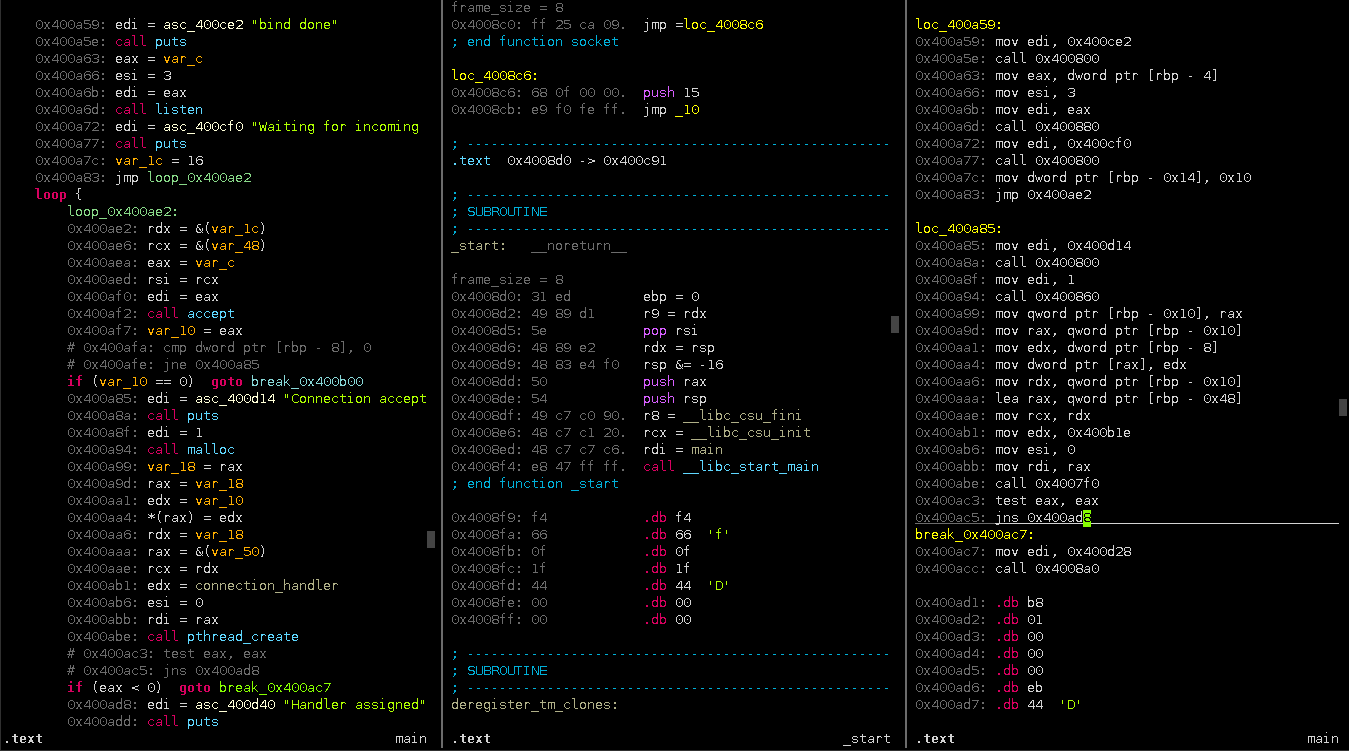 plasma-disassembler/plasma
Plasma es un desensamblador interactivo para x86/ARM/MIPS. Puede generar pseudocódigo indentado con sintaxis coloreada.
 epasveer/seer
Seer - una interfaz gráfica para gdb







