
 #1
Herramientas para examinar binarios y código de malware sin ejecutarlos (ej. desensambladores, desempacadores).
Recomendado por Kitploit

 s4dhulabs/vimana-framework
Vimana es un marco de seguridad modular para auditar APIs de Python y aplicaciones Web. La arquitectura basada en plugins permite a los profesionales…
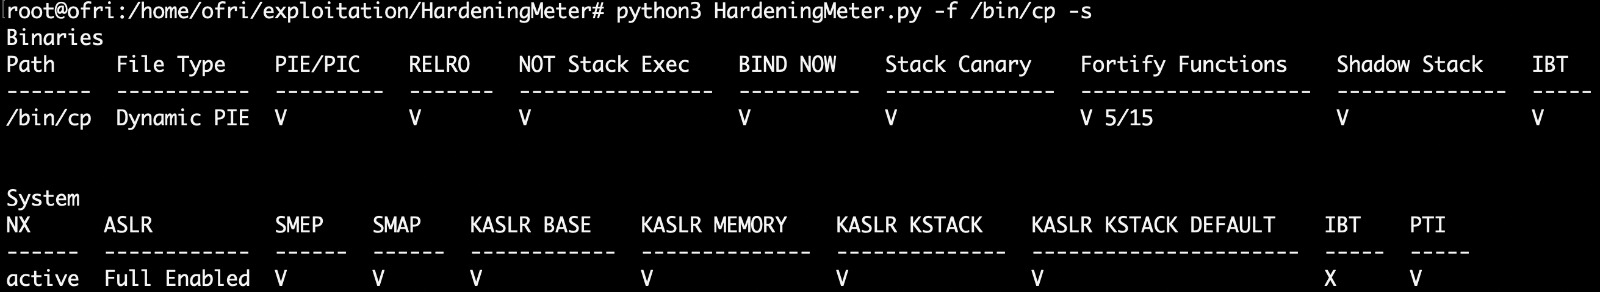 ofriouzan/hardeningmeter
HardeningMeter es una herramienta Python de código abierto cuidadosamente diseñada para evaluar de manera exhaustiva el endurecimiento de seguridad…
 x86byte/sbox
Ofuscación de cadenas AES en tiempo de compilación para C++
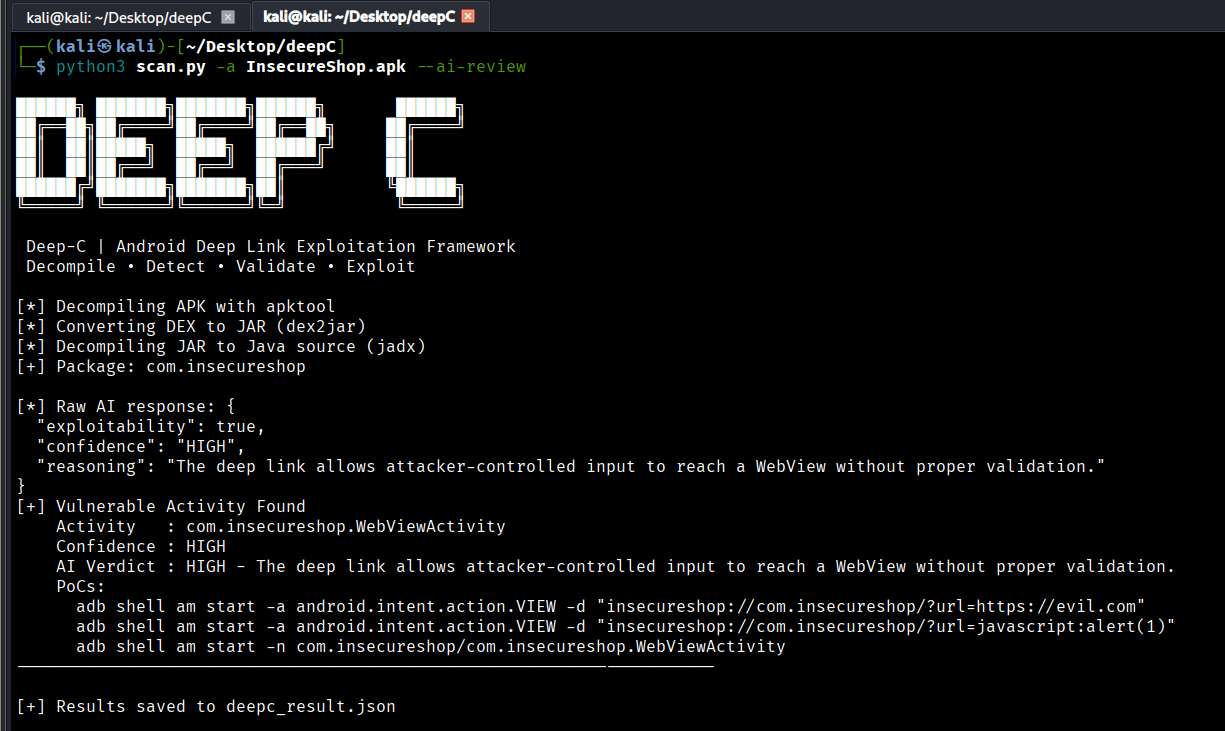 kishorbal/deep-c
Herramienta de detección y explotación de configuraciones incorrectas de deeplink en Android
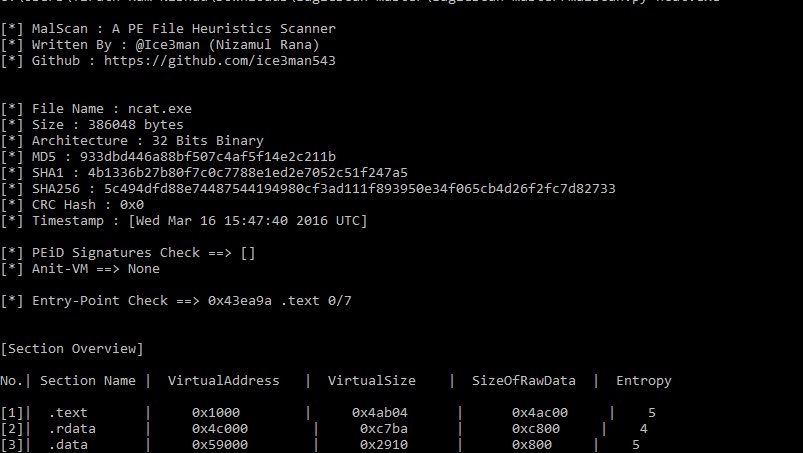 ice3man543/malscan
Un Escáner Heurístico Simple de Archivos PE
 arsbr/veritensor
El antivirus para artefactos de IA y firewall RAG. Una herramienta de análisis estático que escanea Modelos y Notebooks en busca de RCE, y datasets y…
 llvmparty/striga
Experimental x86-64 to LLVM IR lifter in Python that translates machine code into analyzable IR for reverse engineering, optimization, and VM handler…
 momenbasel/vulnhawk
Escáner SAST impulsado por IA que encuentra bypass de autenticación, IDOR y fallos lógicos que Semgrep/CodeQL pasan por alto. Acción gratuita de…
 ejfkdev/dj
Extrae archivos JavaScript cargados dinámicamente mediante el análisis estático del HTML y JS de sitios web, detectando chunks de webpack, carga…
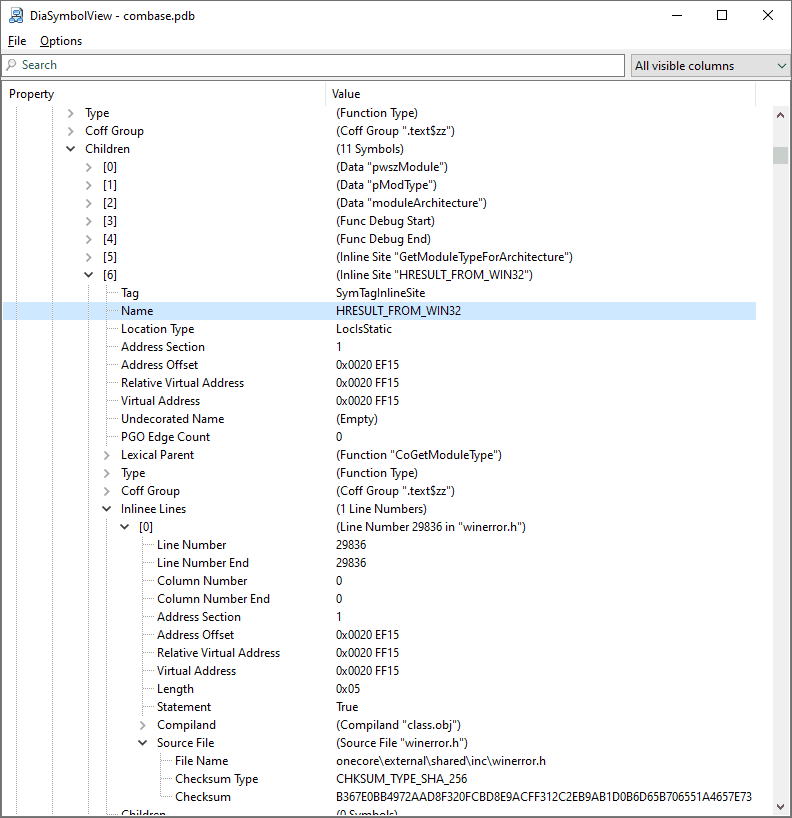 diversenok/diasymbolview
Herramienta de inspección de archivos PDB
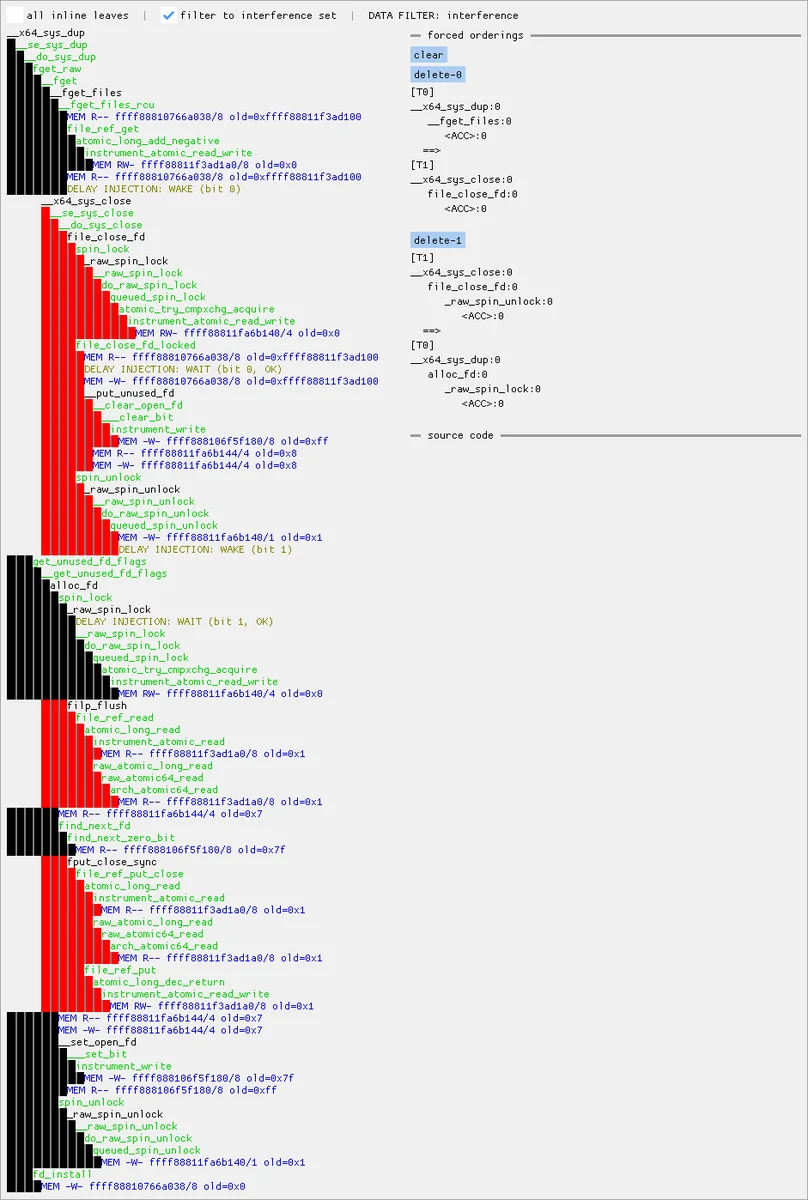 googleprojectzero/maccconc
Toolkit para explorar condiciones de carrera del kernel de Linux utilizando trazas de KCOV: visores GUI y de terminal para ejecución concurrente y…
 crowdstrike/xwf-yara-scanner
Escáner YARA nativo X-Tension para X-Ways Forensics, que permite escaneo de archivos en instantánea con soporte RVS multihilo, salida de tabla de…
 owasp/cwe-tool
Una herramienta de descubrimiento de CWE de línea de comandos basada en la base de datos OWASP / CAPSEC de Common Weakness Enumeration.
 pelock/jobfuscator
Ofusca el código fuente de Java para protegerlo contra la ingeniería inversa, la descompilación y el robo de propiedad intelectual. Renombra…
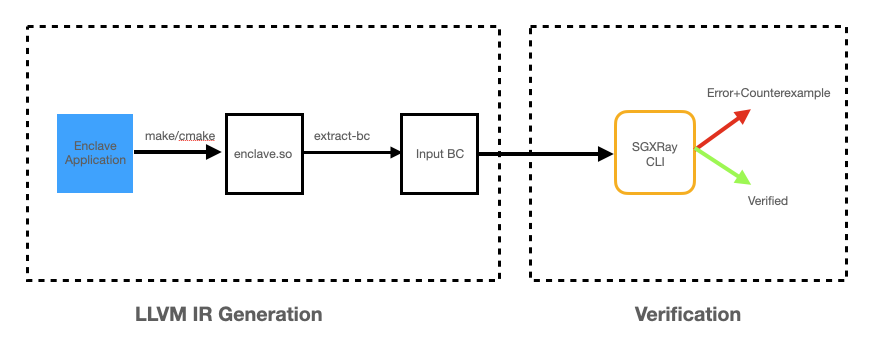 baiduxlab/sgxray
Herramienta de razonamiento automatizado basada en el verificador SMACK que detecta errores de enclave SGX por violaciones del límite de confianza,…
 sqlsure/sqlsure
Inspector semántico para SQL: detecta dobles conteos por fan-out, violaciones de aditividad, claves de unión incorrectas e infracciones de políticas…
 himitsushell/himitsushell
protector de scripts de shell (ofuscación, intérprete embebido, DRM) - invisible al trazado del kernel
 knight0x07/onenoteanalyzer
Una herramienta basada en C# para el análisis de documentos maliciosos de OneNote








