

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
HardeningMeter — HardeningMeter es una herramienta Python de código abierto cuidadosamente diseñada para evaluar de manera exhaustiva el endurecimiento de seguridad de binarios y sistemas. | Kitploit
Herramientas/GitHubGitHub/ofriouzan/hardeningmeter
Herramientas DefensivasAnálisis EstáticoAnálisis de VulnerabilidadesAuditoría de ConfiguraciónSeguridad de HardwareAnálisis de Binarios
GitHubofriouzan/hardeningmeter

HardeningMeter

HardeningMeter es una herramienta Python de código abierto cuidadosamente diseñada para evaluar de manera exhaustiva el endurecimiento de seguridad de binarios y sistemas.

Ver Repositorio
66730hace 1 añoRevisado por Kitploit
Compartir

Hardening Meter

Copyright (c) OfriOuzan (B4MB1)

¿Quieres leer más sobre los mecanismos de seguridad?

  • Mecanismos de seguridad de archivos binarios

  • Mecanismos de seguridad del sistema

Descripción

HardeningMeter es una herramienta Python de código abierto diseñada cuidadosamente para evaluar de manera exhaustiva el endurecimiento de seguridad de binarios y sistemas. Sus robustas capacidades incluyen verificaciones exhaustivas de varios mecanismos de protección contra explotación de binarios, incluyendo Stack Canary, RELRO, aleatorizaciones (ASLR, PIC, PIE), None Exec Stack, Fortify, ASAN, NX bit. Esta herramienta es adecuada para todo tipo de binarios y proporciona información precisa sobre el estado de endurecimiento de cada binario, identificando aquellos que merecen atención y aquellos con medidas de seguridad robustas. Hardening Meter soporta todas las distribuciones de Linux y salida legible por máquina; los resultados se pueden imprimir en pantalla en formato de tabla o exportar a un CSV. (Para más información, consulte el archivo Documentation.md)

Ejemplo de Ejecución de Escaneo

Escanea el directorio '/usr/bin', el archivo '/usr/sbin/newusers', el sistema y exporta los resultados a un archivo csv.

python3 HardeningMeter.py -f /bin/cp -s
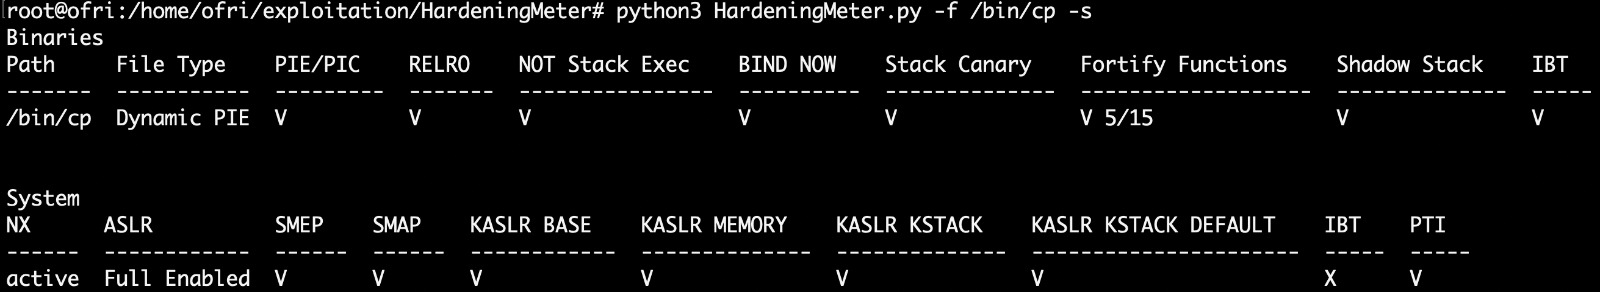
HardeningMeterOutput

Requisitos de Instalación

Antes de instalar HardeningMeter, asegúrate de que tu máquina tenga lo siguiente:

  1. Comandos readelf y file
  2. Python versión 3
  3. pip
  4. tabulate

pip install tabulate

Instalar HardeningMeter

Las últimas novedades se pueden obtener a través de git.

Clona o descarga los archivos del proyecto (no se requiere compilación ni instalación).

git clone https://github.com/OfriOuzan/HardeningMeter

Argumentos

-f --file

Especifica los archivos que deseas escanear. El argumento puede recibir más de un archivo separado por espacios.

-d --directory

Especifica el directorio que deseas escanear. El argumento recibe un directorio y escanea todos los archivos ELF de forma recursiva.

-e --external

Especifica si deseas agregar comprobaciones externas (False por defecto).

-m --show_missing

Imprime, según el orden, solo los archivos que carecen de mecanismos de endurecimiento de seguridad y necesitan atención adicional.

-s --system

Especifica si deseas escanear los métodos de endurecimiento del sistema.

-c --csv_format'

Especifica si deseas guardar los resultados en un archivo csv (los resultados se imprimen como tabla en stdout por defecto).

-j (--json_format)

Especifica si deseas guardar los resultados en un archivo JSON que sea fácil de analizar e integrar con otras herramientas.

Resultados

Los resultados de HardeningMeter se imprimen en una tabla y constan de 3 estados diferentes:

  • (X) - Este estado indica que el mecanismo de endurecimiento del binario está deshabilitado.
  • (V) - Este estado indica que el mecanismo de endurecimiento del binario está habilitado.
  • (-) - Este estado indica que el mecanismo de endurecimiento del binario no es relevante en este caso particular.

Notas

Cuando el idioma predeterminado en Linux no sea inglés, asegúrate de añadir "LC_ALL=C" antes de llamar al script.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




