
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/barriuso/smbghost_automateexploitation
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónShellcodePruebas de PenetraciónHerramienta de Acceso Remoto
GitHubbarriuso/smbghost_automateexploitation

SMBGhost_AutomateExploitation

SMBGhost (CVE-2020-0796) Automatiza la Explotación y Detección

Ver Repositorio
3534972hace 4 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

SMBGhost (CVE-2020-0796) Automatizar explotación y detección

Este programa Python es un envoltorio de la vulnerabilidad RCE SMBGhost. Todo el crédito del exploit funcional a chompie1337. Todo el crédito del escáner a ioncodes.

Simplemente automatizo estas funciones en un solo programa. Debes tener en cuenta la arquitectura del objetivo Windows al crear la reverse shell.

Este exploit no es estable, úsalo bajo tu propio riesgo. A veces no funciona la primera vez, por eso añadí un segundo intento.

Si vas a poner tu propio shellcode, ten en cuenta que el tamaño máximo del shellcode es 600 bytes.

  • Tested on Windows 10 x64 (Microsoft Windows [Versión 10.0.18362.113]. Build 1903.)
  • Tested on Win10 Enterprise (Eng) x64 v1903 Build 18362.30 by @tijldeneut

Windows ISO (x64) vulnerable para probar el exploit: MEGA DOWNLOAD

DEMO

1º Reverse shell sin etapas (x64) creada desde msfvenom.

Demo3

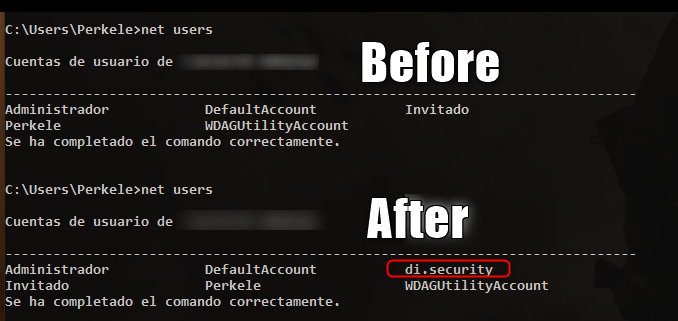
2º Probando shellcode personalizado para agregar usuario "di.security" como Administrador en el objetivo. Créditos del shellcode a rastating
2020-06-12_11h49_05

Opciones

usage: Smb_Ghost.py [-h] -i IP [-p PORT] [--check] [-e] [--lhost LHOST]
                    [--lport LPORT] [--arch ARCH] [--silent] [--shellcode]
                    [--load-shellcode LOAD_SHELLCODE]

SMBGhost Detection and Exploitation

optional arguments:
  -h, --help            show this help message and exit
  -i IP, --ip IP        IP address
  -p PORT, --port PORT  SMB Port
  --check               Check SMBGhost Vulnerability
  -e                    Directly exploit SMBGhost
  --lhost LHOST         Lhost for the reverse shell
  --lport LPORT         Lport for the reverse shell
  --arch ARCH           Architecture of the target Windows Machine
  --silent              Silent mode for the scanner
  --shellcode           Shellcode Menu to import your shell
  --load-shellcode LOAD_SHELLCODE
                        Load shellcode directly from file

Autor

  • Alberto Barriuso (@_Barriuso)

Descargo de responsabilidad

Cualquier mal uso de este software no será responsabilidad del autor. Úselo en sus propias redes y/o con permiso del propietario de la red.


TODO

  • Agregar más payloads.
  • Probar en otras versiones de Windows (x86)
  • Hacer más preciso el escáner. El escáner solo detecta si se está usando SMBv3.1.1, pero si el host está parcheado, dará un falso positivo.
Descargar herramienta




