
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit

 klezvirus/syswhispers3
SysWhispers on Steroids - Evasión de AV/EDR mediante llamadas directas al sistema.
 sunblaze-ucb/exploitgym
ExploitGym es un benchmark realista a gran escala construido a partir de vulnerabilidades del mundo real, diseñado para evaluar la capacidad de los…
 hasherezade/libpeconv
Biblioteca personalizada de carga y manipulación de PE para mapeo manual, enganche de IAT, volcado de memoria y reconstrucción de imports para…
 sensepost/ruler
Una herramienta para abusar de los servicios de Exchange
 boku7/bokuloader
¡Un cargador reflectante de Cobalt Strike como prueba de concepto que busca recrear, integrar y mejorar las características de evasión de Cobalt…
 egebalci/sgn
Codificador binario polimórfico para payloads de seguridad ofensiva. Codifica shellcode con bucle de retroalimentación basado en LFSR, inyección de…
 nytrorst/shellcodecompiler
Compilador de Shellcode
 cobbr/sharpsploit
SharpSploit es una biblioteca de post-explotación .NET escrita en C#.
 ne0nd0g/go-shellcode
Un repositorio de ejecutores de Shellcode para Windows y utilidades de soporte. Las aplicaciones cargan y ejecutan Shellcode utilizando varias…
 omerya/invisi-shell
Oculta tu script de Powershell a plena vista. Elude todas las características de seguridad de Powershell.
 lukechilds/reverse-shell
Servicio de shell inversa bajo demanda que detecta automáticamente el entorno objetivo y ejecuta el payload adecuado para acceso remoto durante…
 1llu50ry/mcp-gamehacking
Servidor MCP que expone una base de conocimientos de más de 4.100 habilidades sobre game-hacking e ingeniería inversa, con archivos fuente, agentes…
 9emin1/charlotte
c++ lanzador de shellcode completamente no detectado ;)
 wireghoul/htshells
Shells htaccess autocontenidos y ataques
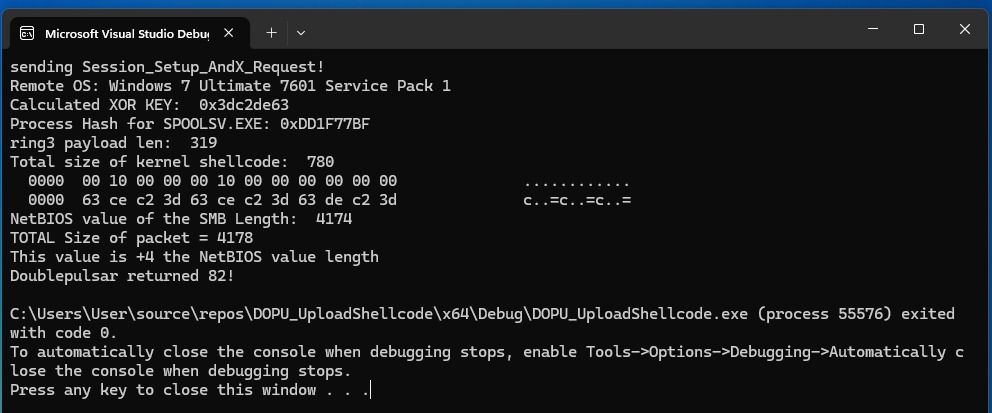 bhassani/eternalbluec
Suite EternalBlue rehecha en C/C++ que incluye: Exploit MS17-010, detector de vulnerabilidad EternalBlue, detector de DoublePulsar y cargador de…
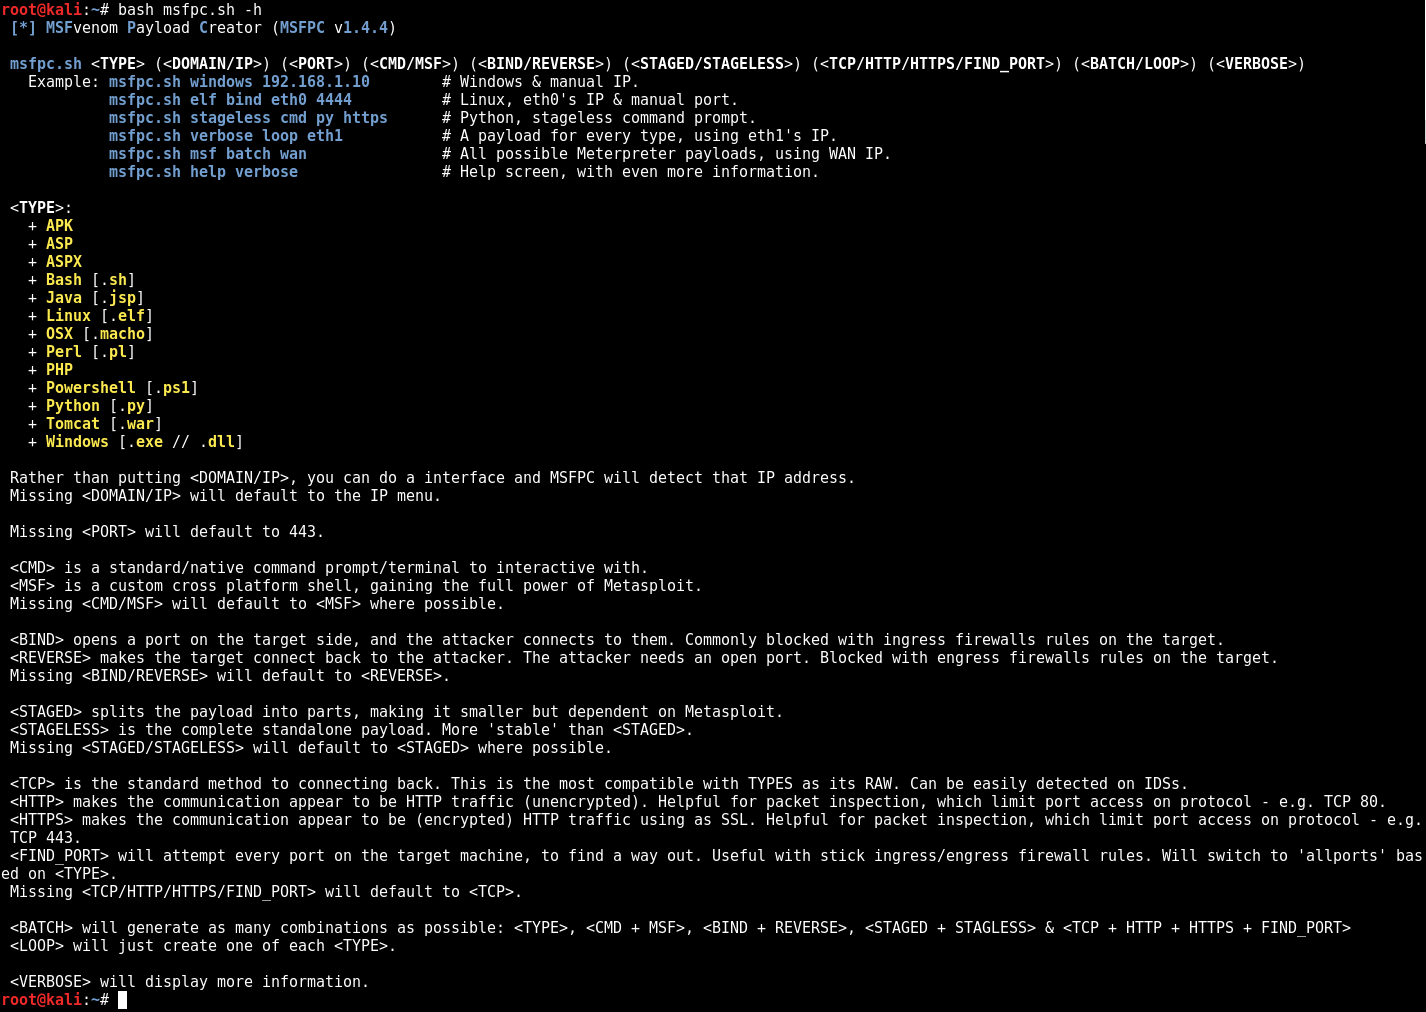 g0tmi1k/msfpc
Creador de Payloads MSFvenom (MSFPC)
 daem0nc0re/tangledwinexec
PoCs y herramientas para la investigación de técnicas de ejecución de procesos de Windows






