#1

 5alt/zerorat
ZeroRAT es un control remoto de una sola línea para Windows.
 bishopfox/joro
Un framework colaborativo de explotación web.
 kasturixbm5/staged-dll-injection-smb-
Prueba de concepto de inyección de DLL por etapas escrita en C mediante las API de Win32 — desarrollada en un entorno de laboratorio aislado para el…
 sliverarmory/malasada
Cargador de shellcode desde biblioteca compartida de Linux
 elweth-sec/cve-2023-2255
CVE-2023-2255 Libre Office
 blacknbunny/encdecshellcode
Cifrador y Descifrador de Shellcode mediante Cifrado XOR
 pimps/cve-2019-2725
Deserialización insegura de WebLogic - CVE-2019-2725 constructor de payloads y exploit
 stillbigjosh/neo
# El Framework NeoC2
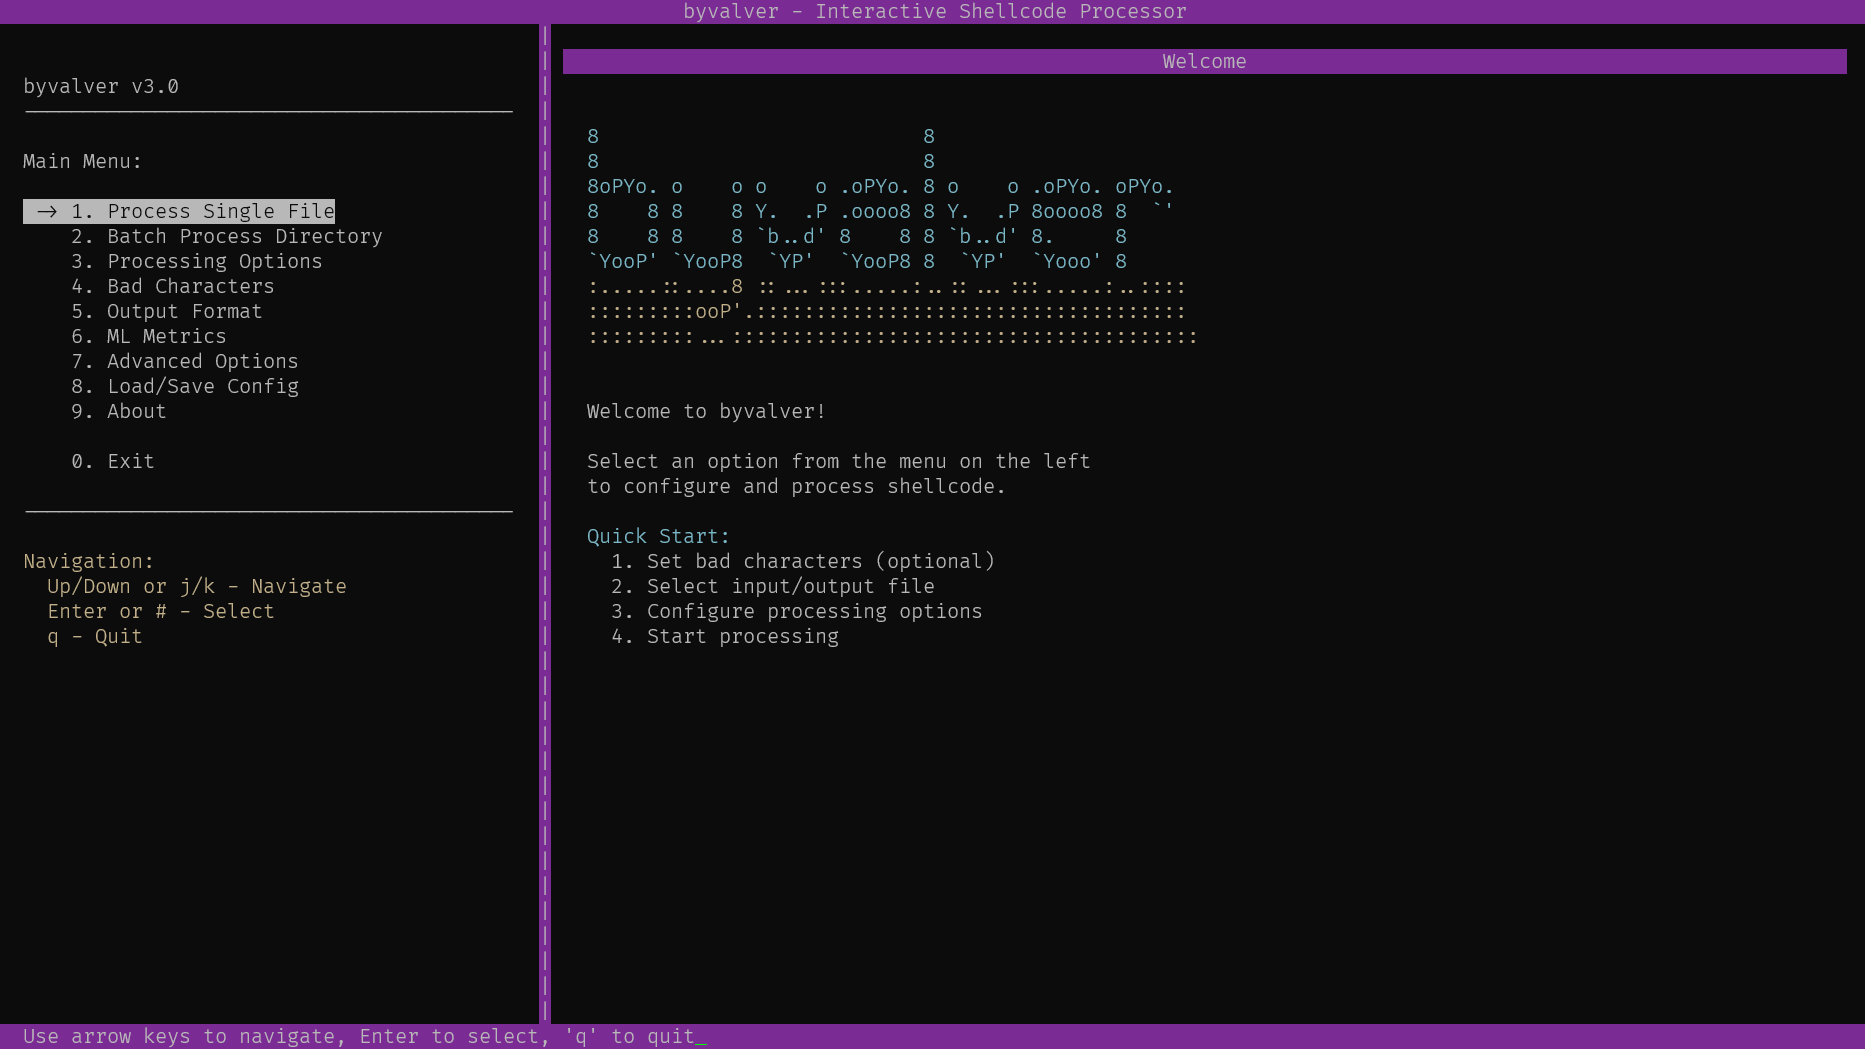 umpolungfish/byvalver
toma los bad-bytes del shellcode y los elimina, devolviendo shellcode limpio con funcionalidades preservadas
 oldboy21/shgenob
Herramienta basada en Python para generar Shellcode desde PIC C
 bishopfox/cve-2021-35211
Exploit en Python para la vulnerabilidad SSH de Serv-U (CVE-2021-35211) con múltiples modos de payload: stage, exec y download-execute, que permiten…
 kira2040k/avbypass
script en golang para evitar AV y funciona solo en plataforma Windows
 alberties/ghostfuscator
El Ofuscador Protegido por Contraseña de Python
 mahmoudimus/static_asm
Ensamblador de solo cabecera en tiempo de compilación en C++2x para la codificación de instrucciones x86/x86-64
 bigsizeme/cve-2018-2893
Generador de shell inversa
 saerxcit/libtp_gadget
Crystal Palace, biblioteca para proxear llamadas a la API Nt a través del Threadpool. Actualizada para call gadgets.