
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 l-urk/cve-2024-6387
Script de Python de prueba de concepto para el exploit regreSSHion.
 hvictor/shellcode-x64
Shellcodes para Windows >= 11 x64
 touhidshaikh/bin2shell
bin2shell es una utilidad muy pequeña para extraer código shell de un archivo binario.
 justin-p/psforgot2keyxchange
Prueba de concepto para Forgot2kEyXCHANGE (CVE-2020-0688) escrito en PowerShell
 voidsecsoftwares/voidsec-proxy
Kit de herramientas de seguridad ofensiva multimódulo para encadenamiento de proxies SOCKS5, escaneo de puertos, enumeración de DNS, cracking de…
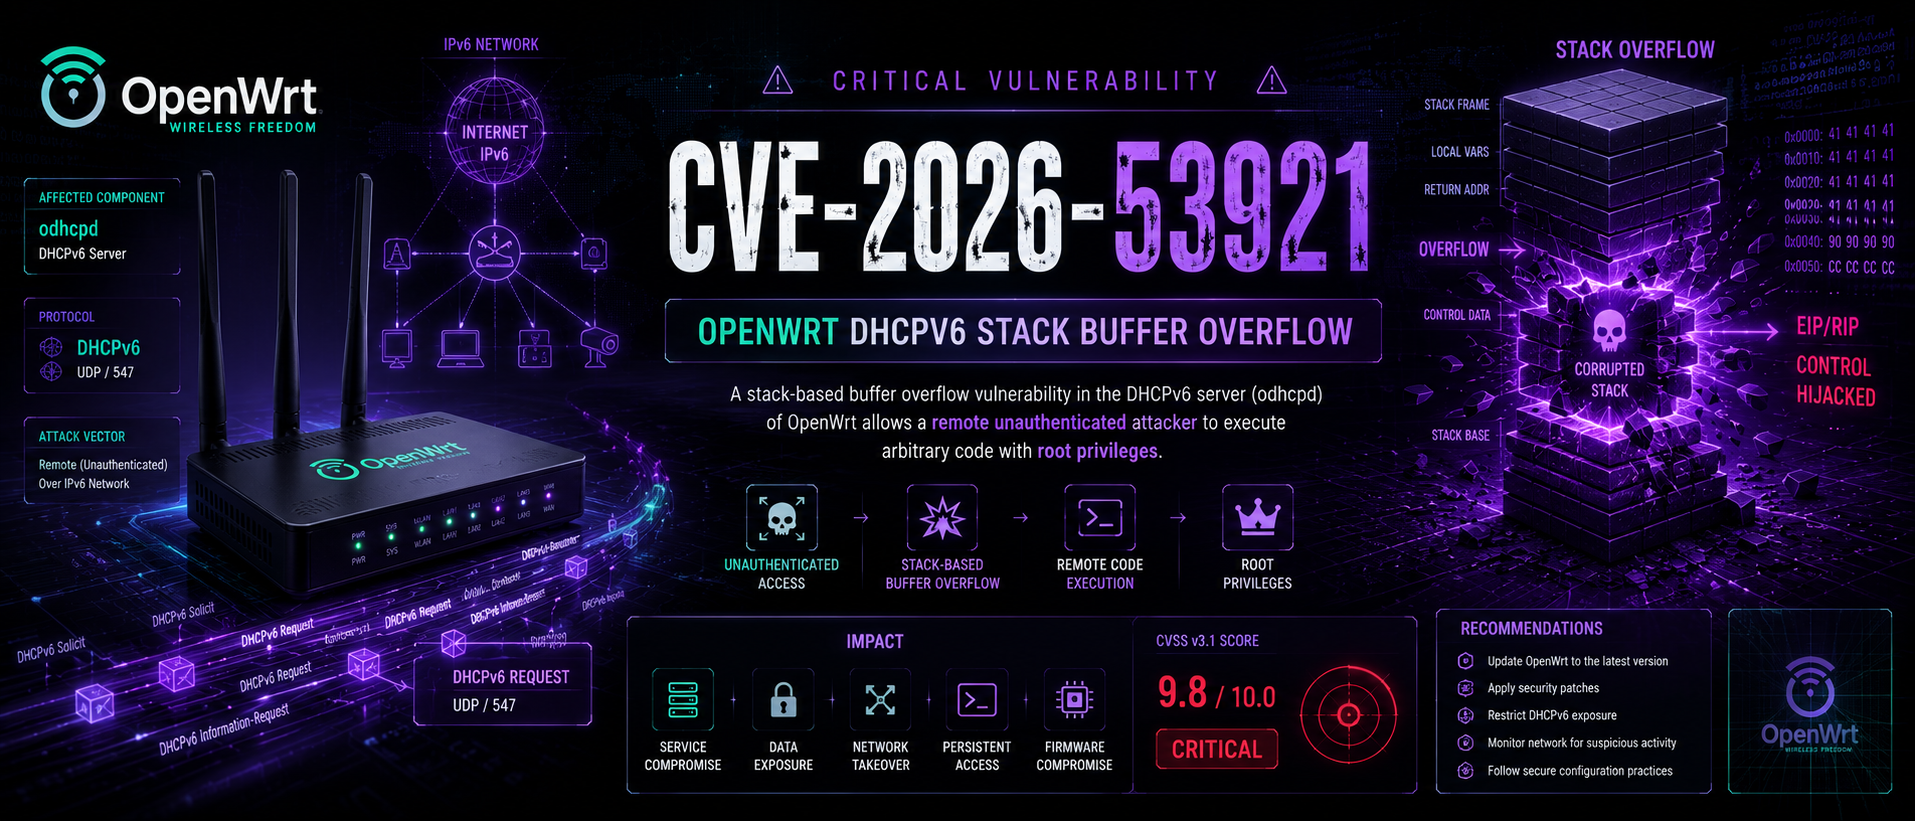 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd Stack Overflow (CVSS 9.8) 🛡️ Write-Up detallado y completo de la vulnerabilidad, y Verificador y Multi-exploit para RCE en…
 johnjohnsp1/cve-2014-4113
Exploit basado en PowerShell para CVE-2014-4113 dirigido a sistemas Windows x64 con descarga y ejecución remota de payload.
 rburrito/payloadgenerator
Un envoltorio para MSFvenom que permite la generación fácil de payloads.
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
Exploit para CVE-2026-38526 en Krayin CRM v2.2.x - RCE autenticado mediante bypass de carga de archivos en TinyMCE. Incluye shell interactiva,…
 boydhacks/dameflare
Python 3 exploit para CVE-2019-3980. RCE no autenticado como SYSTEM a través de la omisión de autenticación de tarjeta inteligente de SolarWinds…
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
Script automático escrito en Python para CVE-2009-3999
 whu-enjoy/cve-2012-1889
Aquí se guardan mis archivos utilizados para aprender la explotación de la vulnerabilidad CVE-2012-1889
 sam00/poc-cve-2026-0300-exploit
Palo Alto - Exploit CVE-2026-0300
 drac0nids/cve-2017-8570
## Generar automáticamente archivos ppsx maliciosos para cve-2017-8570 en Kali y configurar el listener de msf
 flabbergastedbd/cve-2019-11707
https://bugs.chromium.org/p/project-zero/issues/detail?id=1820
 mracumen/cve-2021-40444
Microsoft-Office-Word-MSHTML-Remote-Code-Execution-Exploit








