
 bishopfox/joro
Un framework colaborativo de explotación web.

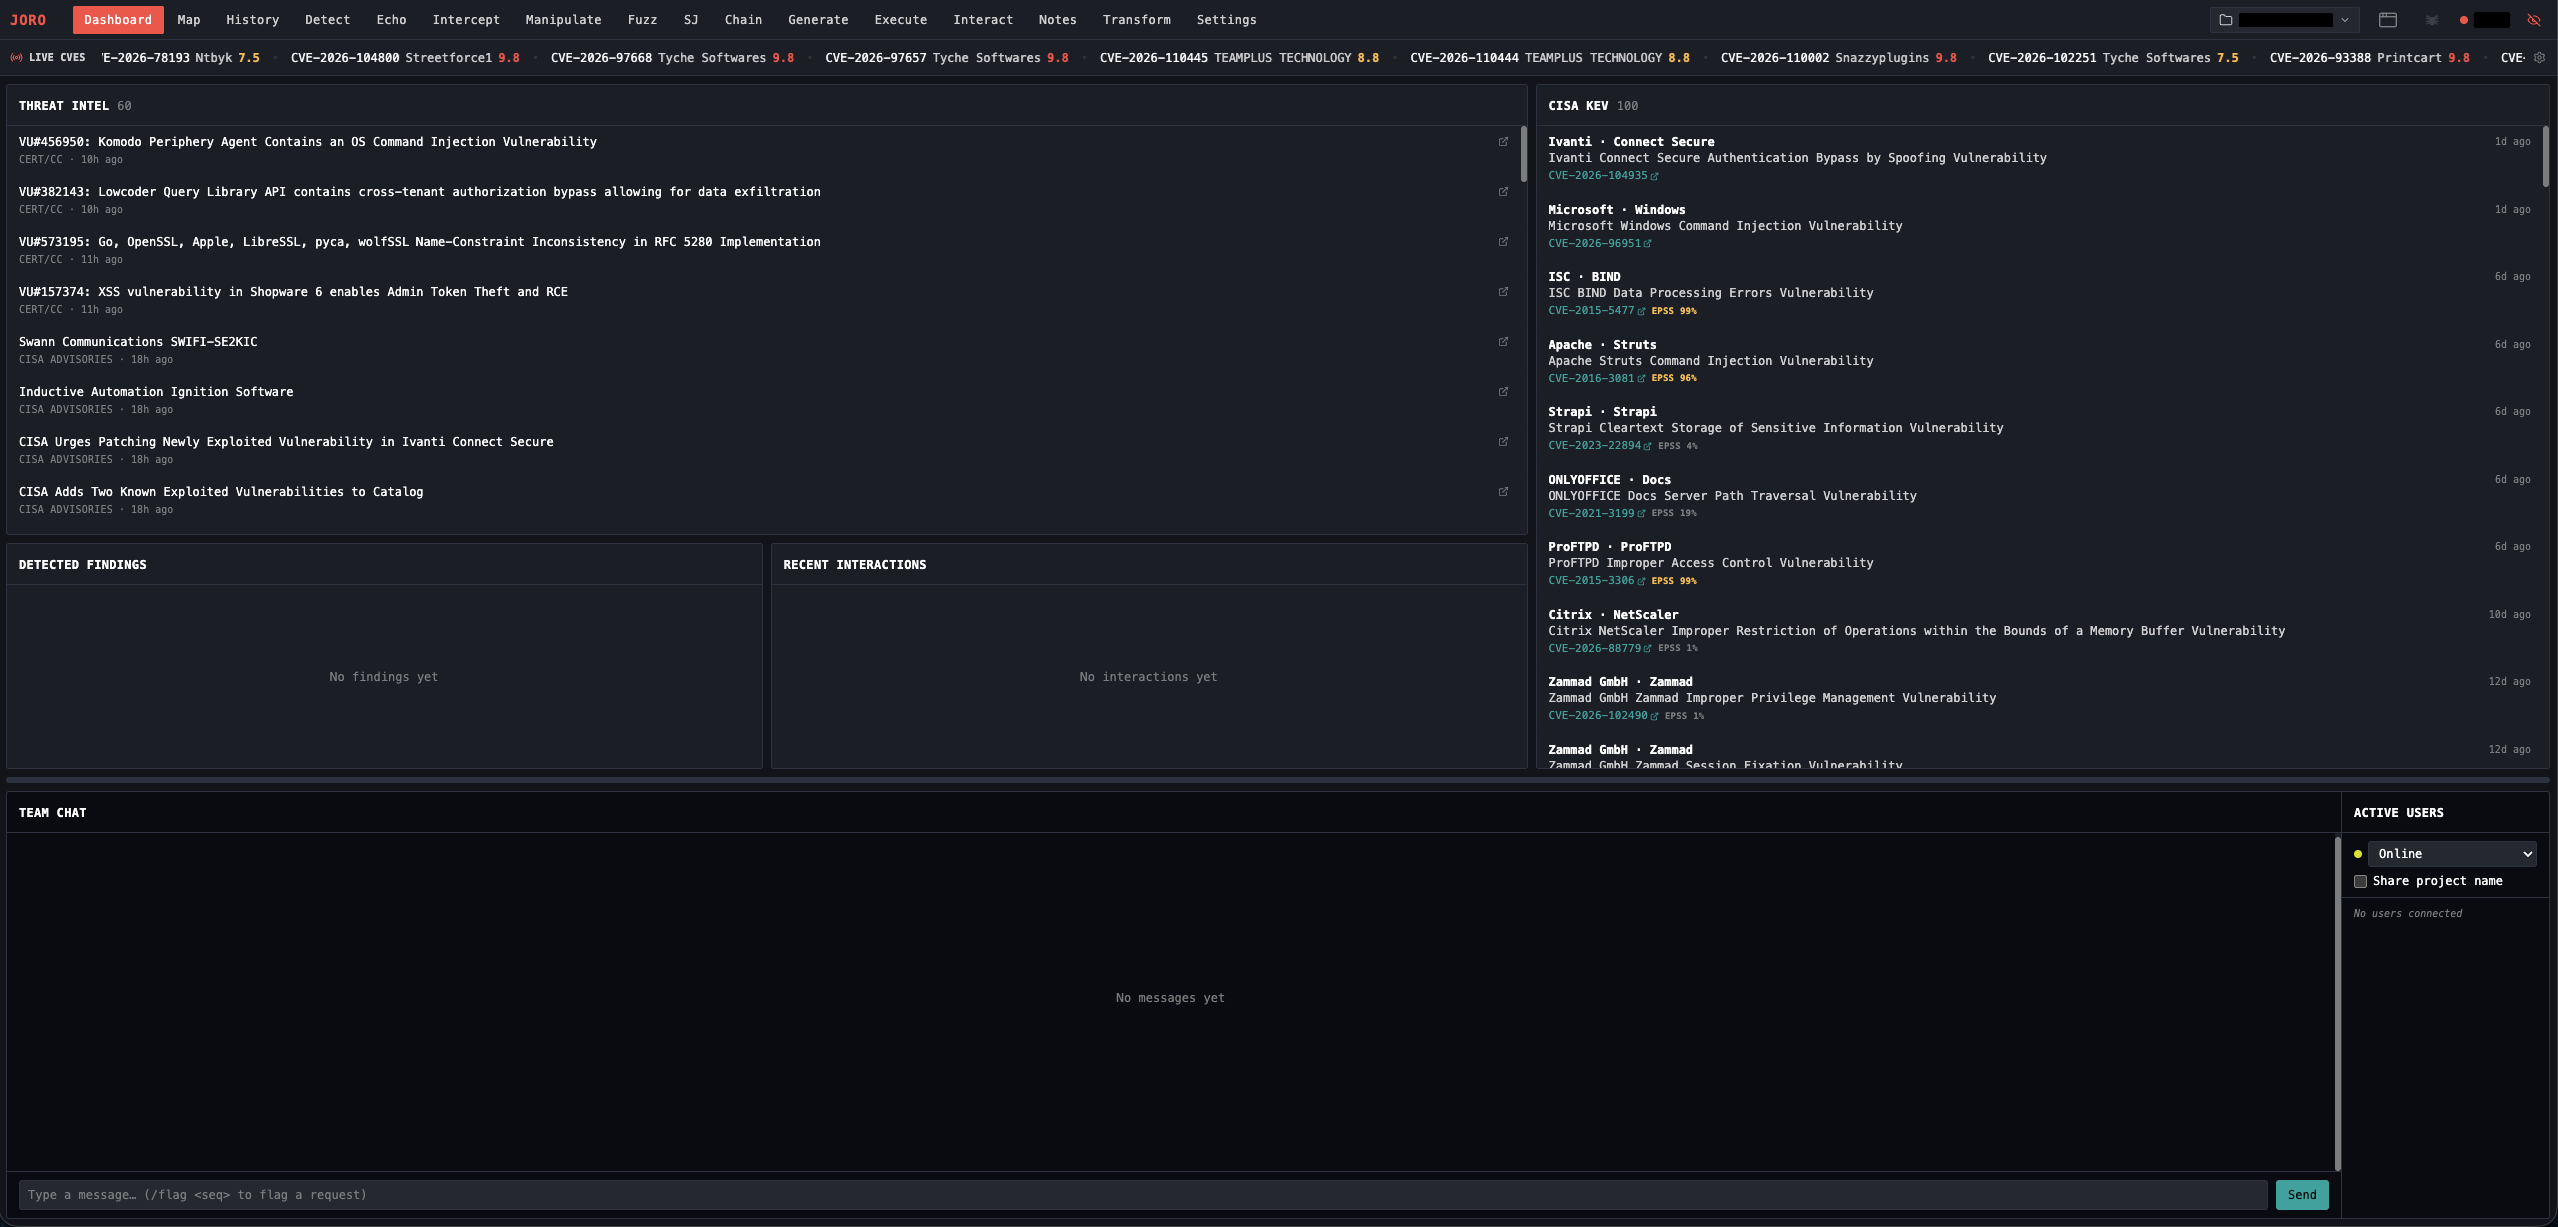
Un framework de explotación web para profesionales de seguridad ofensiva. Proxy de interceptación, detección ciega de vulnerabilidades, generación de web shells, integración con C2 y herramientas de colaboración en un único binario con una interfaz web integrada.
Advertencia: Esta herramienta está destinada únicamente a pruebas de penetración autorizadas e investigación de seguridad. Solo debe usar Joro contra sistemas que posea o para los que tenga permiso explícito por escrito para probar. El acceso no autorizado a sistemas informáticos es ilegal. Bishop Fox no asume ninguna responsabilidad y no es responsable de ningún uso indebido o daño causado por esta herramienta. Úsela de forma responsable.
Joro cubre un compromiso de aplicación web de principio a fin: un proxy de interceptación para ver y editar solicitudes y respuestas, un mapa del sitio e historial con búsqueda, un fuzzer, escaneo pasivo que revela secretos y configuraciones incorrectas en el tráfico capturado, listeners out-of-band para vulnerabilidades ciegas, generación y ejecución de web shells, integración con Sliver y Mythic C2, y un servidor de equipo para ejecutar un compromiso junto a otros operadores. El trabajo se guarda en archivos de proyecto portables, y los plugins de Go permiten a los usuarios de Linux y macOS añadir cualquier funcionalidad que falte.
Obtenga un binario de Releases, luego consulte la wiki para las instrucciones de instalación y una guía de inicio rápido.
Para más información:
Joro está licenciado bajo GPLv3, algunos subcomponentes pueden tener licencias separadas. Consulte sus respectivos subdirectorios en este proyecto para más detalles.
