Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
eBook-BypassingAVsByCSharp — eBook "Bypassing AVS by C#.NET Programming" (solo capítulos gratuitos) | Kitploit

Herramientas/GitHubGitHub/damonmohammadbagher/ebook-bypassingavsbycsharp
Evasión de IDS/IPSExfiltración de DatosEsteganografíaAnálisis de MalwareComando y ControlAprendizaje y EducaciónRed TeamingRecursos CuradosGeneración de Shellcode
Desarrollo de Payloads
Análisis de DNS
GitHubdamonmohammadbagher/ebook-bypassingavsbycsharp

eBook-BypassingAVsByCSharp

eBook "Bypassing AVS by C#.NET Programming" (solo capítulos gratuitos)

Ver Repositorio
46213419hace 3 añosRevisado por Kitploit
Compartir

eBook "Bypassing AVS by C#.NET Programming" (Solo capítulos gratuitos)

Autor: Damon Mohammadbagher

Quiero compartir los capítulos de mi eBook antes de publicarlo, así que los compartiré, "capítulo a capítulo", mediante archivos simples de PDF/Código/Video.

Capítulos:

Capítulo 1 : Creación de un payload Backdoor simple con C#.NET
Capítulo 2 : Creación de un payload Meterpreter cifrado con C#.NET
Capítulo 3 : Método de transferencia/descarga de DATA mediante tráfico DNS (registros PTR)
Capítulo 4 : Técnica de transferencia de DATA mediante tráfico DNS (registros A)
Capítulo 5 : Exfiltración y carga de DATA mediante tráfico DNS (registros PTR)
Capítulo 6 : Técnica de transferencia de DATA mediante tráfico DNS (registros AAAA)
Capítulo 7 : Exfiltración y carga de DATA mediante tráfico DNS (consultas IPv6 AAAA/PTR)
Capítulo 8 : Transferencia de payloads Backdoor mediante tráfico ARP
Capítulo 9 : Transferencia de payload Backdoor mediante tráfico inalámbrico (BSSID)
Capítulo 10 : Transferencia de payload mediante tráfico ICMPv4 por TTL
Capítulo 11 : Ocultación de payloads mediante píxeles de imagen BMP
Capítulo 12 : Forma simple de exfiltración de datos mediante HTTP
Capítulo 13 : Método e[X]tension de C# (Técnica X) y evasión de antivirus
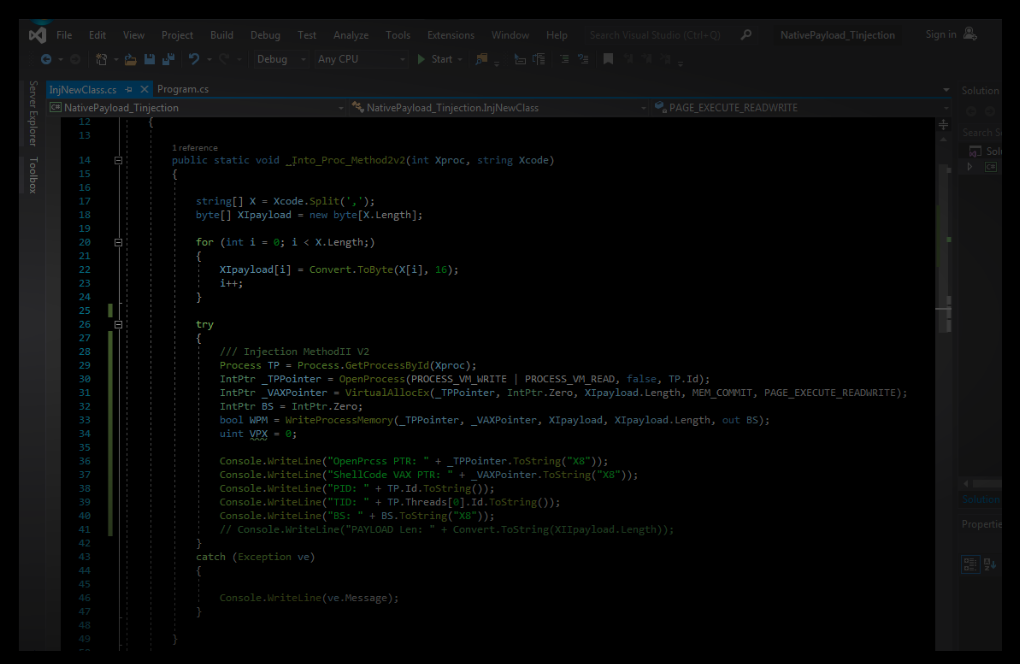
Capítulo 14 : Técnica de inyección de hilos remotos y delegados de C#
Capítulo 15 : próximamente


Lectura en línea : https://damonmohammadbagher.github.io/Posts/ebookBypassingAVsByCsharpProgramming/index.htm 

Este eBook está disponible en línea con páginas web simples aquí : https://damonmohammadbagher.github.io/Posts/ebookBypassingAVsByCsharpProgramming/index.htm

en estos canales puedes ver videos del eBook en línea aquí [listas de reproducción]:

  1. https://share.vidyard.com/watch/c7k7rw4RBy4erHBACeWDy2
  2. https://vimeo.com/damonmohammadbagher
  3. https://www.youtube.com/watch?v=pdMgQSTuN0M&list=PLlbW0JD9GV5m53UzA3kvE1-WVvDKoNi-o
  4. https://www.youtube.com/watch?v=5fSDV28phYI&list=PLBfcsaH1D0ryUV8t4o5JT4Cj1KiWGZGt9

Descargar videos: https://github.com/DamonMohammadbagher/Videos-BypassingAVsByCSharp

Punto importante sobre este eBook y estos capítulos : Estos capítulos son algunas partes "gratuitas" de mi curso, así que por favor no me preguntes sobre los capítulos/códigos y videos completos.


Video, eBook: Bypassing AVS by C# Programming 2016-2018

estos son mis códigos/artículos/capítulos de seguridad de 2016 a 2018 para este "eBook" ;)

https://www.youtube.com/watch?v=zdF5MCTudXI


Advertencia: No uses "www.virustotal.com" ni algo por el estilo, nunca jamás ;D

Recomendado:

PASO 1 : Usa cada AV uno por uno en tu LAB .

PASO 2 : después de "Actualizar la base de datos de firmas del AV", tu conexión a Internet debe estar "Desconectada" .

PASO 3 : Ahora puedes copiar y pegar tu código C# en tu máquina virtual para probarlo .

(algunos AV volcarán/subirán tus códigos/exe a sus servidores para su análisis)
Flag Counter

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →