
 #1
Herramientas para probar y asegurar funciones serverless (ej. AWS Lambda, Azure Functions) y sus integraciones.
Recomendado por Kitploit

 iknowjason/awesome-cloudsec-labs
Increíbles laboratorios gratuitos de aprendizaje de seguridad cloud native. Incluye CTF, talleres autoalojados, laboratorios guiados de…
 rhinosecuritylabs/cloudgoat
CloudGoat es la herramienta de despliegue de AWS 'Vulnerable by Design' de Rhino Security Labs
 uziii2208/cve-2026-86259
OpenMAIC 1.0.0: SSRF saliente no autenticado al servicio de metadatos en la nube mediante middleware de fail-open y omisión de validación…
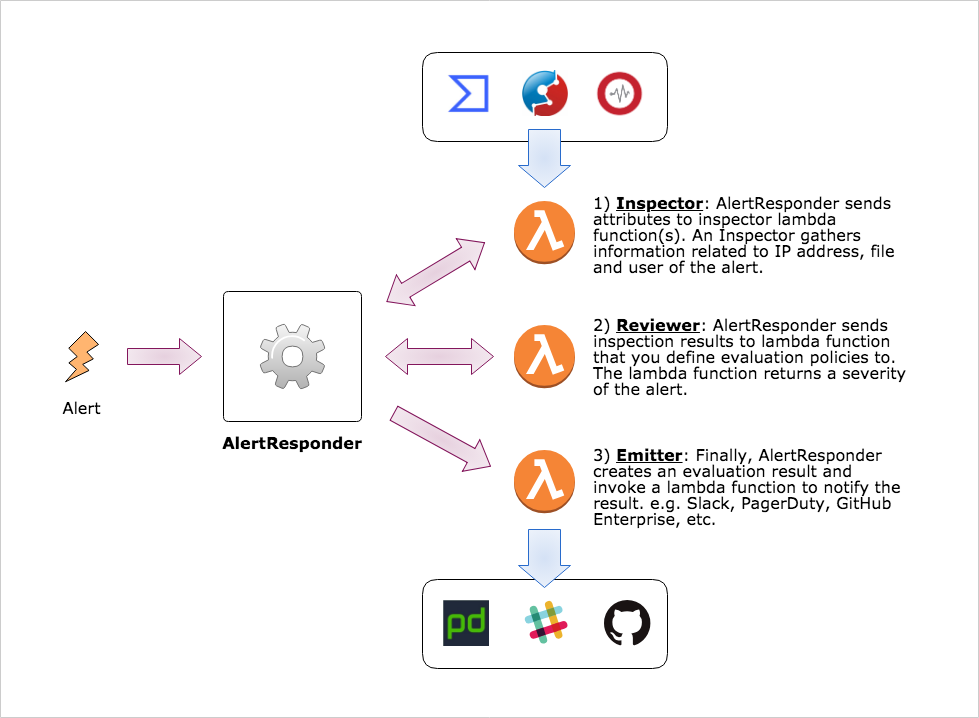 m-mizutani/alertresponder
Marco de respuesta automática a alertas de seguridad por AWS Serverless Application Model
 roninforge/roninforge-hono
Plugin de Cursor para Hono v4 (framework web edge de TypeScript). 59 regresiones de LLM con pares BAD/CORRECT. Fijado a hono ^4.12.19 (>= 4.9.7 para…
 fyoorer/shadowclone
Marco de distribución de tareas sin servidor que paraleliza herramientas CLI a través de miles de funciones en la nube para reconocimiento rápido y…
 airbnb/binaryalert
BinaryAlert: Sin servidor, detección de malware en tiempo real y retroactiva.
 owasp/dvsa
Una aplicación serverless deliberadamente vulnerable
 contrastsecurity/contrast
CLI de SAST para escanear aplicaciones Java, JavaScript y .NET, además de funciones de AWS Lambda, detectando vulnerabilidades de código y políticas…
 owasp/serverless-goat
OWASP ServerlessGoat: una aplicación serverless que demuestra vulnerabilidades de seguridad serverless comunes
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
Serverless Framework MCP Server (CVE-2025-69256) Puntuación base: 9.4/10 → Puntuación mejorada CTT: 9.9/10 Una vulnerabilidad crítica de inyección…
 capsulerun/capsule
Entorno de ejecución seguro para aislar tareas de agentes de IA. Ejecute código no confiable en entornos WebAssembly aislados.
 ivanesk315/cve-2026-28496
Laboratorio Docker que reproduce la cadena de RCE pre-auth de FOSSBilling (CVE-2026-27604 bypass de autenticación + CVE-2026-28496 Twig SSTI) con un…
 pumasecurity/serverless-prey
Funciones Serverless para establecer Reverse Shells en Lambda, Azure Functions y Google Cloud Functions
 0x4d31/honeylambda
honeyλ - una aplicación simple y sin servidor diseñada para crear y monitorear endpoints HTTP falsos (es decir, honeytokens de URL) de forma…
 jonrau1/syntheticsun
Marco de automatización de seguridad sin servidor para AWS que ingiere inteligencia de amenazas, aplica detección de anomalías basada en ML (RCF, IP…
 george0papasotiriou/cve-2026-23007-serverless-cold-start-memory-remanence-data-leakage-
Simula la remanencia de memoria en el arranque en frío serverless de CVE-2026-23007; demuestra cómo el estado global persistente entre invocaciones…
 george0papasotiriou/cve-2026-22015-serverless-function-environment-variable-injection-via-event
PoC para CVE-2026-22015: un evento malicioso inyecta variables de entorno en funciones serverless, sobrescribiendo secretos y permitiendo la escalada…







