

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AlertResponder — Marco de respuesta automática a alertas de seguridad por AWS Serverless Application Model | Kitploit

Herramientas/GitHubGitHub/m-mizutani/alertresponder
Herramientas DefensivasSeguridad ServerlessSeguridad en la NubeInteligencia de AmenazasRespuesta a IncidentesArchived
GitHubm-mizutani/alertresponder

AlertResponder

Marco de respuesta automática a alertas de seguridad por AWS Serverless Application Model

Ver Repositorio
14463hace 6 añosAún no revisado
Compartir

AlertResponder

NOTA: Este repositorio está obsoleto. El nuevo repositorio está aquí: https://github.com/m-mizutani/deepalert

AlertResponder es un framework serverless para la respuesta automática de alertas de seguridad.

Visión general

AlertResponder recibe una alerta que es un evento de interés desde el punto de vista de seguridad y responde la alerta automáticamente. AlertResponder tiene 3 partes de respuesta automática.
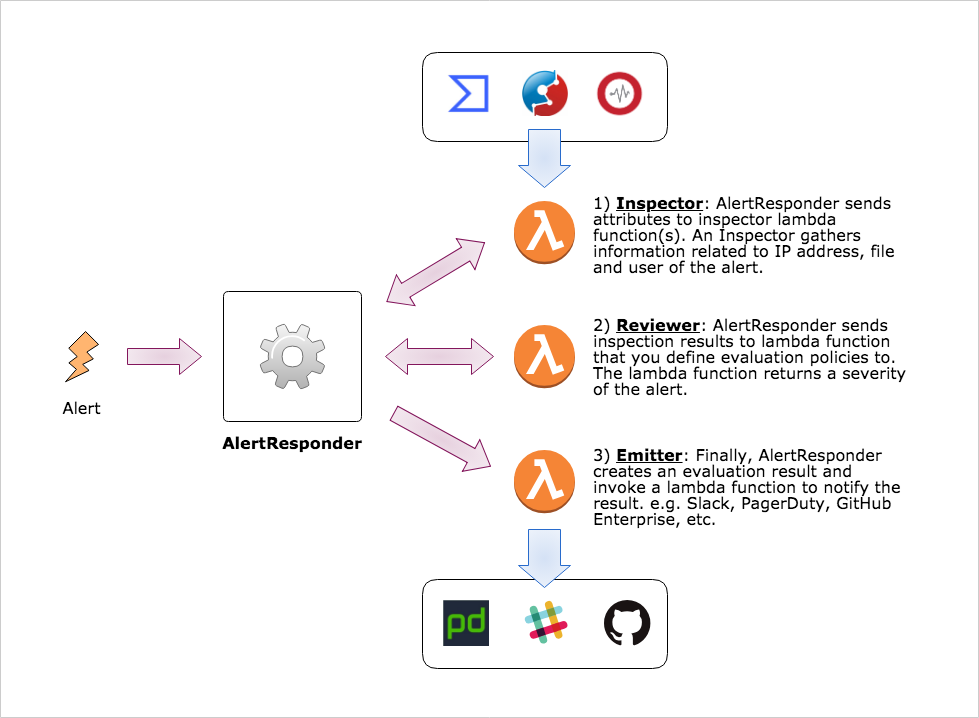
  1. Inspector investiga las entidades que aparecen en la alerta, incluyendo dirección IP, nombre de dominio y almacena un resultado: reputación, historial de actividades maliciosas, instancia de nube asociada, etc. Los siguientes componentes ya están disponibles para integrarse con su entorno AlertResponder. También puede crear su propio inspector para verificar registros almacenados en almacenamiento de registros original o sistema de búsqueda de registros.
    • VirusTotalInspector
  2. Reviewer recibe la alerta con los resultados del Inspector y evalúa la gravedad de la alerta. El Reviewer debe ser escrito por cada operador/administrador de seguridad de su organización porque las políticas de seguridad difieren de una organización a otra.
  3. Emitter finalmente recibe la alerta con el resultado de la evaluación de gravedad del Reviewer. Después de eso, Emitter envía al sistema integrado externo. P. ej., PagerDuty, Slack, Github Enterprise, etc. También se puede configurar una cuarentena automática mediante la función AWS Lambda.
    • GheReporter

concept

Concepto

  • Análisis de correlación basado en pull
  • Agregación de alertas
  • Inspectores y Emisores conectables

Primeros pasos

Reemplace las siguientes variables según su entorno:

  • $REGION: Reemplácelo con su región de AWS. (ej. ap-northeast-1)
  • $STACK_NAME: Reemplácelo con el nombre de la pila de CloudFormation
$ curl -o alert_responder.yml https://s3-$REGION.amazonaws.com/cfn-assets.$REGION/AlertResponder/templates/latest.yml
$ aws cloudformation deploy --template-file alert_responder.yml --stack-name $STACK_NAME --capabilities CAPABILITY_IAM
Desarrollo

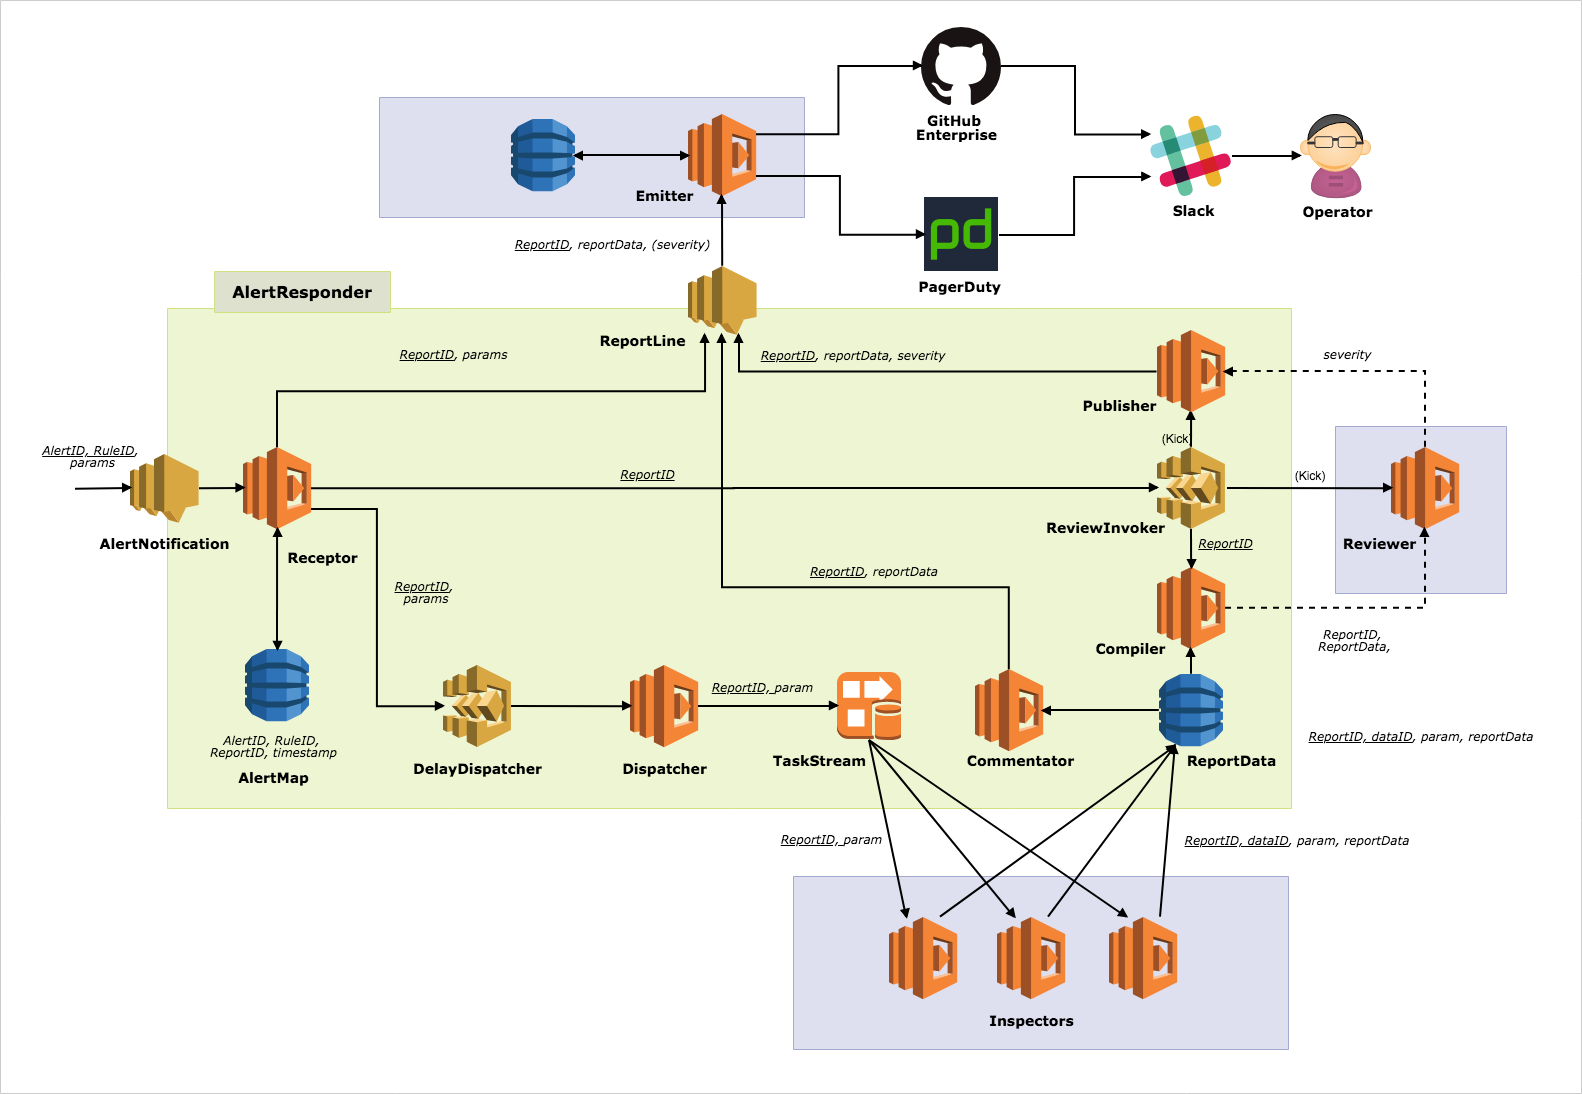
Descripción general de la arquitectura

architecture

Requisitos previos

  • awscli >= 1.16.20
  • Go >= 1.11
  • GNU automake >= 1.16.1

Despliegue y prueba

Desplegar su propia pila AlertResponder

Prepare un archivo de parámetros, ej. config.json y ejecute el comando make.

$ cat config.json
{
  "StackName": "your-alert-responder-name",
  "TestStackName": "your-test-stack-name",
  "CodeS3Bucket": "your-some-bucket",
  "CodeS3Prefix": "for-example-functions",

  "InspectionDelay": "1",
  "ReviewDelay": "10"
}
$ env AR_CONFIG=config.json make deploy

NOTA: Asegúrese de tener credenciales de AWS (ej. clave API) y permisos apropiados.

Desplegar una pila de prueba

Después de desplegar AlertResponder, vaya al directorio tester y despliegue una pila para pruebas.

$ cd tester/
$ make AR_CONFIG=../config.json deploy

Puede ver param.json que es creado por el script en el directorio tester después del despliegue.

$ cat params.json
{
  "AccountId": "214219211678",
  "Region": "ap-northeast-1",
  "Inspector": "slam-alert-responder-test-functions-Inspector-1OBGU89CT1P4B",
  "Reporter": "slam-alert-responder-test-functions-Reporter-1NDHU0VDI8OPA"
}

Luego, regrese al directorio raíz del repositorio git y puede ejecutar la prueba de integración.

$ go test -v
=== RUN   TestInvokeBySns
--- PASS: TestInvokeBySns (3.39s)
           (snip)
PASS
ok      github.com/m-mizutani/AlertResponder    20.110s

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





