
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Troyano de Acceso Remoto — Página 4 | Kitploit
Categorías

Troyano de Acceso Remoto

Frameworks de análisis de RATs, firmas de detección, análisis de comportamiento e investigación.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
emp3r0r preview#3

emp3r0r

GitHubjm33-m0/emp3r0r
1.7khace 4 días
merlin preview#4

merlin

GitHubne0nd0g/merlin
5.6khace 5 días
sliver preview#5

sliver

GitHubbishopfox/sliver
11.7khace 1 día
Mythic preview#6

Mythic

GitHubits-a-feature/mythic
4.7khace 9 días
Empire preview#8

Empire

GitHubbc-security/empire
5.2khace 1 mes
metasploit-framework preview#9

metasploit-framework

GitHubrapid7/metasploit-framework
38.8khace 3h 6m
kubesploit preview#10

kubesploit

GitHubcyberark/kubesploit
1.2khace 1 año
AdaptixC2 preview#12

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5khace 26 días
chisel preview#13

chisel

GitHubjpillora/chisel
16.4khace 9 días
ligolo-ng preview#14

ligolo-ng

GitHubnicocha30/ligolo-ng
4.8khace 25 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
160 resultados
TeleShadow2 preview

TeleShadow2

GitHubparsingteam/teleshadow2

TeleShadow - Robador de sesiones de Telegram Desktop (Windows)
malware-analysisremote-access-trojan
115hace 8 años
TeleShadow3 preview

TeleShadow3

GitHubeternalc0der/teleshadow3

Robador de sesiones de Telegram Desktop
information-gatheringmalware-analysissocial-engineering+1
178hace 7 años
Windows-Python-RAT preview

Windows-Python-RAT

GitHubthe404hacking/windows-python-rat

Una nueva herramienta de administración remota [RAT] para Microsoft Windows con Python por Sir.4m1R.
persistence-mechanismscommand-and-controlremote-access-tool+3
116hace 6 años
dnschan preview

dnschan

GitHubrwhitcroft/dnschan

Un troyano de acceso remoto a través de DNS
data-exfiltrationcommand-and-controlred-teaming+3
98hace 10 años
MicroTrick preview

MicroTrick

GitHubdigiprosec/microtrick

PoC de Python autocontenido que explota la cadena SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) para obtener acceso de administrador completo sin…
embedded-systems-securityprivilege-escalationiot-security+7
55hace 27 días
pyFUD preview

pyFUD

GitHubmachine1337/pyfud

TROJANO DE ACCESO REMOTO MULTIPLATAFORMA (RAT)
payload-generationpersistence-mechanismspost-exploitation+3
118hace 1 año
ConTroll_Remote_Access_Trojan preview

ConTroll_Remote_Access_Trojan

GitHublithium876/controll_remote_access_trojan

Creé un troyano de acceso remoto MUY SIMPLE que establecerá control administrativo sobre cualquier máquina Windows que comprometa.
privilege-escalationpersistence-mechanismsinformation-gathering+7
102hace 8 años
Coldroot preview

Coldroot

GitHubxlinshan/coldroot

Troyano (RAT) para Mac OS hecho con amor <3
exploitationpost-exploitationpenetration-testing+4
90hace 10 años
RevengeRAT-Stub-CSsharp preview

RevengeRAT-Stub-CSsharp

GitHubnyan-x-cat/revengerat-stub-cssharp

Revenge-RAT C# Stub - Corregido
exploitationpost-exploitationmalware-analysis+3
93hace 6 años
Umbra preview

Umbra

GitHubh3xduck/umbra

Un rootkit LKM dirigido a versiones de kernel 4.x y 5.x que abre una puerta trasera capaz de lanzar una shell inversa a un host remoto, ejecutar…
privilege-escalationencryption-decryption-toolspersistence-mechanisms+6
136hace 5 años
rat-shell preview

rat-shell

GitHubstphivos/rat-shell

Troyano de Acceso Remoto para Windows (RAT)
post-exploitationpenetration-testingcommand-and-control+3
89hace 10 años
BetterRAT preview

BetterRAT

GitHubmwsrc/betterrat

Mejor troyano de acceso remoto

persistence-mechanismslateral-movementdata-exfiltration+5
53hace 9 años
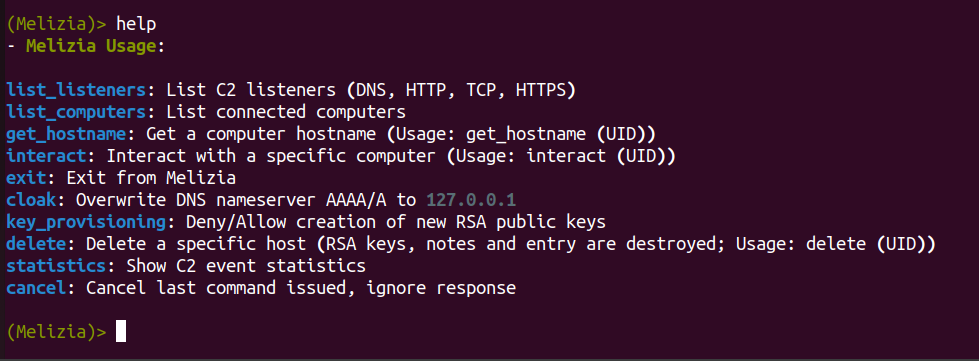
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Implant PIC moderno para Windows (64 y 32 bits)
shellcodepost-exploitationcommand-and-control+4
105hace 1 año
backcookie preview

backcookie

GitHubjofpin/backcookie

Pequeño backdoor usando cookie.
payload-generationweb-application-exploitationpenetration-testing+3
64hace 10 años
zoshrinkC2 preview

zoshrinkC2

GitHubdemon-i386/zoshrinkc2

Malware dirigido mediante DNS sobre HTTPS (solo se ejecuta una vez)

payload-generationids-ips-evasioncryptography+3
97hace 3 años
ZeroRAT preview

ZeroRAT

GitHub5alt/zerorat

ZeroRAT es un control remoto de una sola línea para Windows.
privilege-escalationpayload-generationpersistence-mechanisms+9
63hace 10 años
RendezvousRAT preview

RendezvousRAT

GitHubrvrsh3ll/rendezvousrat

RAT auto-reparable que utiliza libp2p
post-exploitationcommand-and-controlred-teaming+1
88hace 5 años
NTP_Trojan preview

NTP_Trojan

GitHubahhh/ntp_trojan

Troyano de acceso remoto Reverse NTP en python, para probadores de penetración

post-exploitationpenetration-testingcommand-and-control+3
62hace 11 años
Anterior1…345…9Siguiente








