 #3
Frameworks de análisis de RATs, firmas de detección, análisis de comportamiento e investigación.
Recomendado por Kitploit

 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 fortra/impacket
Biblioteca de Python para la manipulación de protocolos de red de bajo nivel, con implementaciones de SMB, MSRPC, Kerberos y WMI, e incluye…
 bishopfox/sliver
Marco de Emulación de Adversarios
 jpillora/chisel
Túnel rápido TCP/UDP sobre HTTP con cifrado SSH, que admite reenvío de puertos inverso, proxy SOCKS5 y autenticación de cliente para la travesía…
 sshuttle/sshuttle
Servidor proxy transparente que funciona como una VPN del pobre. Reenvía sobre SSH. No requiere administrador. Funciona con Linux y MacOS. …
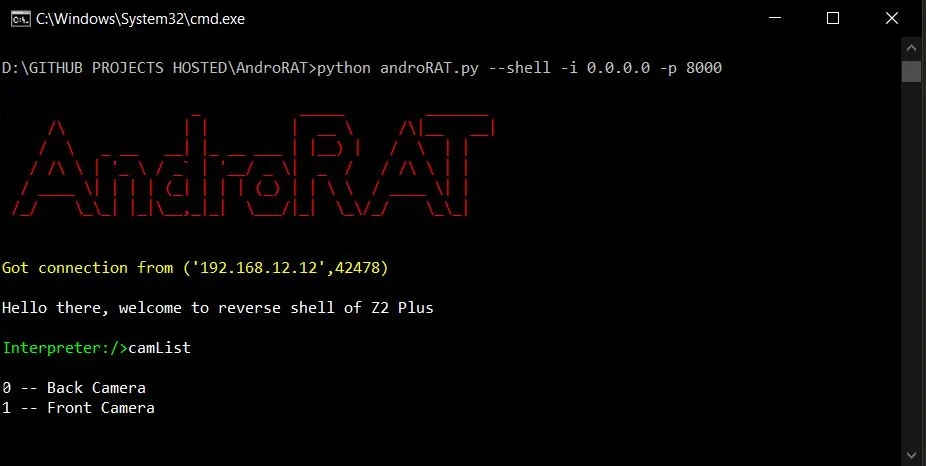 karma9874/androrat
Una sencilla herramienta de administración remota para Android que utiliza sockets. Usa Java en el lado del cliente y Python en el lado del servidor
 tennc/webshell
Este es un proyecto de código abierto de webshell
 ne0nd0g/merlin
Merlin es un multiplataforma post-explotación HTTP/2 Comando y Control servidor y agente escrito en golang.
 pennyw0rth/netexec
Framework de post-explotación para pruebas automatizadas de autenticación en redes, recolección de credenciales y movimiento lateral en entornos…
 its-a-feature/mythic
Un marco colaborativo y multiplataforma para red teaming.
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 rapid7/metasploit-payloads
Repositorio unificado para diferentes payloads de Metasploit Framework
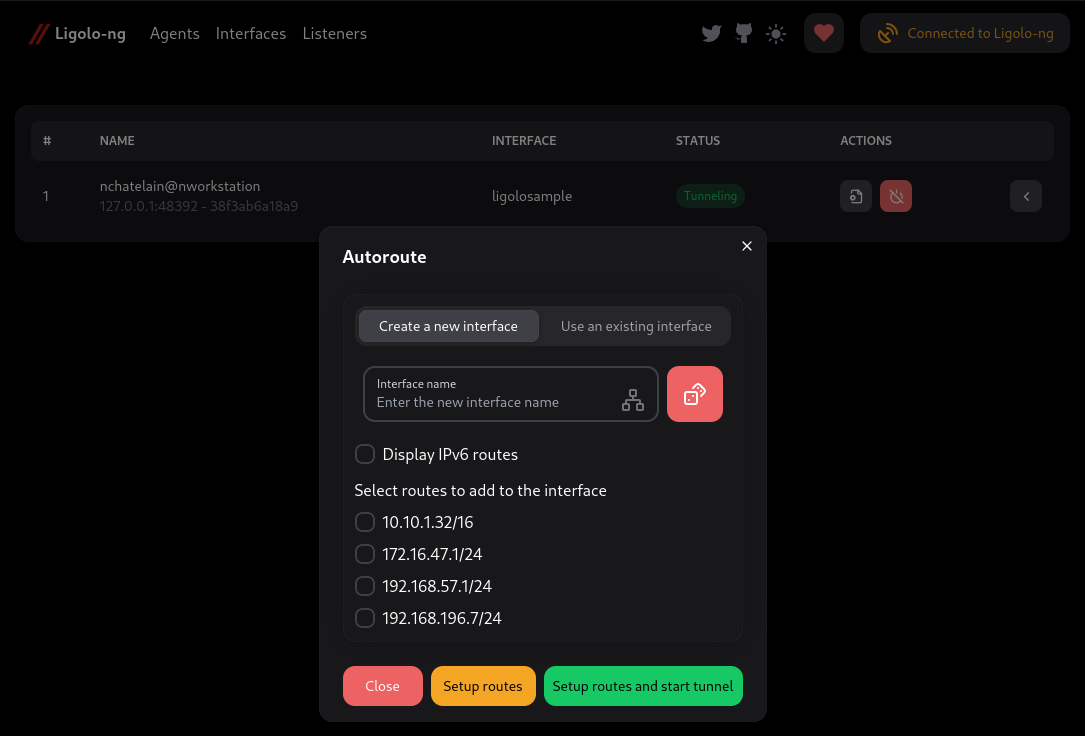 nicocha30/ligolo-ng
Una herramienta de túneles/pivoting avanzada, pero simple, que utiliza una interfaz TUN.
 adaptix-framework/adaptixc2
AdaptixC2 es un kit de herramientas de red team avanzado y altamente modular.
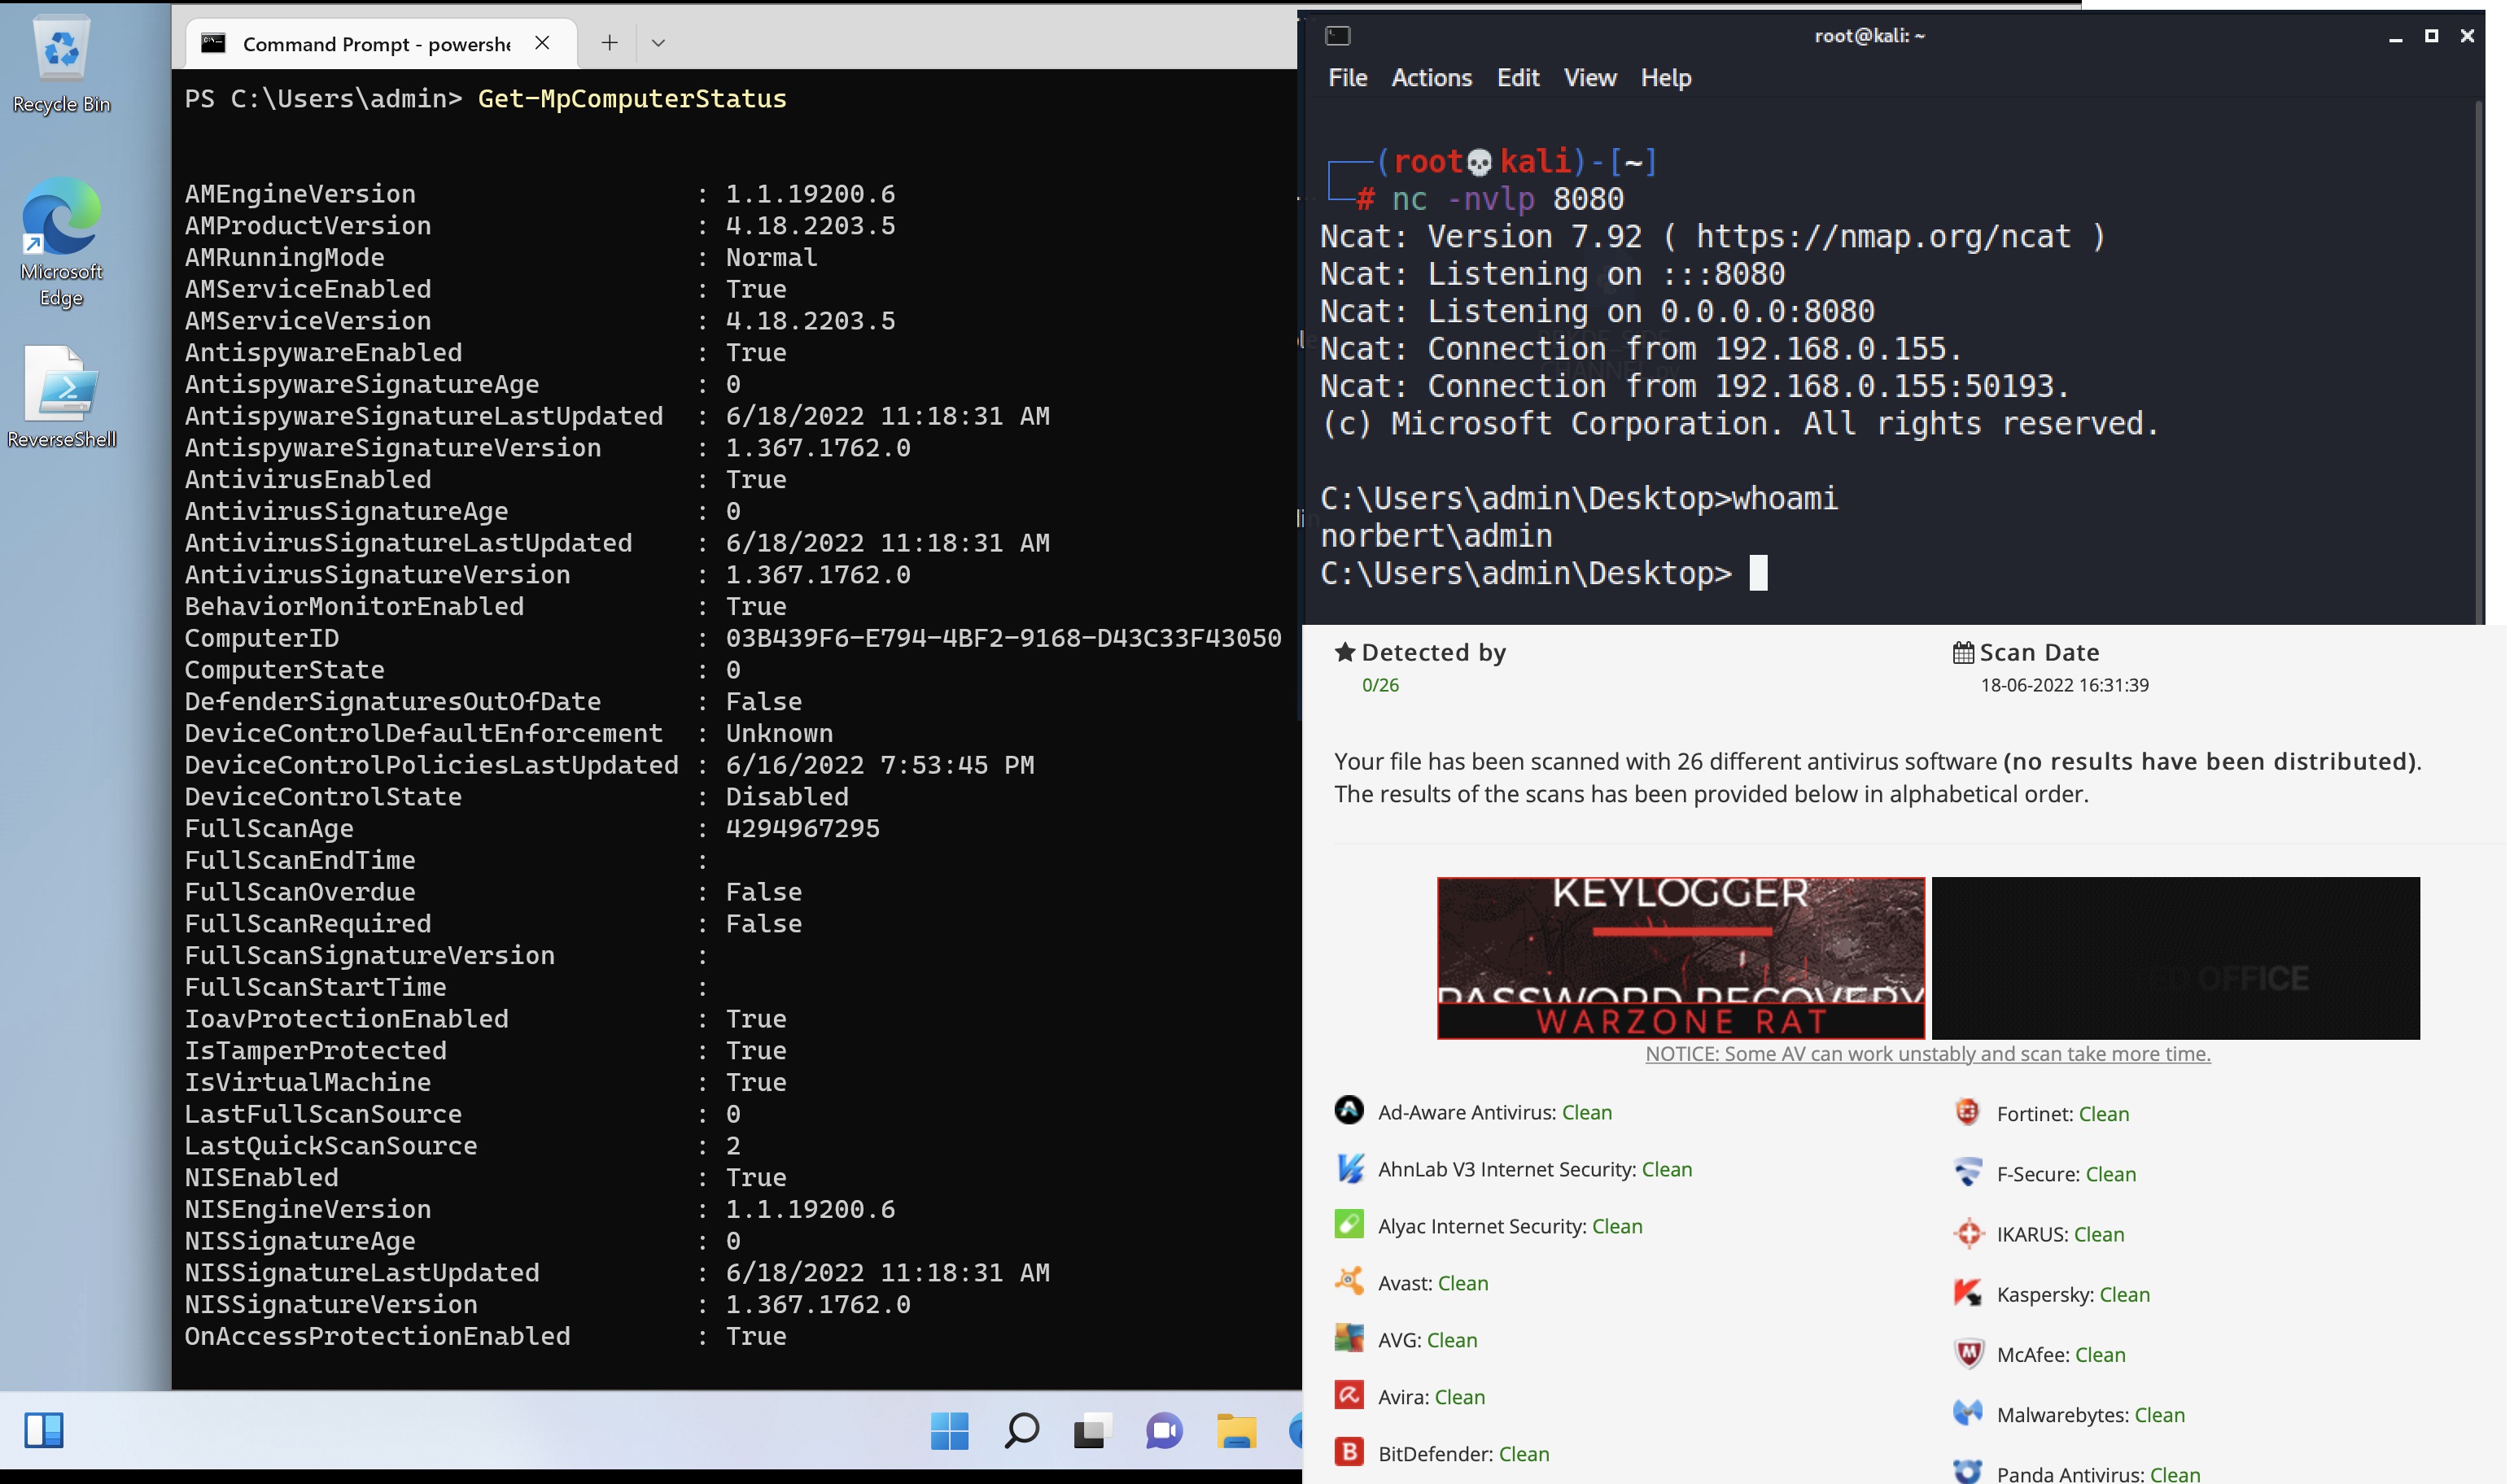 tihanyin/pssw100avb
Una lista de scripts de Powershell útiles con 100% de evasión de AV (en el momento de la publicación).
 marten4n6/evilosx
Una RAT maliciosa (Herramienta de Administración Remota) para macOS / OS X.
 nyan-x-cat/asyncrat-c-sharp
Herramienta de administración remota de código abierto para Windows C# (RAT)
jm33-m0/emp3r0rLinux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…