
 #3
Frameworks de análisis de RATs, firmas de detección, análisis de comportamiento e investigación.
Recomendado por Kitploit
 tsuyoken/imgbackdoor
Oculta tu payload en un archivo .jpg
 them4hd1/vayne-rat
Un Rat avanzado en C# .NET, es estable y contiene muchas características.
 idov31/venom
Venom es una biblioteca que pretende realizar comunicación evasiva utilizando un socket de navegador robado
 mythicagents/xenon
Un agente Mythic para Windows escrito en C
 igh0st/gh0st3.6_src
Código fuente de un Troyano de Acceso Remoto (RAT) para aprender comunicación C2, entrega de payloads y técnicas de post-explotación en entornos…
 frenchcisco/ratel
RAT-el es una herramienta de prueba de penetración de código abierto que te permite tomar el control de una máquina con Windows. Funciona en el…
 hackerhouse-opensource/backdoors
Herramientas para mantener el acceso a sistemas y demostraciones de prueba de concepto.
 rainkin1993/remote-access-trojan-database
Una base de datos de RAT recopilados de Internet.
 cryst4linqq/turkorat
Grabber completamente indetectado (roba carteras, contraseñas, cookies, modifica el cliente de Discord, etc.)
 ilikenwf/darkagent
DarkAgent Herramienta de Administración Remota RAT por DragonHunter
 m4sc3r4n0/spyrat
Troyano de Acceso Remoto Python
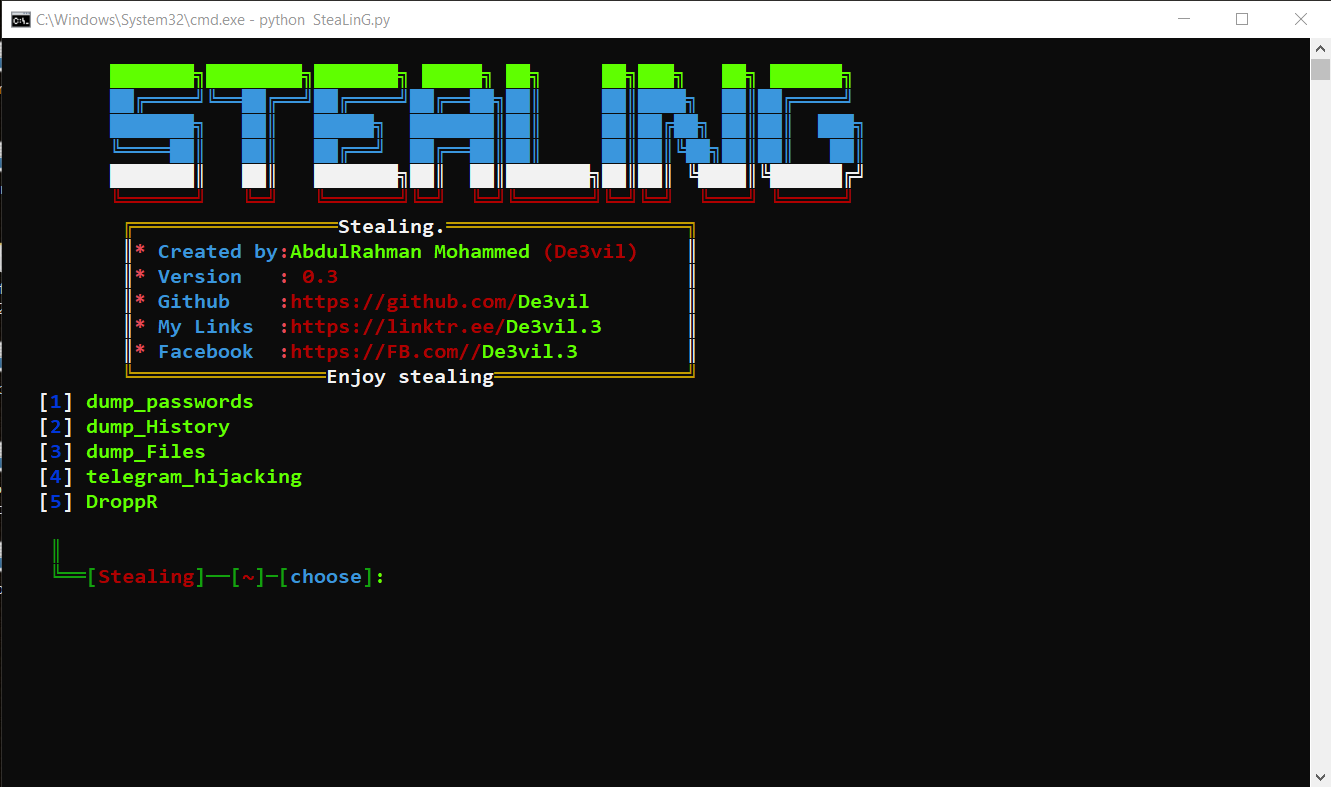 de3vil/stealing
SteaLinG es un framework de pruebas de penetración de código abierto diseñado para ingeniería social.
 pr0xylife/qakbot
Repositorio de inteligencia de amenazas y análisis de malware centrado en un troyano bancario y botnet, con IOCs, indicadores C2 e investigación de…
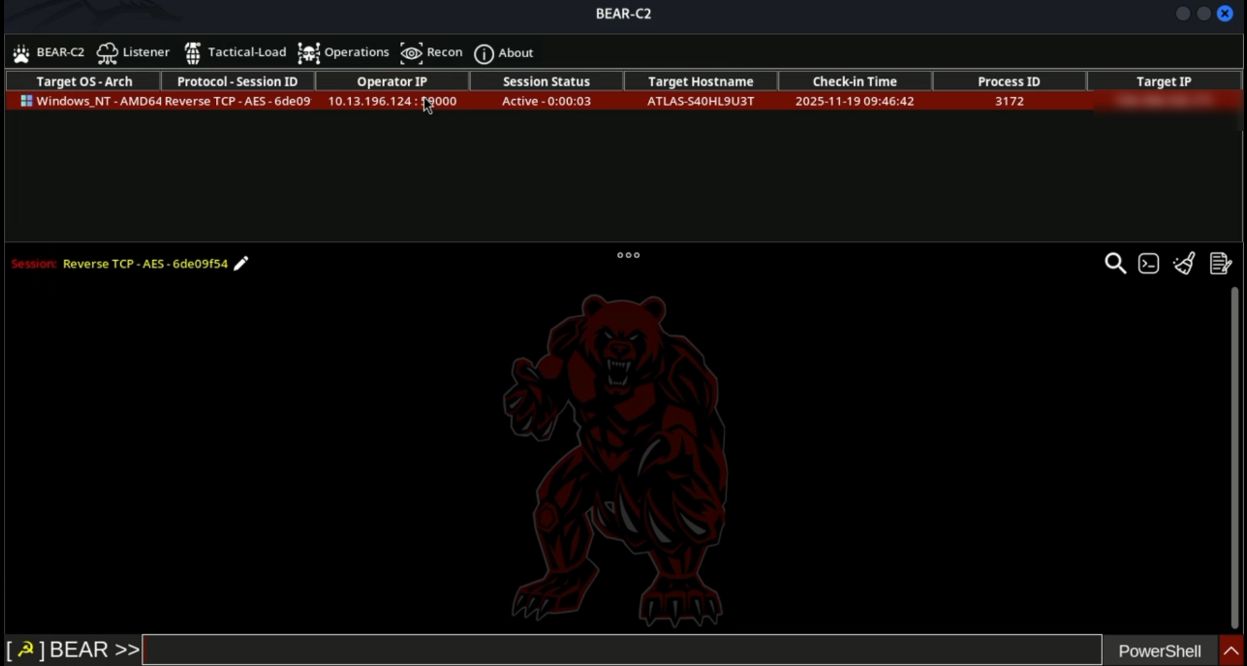 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode es un proyecto de investigación en seguridad que demuestra una técnica encubierta para codificar archivos ejecutables en datos de…
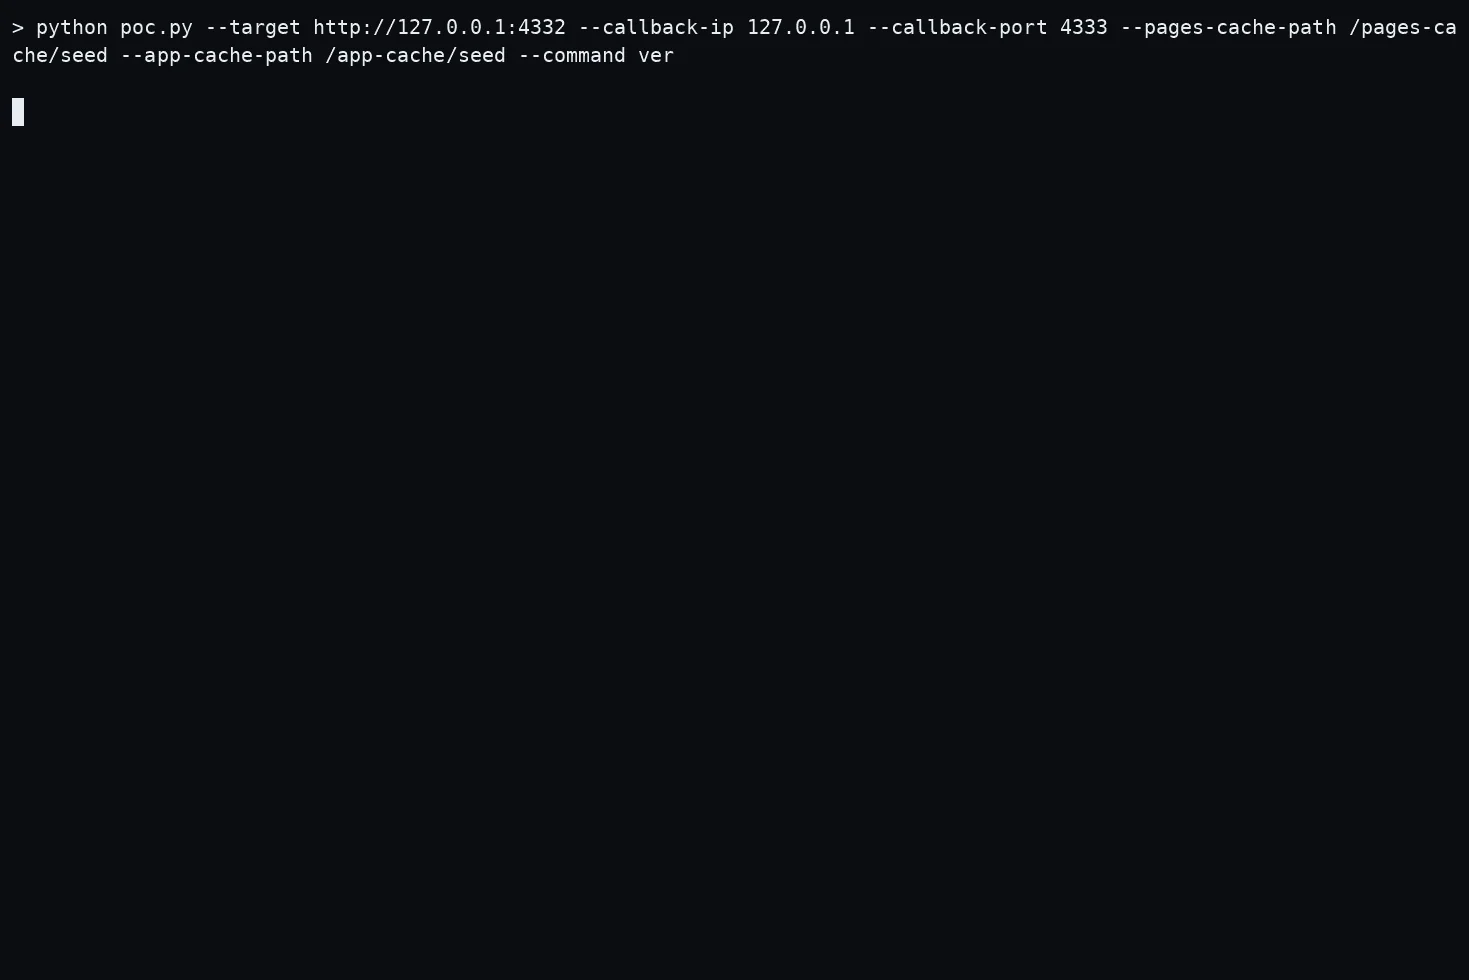 rafabd1/cve-2026-75604-poc
Proof-of-concept exploit for CVE-2026-75604, an unauthenticated remote code execution in Windows-hosted Next.js apps, with callback-based command…
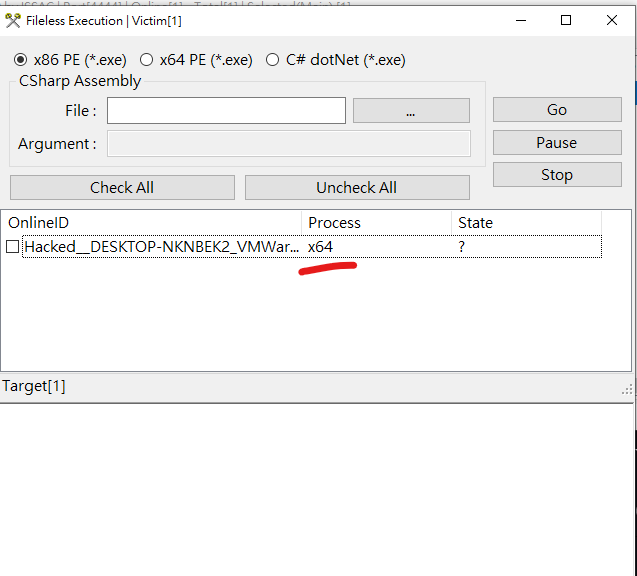 iss4cf0ng/duplexspycs
Una herramienta de administración remota (RAT) de código abierto basada en C#, que permite el control completo de una máquina Windows remota,…
 ahhh/reverse_https_bot
Un troyano de acceso remoto basado en Python y HTTPS para pruebas de penetración.
 abhishekkr/n00brat
Kit de administración remota (o troyano) para sistemas POSiX (Linux/Unix) que funciona como un servicio web.








