

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Categorías

Red Teaming

Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.

Recomendado por Kitploit

Herramientas destacadas

10 seleccionadas
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7khace 3 días
metasploit-framework preview#2

metasploit-framework

GitHubrapid7/metasploit-framework
38.8khace 15h 26m
Empire preview#3

Empire

GitHubbc-security/empire
5.2khace 1 día
Mythic preview#4

Mythic

GitHubits-a-feature/mythic
4.7khace 1 mes
NetExec preview#7

NetExec

GitHubpennyw0rth/netexec
5.8khace 2 días
impacket preview#8

impacket

GitHubfortra/impacket
16.0khace 1 día
BloodHound-Legacy preview#9

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy
10.6khace 8 meses
mimikatz preview#10

mimikatz

GitHubgentilkiwi/mimikatz
21.8khace 20 días
Rubeus preview#11

Rubeus

GitHubghostpack/rubeus
5.1khace 1 año
PEASS-ng preview#12

PEASS-ng

GitHubpeass-ng/peass-ng
20.3khace 3 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
5516 resultados
pentest-muse-cli preview

pentest-muse-cli

GitHubabstractengine/pentest-muse-cli

Asistente impulsado por IA para probadores de penetración que genera cargas útiles, analiza código, realiza reconocimiento y ejecuta acciones de…

reconnaissancepayload-generationcode-analysis+4
236hace 2 años
Jasmin-Ransomware preview

Jasmin-Ransomware

GitHubcodesiddhant/jasmin-ransomware

Jasmin Ransomware es una herramienta avanzada de equipo rojo (clon de WannaCry) utilizada para simular ataques de ransomware reales. Jasmin ayuda a…

encryption-decryption-toolsexploitationmalware-analysis+5
286hace 5 años
arya preview

arya

GitHubclaroty/arya

Genera archivos pseudomaliciosos a partir de reglas YARA para activar la detección de AV/EDR, lo que permite la investigación de malware, el control…
malware-analysispenetration-testingeducation+2
261hace 3 años
Wifi-Dumper preview

Wifi-Dumper

GitHubviralmaniar/wifi-dumper

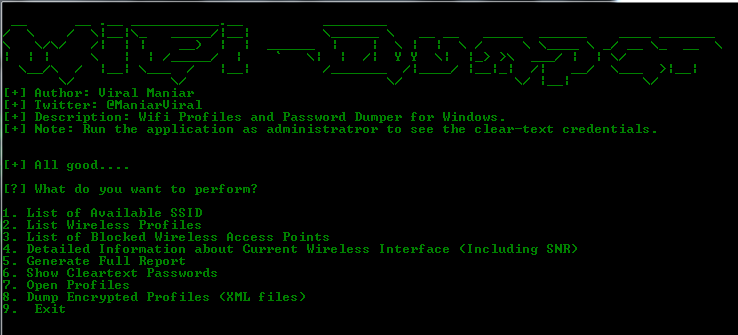
Esta es una herramienta de código abierto para volcar los perfiles wifi y las contraseñas en texto claro de los puntos de acceso conectados en la…

password-crackingwi-fi-auditinginformation-gathering+2
295hace 9 años
ROPInjector preview

ROPInjector

GitHubgpoulios/ropinjector

Parchear shellcodes codificados con ROP en PEs

exploitationids-ips-evasionreverse-engineering+7
186hace 8 años
NimBlackout preview

NimBlackout

GitHubhelixo32/nimblackout

Matar AV/EDR aprovechando el ataque BYOVD

privilege-escalationexploitationeducation+2
406hace 3 años
artifacts-kit preview

artifacts-kit

GitHubforrest-orr/artifacts-kit

Kit generador de artefactos de memoria en modo usuario pseudo-maliciosos diseñado para imitar fácilmente las huellas que deja el malware real en un…

memory-forensicspayload-generationexploitation+5
231hace 2 años
wsb-detect preview

wsb-detect

GitHublloydlabs/wsb-detect

wsb-detect te permite detectar si te estás ejecutando en Windows Sandbox ("WSB")

dynamic-analysis-sandboxingmalware-analysisred-teaming+1
373hace 3 años
notRDP preview

notRDP

GitHubdagowda/notrdp

Plugin de Havoc C2 que crea un escritorio Windows oculto, lo transmite a un visor en el navegador e inyecta entrada de ratón/teclado para un control…

persistence-mechanismsimpersonation-toolsdata-exfiltration+6
269hace 1 mes
obex preview

obex

GitHubdis0rder0x00/obex

Obex – Bloqueo de DLLs no deseadas en modo usuario

ids-ips-evasionpost-exploitationred-teaming+1
281hace 1 año
NovaLdr preview

NovaLdr

GitHubblacksnufkin/novaldr

Module Stomping sin hilos en Rust con algunas características (En memoria de los asesinados en la masacre de la fiesta Nova)

privilege-escalationmemory-forensicscode-analysis+7
267hace 2 años
zip_smuggling preview

zip_smuggling

GitHuboctoberfest7/zip_smuggling

Utilidad de Python3 para crear archivos zip que ocultan datos adicionales para su posterior extracción.

data-exfiltrationred-teamingpayload-development+1
275hace 1 año
Girsh preview

Girsh

GitHubnodauf/girsh

Genera automáticamente un shell inverso completamente interactivo para una víctima Linux o Windows.

payload-generationexploitationreverse-engineering+5
360hace 3 años
SharpHose preview

SharpHose

GitHubustayready/sharphose

Herramienta asíncrona de pulverización de contraseñas en C# para entornos Windows

password-attackspenetration-testingauthentication+1
318hace 2 años
SetupHijack preview

SetupHijack

GitHubhackerhouse-opensource/setuphijack

SetupHijack es una herramienta de investigación de seguridad que explota condiciones de carrera y manejo inseguro de archivos en los procesos de…

privilege-escalationpayload-generationexploitation+3
264hace 9 meses
BypassCredGuard preview

BypassCredGuard

GitHubwh0amitz/bypasscredguard

Bypass de Credential Guard mediante parcheo de la memoria de Wdigest

password-attacksexploitationpost-exploitation+2
339hace 3 años
DonPwner preview

DonPwner

GitHubmordavid/donpwner

Herramienta avanzada de ataque a Controladores de Dominio y análisis de credenciales que aprovecha la base de datos de DonPAPI

reconnaissancepassword-attacksexploitation+4
267hace 1 año
RATel preview

RATel

GitHubfrenchcisco/ratel

RAT-el es una herramienta de prueba de penetración de código abierto que te permite tomar el control de una máquina con Windows. Funciona en el…


encryption-decryption-toolspayload-generationpersistence-mechanisms+6
277hace 5 años
Anterior1…686970…100Siguiente





