Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
NovaLdr — Module Stomping sin hilos en Rust con algunas características (En memoria de los asesinados en la masacre de la fiesta Nova) | Kitploit
Herramientas/GitHubGitHub/blacksnufkin/novaldr
Escalada de PrivilegiosForensia de MemoriaAnálisis de CódigoExplotaciónShellcodePost-ExplotaciónAnálisis de MalwareAprendizaje y EducaciónRed TeamingDesarrollo de Payloads
GitHub
2674286hace 2 añosRevisado por Kitploit
Compartir
blacksnufkin/novaldr

NovaLdr

Module Stomping sin hilos en Rust con algunas características (En memoria de los asesinados en la masacre de la fiesta Nova)

Ver Repositorio

NovaLdr ⚜️

NovaLdr es un Module Stomping sin hilos escrito en Rust, diseñado como un proyecto de aprendizaje mientras se explora el mundo del desarrollo de malware. Utiliza técnicas avanzadas como syscalls indirectas y cifrado de cadenas para lograr sus funcionalidades. Este proyecto no pretende ser un producto completo o pulido, sino más bien un viaje hacia los aspectos técnicos del malware, mostrando varias técnicas y características.

Resumen de Características 💡

  • Indirect Sycalls
  • Cifrado de cadenas
  • Cifrado de Shellcode: XOR simple y conversión de los bytes del Shellcode en direcciones MAC
  • Ejecución sin Hilos
    • Threadless inject: Escribe un trampolín en una función especificada dentro de un DLL dado y lo redirige para cargar otro DLL.
    • JMPThreadHijack: Secuestra un hilo sin llamar a SetThreadContext. Todavía necesita mejoras porque soy perezoso y no he implementado todo lo suficientemente bien como para mantener la funcionalidad original del hilo. Solo un PoC rápido y sucio (Cuidado con el control de ejecución del payload. Los navegadores tienden a ejecutar el payload varias veces).
  • Desvinculación de Módulo
    • Sobrescribe los bytes mágicos del encabezado DOS.
    • Limpia las direcciones base de los DLL del proceso objetivo.
    • Elimina las cadenas de nombre de DLL del proceso objetivo.
    • Desvincula un módulo de la lista de módulos.
  • Generación de Procesos: genera un proceso suspendido con NtCreateUserProcess y suplanta el PPID y establece el proceso para Bloquear DLL.
  • Desenganche de Ntdll: Desenganche remoto y local de Ntdll usando la técnica Fart de Parun.
  • Sin GetModuleHandleA ni GetProcAddress: Función Custome que utiliza funciones NT.
  • Sleep Encrypt: función de sleep personalizada que cifra la pila durante su duración de sueño usando un hilo separado.
  • HWBP: Bypass de AMSI y ETW sin parches en proceso con HWBP en todos los hilos.

Uso: 🛠️

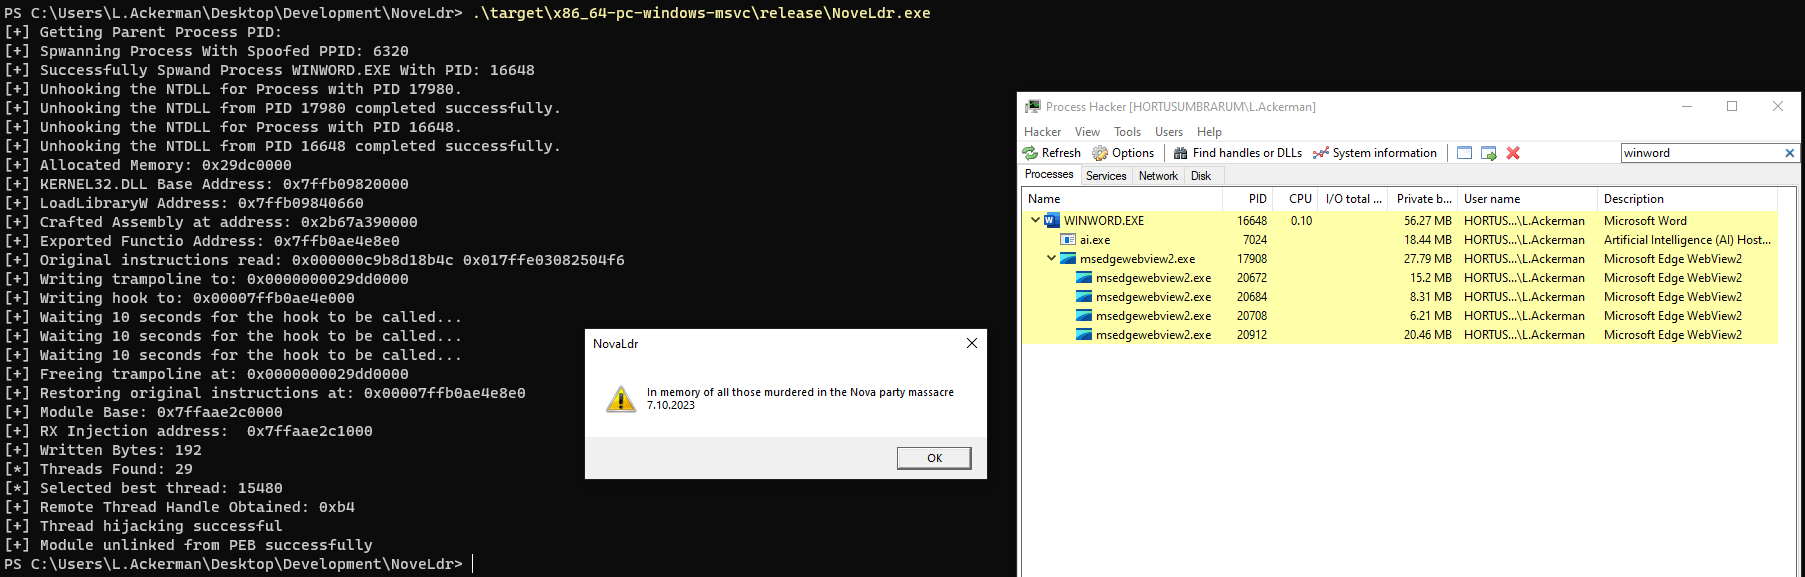
  • Generar archivo Shellcode: msfvenom -p windows/x64/messagebox TITLE=NovaLdr TEXT='In memory of all those murdered in the Nova party massacre 7.10.2023' ICON=WARNING EXITFUNC=thread -b '\xff\x00\x0b' -f raw -e none -o Nova_MSG.bin
  • Cifrar el archivo shellcode y convertirlo a formato de dirección MAC python bin2mac.py Nova_MSG.bin > nova_msg.txt
  • Copiar el contenido del archivo de salida y pegarlo en el archivo main.rs
  • Compilar el programa simplemente ejecutando el archivo compile.bat

Descargo de responsabilidad 📢

NovaLdr está destinado únicamente para fines educativos y de investigación. El autor no es responsable de ningún mal uso o daño causado por este programa. Siempre busque permiso antes de probarlo contra cualquier objetivo.

Contribuciones 📈

Dado que este proyecto es un viaje de aprendizaje, las contribuciones, sugerencias y mejoras son bienvenidas para hacer de NovaLdr un recurso valioso para aprender desarrollo de malware en Rust.

Recursos y Créditos 📍

  • masking-malicious-memory-artifacts-part-ii-insights-from-moneta
  • masking-malicious-memory-artifacts-part-iii-bypassing-defensive-scanners
  • alternative-process-injection
  • custom_getmodulehandle_getprocaddress
  • nim-noload-dll-hollowing
  • Malwear-Sweet
  • dll-unlinking
  • operating-into-EDRs-blindspot
  • Hidding Module from the HashTable
  • module-pebldr-hiding-all-4-methods
  • NtCreateUserProcess
  • Defcon31
  • process-injection-evading-edr-in-2023
  • StackMask
  • Patchless Amsi Bypass
  • PatchlessHook
  • import_dll_injection 📌 (will be added later)

POC

Screenshot 2023-10-19 142856

PE-SIEVE

Screenshot 2023-10-19 142029

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →