
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit

 flangvik/azurec2relay
Función de Azure que valida y retransmite tráfico de balizas de Cobalt Strike utilizando perfiles C2 maleables, redirigiendo las solicitudes…
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
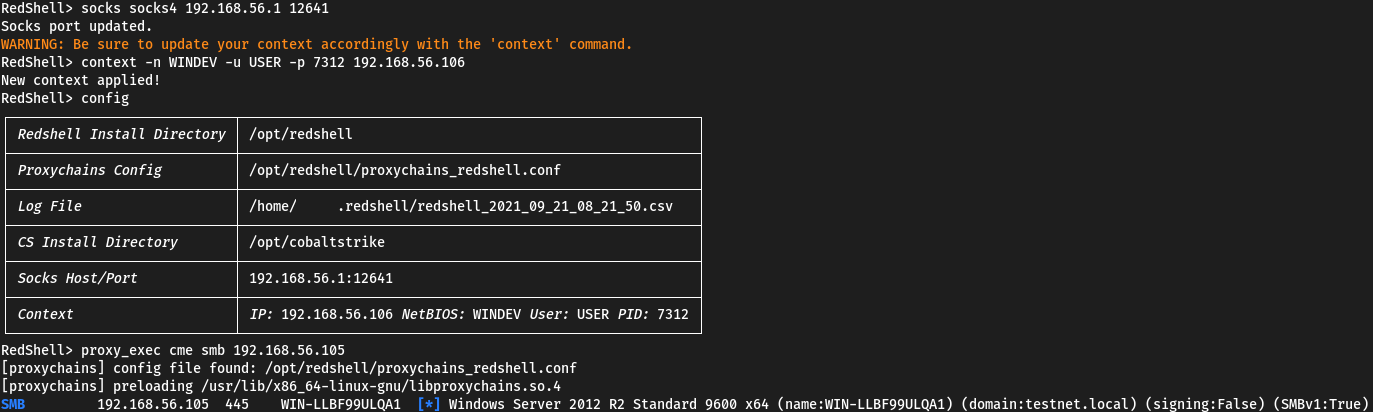 verizon/redshell
Un símbolo de sistema interactivo para red teaming y pentesting. Envía automáticamente comandos a través de proxies SOCKS4/5 mediante proxychains. La…
 maldev-academy/maldevacademyldr.2
Implementación de RunPE con múltiples técnicas de evasión (2)
 s3cur3th1ssh1t/nimsyscallpacker
Empaqueta ensamblados de C#, archivos PE o shellcode en binarios de Nim cifrados con funciones avanzadas de evasión, incluyendo bypass de AMSI/ETW,…
 ariary/fileless-xec
Dropper sigiloso que ejecuta binarios remotos sin descargarlos en disco. (Soporte HTTP3, soporte ICMP, rastros invisibles, multiplataforma, ...)
 redcanaryco/atomictestharnesses
Repositorio público para el arnés de prueba atómica
 gmh5225/awesome-ai-security
Una lista curada de materiales y recursos de Seguridad en IA para Pentesters, Bug Hunters e Investigadores de Seguridad.
 winscripting/uac-bypass
Prueba de concepto en PowerShell que omite el Control de Cuentas de Usuario (UAC) de Windows para elevar privilegios, destinada a pruebas de…
 kindtime/nosferatu
DLL que engancha la autenticación NTLM y Kerberos en lsass.exe para inyectar un hash de puerta trasera, permitiendo acceso autenticado persistente en…
 d3lb3/keefarcereborn
Una DLL independiente que exporta bases de datos en texto claro una vez inyectada en el proceso de KeePass.
 1r0bit/taskhound
Herramienta para enumerar tareas programadas privilegiadas en sistemas remotos.
 kudaes/lolbits
** DESCONTINUADO ** Marco de C2 que utiliza el Servicio de Transferencia Inteligente en Segundo Plano (BITS) como protocolo de comunicación y Direct…
 maldev-academy/christmas
PoC que demuestra una cadena de inyección multiproceso destinada a ejecutar shellcode de forma remota
 vozec/cve-2023-7028
Este repositorio presenta una prueba de concepto de CVE-2023-7028
 shell-company/qrexfil
Esta herramienta es una utilidad de línea de comandos que te permite convertir cualquier archivo binario en una película de códigos QR. Los datos…
 vysecurity/cve-2017-8759
CVE-2017-8759 - Una vulnerabilidad en el parser SOAP WDSL.
 sudonoodle/bof-coerce-ipp
Beacon Object File (BOF) para forzar la autenticación de la cuenta de máquina mediante IPP.








