
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit
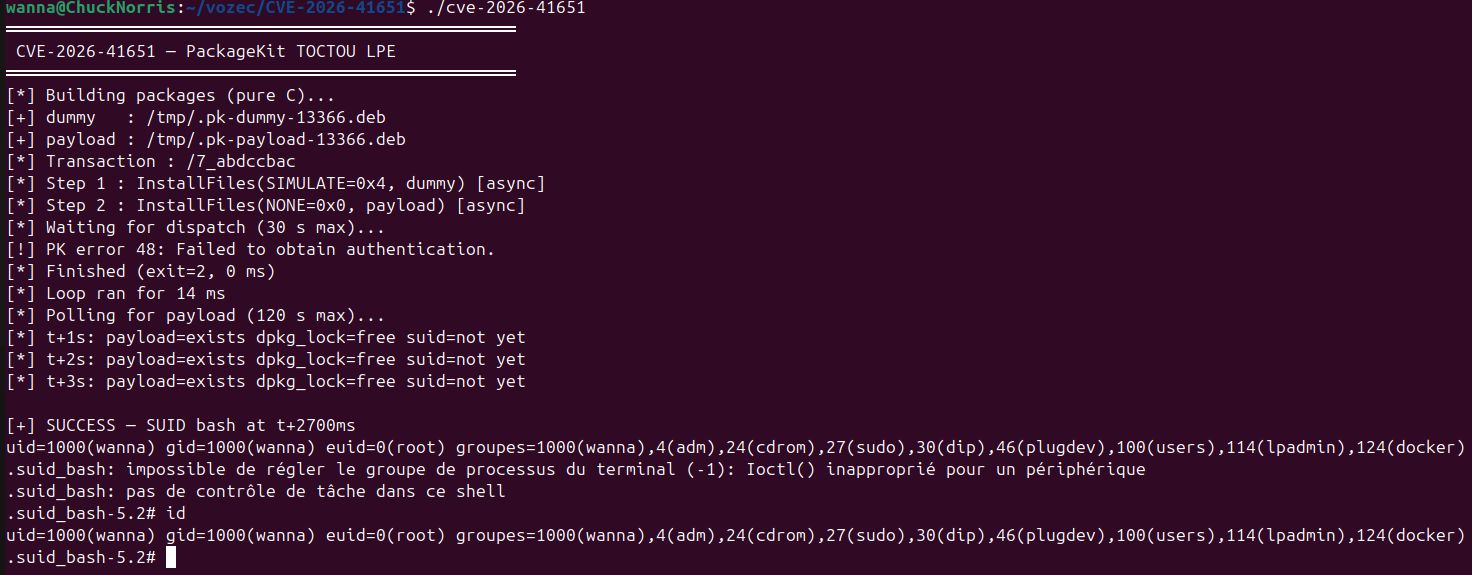
 vozec/cve-2026-41651
Explota una condición de carrera TOCTOU en el manejador de transacciones de PackageKit para instalar paquetes arbitrarios como root, logrando una…
 tyranid/exploitdotnetdcom
Una herramienta para explotar .NET DCOM para EoP y RCE. Se corrige en las últimas versiones de .NET.
 sec-consult/msiscan
Herramienta de escaneo para identificar problemas de escalada de privilegios locales en instaladores MSI vulnerables
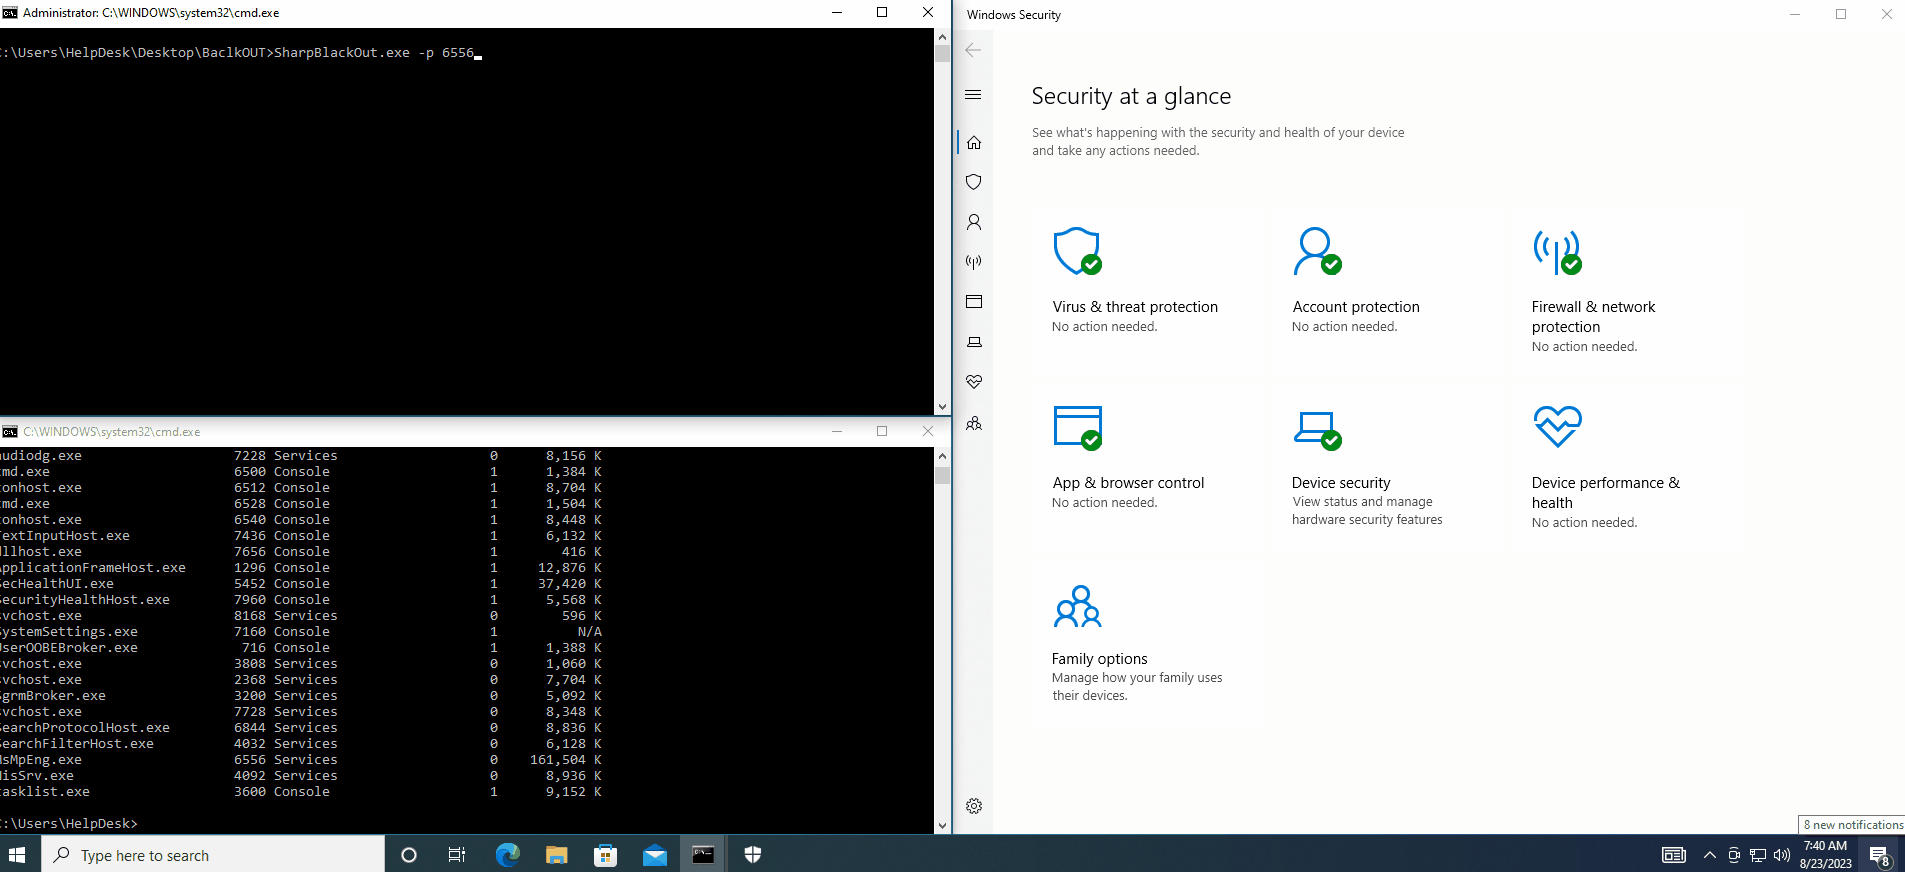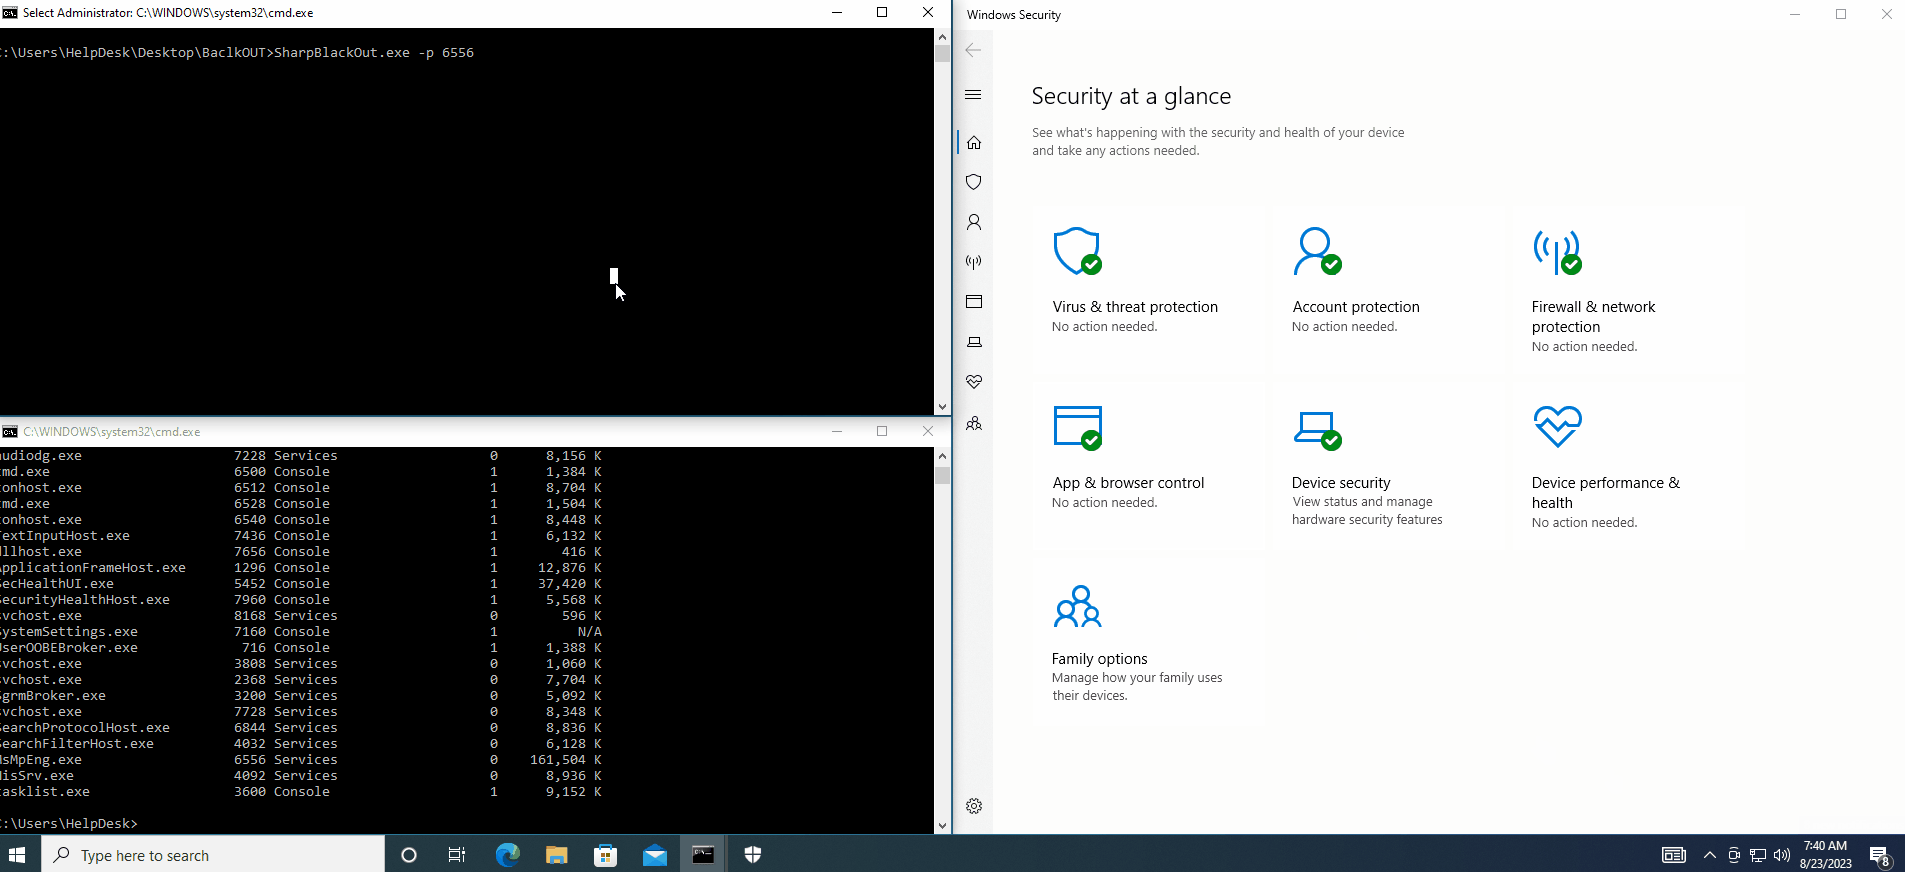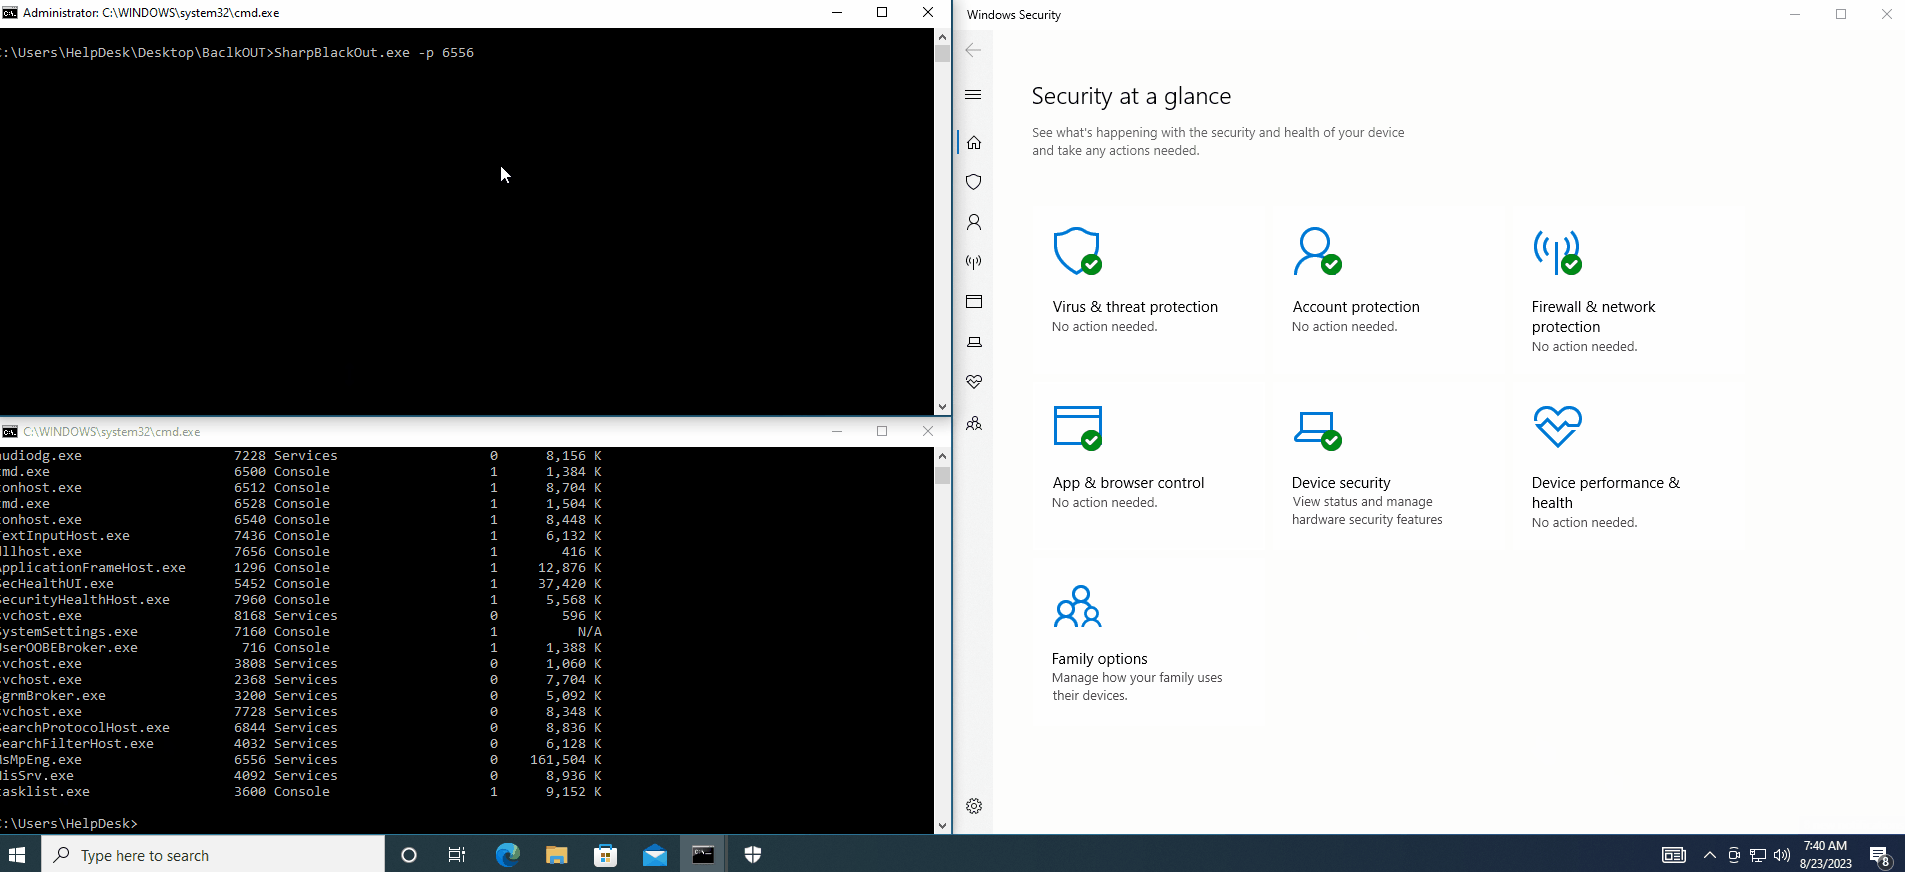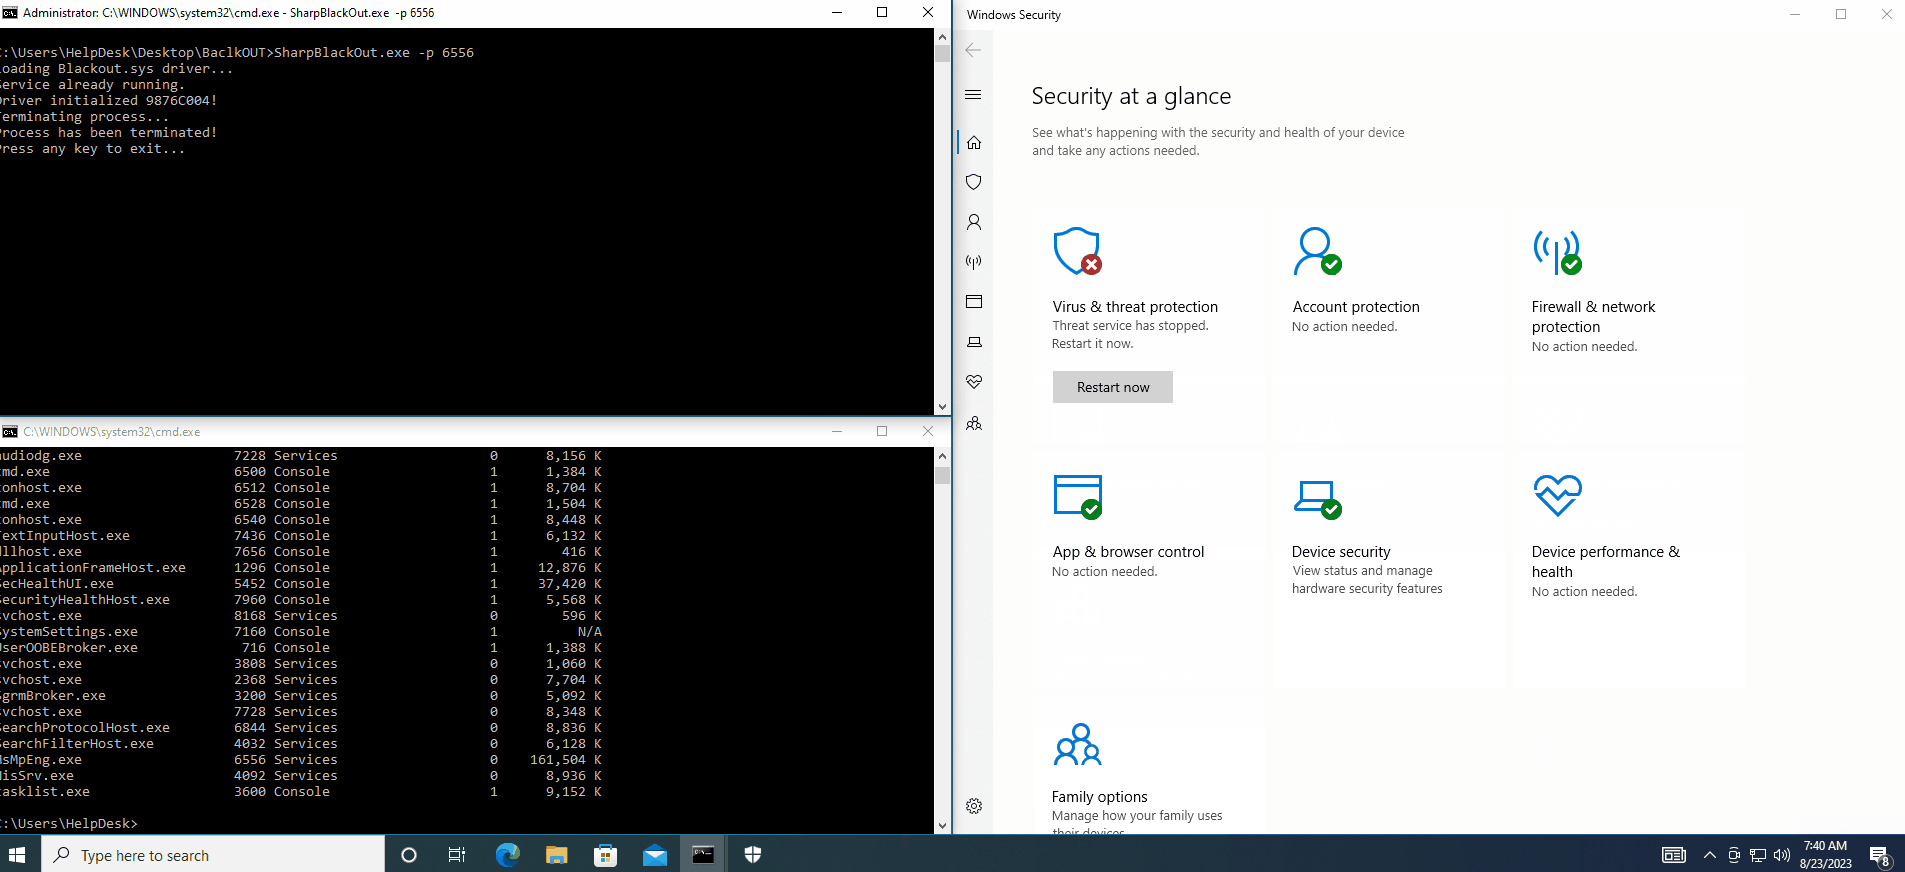 dmcxblue/sharpblackout
Terminar AV/EDR aprovechando el ataque BYOVD
 markakd/cve-2021-4154
Exploit de CVE-2021-4154
 ricardojoserf/adduser-samr
Crear administradores locales en Windows usando la API SAMR. En C#, Crystal, Python, Rust, Golang, Nim y Deno (Javascript)
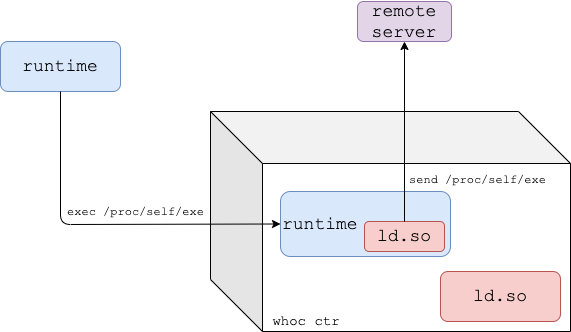 twistlock/whoc
Una imagen de contenedor que exfiltra el entorno de ejecución del contenedor subyacente a un servidor remoto.
 dinosn/mariadb-13-rce-lab
Laboratorio de RCE de MariaDB 13.0.1-rc — escalada de privilegios + UAF de heap + cadena JOP a system() como uid 999(mysql) en la imagen estándar de…
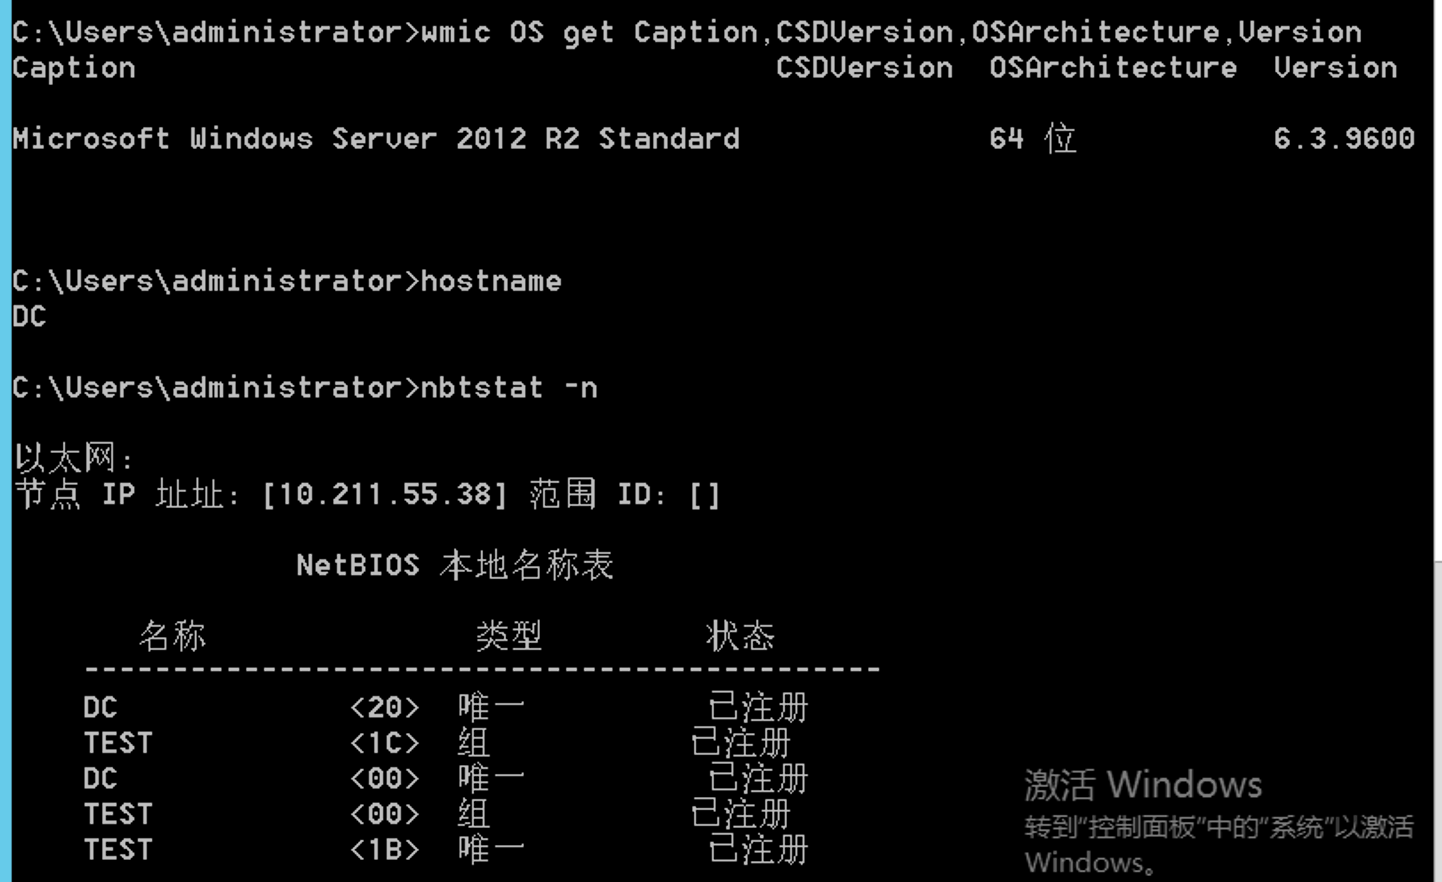 mstxq17/cve-2020-1472
cve-2020-1472 reproducción, explotación y su exp
 h3xduck/umbra
Un rootkit LKM dirigido a versiones de kernel 4.x y 5.x que abre una puerta trasera capaz de lanzar una shell inversa a un host remoto, ejecutar…
 stphivos/rat-shell
Troyano de Acceso Remoto para Windows (RAT)
 reedgraff/hingesdk
SDK de la aplicación de citas Hinge para python para ingenieros de software solitarios y aburridos
 alephsecurity/initroot
Motorola Untethered Jailbreak: Explotación de CVE-2016-10277 para eludir Secure Boot y el bloqueo de dispositivos
 0xeb-bp/cve-2020-1054
Implementación en Rust de un exploit de escalada de privilegios local para Windows 7 x64 para CVE-2020-1054; se compila mediante Cargo y se ejecuta…
 fortra/cve-2024-6769
Informe técnico y PoC para CVE-2024-6769, que combina el secuestro de DLL con el envenenamiento de la caché de activación para escalar de integridad…
 rhinosecuritylabs/iamactionhunter
Un analizador de declaraciones de políticas IAM de AWS y herramienta de consulta.
 quentinhardy/pytmipe
Biblioteca y cliente de Python para manipulaciones de tokens y suplantaciones para escalada de privilegios en Windows
 bishopfox/firecat
Firecat es una herramienta de pruebas de penetración que le permite abrir túneles TCP inversos fuera de una red comprometida.








