
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit

 eshlomo1/cloudsec
Domina el arte de la explotación en la nube. Un recurso especializado para investigadores de seguridad ofensiva y red teamers centrado en weaponizar…
 purpleailab/decepticon
Agente de hacking autónomo para Red Team
 sia-iotechnology/kittysploit-framework
Marco de explotación en Python, Depurador del motor V8, Interceptor de proxy, mercado, post-explotación, generador de backdoors,....
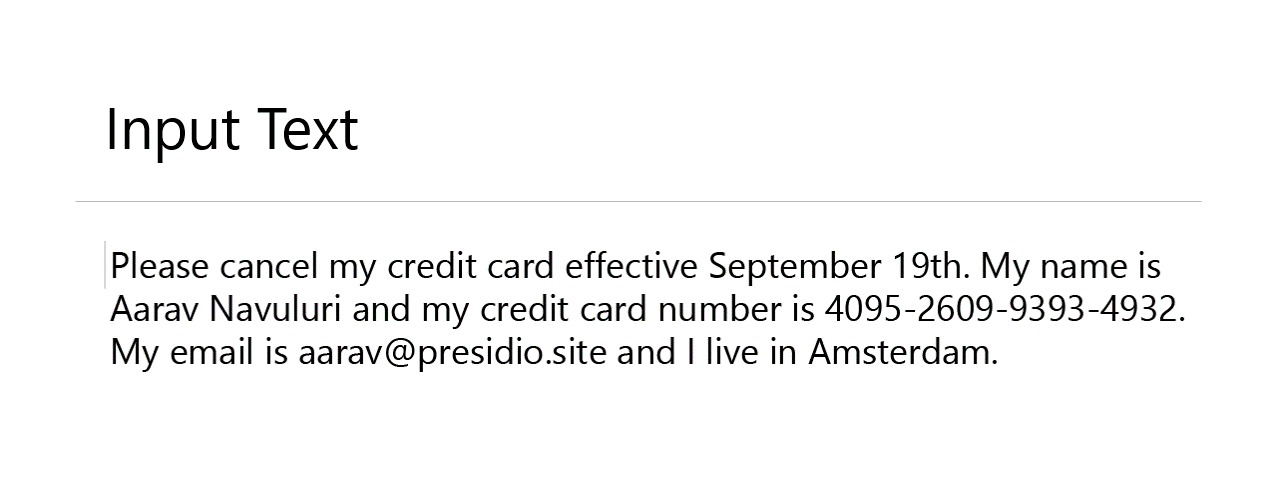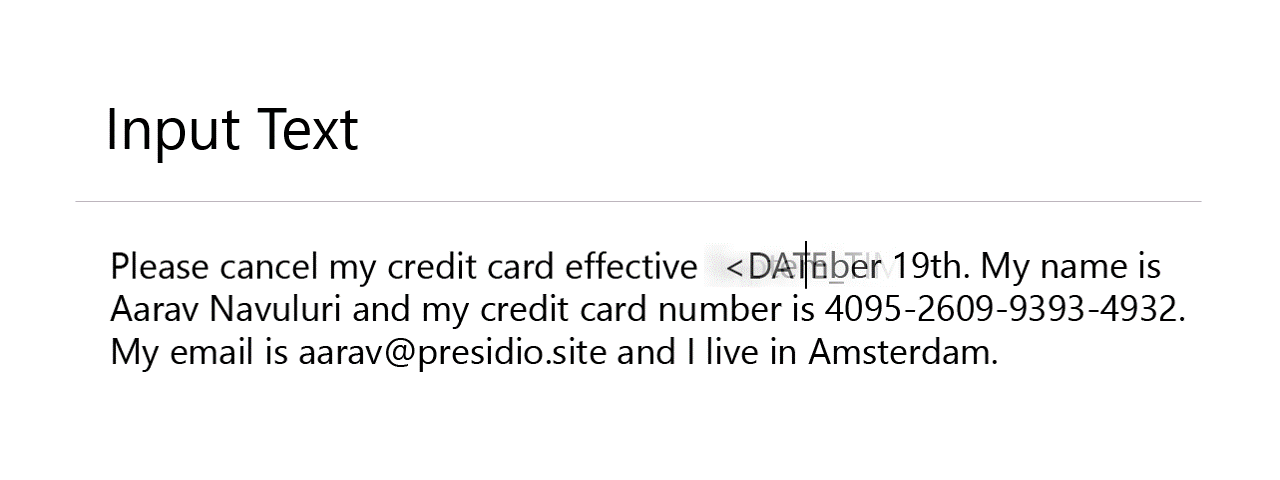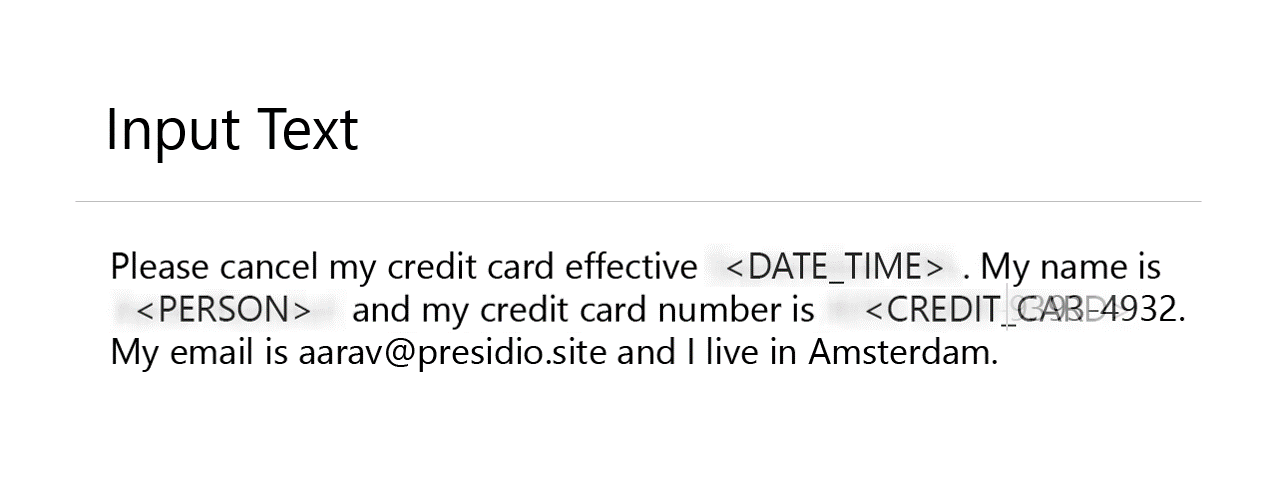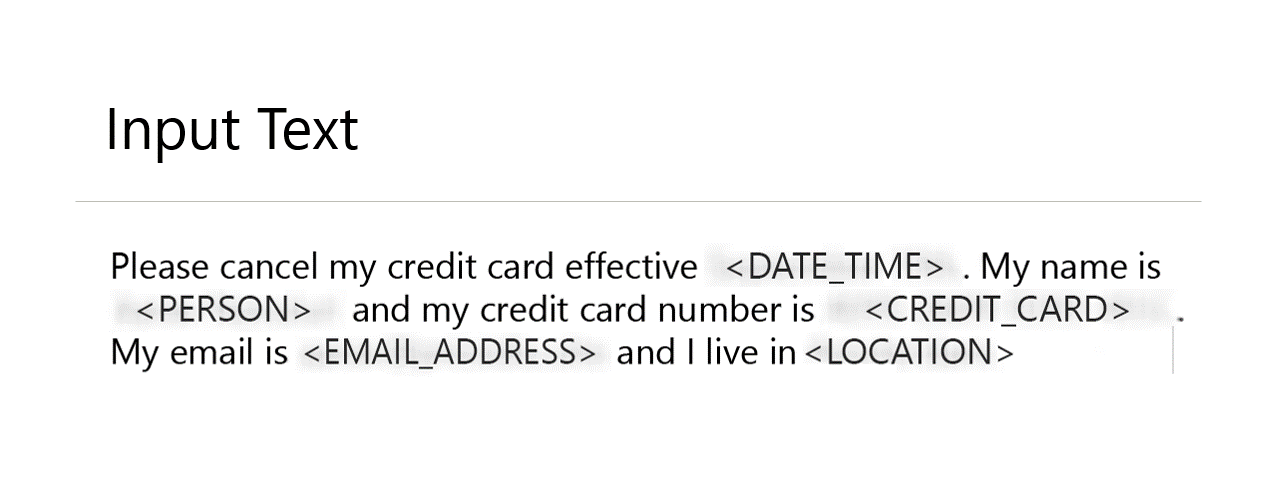 data-privacy-stack/presidio
Un framework de código abierto para detectar, redactar, enmascarar y anonimizar datos sensibles (PII) en texto, imágenes y datos estructurados.…
 wireshark/wireshark
Capture y analice el tráfico de red con inspección profunda de paquetes, decodificación de protocolos en cientos de protocolos y soporte de archivos…
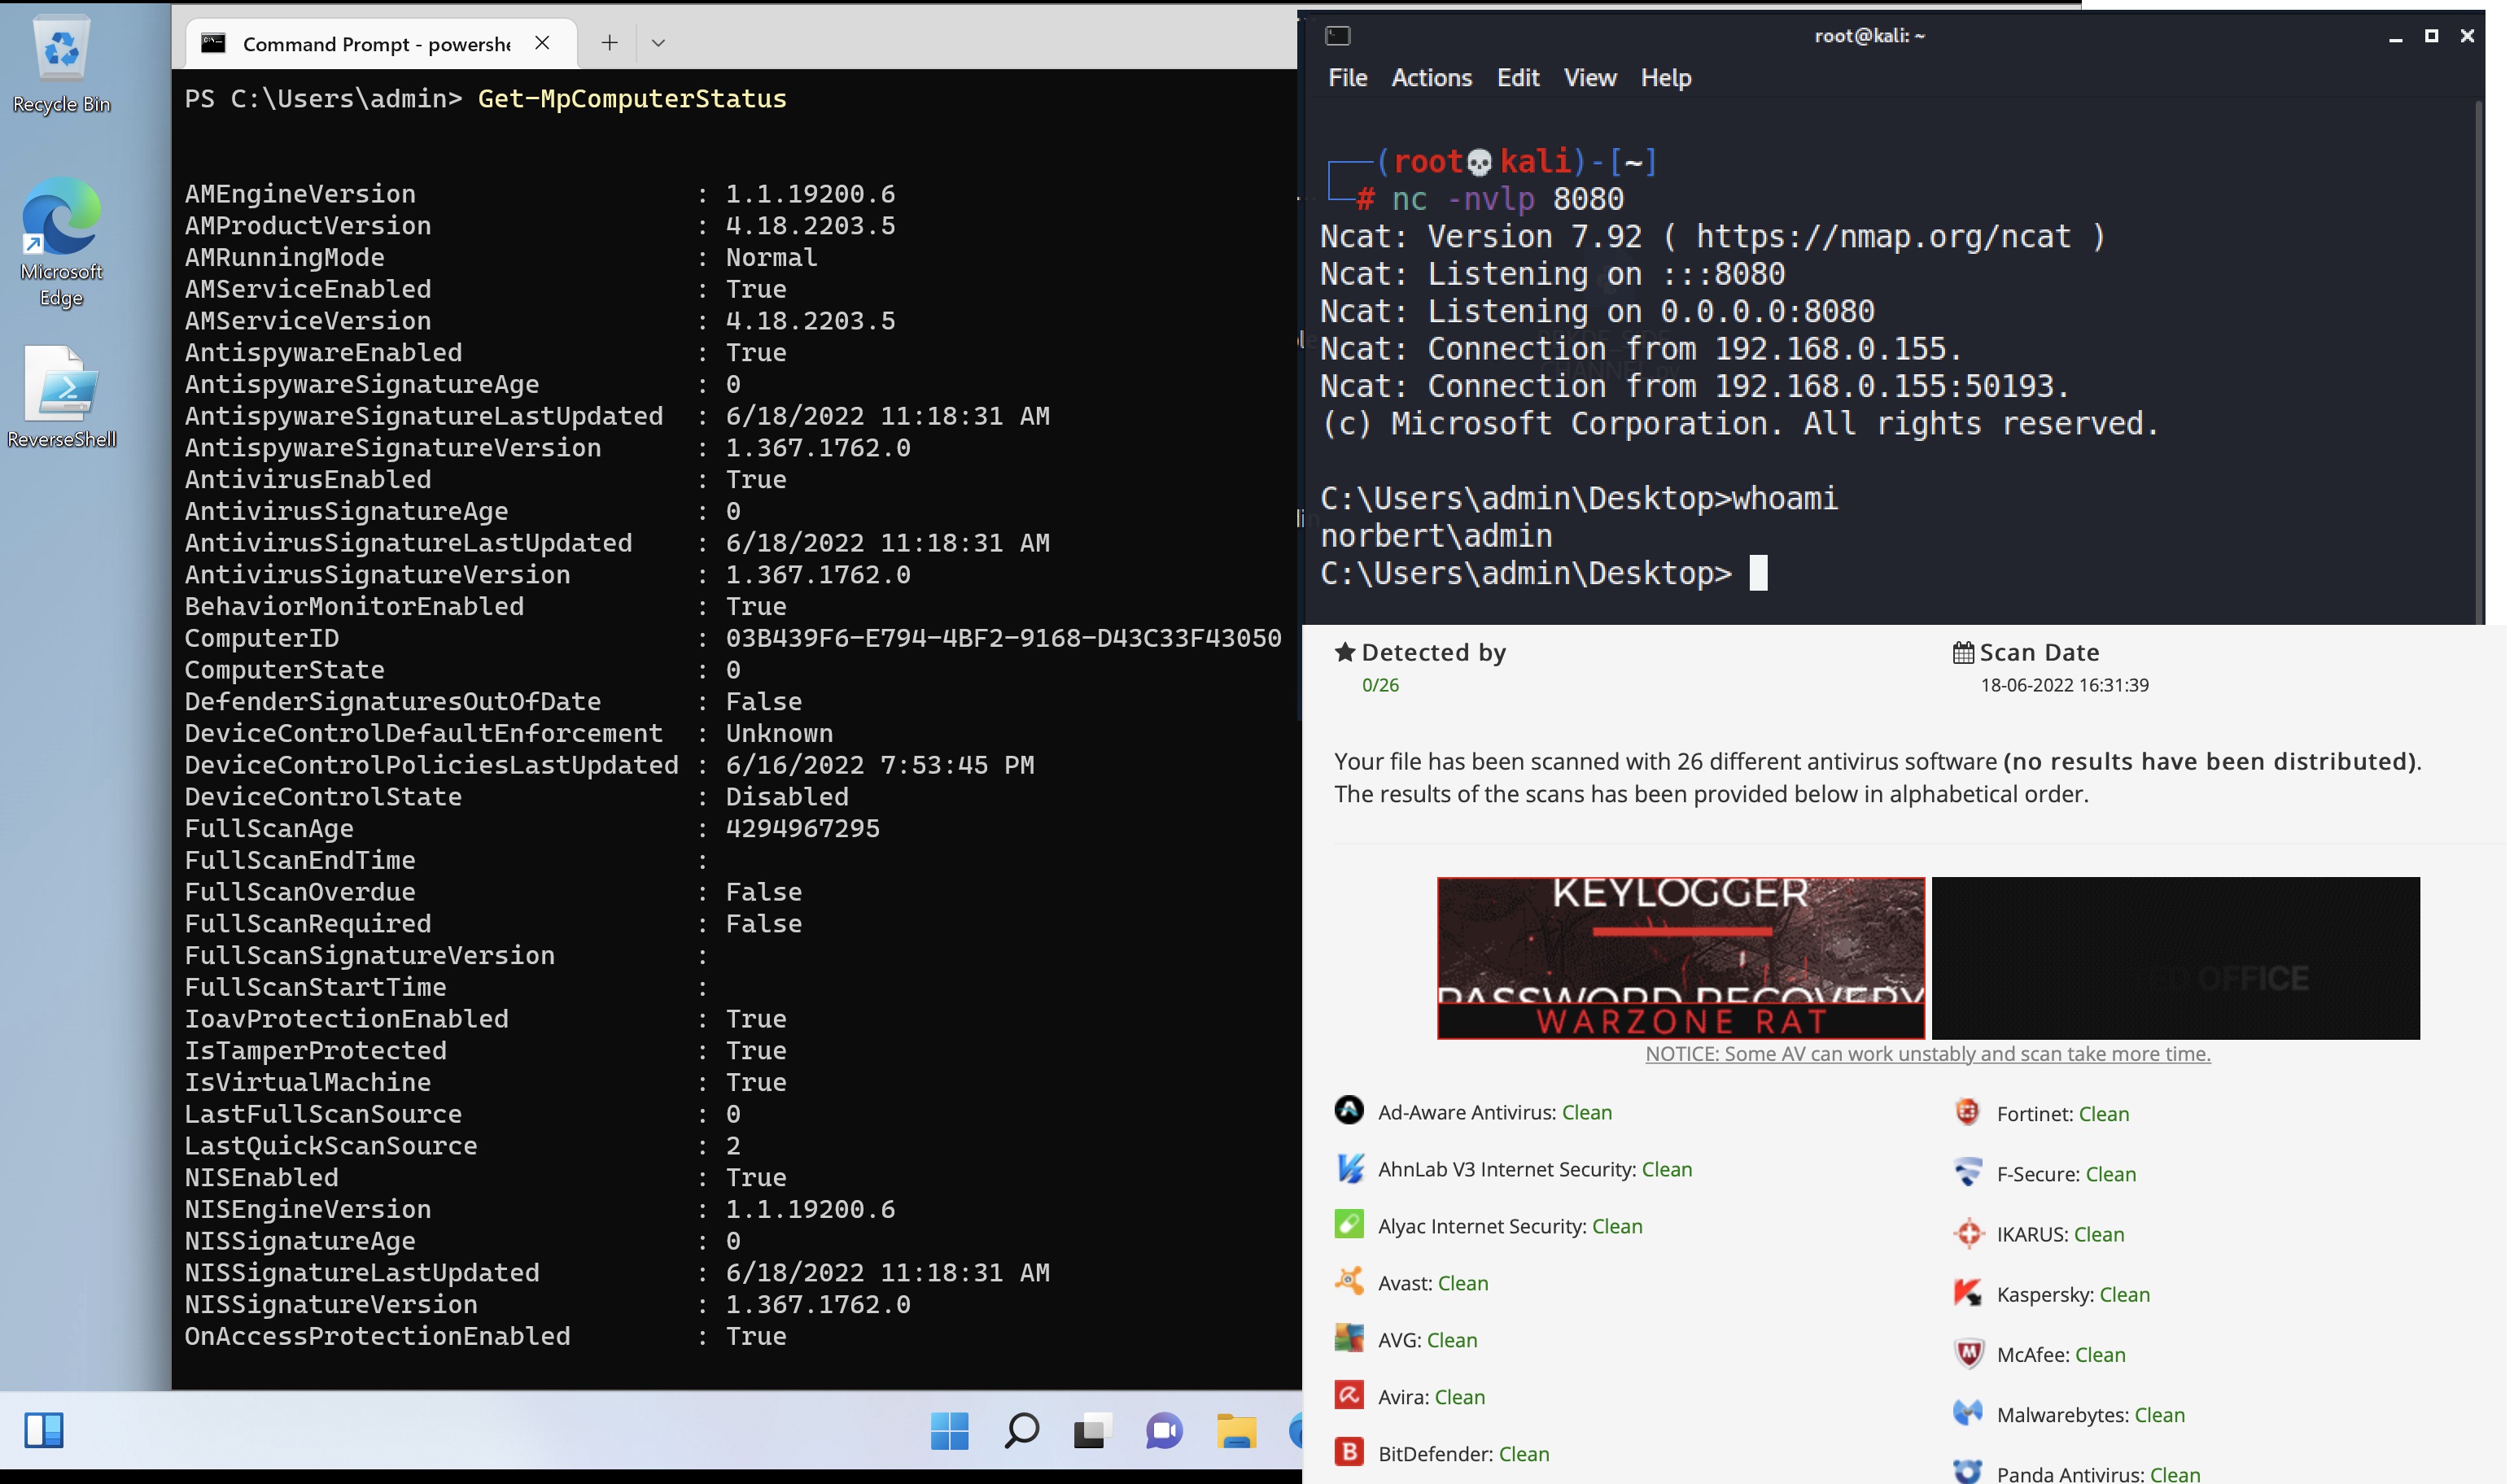 tihanyin/pssw100avb
Una lista de scripts de Powershell útiles con 100% de evasión de AV (en el momento de la publicación).
 nanoturtle1145/root-my-s24
Usando CVE-2026-43499 para rootear tu Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 squidsec/bloodbash
Analizador sin conexión de rutas de ataque AD/Entra para JSON de SharpHound/AzureHound. Expone hallazgos priorizados sobre escalada de privilegios,…
 mr-xn/penetration_testing_poc
POC, EXP, scripts, escalada de privilegios, pequeñas herramientas, etc. relacionados con pruebas de penetración---Acerca de penetration-testing…
 gentilkiwi/mimikatz
Una pequeña herramienta para jugar con la seguridad de Windows
 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
pennyw0rth/netexecFramework de post-explotación para pruebas automatizadas de autenticación en redes, recolección de credenciales y movimiento lateral en entornos…
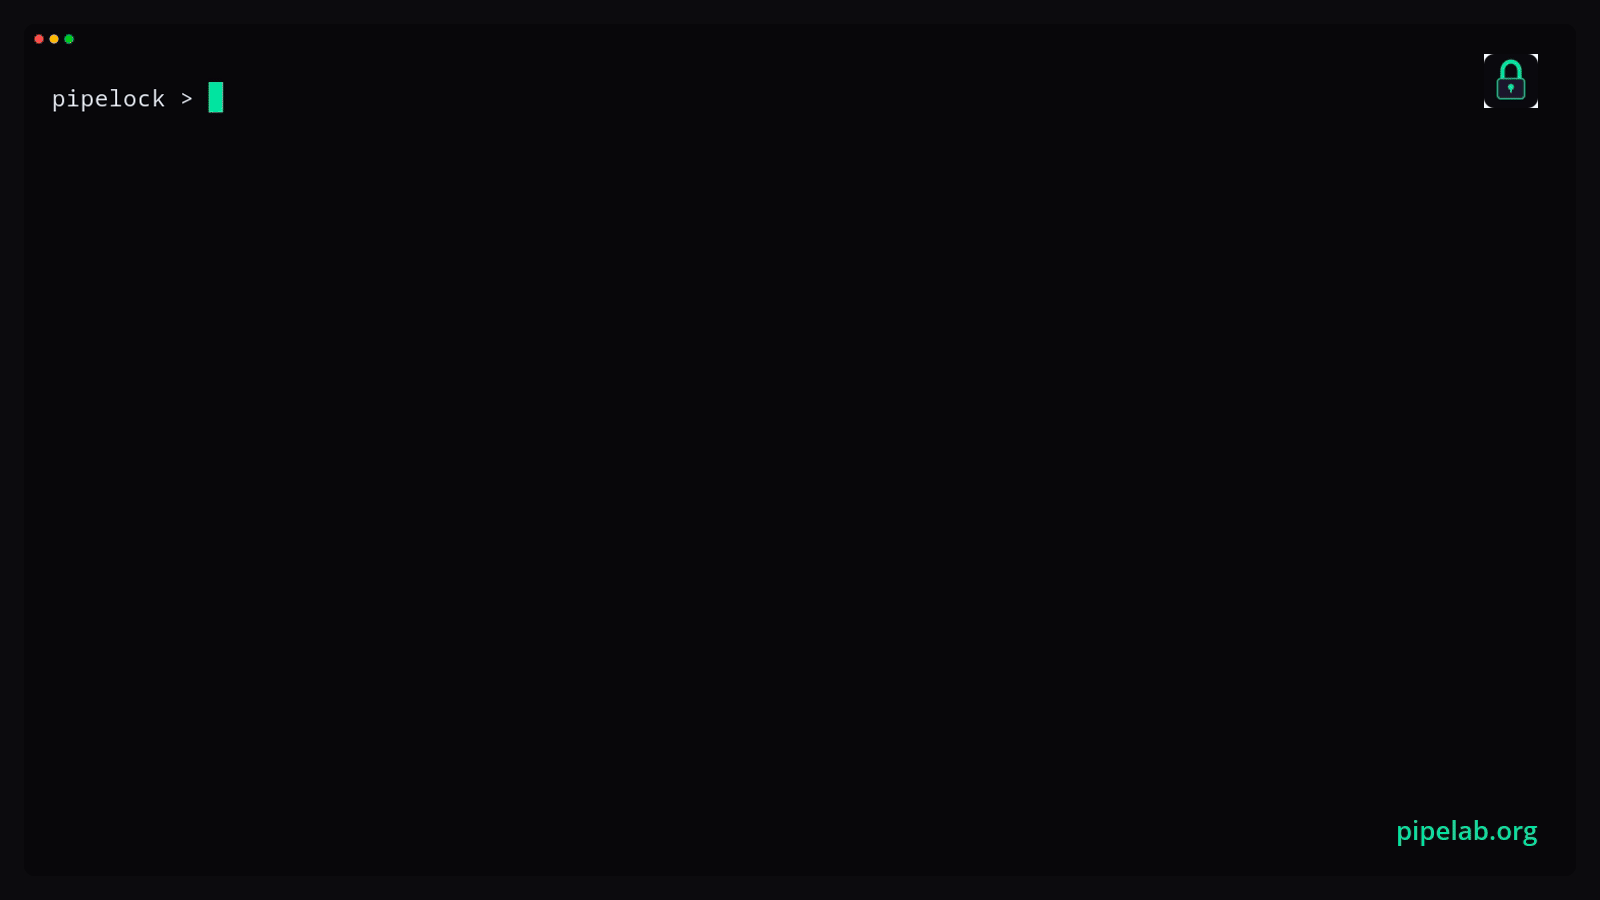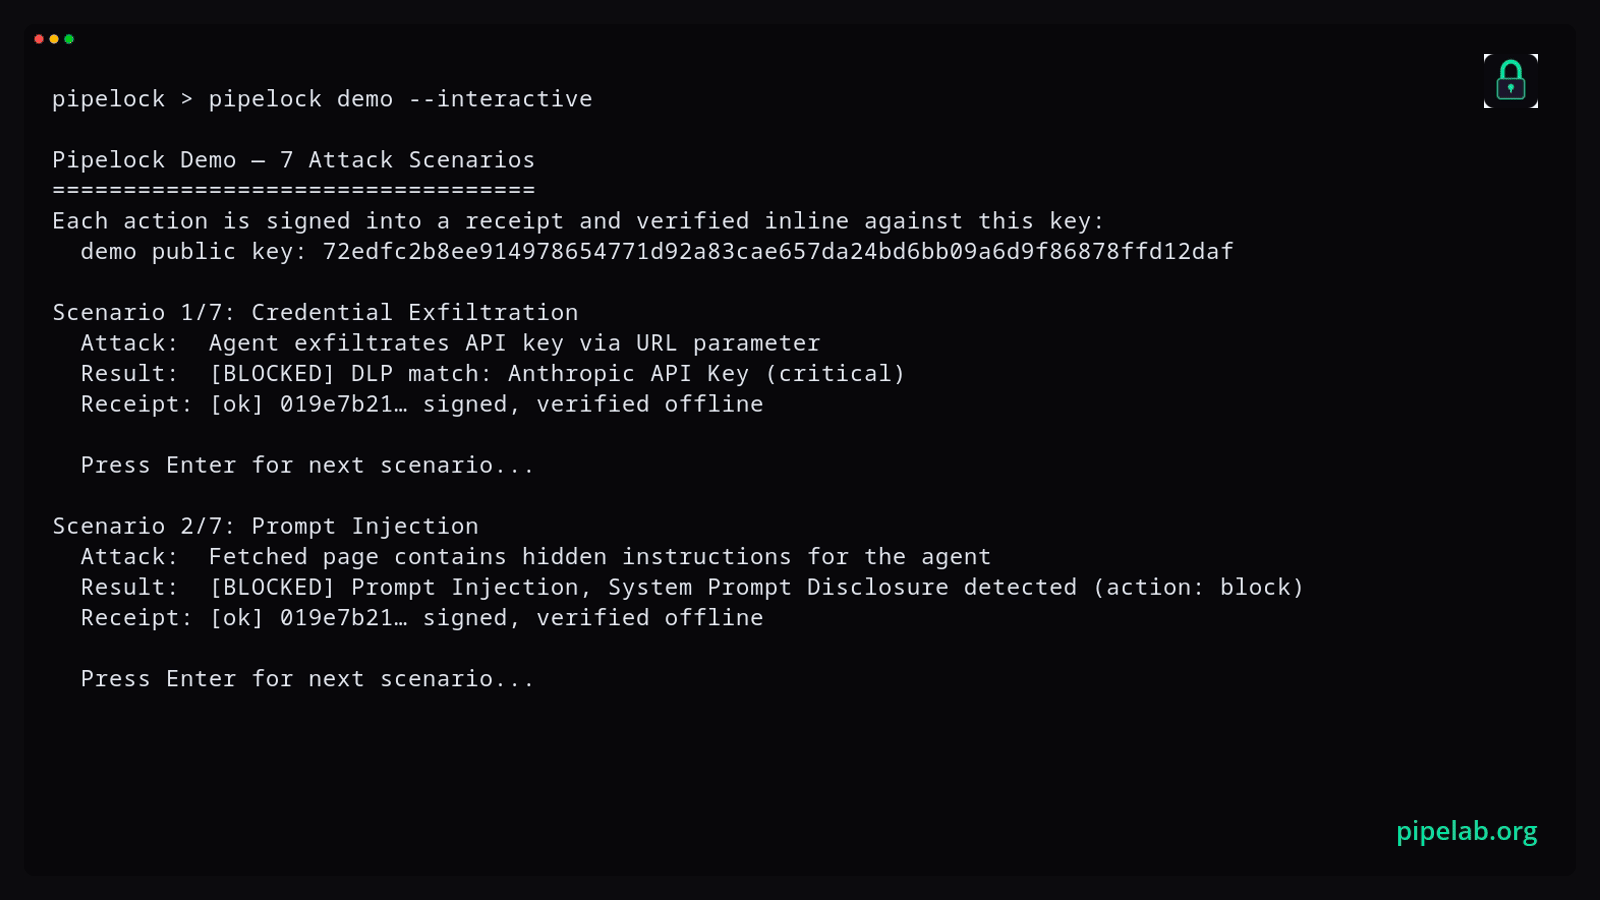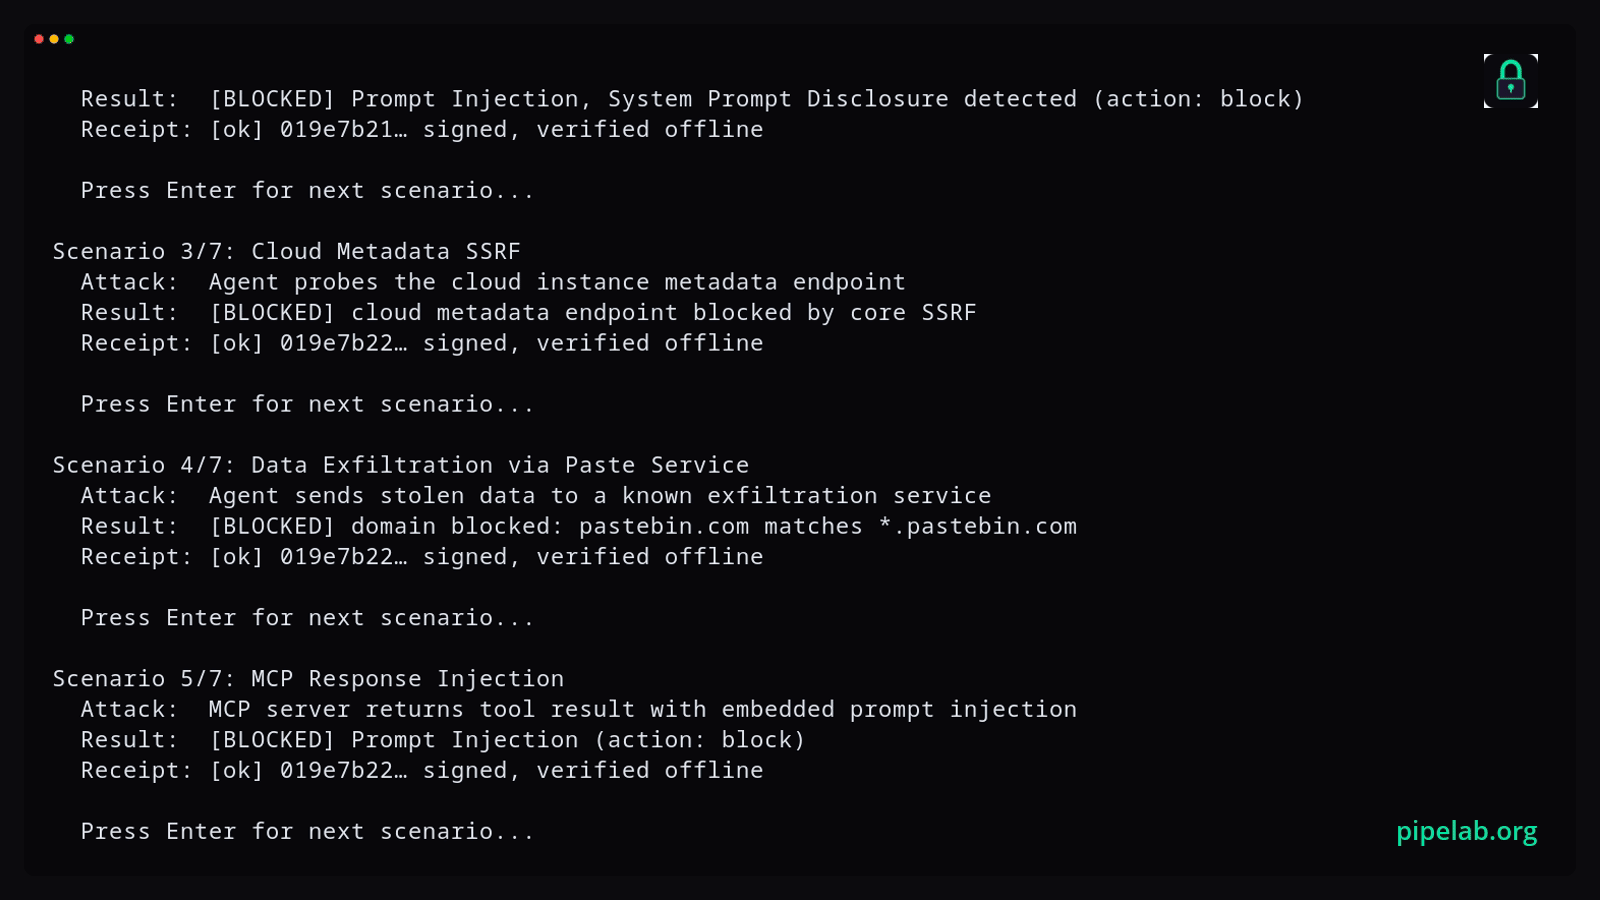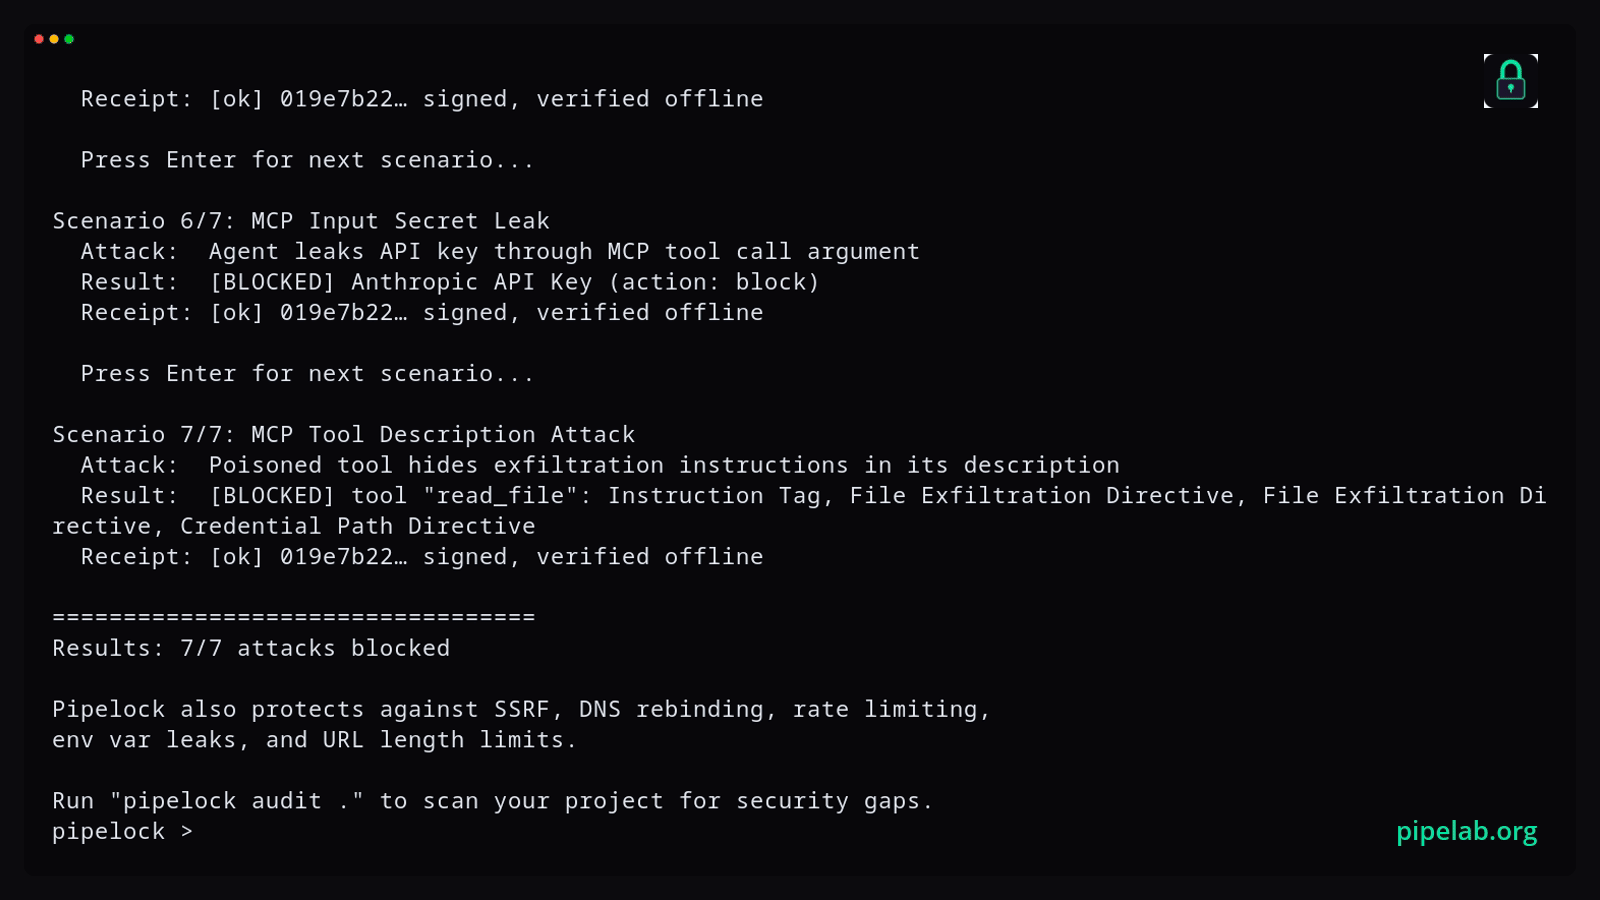 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 thingsboard/thingsboard
Plataforma IoT todo en uno: gestión de dispositivos, recopilación, procesamiento y visualización de datos.
 peass-ng/peass-ng
PEASS - Suite de Scripts Asombrosos para Escalada de Privilegios (con colores)
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
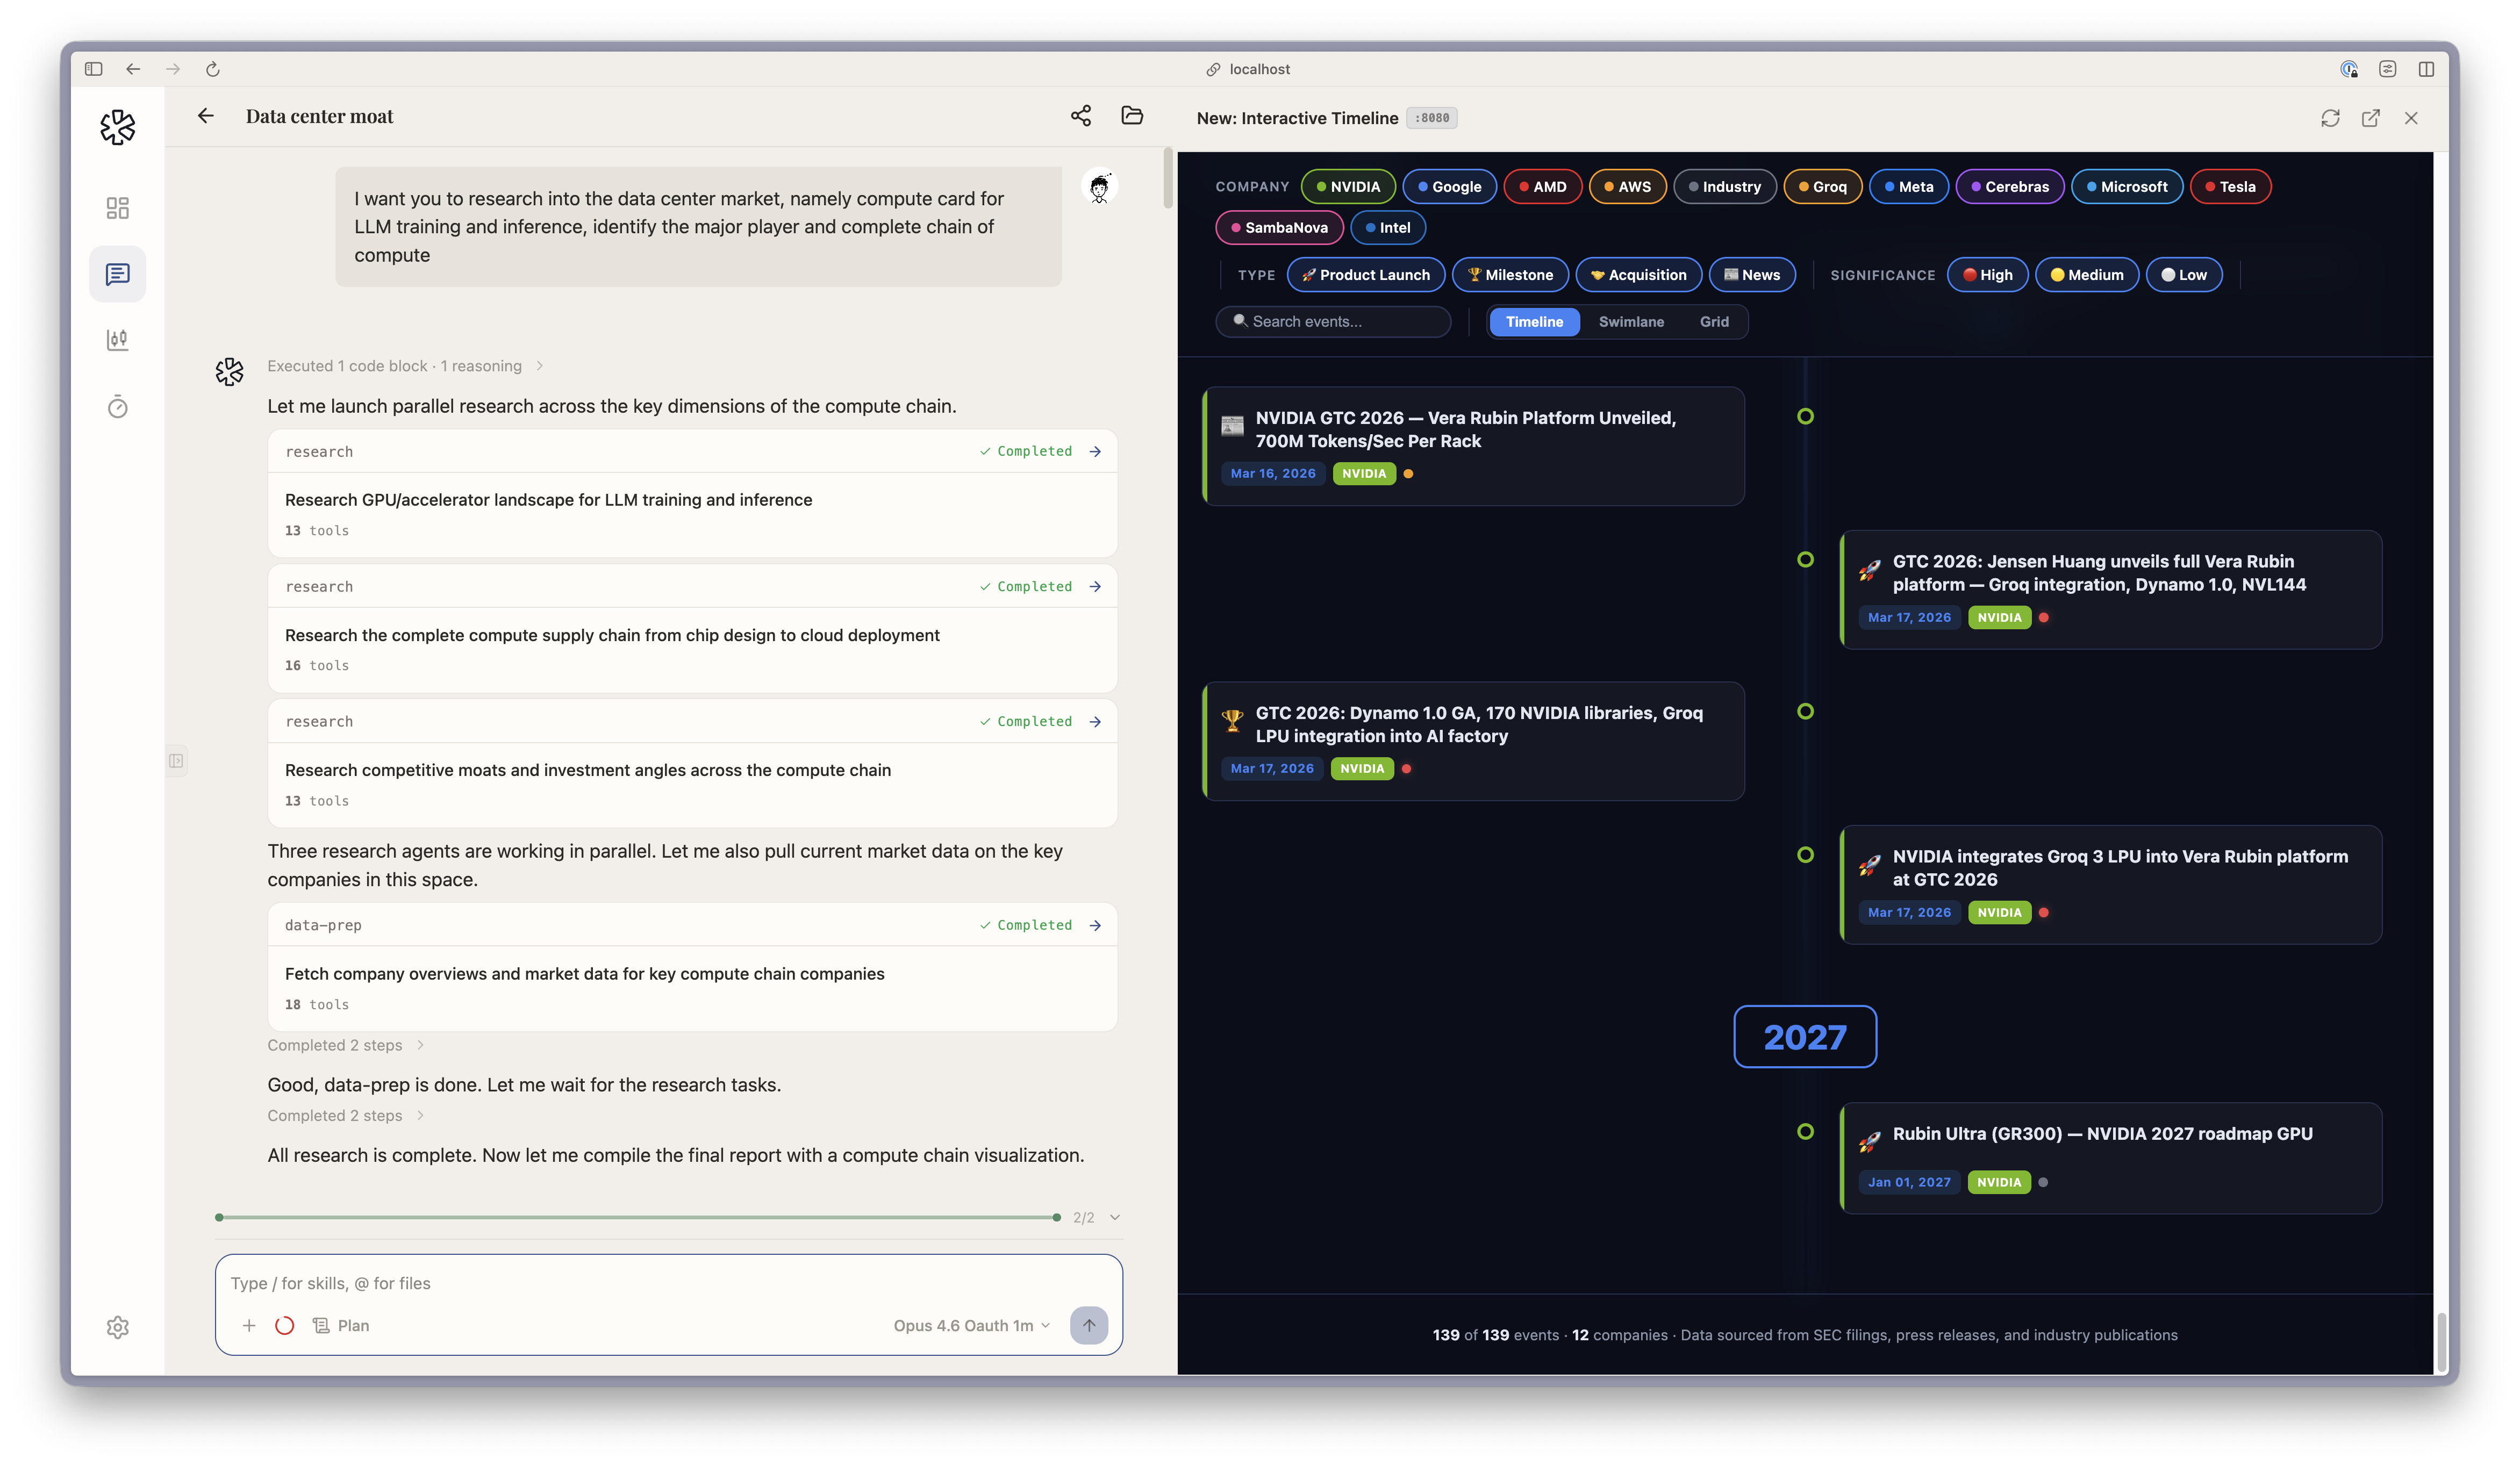 ginlix-ai/langalpha
Automated OSINT framework for reconnaissance, data harvesting, and threat intelligence gathering with modular crawlers, scanners, and extraction…






