

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LOLSpoof — Un shell interactivo para falsificar la línea de comandos de algunos LOLBins | Kitploit

Herramientas/GitHubGitHub/itaymigdal/lolspoof
Herramientas DefensivasEscalada de PrivilegiosPost-ExplotaciónPruebas de PenetraciónComando y ControlRed Teaming
GitHubitaymigdal/lolspoof

LOLSpoof

Un shell interactivo para falsificar la línea de comandos de algunos LOLBins

Ver Repositorio
1882292hace 2 añosRevisado por Kitploit
Compartir

LOLSpoof

LOLSpoof es un programa de shell interactivo que suplanta automáticamente los argumentos de línea de comandos del proceso generado. Simplemente llama a tu línea de comandos de apariencia incriminatoria LOLBin (p. ej. powershell -w hidden -enc ZwBlAHQALQBwAHIAbwBjAGUA....) y LOLSpoof se asegurará de que la telemetría de creación del proceso parezca legítima y limpia.
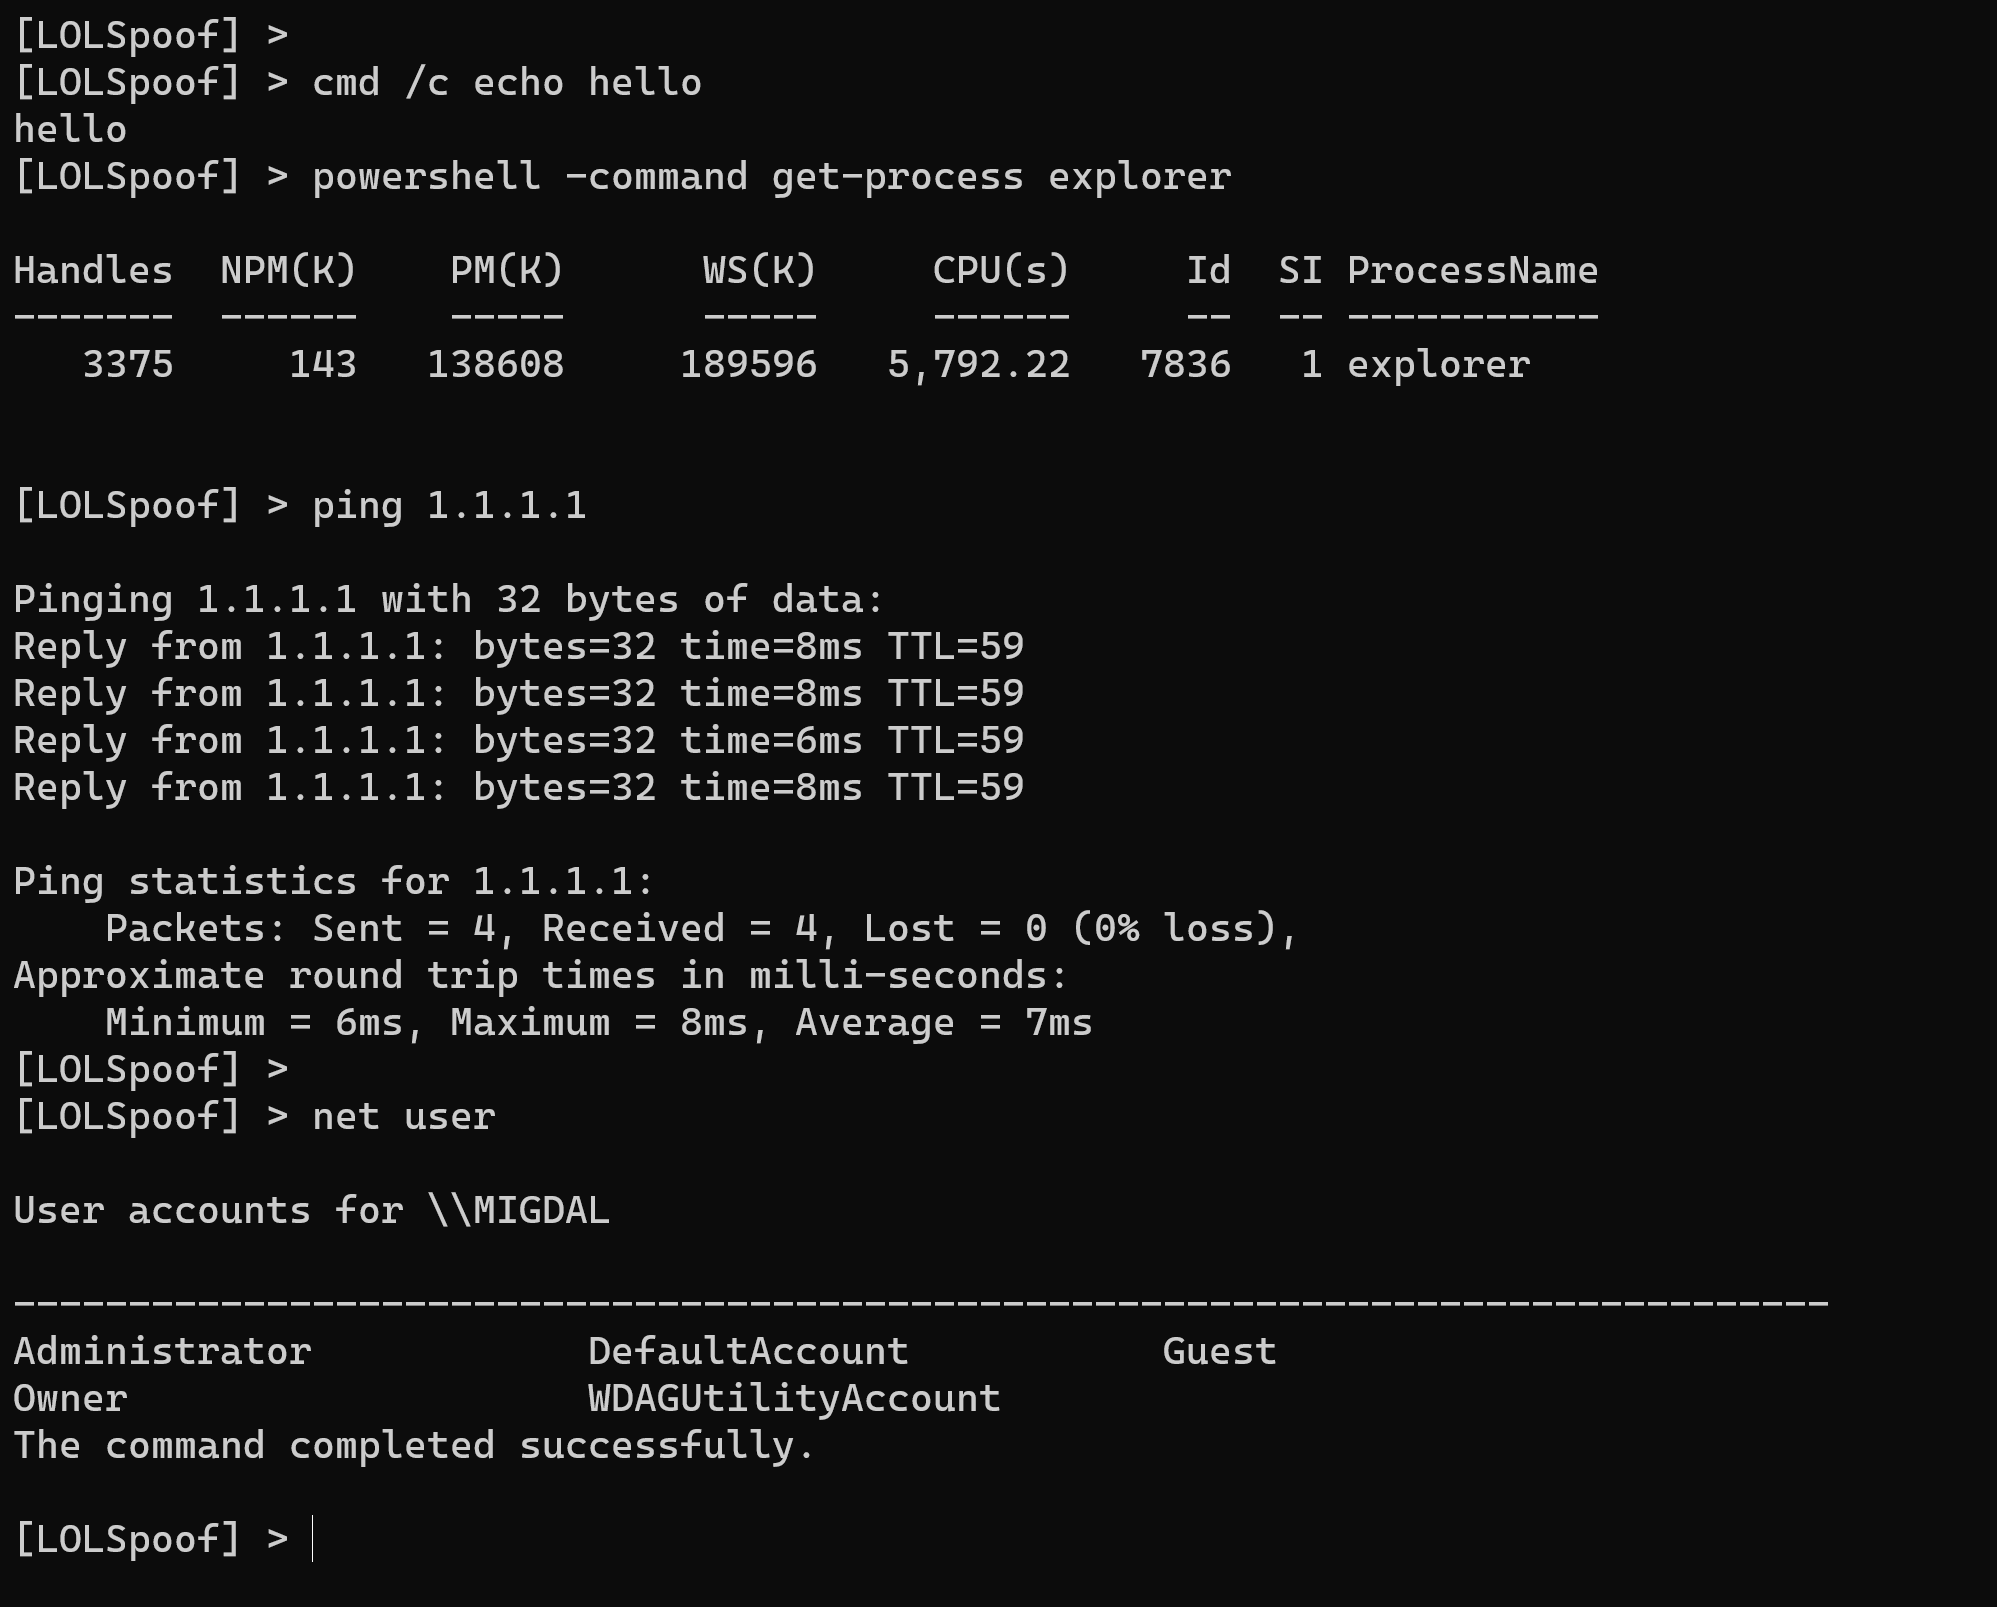
Usar solo con LOLBins de 64 bits

Por qué

La línea de comandos del proceso es una telemetría muy monitorizada, siendo inspeccionada a fondo por AV/EDR, analistas de SOC o cazadores de amenazas.

Cómo

  1. Prepara la línea de comandos suplantada a partir de la real: lolbin.exe " " * sizeof(real arguments)
  2. Inicia ese LOLBin suspendido con la línea de comandos suplantada
  3. Obtiene la dirección PEB remota
  4. Obtiene la dirección de la estructura RTL_USER_PROCESS_PARAMETERS
  5. Obtiene la dirección del búfer Unicode de la línea de comandos
  6. Sobrescribe la línea de comandos falsa con la real
  7. Reanuda el hilo principal

Consideraciones de Opsec

Aunque esta técnica simple ayuda a evadir la detección de la línea de comandos, puede introducir otra telemetría sospechosa:

  1. Creación de un proceso suspendido
  2. El nuevo proceso tiene espacios al final (pero es muy fácil convertirlo en un carácter repetido o incluso datos aleatorios en su lugar)
  3. Escritura en el proceso iniciado con WriteProcessMemory

Compilación

Compilado con Nim 1.6.12 (¡compilar con Nim 2.X produce errores!)

nimble install winim

Problema conocido

Los programas que borran o cambian los mensajes previos impresos en la consola (como timeout.exe 10) rompen el programa. Cuando se emplean dichos comandos, necesitarás reiniciar la consola. No sé cómo solucionarlo, abierto a sugerencias.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





